
 #1
Tools zur Überprüfung von System- und Anwendungskonfigurationen auf Sicherheitslücken und Konformität.
Kitploit empfohlen

 hubly12/javafix
Java-Laufzeitumgebungen unter Windows und macOS auf CVE-2026-91403 (kompromittierte eMudhra-Intermediates) prüfen und beheben — einwilligungsbasiert,…
 infiniroot/ansible-mitigate-copyfail-dirtyfrag
Einfaches Ansible Playbook zur Abschwächung von CopyFail (CVE-2026-31431) und DirtyFrag (CVE-2026-43284) Schwachstellen.
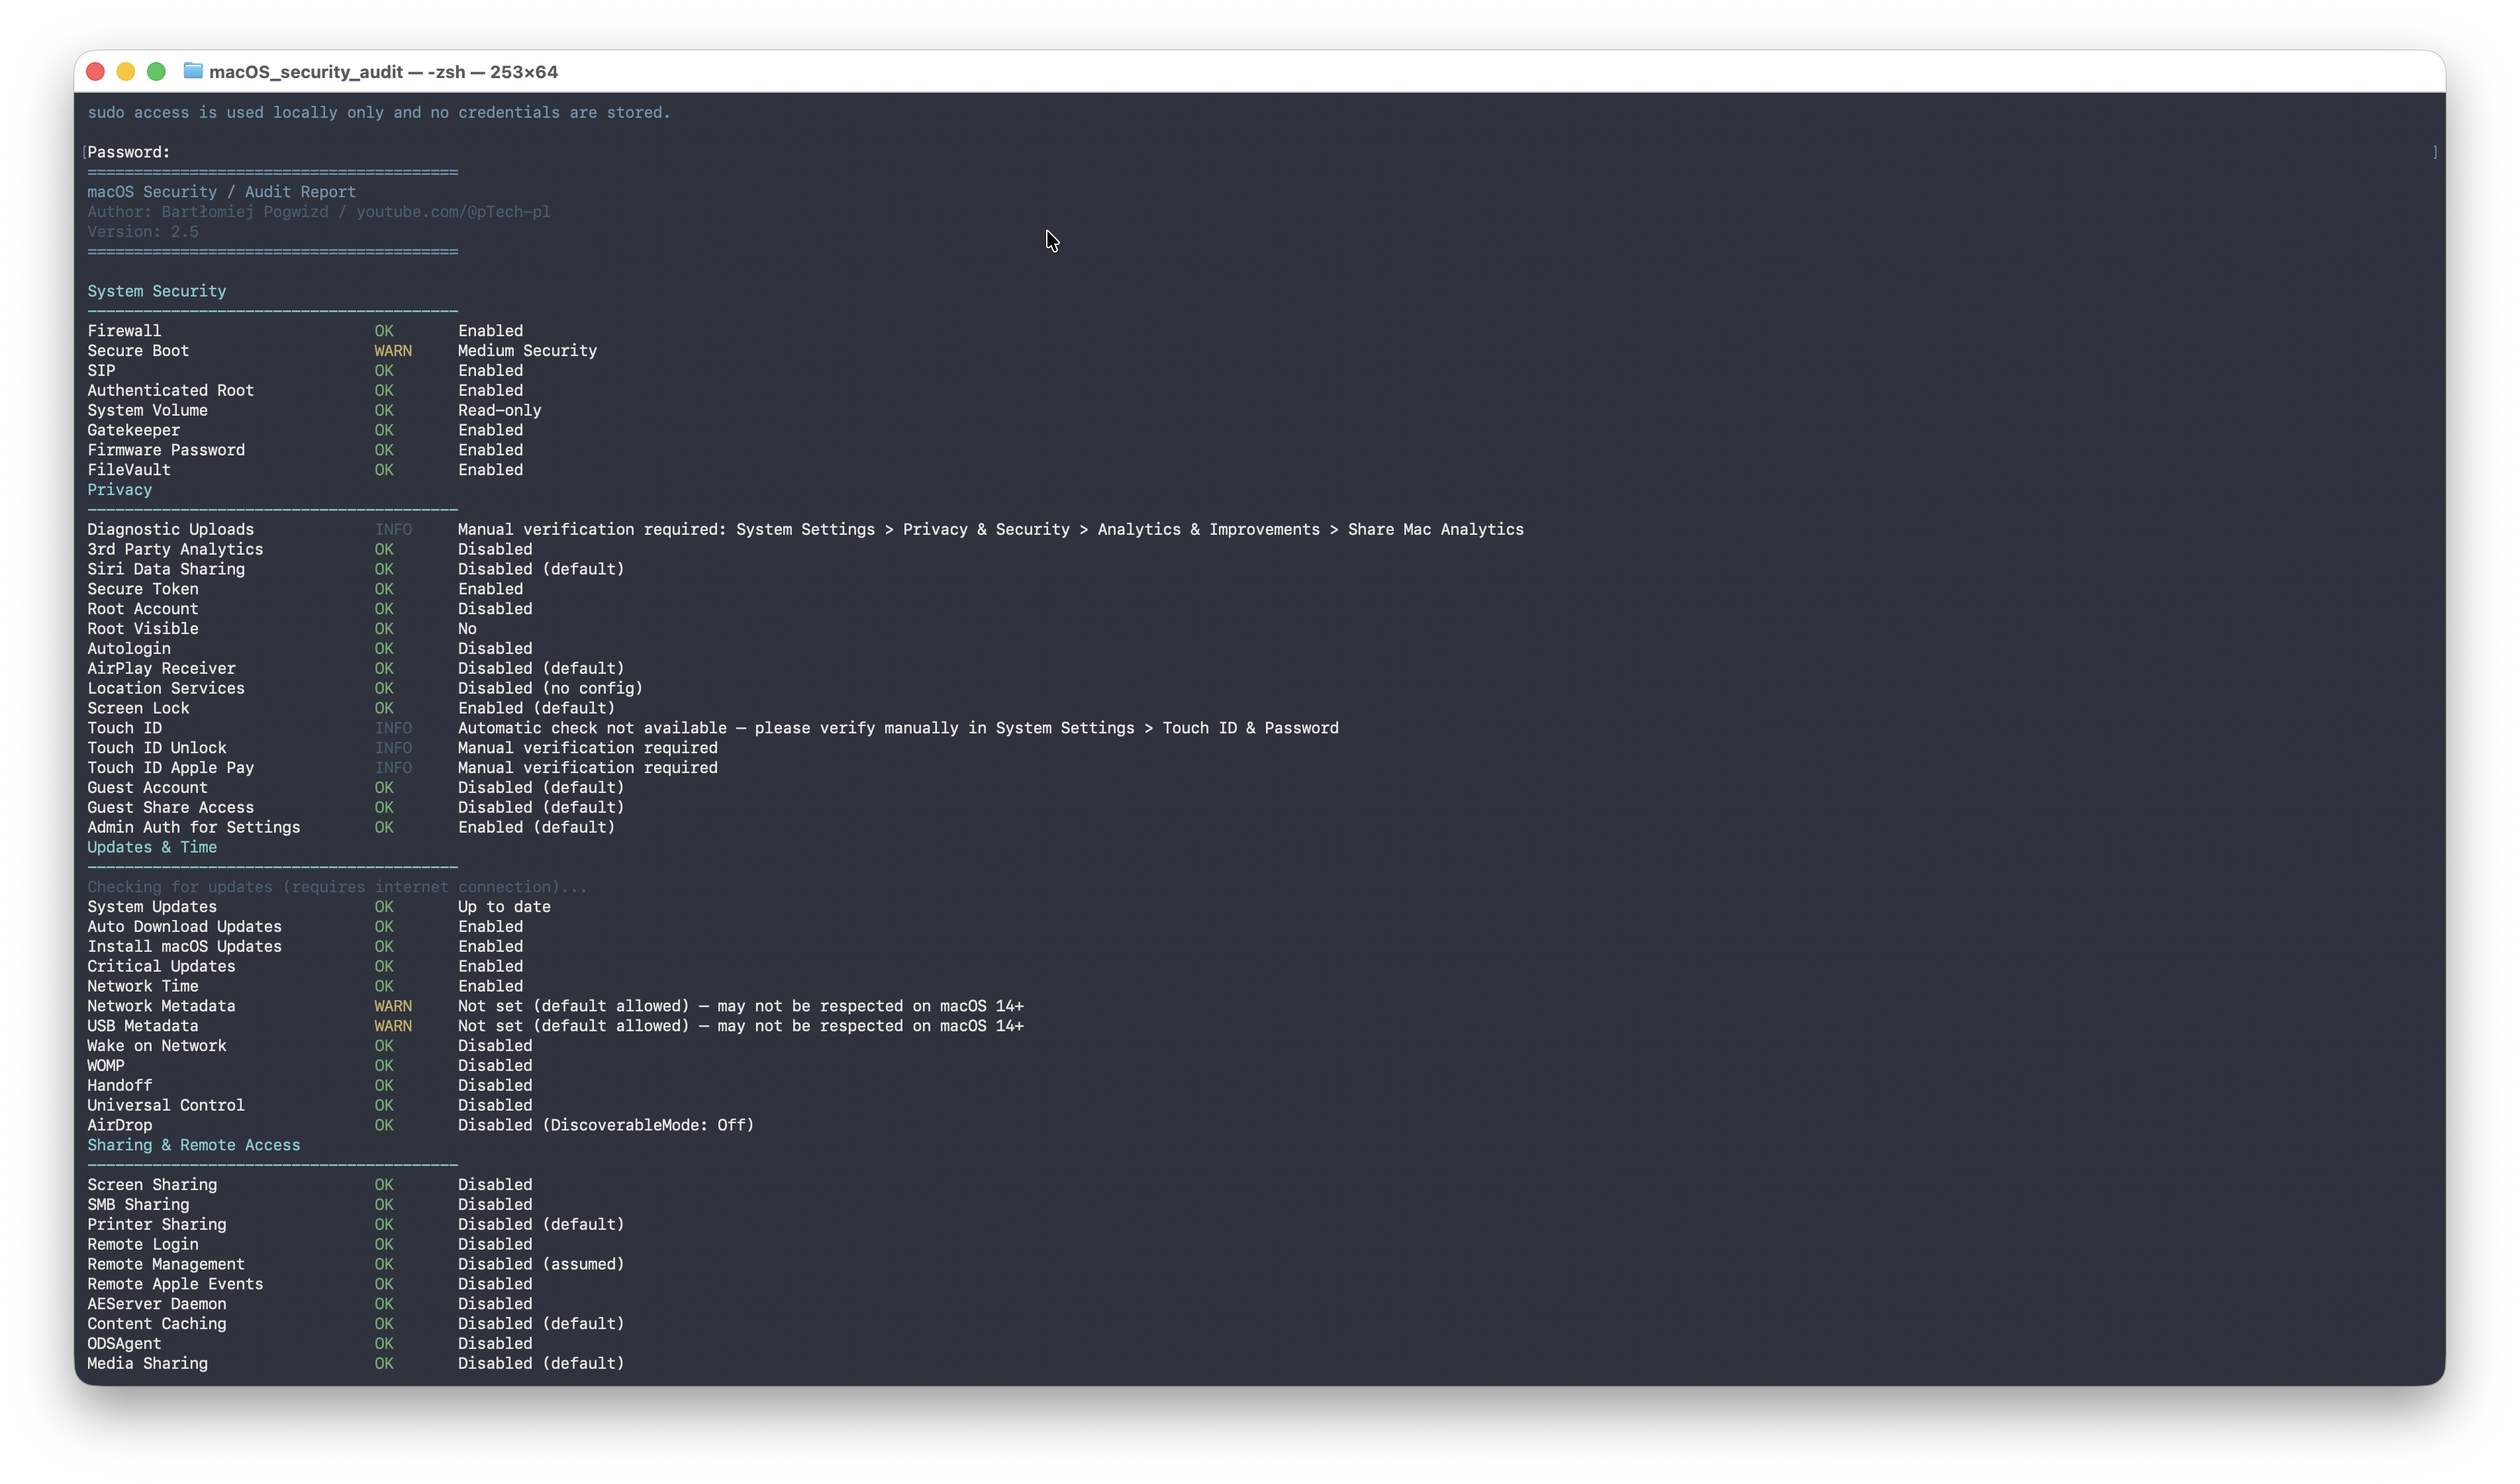 ptechpl/macos_security_audit
macOS-Skript für Sicherheitsaudits
 marcelofmatos/cve-2026-98432-check
Prüft, ob ein Host IPv4-TCP-SYNs mit IP-Optionen verwirft (Mitigation von CVE-2026-98432)

 titancsa/registryguard
Windows-Kernel-Registry-Filter-SDK und native C++-UI für die bereichsbezogene Auditierung/Kontrolle von Schreibzugriffen auf Anwendungsschlüssel.…
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0 (KRaft) mit Keycloak OAuth2-Authentifizierung unter Verwendung von Strimzi – umgeht die URL-Allowlist-Einschränkung von…
 affolter-engineering/hvt
Rust-CLI, das HTTP-Methoden (einschließlich WebDAV- und DeltaV-Verben) gegen eine Ziel-URL prüft, um Verb-Tampering, Umgehungen der Zugriffskontrolle…
 bigbiuewhale/cve-2026-98432-kernel-upgrade
Sicheres Kernel-Upgrade für CVE-2026-98432 unter Ubuntu 24.04 mit NVIDIA und eine Analyse des Bugs
 keysau/get-log4j-windows.ps1
Identifizierung aller log4j-Komponenten auf allen Windows-Servern, gesamte Domäne, kann mehrere Domänen umfassen. CVE-2021-44228
 quaerendir/cve-2026-98432-audit
Read-only bash audit script that triages CVE-2026-98432, a Linux kernel IPv4 TCP use-after-free, by checking kernel changelogs, distro fix matrices,…
 heroku/heroku-cve-2013-0333
Scannt Heroku-Anwendungen auf eine kritische Rails-Remote-Code-Ausführung-Sicherheitslücke (CVE-2013-0333) und identifiziert nicht gepatchte…
 leonlai-tw/php-eol-cve-2026-109618-109619
Inoffizielle Patches für PHP CVE-2026-109618 / CVE-2026-109619 (RCE, CVSS 9.2) auf EOL-Plattformen: PHP 7.3 auf CentOS/RHEL 7 (Remi), PHP 5.4 auf…
 lucab85/ansible-role-log4shell
Ansible playbook zur Überprüfung von Ziel-Linux-Hosts unter Verwendung des offiziellen Red Hat Log4j detector script RHSB-2021-009 für Log4Shell…
 imxur/wordpress-cve-2026-63030-analysis
Technische Analyse, Aufschlüsselung der Grundursache und nicht-destruktive Erkennungsmethodik für CVE-2026-63030.
 mahfuzreham/ovswrap-cve-2026-64531-mitigation-tool
Shell-Skript, das verwundbare Open-vSwitch-Kernelmodule erkennt, das automatische Laden blockiert, das betroffene Modul entfernt und den…
 mrk336/from-foothold-to-domain-admin-weaponizing-cve-2025-54918-in-real-world-devops
Simulierte Ausnutzung und Eindämmung von CVE-2025-54918 (Windows-NTLM-Schwachstelle). Enthält Erkennungsskripte, Ansible-Patching und CI/CD-Härtung.…
 vvpoglazov/cve-2024-41110-checker
# Paralleler SSH-basierter Scanner, der CVE-2024-41110 in Docker-Installationen erkennt, verwundbare Versionen und AuthZ-Plugins identifiziert und…
 r3dcl1ff/cve-2022-41040
Mitigationsskript für die MS-Exchange-Server-Sicherheitslücke








