
 #1
Tools zur Überprüfung von System- und Anwendungskonfigurationen auf Sicherheitslücken und Konformität.
Kitploit empfohlen
 kaminaduck/ansible-cve-2024-3094
Ansible playbooks, die entwickelt wurden, um CVE-2024-3094 (XZ Backdoor) zu überprüfen und zu beheben
 ekamsinghwalia/follina-msdt-vulnerability-cve-2022-30190-
Erkennung und Behebung der Follina MSDT-Schwachstelle (CVE-2022-30190)
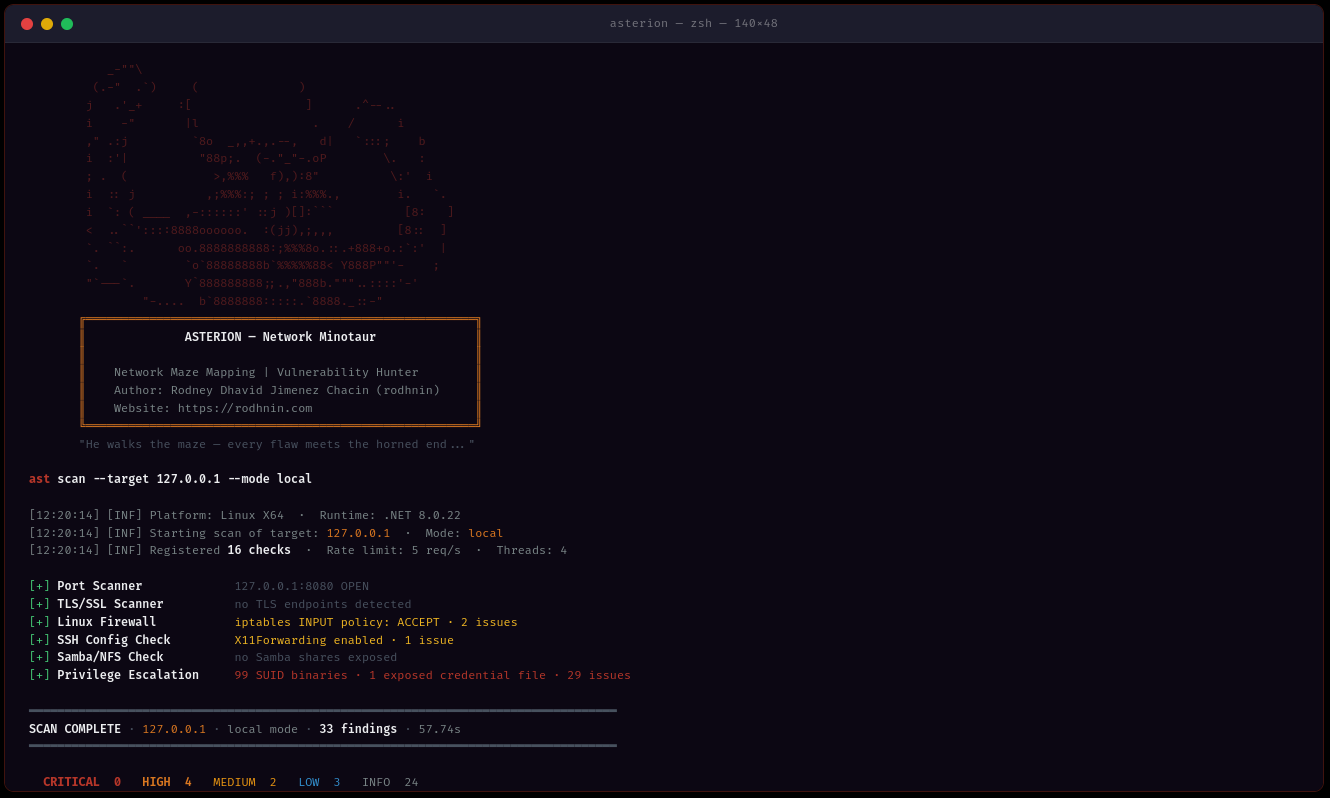 rodhnin/asterion-network-minotaur
Netzwerk- und Domänensicherheits-Auditor, der Windows Active Directory, Linux-Systeme und Netzwerkinfrastruktur scannt, mit KI-gestützten …
 gagaltotal/cve-2026-43284-cve-2026-43500-scan
Automatisierter SSH-basierter Scanner und Patcher für Linux-Kernel-LPE-Schwachstellen CVE-2026-43284 und CVE-2026-43500, mit Multi-Host-Erkennung,…
 joda32/adit
Active-Directory-Reconnaissance und schreibgeschütztes Sicherheitsaudit über ADWS (net.tcp/9389), in Go
 mahdi13830510/cve-2026-31431-mitigation-suite
Kernel-Runtime-Verteidigungsframework für AF_ALG-Schwachstellen, mit eBPF-Socket-Tracing, Ansible-Härtung und einem Krypto-Auditor zur…
 reverseclabs/azuredevops-enum
Nur-Lese-Azure-DevOps-Enumerationstool, das die REST-API abfragt, um Projekte, Repositorys, Dienstverbindungen, Builds, Pipeline-Geheimnisse,…
 bplinux/chackd
Daemon zum Randomisieren von tcp_challenge_ack_limit, um Seitenkanalangriffe zu verhindern CVE-2016-5696
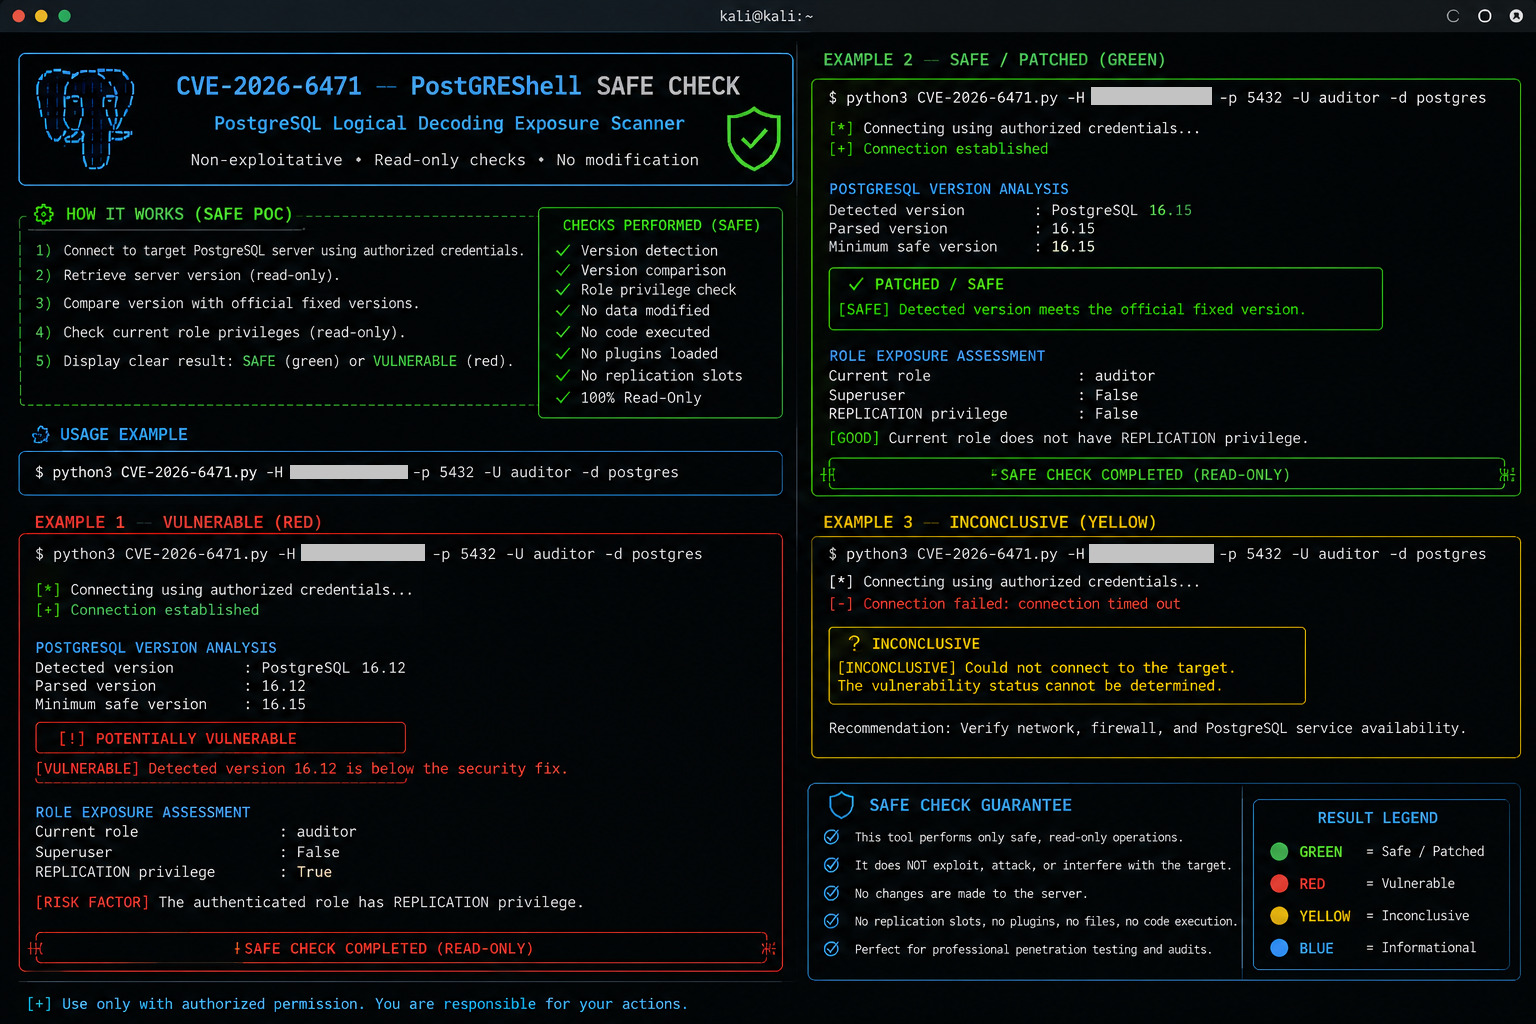 0xblackash/cve-2026-6471
Nicht-destruktiver PostgreSQL-Schwachstellenprüfer für CVE-2026-6471. Prüft die Serverversion und REPLICATION-Berechtigungen, um die Anfälligkeit für…

 roccoammon/active-directory-health-check
PowerShell GUI tool that runs 54 best-practice health and security checks against Active Directory, flagging Kerberoasting, DCSync, delegation and…
 xiaoqimikko/log4j-check
log4j-Selbstcheck 2025/2026 für 7 CVEs zu „stillem Konfigurationsversagen“: ermittelt 4 Module anhand von CVE×Modul, reduziert das Rauschen bei der…
 aa22396584/synology-nas-cli
nas: eine Python-CLI ohne Abhängigkeiten + MCP-Server für Synology DSM 7. Audit und Behebung der C3RB3R / .L0CK3D-Ransomware-Kampagne mit einem…
 liamromanis101/dead.letter-cve-2026-45185
Shell-basierter Schwachstellen-Scanner für CVE-2026-45185 (Dead.Letter) in Exim MTA. Erkennt Use-After-Free in GnuTLS-Builds, prüft Version,…
 fauxrougee/smartscanner-source
Web-Schwachstellen-Scanner, entwickelt mit C++17 und Qt 6, mit GUI, CLI, konfigurierbarem Crawling und JSON-Berichten. Für Bildungszwecke…
 virologi-info/papercut-toolkit
#PaperCut CVE-2026-81578 + CVE-2026-82078 Defense Toolkit 2 3 Ein **defensives** Toolkit zur Überprüfung und zum Verständnis der Exposition gegenüber…
 cybercondor/fix-winverifytrustsignaturevalidationvuln
Behebung der WinVerifyTrust-Signaturvalidierungsschwachstelle, CVE-2013-3900, QID-378332
 fleralex/enseal
Sicherer, ephemerer Geheimnisaustausch für Entwickler.
 juliosuas/copyfail-guard
Schnelle, überprüfbare Linux-Absicherung für den CVE-2026-31431 Copy Fail: algif_aead-Block, Verifikation und AF_ALG-Seccomp-Härtung.








