
 #1
Tools zur Bewertung, zum Testen und zur Sicherung von Cloud-Umgebungen (AWS, Azure, GCP) und deren Diensten.
Kitploit empfohlen

 stillbigjosh/adaptix-serverless-c2
Serverless C2 transport plugin for AdaptixC2 v1.2 using AWS Lambda + DynamoDB as the relay infrastructure.
 sliverarmory/sliver-gui
Cross-platform Electron GUI for the Sliver C2 framework, providing session and beacon dashboards, payload generation, listeners, loot, and cloud…
 rbidou/pyrasp
Runtime Application Self Protection for Python web servers, serverless functions and MCP servers, detecting attacks, prompt injection and data leaks…
 andresriancho/enumerate-iam
Listen Sie die mit dem AWS-Anmeldeinformationssatz verbundenen Berechtigungen auf
 confused-binary/waf-fu
Terminal-UI zum Durchsuchen und Wiedergeben von AWS WAF v2-Logs aus CloudWatch, S3 und der Sampling-API, mit YAML-Filterung,…
 rahulreddykarne/cve-2026-15911-confluent_kafka
Deaktivierte TLS-Zertifikatsüberprüfung für HashiCorp Vault KMS in confluent-kafka
 99designs/aws-vault
Ein Tresor zum sicheren Speichern und Abrufen von AWS-Anmeldedaten in Entwicklungsumgebungen
 abraxas/cve-2026-103956-loom-unauth
CVE-2026-103956 - Loom for AWS - Critical - Auth bypass - unauthenticated super-admin when no IdP is configured
 radkawar/aws-firmware-dump
Erwirbt die EBS-Datenträger eines AWS-AMI, das Sie starten können, und streamt Snapshots über EBS-Direct-APIs in einen privaten S3-Bucket mit…
 murrez/cve-2026-100835
Python-PoC für CVE-2026-100835: prüft Contrast-Manifeste auf AllowedChipIDs/AllowedPIIDs, erkennt Versionen und sondiert Coordinator-Endpunkte, um…
 abraxas/cve-2026-15583
Proof-of-concept client and Docker lab reproducing CVE-2026-15583, an unauthenticated confused-deputy SSRF in Grafana MCP Server that leaks…
 yym8538/cve-2026-20896
Proof-of-Concept-Lab und Python/cURL-Skripte, die CVE-2026-20896 demonstrieren, eine Authentifizierungsumgehung in offiziellen Gitea-Docker-Images…
 yym8538/cve-2026-21858
Docker-basierte PoC-Umgebung und Exploit-Skript für CVE-2026-21858, eine Schwachstelle in n8n 1.120.4, die beliebiges Dateilesen und RCE ermöglicht…
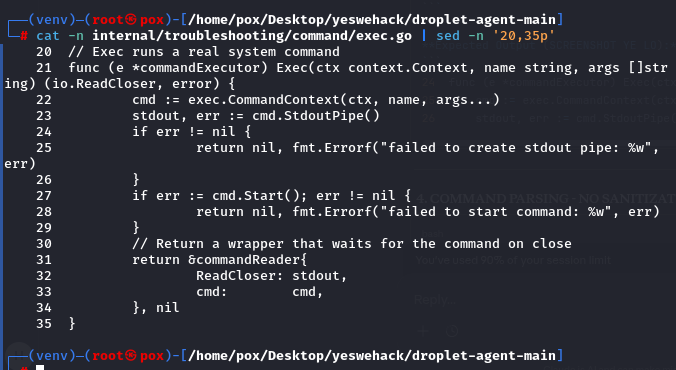 poxsky/cve-2026-24516-digitalocean-rce.
Technische Analyse und PoC für CVE-2026-24516: Unauthentifizierte Root-Remote-Code-Ausführung im DigitalOcean Droplet Agent (CVSS 10.0).
 tuskira/ai-agent-gateway
Open-Source-Gateway, das MCP-Tool-Aufrufe und LLM-Datenverkehr von KI-Agenten absichert, steuert und überwacht, mit API-Schlüssel-Authentifizierung…
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP framework cataloging the top 10 security risks in neocloud and AI data center infrastructure, covering hardware, networking, isolation,…
 stillbigjosh/kube-reaper
Scannt Kubernetes-Cluster aus jeder Identität, markiert gefährliche Berechtigungen und verkettet sie zu mehrstufigen Eskalationspfaden bis zur…
 laarana12/cve-2026-39987-marimo-preauth-rce
Reproduktion und Ursachenanalyse von CVE-2026-39987 Marimo Pre-Auth-WebSocket-RCE in einem lokalen Docker-Lab.








