
 #1
Tools zur Prüfung von Konfigurationen, Berechtigungen und Diensten in Cloud-Plattformen (IaaS, PaaS).
Kitploit empfohlen
 kubernetes/ingress-nginx
Ingress NGINX Controller für Kubernetes
 netflix/security_monkey
Security Monkey überwacht AWS-, GCP-, OpenStack- und GitHub-Organisationen auf Assets und deren Veränderungen im Laufe der Zeit.
 shopify/kubeaudit
kubeaudit hilft dir, deine Kubernetes-Cluster anhand gängiger Sicherheitskontrollen zu prüfen.
 nccgroup/scout2
Sicherheits-Audit-Tool für AWS-Umgebungen
 openclarity/openclarity
OpenClarity ist eine Open-Source-Plattform, die entwickelt wurde, um die Sicherheit und Beobachtbarkeit cloud-nativer Anwendungen und Infrastruktur…
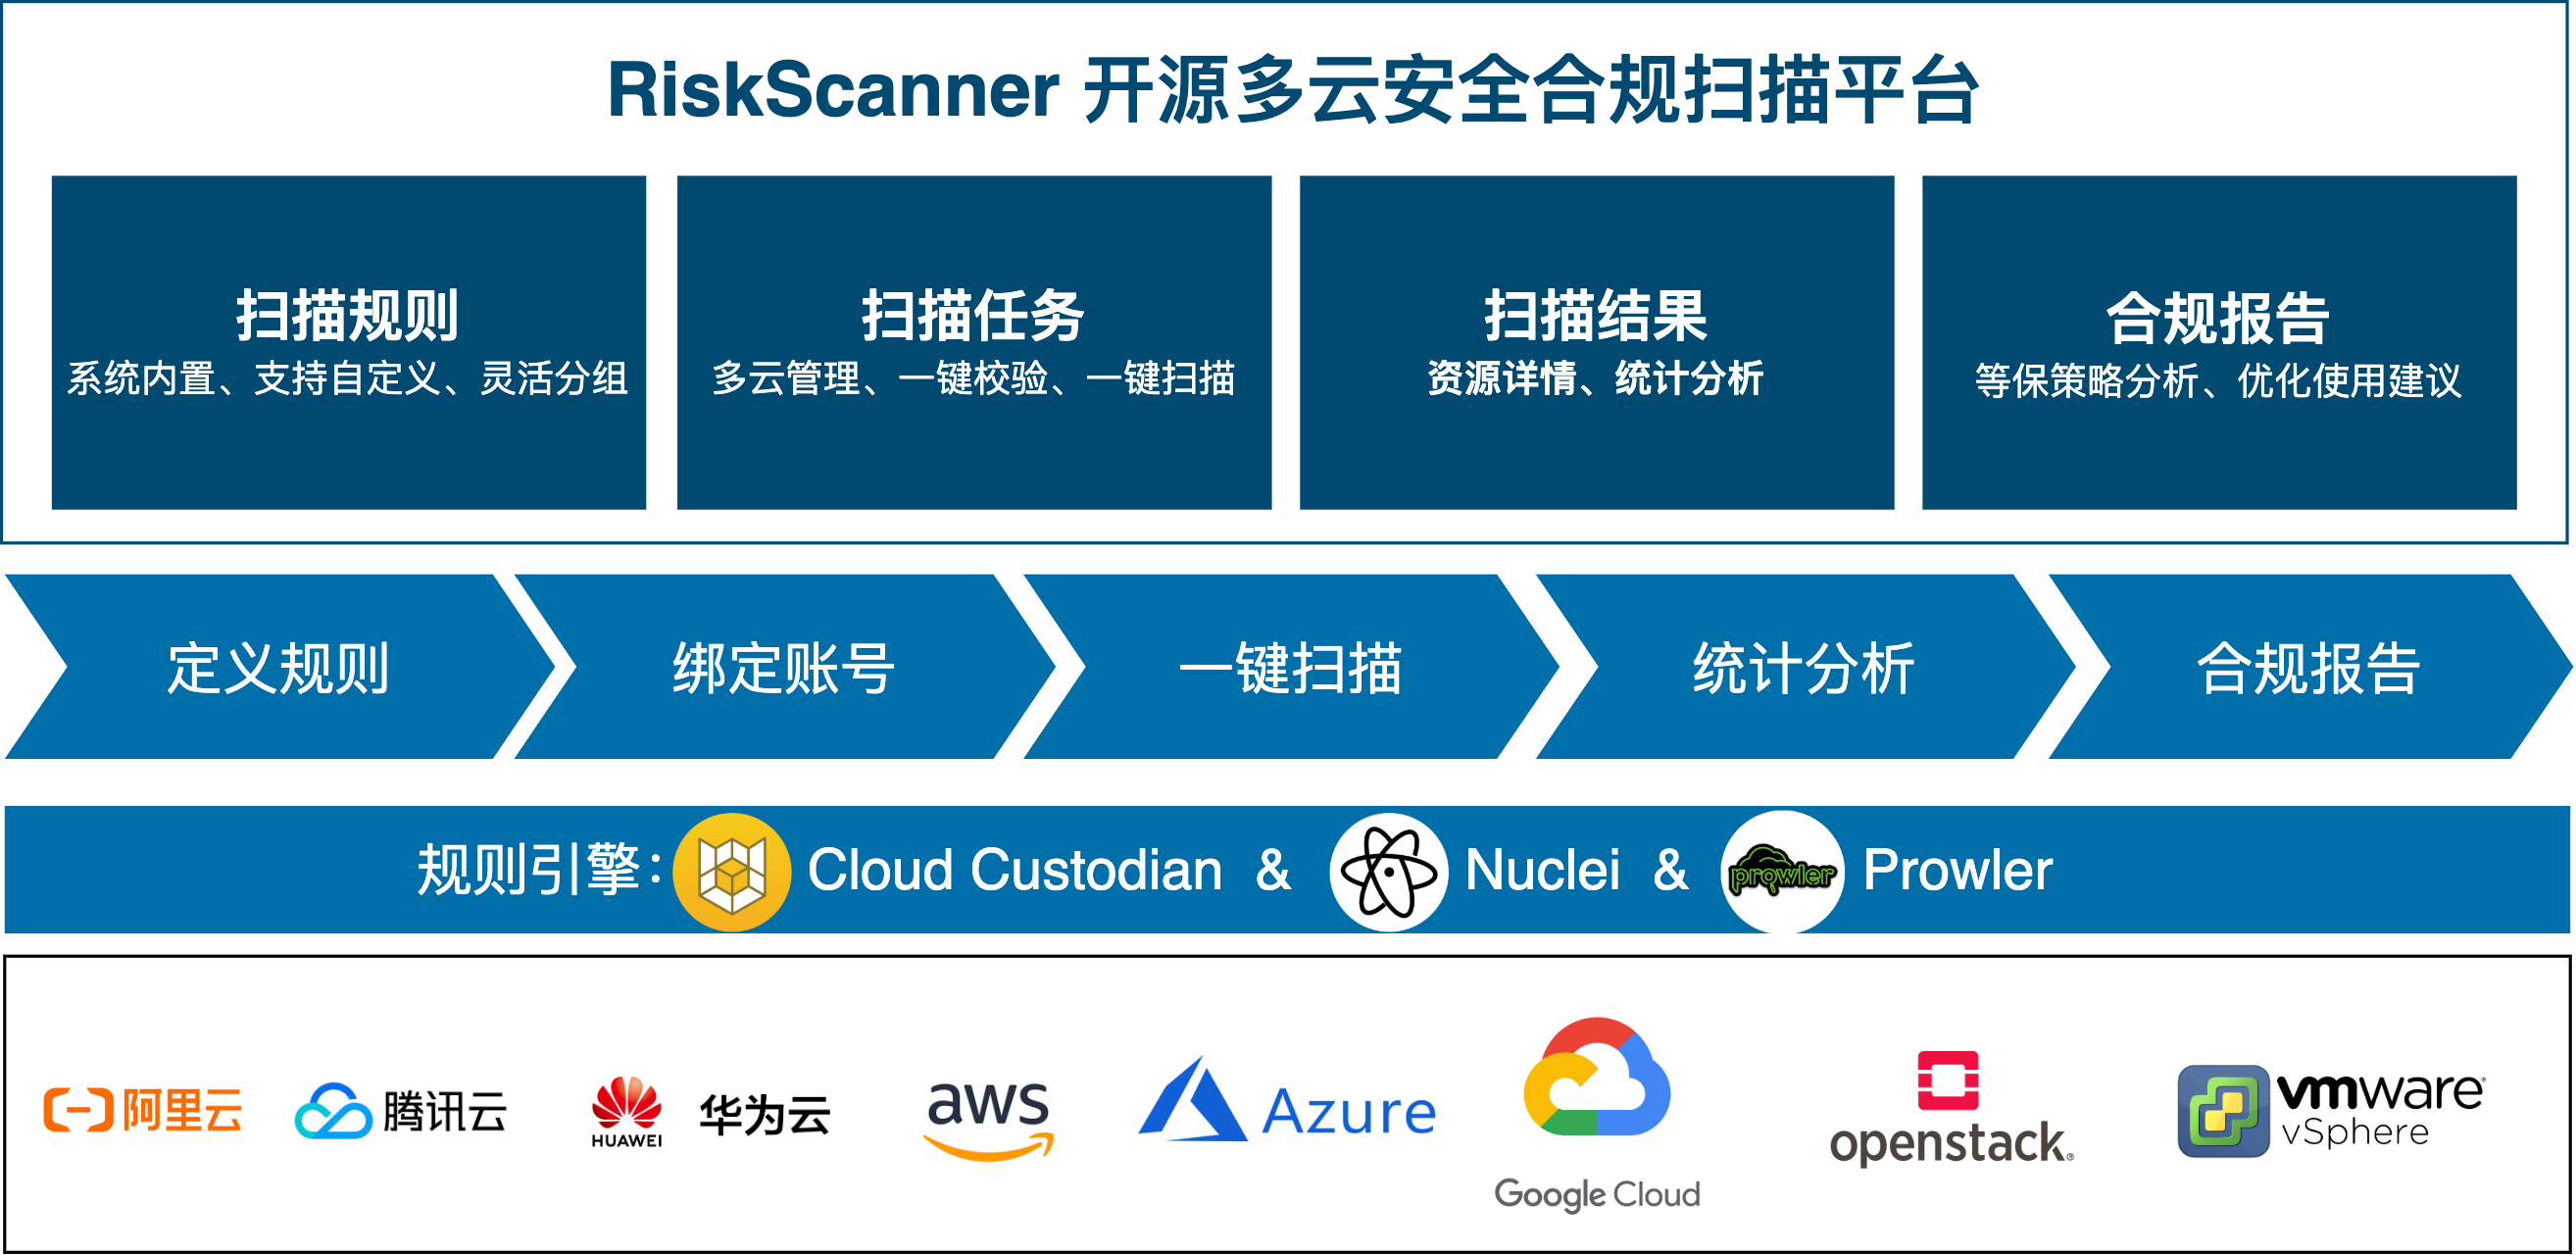 fit2cloud/riskscanner
RiskScanner ist eine quelloffene Multi-Cloud-Sicherheits- und Compliance-Scan-Plattform, die auf den Cloud Custodian- und Nuclei-Engines basiert und…
 octarinesec/kube-scan
kube-scan: Octarine k8s Cluster-Risikobewertungs-Tool
 mandiant/azure_workshop
Per Terraform bereitstellbares, bewusst verwundbares Azure-Lab mit realistischen Angriffspfaden und häufigen Fehlkonfigurationen zum Üben von Red…
 joshlarsen/aws-recon
Mehrthread-fähiges AWS-Inventarsammelwerkzeug mit Fokus auf sicherheitsrelevante Ressourcen und Metadaten.
 fluidattacks/makes
Ein auf Nix basierendes Framework für die Software-Lieferkette.
 azuread/azure-ad-incident-response-powershell-module
Das Azure Active Directory Incident Response PowerShell-Modul stellt eine Reihe von Tools bereit, die von der Azure Active Directory Produktgruppe in…
 skyscanner/lambdaguard
AWS-Serverless-Sicherheit
 warhorse/warhorse
Infrastrukturautomatisierung
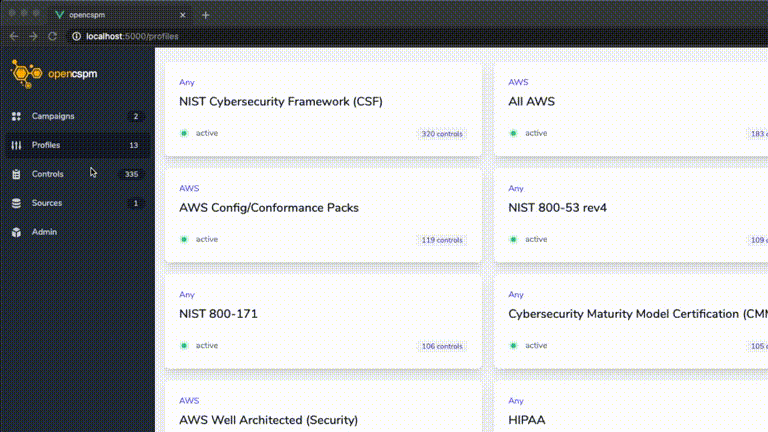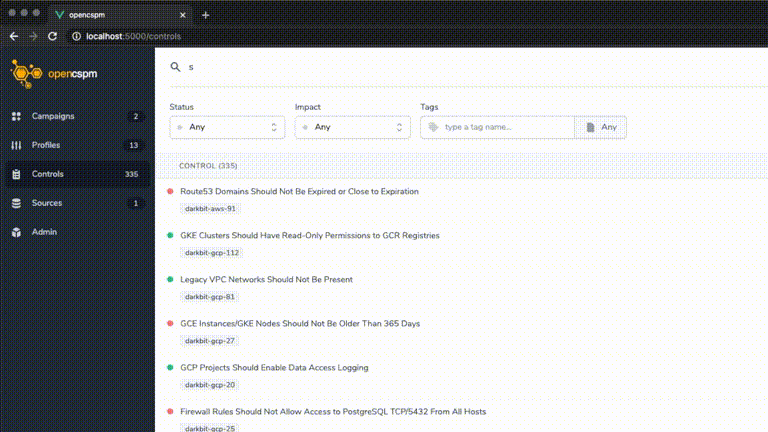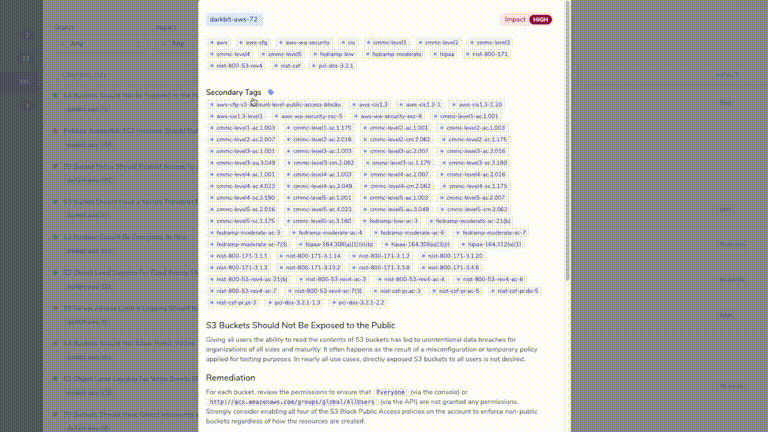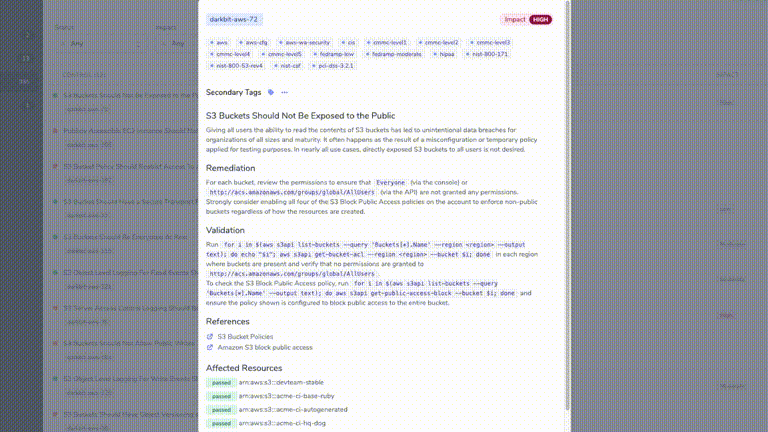 opencspm/opencspm
Open Cloud Security Posture Management Engine
 wavestone-cdt/abaddon
Plattform für die Verwaltung von Red-Team-Operationen, die die Bereitstellung von Infrastruktur, C2-Einrichtung, Phishing-Kampagnen und Aufklärung…
 netwrix/pingcastlecloud
Auditprogramm für AzureAD
 salesforce/metabadger
Verhindern Sie SSRF-Angriffe auf AWS EC2 durch automatisierte Upgrades auf den sichereren Instance Metadata Service v2 (IMDSv2).
 csandker/azure-accesspermissions
PowerShell-Skript zum Auflisten von Azure Active Directory-Zugriffsberechtigungen, einschließlich Rollenzuweisungen, Dienstprinzipalen und…








