
 #1
Tools für MFA, SSO, passwortlose Authentifizierung, Biometrie und Identitätsanbieter.
Kitploit empfohlen

 vulnmachines/cisco_cve-2023-20198
Cisco CVE-2023-20198
 on3sk-0x1/cve-2026-19900-poc
Proof-of-Concept-Exploit für CVE-2026-19900, eine Authentifizierungsumgehungs- und Remote-Codeausführungs-Schwachstelle in LB-LINK X-PRO-Routern, die…
 gagaltotal/cve-2026-82329-poc
PoC- und Validierungstool für CVE-2026-82329 in JFrog Artifactory. Erstellt ein JWT mit leerem Signaturschlüssel, um ein Admin-Token zu erhalten,…
 oscerd/cve-2026-66908
Proof-of-Concept-Reproducer für die Umgehung der JWT-Authentifizierung in Apache Camel (CVE-2026-66908), der die fehlende iss/aud-Validierung in…
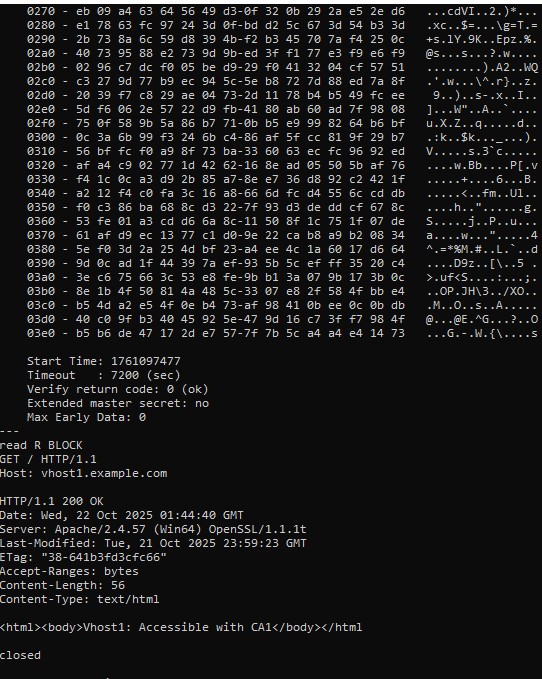 absholi7ly/cve-2025-23048-poc
Apache HTTP Server Versionen 2.4.35 – 2.4.63 sind anfällig für eine Umgehung der Client-Zertifikat-Authentifizierung, wenn die TLS…
 minanagehsalalma/zyxel-social-login-bypass-cve-2026-8508
Öffentlicher Writeup, PoC und Emulationsmaterialien zu CVE-2026-8508, die den Social-Login des Zyxel-Captive-Portals betrifft.
 oscerd/cve-2026-46455
# Reproducer für CVE-2026-46455 — Apache Camel camel-keycloak fehlende TokenVerifier.IS_ACTIVE-Prüfung (abgelaufene Zugriffstokens werden akzeptiert)
 ricardojoserf/cve-2021-31159
Zoho ManageEngine ServiceDesk Plus MSP - Active Directory-Benutzeraufzählung (CVE-2021-31159) - https://ricardojoserf.github.io/CVE-2021-31159/
 squeeze440/linux-entra-sso-poc
PoC — Ursprungsvalidierungsfehler ermöglicht die Exfiltration von Entra ID PRT SSO-Cookies in linux-entra-sso (GHSA-g9vc-5j77-f2cm, CVE-2026-87005,…
 ivanesk315/cve-2026-53519
Docker-Lab zur Reproduktion von CVE-2026-53519, einem Pre-Auth-Path-Traversal im Nezha Dashboard, das jwt_secret_key preisgibt und JWT-Fälschung…
 ivanesk315/cve-2026-18963
Docker-basiertes Lab und Python-Exploit für CVE-2026-18963, eine Umgehung des Keycloak-Reset-Credentials-Flows, die Account-Übernahme durch Umgehung…
 bombobombone/cve-2026-73311
Proof-of-Concept-Exploit, das die Wiederverwendung von OAuth2-Autorisierungscodes in XenForo vor 2.3.13 demonstriert und Token-Replay sowie mehrere…
 squeeze440/cve-2026-73519-wolfstack-poc
PoC für CVE-2026-73519 - hartcodiertes Cluster-Secret in WolfStack führt zu nicht authentifizierter RCE (CVSS 9.8)
 bombobombone/cve-2026-73312
# Proof-of-Concept und technische Dokumentation für CVE-2026-73312, eine OAuth2-Refresh-Token-Replay-Schwachstelle in XenForo vor 2.3.13. Enthält ein…
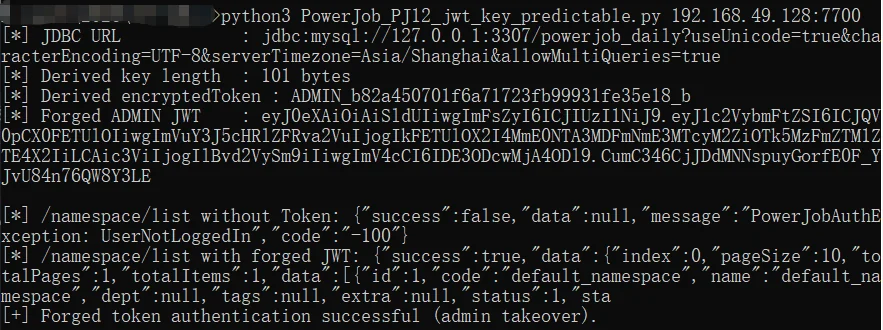 unpredictable21/cve-2026-75431_powerjob_jwt_key_predictable
Zeigt eine kritische Schwachstelle in der Vorhersagbarkeit des JWT-Signaturschlüssels im PowerJob-Server auf, die eine Offline-Schlüsselableitung und…
 xiaoxiaoranxxx/cve-2025-70829
Eine Schwachstelle zur Offenlegung von Informationen in Datart v1.0.0-rc.3 ermöglicht es authentifizierten Angreifern, auf sensible Daten über eine…
 captain-v-hook/poc-for-cve-2021-38540-
Fehlende Authentifizierung bei kritischer Komponente CVE-2021-38540
 horkimhab/cve-2026-psa-2026-00043-1
Proof-of-Concept-Exploit für eine nicht authentifizierte Root-Authentifizierungsumgehung in Proxmox VE 7.0-8.0.3, vorgesehen für autorisierte…








