
 #1
Tools zum Testen und Implementieren von Authentifizierungsmechanismen (z.B. MFA, SSO) und Autorisierungsrichtlinien.
Kitploit empfohlen

 randomrobbiebf/cve-2024-11643
Barrierefreiheit von AllAccessible <= 1.3.4 - Fehlende Autorisierung für authentifizierte (Subscriber+) Benutzer zur willkürlichen Aktualisierung von…
 hotblac/cve-2022-31692
Demonstriert die CVE-2022-31692 Spring Security Autorisierungsumgehung mit einem minimalen Java-Exploit, der es Sicherheitsforschern ermöglicht, die…
 missing0x00/cve-2020-26061
CVE-2020-26061 - ClickStudios Passwordstate Passwort-Reset-Portal
 karlemilnikka/cve-2024-8349-and-cve-2024-8350
Authentifizierte Privilegieneskalation zum Administrator durch Ausnutzung von Uncanny Groups für LearnDash.
 randomrobbiebf/cve-2024-54379
Minterpress <= 1.0.5 - Fehlende Autorisierung für authentifizierte Benutzer (Subscriber+) zur beliebigen Aktualisierung von Optionen
 sariamubeen/cve-2024-10924
Python-Exploit für CVE-2024-10924, der die Zwei-Faktor-Authentifizierung im Really Simple SSL WordPress-Plugin umgeht und unbefugten administrativen…
 b1u3st0rm/cve-2024-44812-poc
Proof-of-Concept-Exploit für CVE-2024-44812 – SQL-Injection-Schwachstelle zur Authentifizierungsumgehung in Online Complaint Site v1.0
 valgrace/middleware-auth-bypass
CVE-2025-29927 ~ ein PoC der next.js Middleware Authentifizierungsumgehung
 heimd411/cve-2025-29927-poc
Proof-of-concept-Exploit für CVE-2025-29927, eine Sicherheitslücke zur Umgehung der Next.js-Middleware. Enthält Versions-Fingerprinting,…
 thetrueartist/abo.cms-exploit-unauthenticated-login-bypass-cve-2024-25227
SQL-Injection-Exploit für ABO.CMS 5.8, der die Authentifizierung über den tb_login-Parameter umgeht und nicht authentifizierten Zugriff auf das…
 geraldoalcantara/cve-2023-49547
Kundensupport-System 1.0 - SQL-Injection-Login-Bypass
 ally-petitt/cve-2023-43154-poc
PoC für die Typverwechslungsschwachstelle in Mac's CMS, die zu einer Authentifizierungsumgehung und Übernahme des Administratorkontos führt.
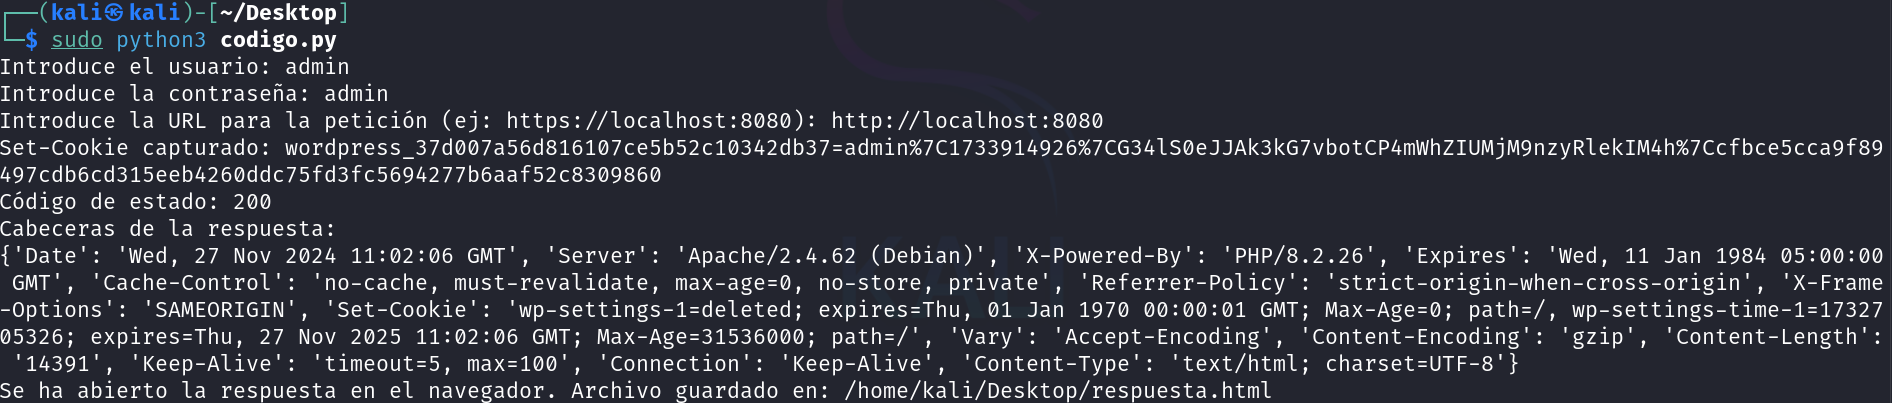 hunt3r850/cve-2024-10924-poc
Proof-of-Concept-Exploit für CVE-2024-10924, eine Schwachstelle zur Umgehung der Authentifizierung im WordPress-Plugin Really Simple Security, die…
 vulnz/cve-2021-40903
CVE-2021-40903
 underprotection/cve-2020-24030
Proof-of-Concept für CVE-2020-24030: schwache Token-Ablaufzeit in ForLogic Qualiex v1/v3, die eine remote, nicht authentifizierte…
 c411e/cve-2023-47564
CVE-2023-47564
 rampantspark/cve-2024-27198
Ein PoC für CVE-2024-27198, geschrieben in Go
 asg-castle/cve-2023-27350
Proof-of-Concept-Exploit für CVE-2023-27350 in PaperCut NG; nutzt SetupCompleted-Zugriffskontrollfehler aus, um Authentifizierung zu umgehen und Code…








