#1
Tools zum Testen und Implementieren von Authentifizierungsmechanismen (z.B. MFA, SSO) und Autorisierungsrichtlinien.
Kitploit empfohlen
 ricsirigu/cve-2025-29927
Eine absichtlich anfällige Next.js-App, verwundbar gegenüber CVE-2025-29927, Authorization Bypass
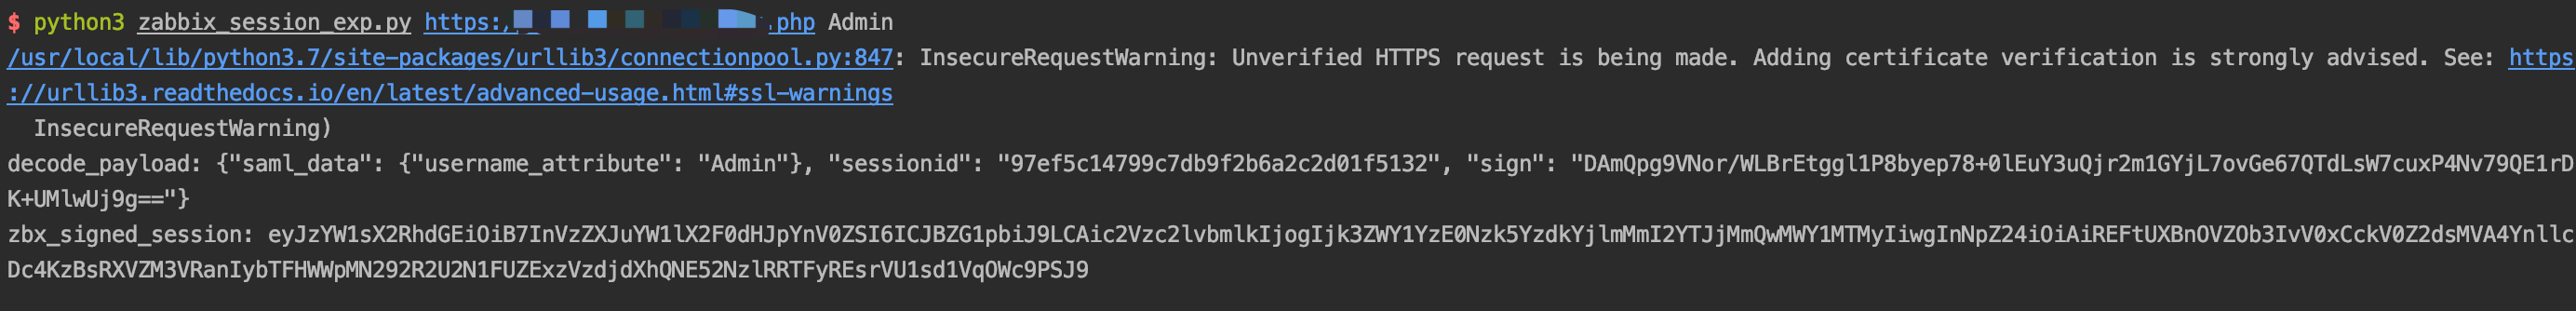 fa1c0n35/zabbix-cve-2022-23131
Exploit für die Zabbix SAML SSO-Umgehung (CVE-2022-23131), die nicht autorisierten Admin-Zugriff durch Fälschung von Sitzungscookies ermöglicht.
 wooooong/cve-2025-2825
Exploit-Skript für die CrushFTP-Authentifizierungsumgehung (CVE-2025-2825) unter Verwendung eines manipulierten Authorization-Headers und…
 randomrobbiebf/cve-2024-9822
Pedalo Connector <= 2.0.5 - Authentifizierungsumgehung zum Administrator
 randomrobbiebf/cve-2024-5324
Login/Signup Popup ( Inline Form + Woocommerce ) 2.7.1 - 2.7.2 - Fehlende Autorisierung für beliebige Optionsaktualisierungen
 manbahadurthapa1248/cve-2026-29000---pac4j-jwt-authentication-bypass-poc
Proof-of-Concept-Exploit für CVE-2026-29000, eine Authentifizierungsumgehung in pac4j-jwt. Fälscht JWT-Tokens, um Administratorzugriff auf geschützte…
 junnythemarksman/cve-2023-42793
TeamCity CVE-2023-42793 Exploit, geschrieben in Rust
 randomrobbiebf/cve-2024-12252
SEO LAT Auto Post <= 2.2.1 - Fehlende Autorisierung zum Überschreiben/Hochladen von Dateien (Remote Code Execution)
 moften/cve-2024-51996
CVE-2024-51996 ist eine kritische Schwachstelle, die die security-http-Komponente des Symfony-Frameworks betrifft.

 kit-lang/packages/kit-oauth
OAuth 2.0-Clientbibliothek für Kit-Anwendungen, die Autorisierungscode-, PKCE-, Client-Anmeldeinformationen- und Aktualisierungstoken-Flows…
 randomrobbiebf/cve-2023-30486
Square <= 2.0.0 - Fehlende Autorisierung über activate_plugin
 randomrobbiebf/cve-2024-4875
HT Mega – Absolute Addons For Elementor <= 2.5.2 - Fehlende Autorisierung zur Optionsaktualisierung
 0xblackash/cve-2026-35616
CVE-2026-35616
 kit-lang/packages/kit-policy
Ein flexibles, zusammensetzbares Autorisierungs-Framework für Kit (inspiriert von Action Policy)
 pctripsesp/cve-2023-6036
POC über Web3 – Crypto-Wallet-Login & NFT-Token-Gating < 3.0.0 - Authentifizierungs-Bypass WordPress-Plugin
 shibli2700/randomrepo
SecOpsMaesttro POC
 sudo-wp/sudowp-postgallery
Ein sicherheitsgehärteter Fork des aufgegebenen WordPress-Plugins "PostGallery". Behebt kritische Schwachstellen für beliebigen Datei-Upload…