
 #1
Tools zum Testen und Implementieren von Authentifizierungsmechanismen (z.B. MFA, SSO) und Autorisierungsrichtlinien.
Kitploit empfohlen

 luisdevpentest/cve-2023-28121-wordpress-privilege-escalation
Praktische Ausnutzung einer kritischen Schwachstelle in WordPress mithilfe des Plugins WooCommerce Payments.
 ololadeabiola03/aisecplus-week01-servicenow-ai-security-incident
Forschung und Analyse der ServiceNow Virtual Agent Schwachstelle (CVE-2025-12420), einschließlich Angriffsablauf, MITRE ATT&CK-Zuordnung,…
 nexaiceo/nexus-os
Das gesteuerte agentische KI-Betriebssystem — Rust + Tauri 2.0 | 65 Crates, 658 Befehle, 84 Seiten, 5,029 Tests, 10/10 OWASP
 bhanunamikaze/badhost-cve-2026-48710-exploit
Erkennungsscanner für CVE-2026-48710 - Host-Header-Authentifizierungsumgehung in Starlette/FastAPI
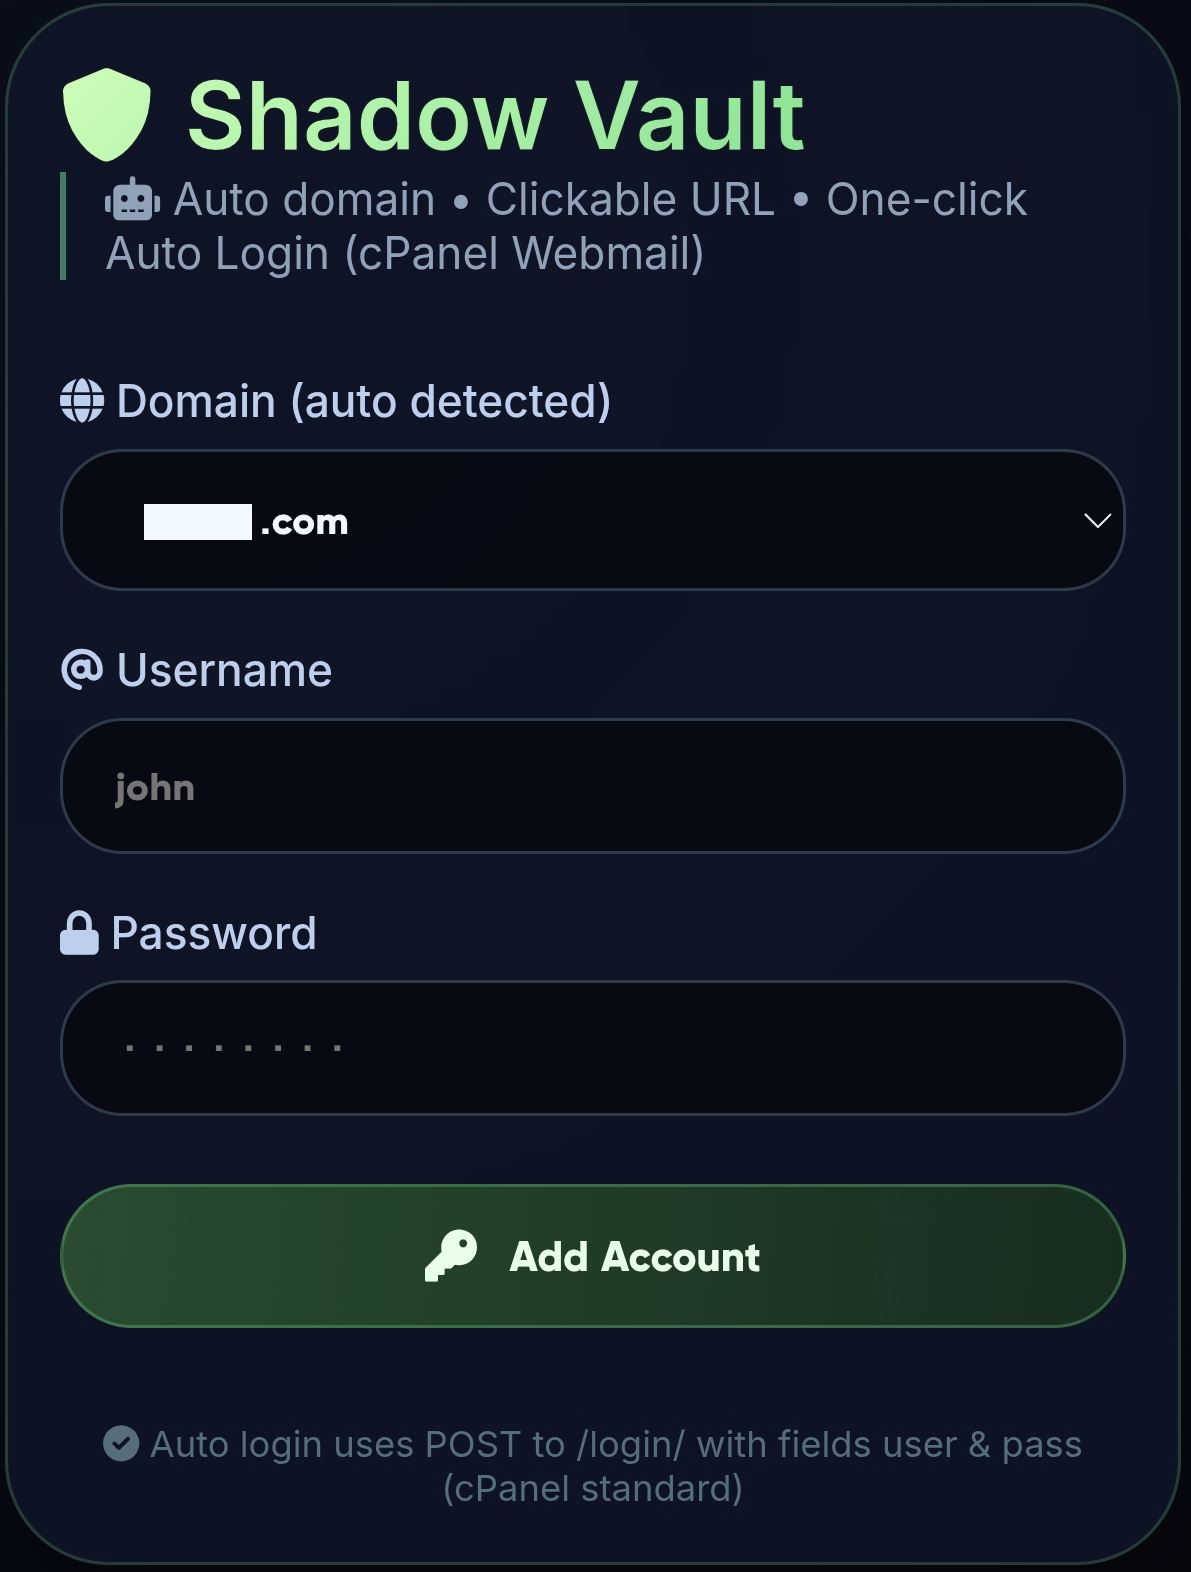 jenderal92/shadow-vault
# Shadow Vault – Schattenbenutzer mit SHA-512-Hash hinzufügen, automatischem Alterungsabgleich und mehreren Schreib-Fallbacks.
 melikesraoz/cve-2022-39227-jwt-auth-bypass-demo
Bildungslabor, das CVE-2022-39227 JWT-Authentifizierungs-Bypass in python-jwt demonstriert. Schritt-für-Schritt-Angriff gegen verwundbare und…
 xrzmodz444/cve-2026-41940-poc-linux
Proof-of-Concept-Exploit für CVE-2026-41940, eine Authentifizierungsumgehung in cPanel/WHM. Unterstützt benutzerdefinierte Payloads und ausführliche…
 bk-security/auth-header-trust-rules
Semgrep-Regeln, die Header-Trust-Authentifizierungsumgehungsmuster (CVE-2025-29927-Klasse) kennzeichnen. Begleitprojekt zu bk-security.github.io.
 fsn4k3/dahua-dvr-metasploit
Verbessertes Metasploit-Modul für CVE-2013-6117 (Dahua DVR Authentifizierungsumgehung)
 cosignet/sdk
Schlanker TypeScript + Python-Client ohne Abhängigkeiten und Rezepte, um risikoreiche Aktionen durch eine nutzlastgebundene Passkey-Genehmigung…
 sermikr0/nextjs-middleware-auth-bypass
CVE-2025-29927
 chaitanyagarware/cve-2026-54519
Öffentliche Advisory-Landingpage für CVE-2026-54519: Fehlende Besitzprüfungen in ai-agent-automation-Speicher-APIs ermöglichen das Lesen und Löschen…
 elevenpaths/latch-plugin-openvpn-as
Latch-Plugin für OpenVPN Access Server, das Zwei-Faktor-Authentifizierung (2FA) ermöglicht, um VPN-Verbindungen mit zeitbasierten Einmalpasswörtern…
 eagle-nett/dahua_auth-bypass-cve-2021-33044
PoC-Exploit für die Umgehung der Dahua-Authentifizierung (CVE-2021-33044). Scannt Subnetze, testet mehrere CVEs und extrahiert Gerätekonfigurationen…
 rubbxalc/cve-2025-29927
Funktionaler Exploit für CVE-2025-29927, eine kritische Umgehung der Middleware-Autorisierung in Next.js. Sendet manipulierte HTTP-Anfragen mit dem…
 0xn7y/cve-2022-46169
Exploit für CVE-2022-46169
 0xnxt1me/cve-2025-29927
Proof-of-Concept-Exploit für CVE-2025-29927, der x-middleware-subrequest hinzufügt, um die Authentifizierungsprüfungen der Next.js-Middleware zu…
 nxploited/cve-2025-9209
RestroPress – Online-Bestellsystem für Lebensmittel 3.0.0 - 3.1.9.2 - Unbefugte Offenlegung von Informationen zu Authentifizierungsumgehung via…








