
 #1
Tools zum Testen und Implementieren von Authentifizierungsmechanismen (z.B. MFA, SSO) und Autorisierungsrichtlinien.
Kitploit empfohlen
 b1anda0/cve-2020-14883
Batch-Erkennungsskript für Weblogic-Authentifizierungs-Bypass-Schwachstellen
 sysirq/fortios-auth-bypass-exploit-cve-2024-55591
Python-Exploit für CVE-2024-55591, das die FortiOS-Authentifizierung umgeht, um Remote-Befehle auf verwundbaren FortiGate- und FortiProxy-Geräten…
 baph00met/cve-2024-47533
CVE-2024-47533: Cobbler Authentifizierungsumgehung & Codeausführung
 zz-socmap/cve-2023-27524
Apache Superset Auth-Bypass-Schwachstelle CVE-2023-27524.
 joshuavanderpoll/cve-2026-2991
PoC-Exploit für CVE-2026-2991 — Authentifizierungsumgehung im KiviCare-WordPress-Plugin (≤4.1.2), die es nicht authentifizierten Angreifern…
 nxploited/cve-2024-10924-exploit
Really Simple Security (Free, Pro und Pro Multisite) 9.0.0 - 9.1.1.1 - Authentifizierungsumgehung
 savior-only/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST Authentifizierungsumgehungsschwachstelle
 0xblackash/cve-2026-21962
CVE-2026-21962
 randomrobbiebf/cve-2024-4875
HT Mega – Absolute Addons For Elementor <= 2.5.2 - Fehlende Autorisierung zur Optionsaktualisierung
 mesh3l911/cve-2021-3138
Discource POC
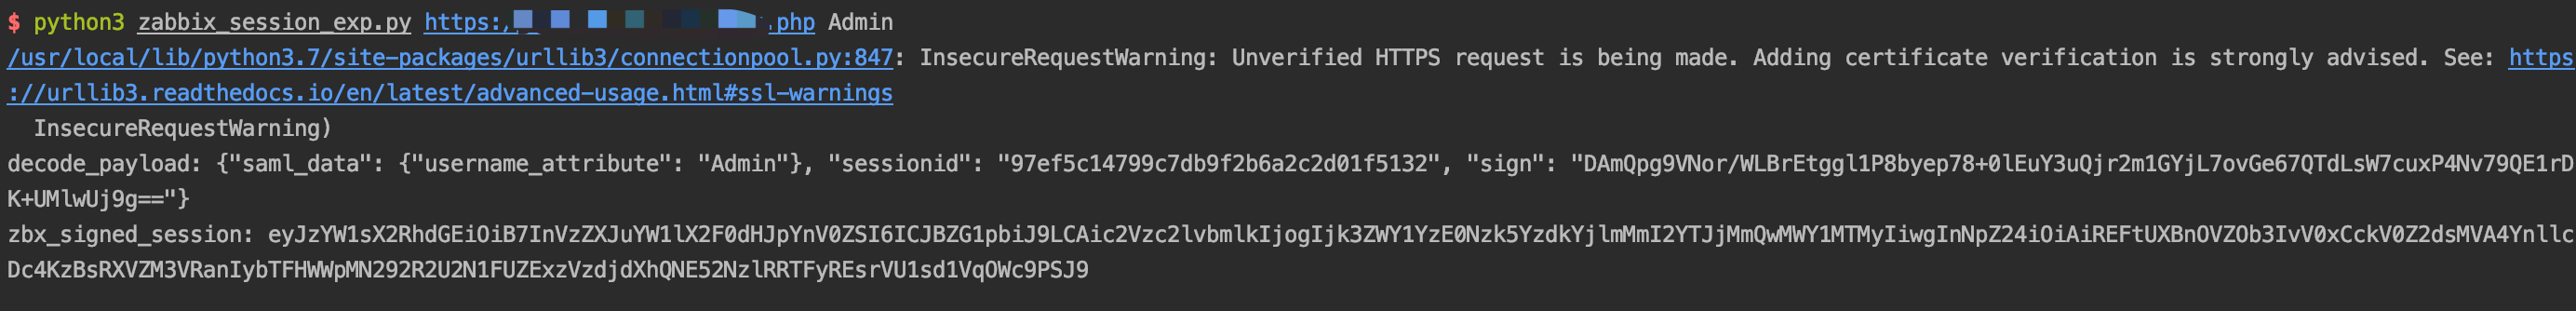 fa1c0n35/zabbix-cve-2022-23131
Exploit für die Zabbix SAML SSO-Umgehung (CVE-2022-23131), die nicht autorisierten Admin-Zugriff durch Fälschung von Sitzungscookies ermöglicht.
 melikesraoz/cve-2022-39227-jwt-auth-bypass-demo
Bildungslabor, das CVE-2022-39227 JWT-Authentifizierungs-Bypass in python-jwt demonstriert. Schritt-für-Schritt-Angriff gegen verwundbare und…
 nxploited/cve-2026-4484
Masteriyo LMS <= 2.1.6 – Fehlende Autorisierung für authentifizierte (Student+) Benutzer: Privilegienerweiterung zum Administrator
 hirainsingadia/cve-2025-29927
Next js middlewareauth Bypass
 dagowda/zabbix-cve-2022-23131-sso-bypass
Exploit-Skript für CVE-2022-23131, das die Zabbix SSO-Authentifizierung durch Fälschung von JWT-Tokens umgeht und damit unbefugten Admin-Zugriff auf…
 truststacksecurity/cve-2025-27580
Exploit für CVE-2025-27580: Eine vorhersehbare Token-Schwachstelle in NIH BRICS bis 14.0.0-67 ermöglicht nicht authentifizierten Benutzern mit einer…
 abraxas/grafana-signup-invite-join
Grafana OSS 13.2.3 - Hoch - Remote - Invite join - SignUpStep2 tritt ausstehenden Org-Einladungen ohne den Code bei
 boreas37/cve-2026-41452-poc
CVE-2026-41452 — Krayin CRM nicht authentifizierter Installer-Bypass (X-Requested-With) → Admin-Übernahme. Verifiziert: Überschreiben + Login auf…








