

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
API-Sicherheit — Seite 7 | Kitploit
Kategorien

API-Sicherheit

Tools für API-Tests, Fuzzing, Schema-Validierung, Authentifizierungstests und Gateway-Sicherheit.

Kitploit empfohlen
Top-Tools

10 ausgewählt
kiterunner preview#1

kiterunner

GitHubassetnote/kiterunner
3.2kvor 5 Jahren
zaproxy preview#2

zaproxy

GitHubzaproxy/zaproxy
15.6kvor 8h 57m
nuclei preview#3

nuclei

GitHubprojectdiscovery/nuclei
30.4kvor 7h 10m
sqlmap preview#4

sqlmap

GitHubsqlmapproject/sqlmap
38.2kvor 6h 5m
graphql-cop preview#5

graphql-cop

GitHubdolevf/graphql-cop
684vor 1 Jahr
graphw00f preview#6

graphw00f

GitHubdolevf/graphw00f
884vor 6 Monaten
Arjun preview#7

Arjun

GitHubs0md3v/arjun
6.4kvor 1 Jahr
jwt_tool preview#8

jwt_tool

GitHubticarpi/jwt_tool
6.7kvor 1 Jahr
crAPI preview#9

crAPI

GitHubowasp/crapi
1.6kvor 2 Monaten
automatic-api-attack-tool preview#10

automatic-api-attack-tool

GitHubimperva/automatic-api-attack-tool
495vor 6 Jahren
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
504 Ergebnisse
CVE-2025-67923 preview

CVE-2025-67923

GitHubrandomrobbiebf/cve-2025-67923

JetEngine <= 3.7.7 — Nicht authentifiziertes gespeichertes Cross-Site-Scripting über die CCT REST API

vulnerability-analysisexploitationweb-application-exploitation+2
vor 8 Monaten
sentrymcp preview

sentrymcp

GitHubzaydmulani09/sentrymcp

Ein statischer + Laufzeit-Sicherheitsscanner für MCP-Server (Model Context Protocol)

static-analysisvulnerability-scannerssecret-detection+3
vor 3 Monaten
CVE-2026-64849 preview

CVE-2026-64849

GitHubbiutrap/cve-2026-64849

Proof-of-Concept-Exploit für CVE-2026-64849: löst SSRF in der MLflow-Webhook-API über eine präparierte POST-Anfrage aus und ruft Metadaten der…
vulnerability-analysisexploitationweb-application-exploitation+4
vor 3 Monaten
POC-CVE-2026-63030-CVE-2026-60137- preview

POC-CVE-2026-63030-CVE-2026-60137-

GitHubtrandonga3/poc-cve-2026-63030-cve-2026-60137-

Exploit-Kette für WordPress Core unter Nutzung von REST-API-Route-Confusion und SQL-Injection für nicht authentifizierte RCE, Privilegienerweiterung…
privilege-escalationvulnerability-analysisexploitation+6
vor 3 Monaten
CVE-2026-53959 preview

CVE-2026-53959

GitHubanirbala98/cve-2026-53959

4gaBoards < 3.3.9 - Offenlegung von Benutzerinformationen
vulnerability-analysisexploitationweb-application-exploitation+5
1vor 3 Monaten
CVE-2026-40179-PoC preview

CVE-2026-40179-PoC

GitHubbsdrip/cve-2026-40179-poc

Minimaler Python-PoC für CVE-2026-40179: injiziert einen bösartigen Metriknamen über unauthentifiziertes Prometheus-remote_write, um gespeichertes…
vulnerability-analysisexploitationweb-application-exploitation+1
1vor 2 Monaten
CVE-2026-19478-PoC preview

CVE-2026-19478-PoC

GitHubdavkharrr/cve-2026-19478-poc

Proof-of-Concept-Exploit für nicht authentifizierte Remote-Code-Injektion in der GraphQL-API von GitLab, der mithilfe manipulierter Abfragen…

vulnerability-analysisexploitationweb-application-exploitation+3
11vor 3 Monaten
CVE-2026-19650-CVE-2026-19478 preview

CVE-2026-19650-CVE-2026-19478

GitHubhorkimhab/cve-2026-19650-cve-2026-19478

Proof-of-Concept-Exploit-Ressourcen für CVE-2026-19650 und CVE-2026-19478, die eine GitLab-GraphQL-Schwachstelle betreffen, gedacht für autorisierte…
vulnerability-analysisexploitationweb-application-exploitation+4
vor 3 Monaten
EITS-Portal-Exploit-CVE-2026-31367-PoC preview

EITS-Portal-Exploit-CVE-2026-31367-PoC

GitHubhereticl1nk/eits-portal-exploit-cve-2026-31367-poc

PoC-Exploit für nicht authentifizierte RCE im EITS Admin Dashboard v2.4.0 über Befehlsinjektion in /api/v1/debug, die die Ausführung beliebiger…

vulnerability-analysisexploitationweb-application-exploitation+2
vor 3 Monaten
CVE-2026-71203-PoC preview

CVE-2026-71203-PoC

GitHubnel-droid/cve-2026-71203-poc

PoC: changedetection.io unauthentifizierte Offenlegung des OpenAPI-Schemas (CVE-2026-71203, Medium 5.3)

vulnerability-analysisexploitationapi-security-testing+4
vor 3 Monaten
CVE-2026-71204-PoC preview

CVE-2026-71204-PoC

GitHubnel-droid/cve-2026-71204-poc

PoC: Mass Assignment per Blind-Merge in den Einstellungen von changedetection.io (CVE-2026-71204, Medium 6.3)

authentication-authorizationvulnerability-analysisexploitation+2
vor 3 Monaten
CVE-2026-72585-PoC preview

CVE-2026-72585-PoC

GitHubnel-droid/cve-2026-72585-poc

PoC: Grafana-Editor-Rolle löscht geschützte Kontaktpunkte (CVE-2026-72585, Medium 6.5)
authentication-authorizationvulnerability-analysisexploitation+2
vor 3 Monaten
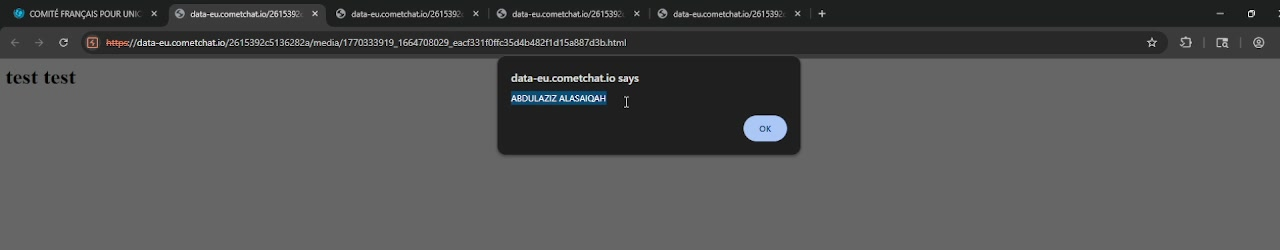
Wildfire preview

Wildfire

GitHubdefineid/wildfire

CVE-2026-39154, gespeichertes XSS im CometChat JS SDK

vulnerability-analysisexploitationweb-application-exploitation+4
vor 2 Monaten
CVE-2026-73519-WolfStack-PoC preview

CVE-2026-73519-WolfStack-PoC

GitHubsqueeze440/cve-2026-73519-wolfstack-poc

PoC für CVE-2026-73519 - hartcodiertes Cluster-Secret in WolfStack führt zu nicht authentifizierter RCE (CVSS 9.8)

container-securityvulnerability-analysisexploitation+3
vor 3 Monaten
Metabase-Setup-Endpoint-SQLi-Fix preview

Metabase-Setup-Endpoint-SQLi-Fix

GitHububitquity/metabase-setup-endpoint-sqli-fix

Behebt eine nicht authentifizierte SQL-Injection in einem Setup-Endpunkt, indem rohe JDBC-Abfragen durch ORM-Parametrisierung und Token-Validierung…

defensive-toolsvulnerability-analysisweb-security+3
1vor 3 Monaten
CVE-2026-27344 preview

CVE-2026-27344

GitHubac8999/cve-2026-27344

Fehlende Autorisierung in inseriswiss inseri core inseri-core ermöglicht die Ausnutzung falsch konfigurierter Sicherheitsstufen der…

authentication-authorizationvulnerability-analysisweb-application-exploitation+3
vor 3 Monaten
aegisagent preview

aegisagent

GitHubhuzjie/aegisagent

Runtime-Sicherheitsgateway für KI-Agenten: attestiert Tool-Aufrufe kryptografisch, erzwingt Richtlinien, sandboxt die Ausführung und protokolliert…
authentication-authorizationdefensive-toolssecurity-virtualization+4
vor 3 Monaten
CVE-2026-41473-CyberPanel-AI-Scanner-Unauth preview

CVE-2026-41473-CyberPanel-AI-Scanner-Unauth

GitHubpenteraio/cve-2026-41473-cyberpanel-ai-scanner-unauth

Nuclei-Erkennungsvorlage für CVE-2026-41473, eine Schwachstelle mit nicht authentifiziertem Lese-/Schreib-API-Zugriff in CyberPanel AI Scanner vor…


vulnerability-scannersweb-vulnerability-scannersvulnerability-analysis+3
vor 5 Monaten
Zurück1…678…28Weiter






