
 #1
Tools zur Bewertung der Sicherheit von REST-, SOAP- und GraphQL-APIs.
Kitploit empfohlen

 simoneavogadro/android-reverse-engineering-skill
Dekompiliert Android-APK/XAPK/JAR/AAR-Dateien und extrahiert HTTP-APIs, Authentifizierungsmuster und Aufrufabläufe mithilfe von jadx, mit…
 awarexone/agentic-bug-hunter
KI-gestütztes Toolkit für die Bug-Bounty-Jagd, das mit oder ohne Abonnement funktioniert.
 corazawaf/coraza
Go-basierte Web Application Firewall-Bibliothek, kompatibel mit ModSecurity SecLang-Regeln und dem OWASP Core Rule Set v4, die Echtzeit-Überprüfung…
 ticarpi/jwt_tool
:snake: Ein Toolkit zum Testen, Anpassen und Knacken von JSON Web Tokens
 s0md3v/arjun
HTTP-Parameter-Erkennungstool, das mit einem großen Wörterbuch gültige Abfrageparameter für URL-Endpunkte findet und GET/POST/JSON/XML-Anfragen,…
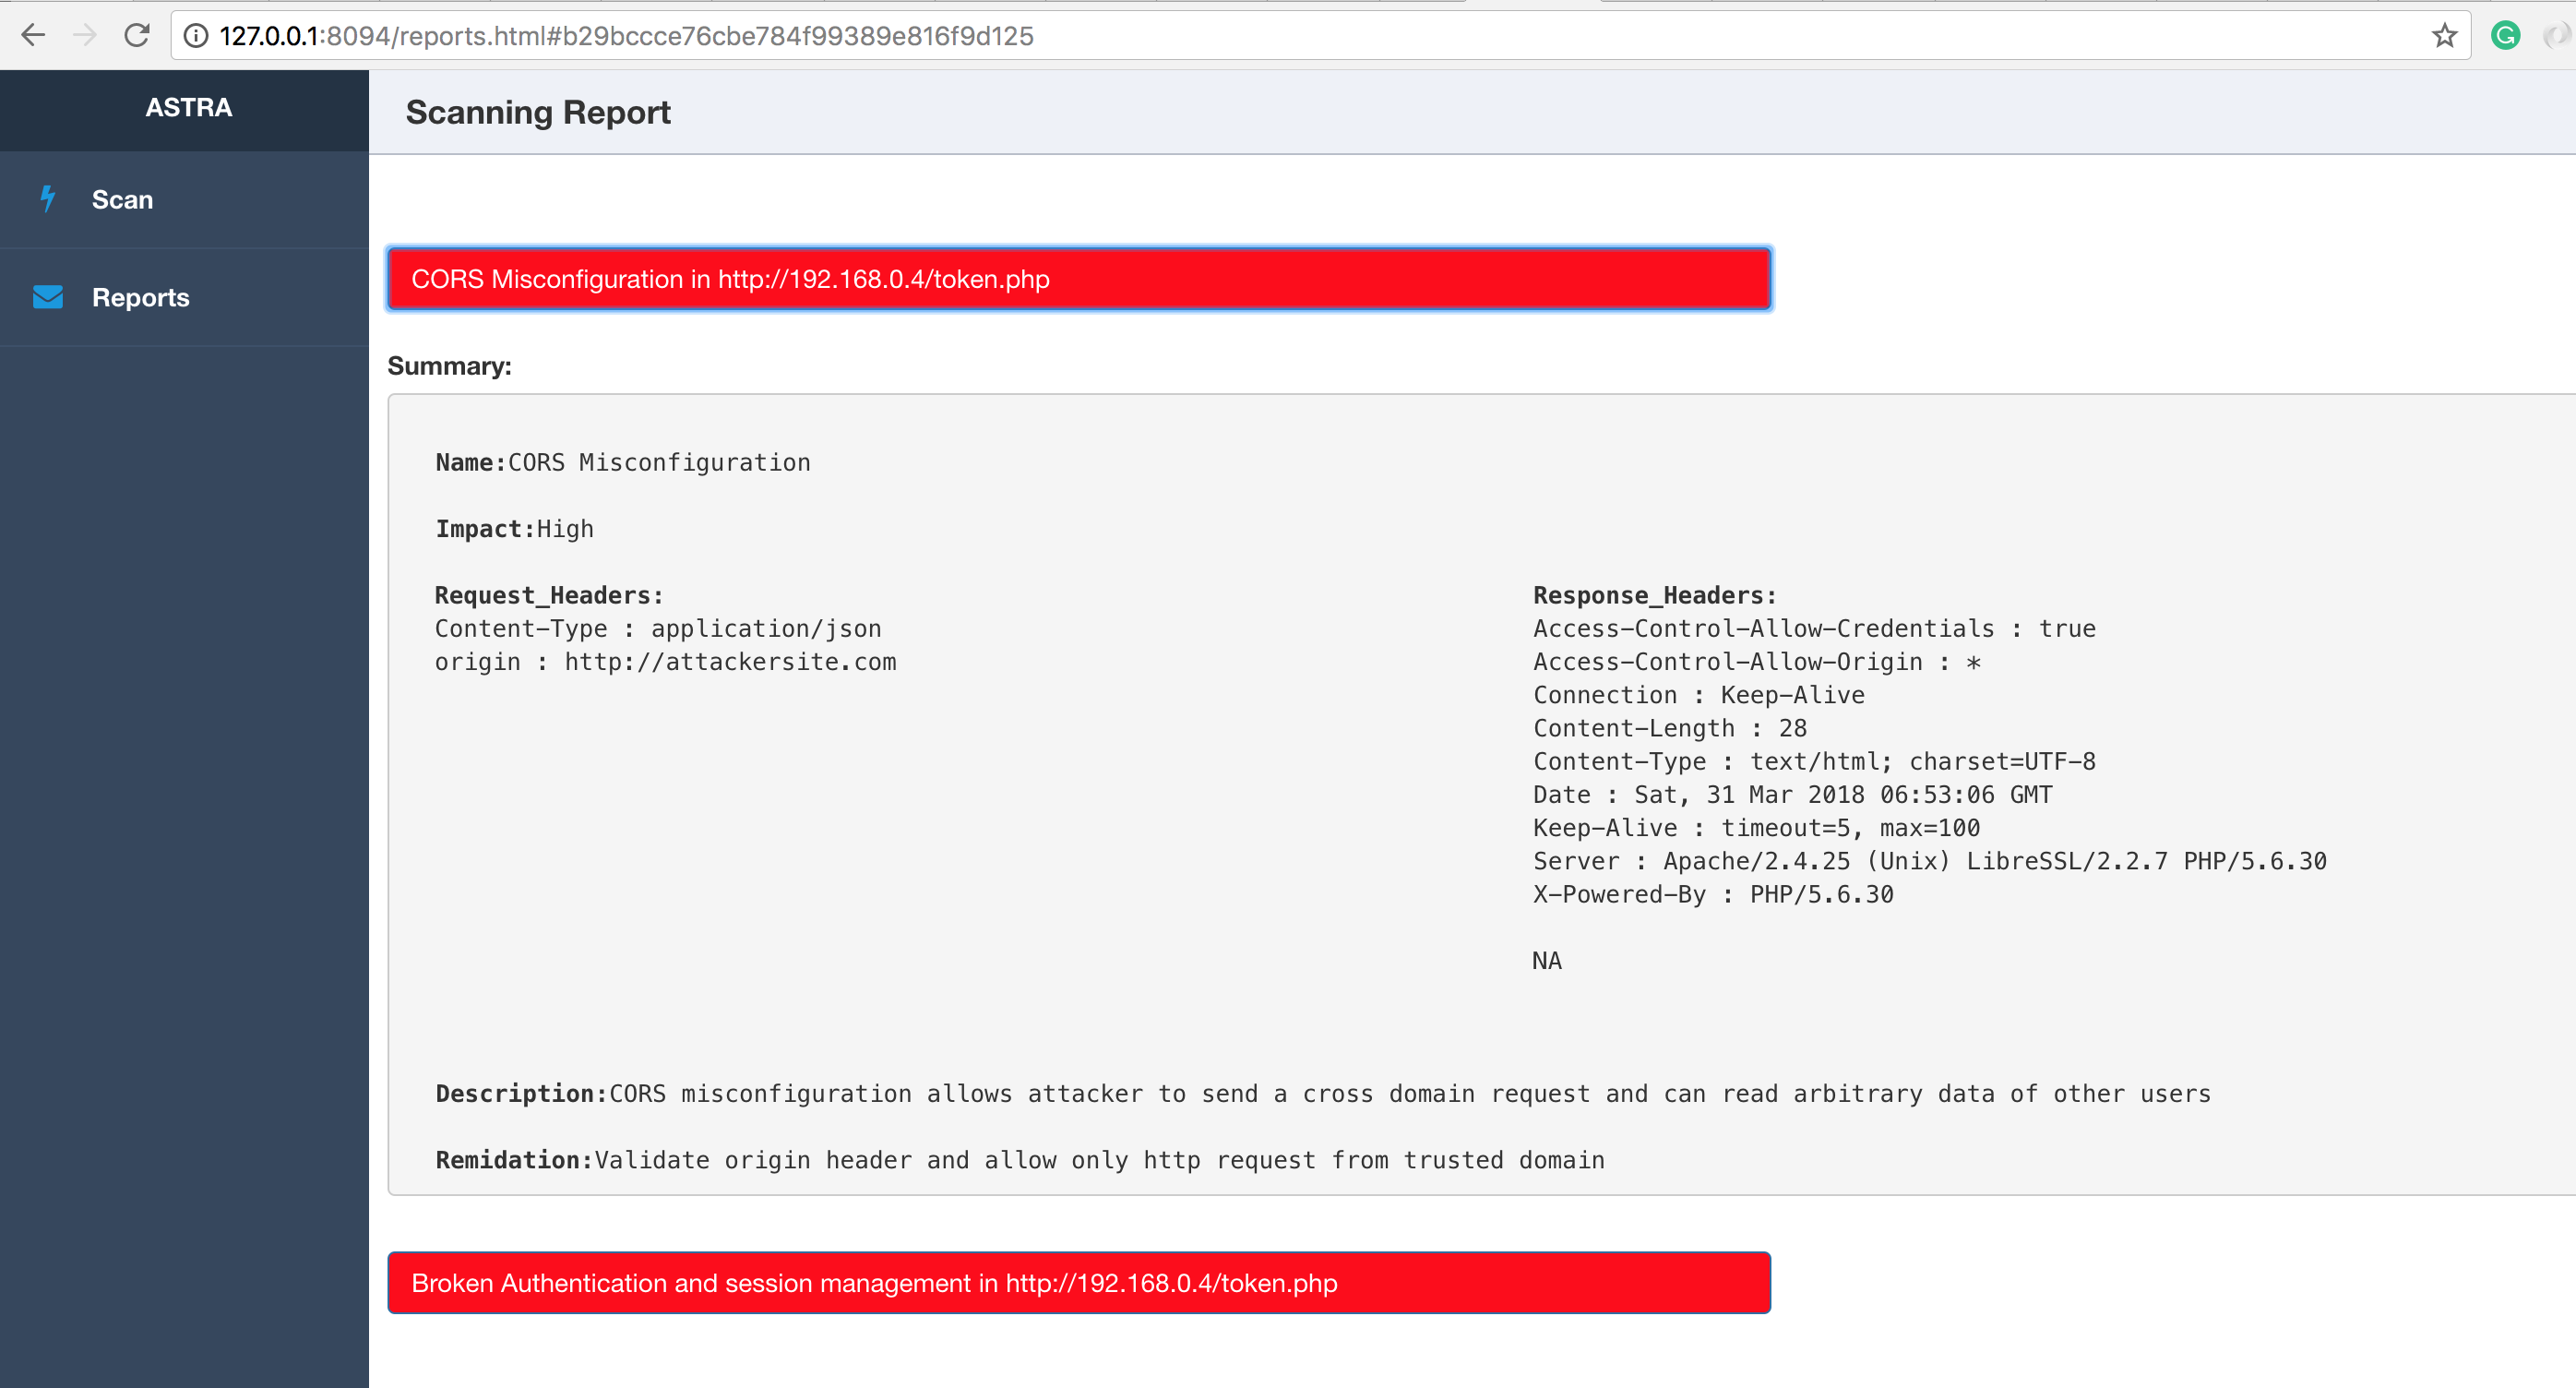 flipkart-incubator/astra
Automatisierte Sicherheitstests für REST API's
 spectolabs/hoverfly
Leichte Dienstvirtualisierung/ API-Simulation / API-Mocking-Tool für Entwickler und Tester
 httptoolkit/httptoolkit
HTTP Toolkit ist ein schönes & quelloffenes Tool zum Debuggen, Testen und Entwickeln mit HTTP(S) unter Windows, Linux & Mac :tada: Öffne hier ein…
 wapiti-scanner/wapiti
In Python3 geschriebener Web-Schwachstellenscanner
 akto-api-security/akto
Open-Source-API-Sicherheitsplattform für kontinuierliche API-Erkennung, Schwachstellentests und Laufzeit-Bedrohungserkennung. Integriert sich in…
 0xsteph/pentest-ai
Open-Source-KI-Pentester, der jeden Befund beweist. Maschinen-Orakel führen jeden Exploit erneut aus; verifizierte Bugs werden mit einer Proof-Kapsel…
 wallarm/gotestwaf
Ein Open-Source-Projekt in Golang zur Bewertung verschiedener API-Sicherheitstools und WAFs hinsichtlich Erkennungslogik und Umgehungen
 ac-pm/inspeckage
Android Package Inspector - dynamische Analyse mit API-Hooks, nicht exportierte Aktivitäten starten und mehr. (Xposed-Modul)
 owasp/crapi
Absichtlich anfällige Microservices-API, die für praktisches Training der OWASP API Security Top 10 Risiken entwickelt wurde, mit integrierten…
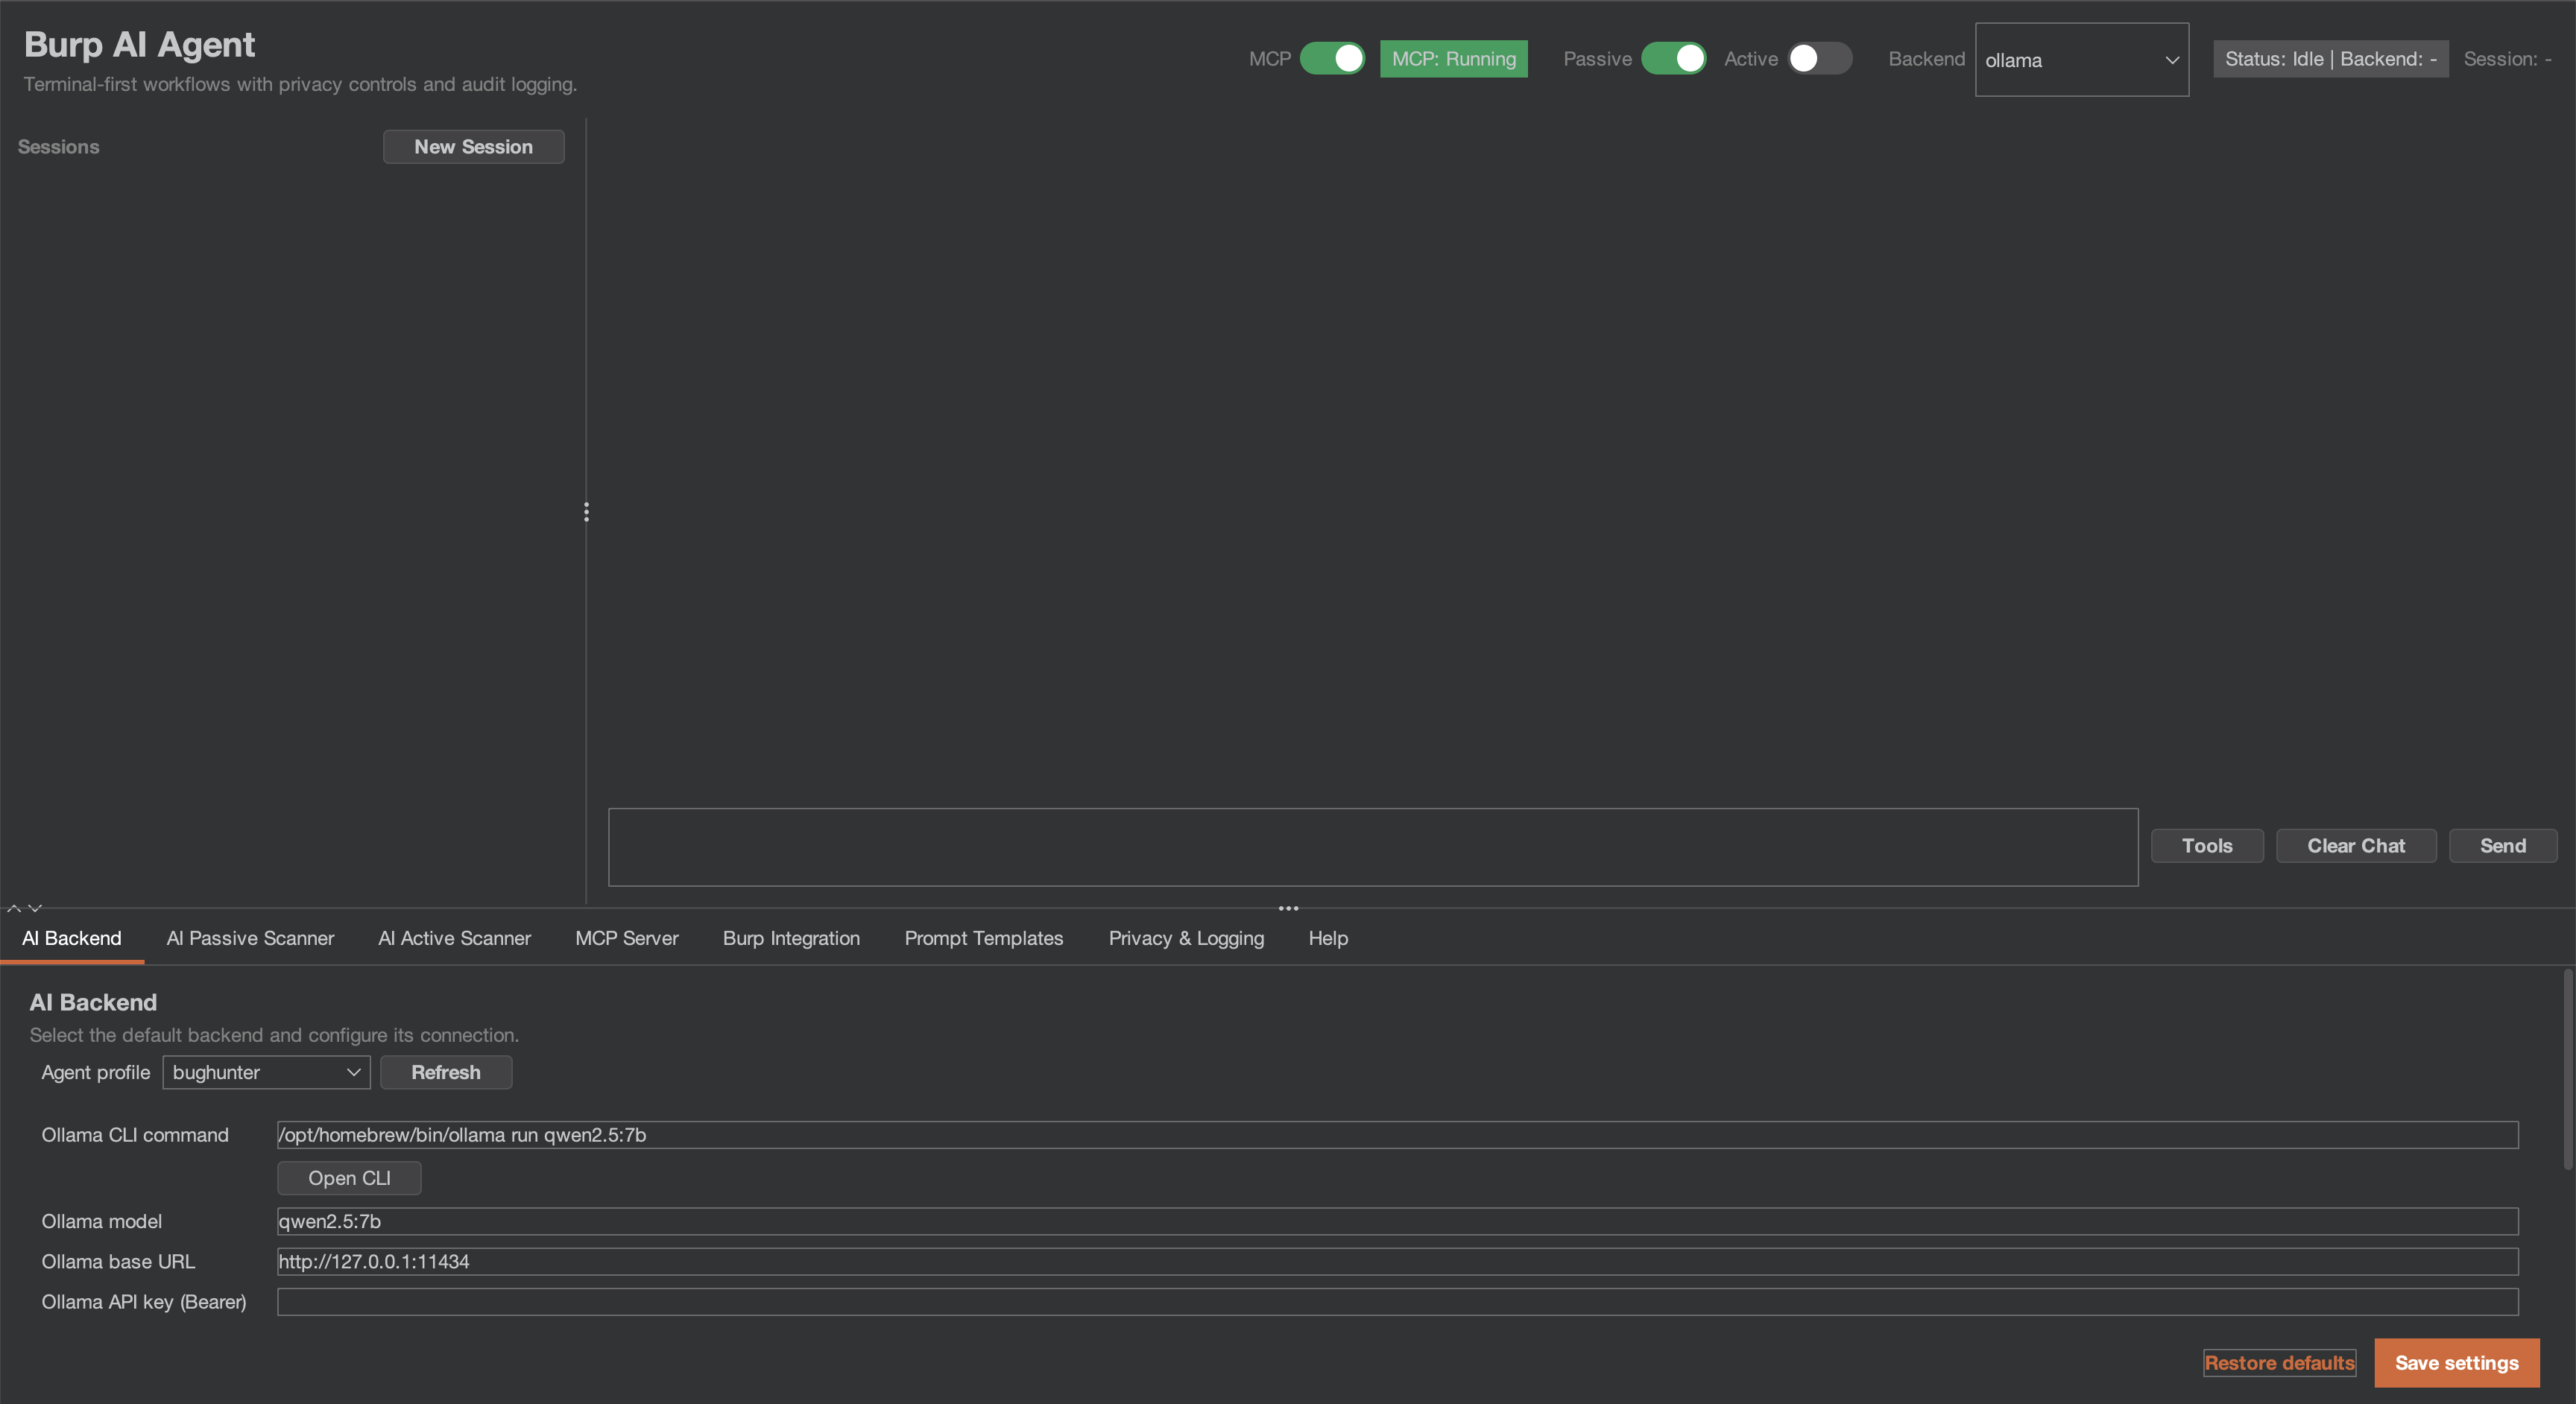 six2dez/burp-ai-agent
Burp Suite extension that adds built-in MCP tooling, AI-assisted analysis, privacy controls, passive and active scanning and more
 microsoft/restler-fuzzer
RESTler ist das erste zustandsbehaftete REST-API-Fuzzing-Tool zum automatischen Testen von Cloud-Diensten über ihre REST-APIs und zum Auffinden von…
assetnote/kiterunnerHochgeschwindigkeits-Tool zur Entdeckung von API- und Webinhalten, das Routen mit kompilierten Swagger-Datensätzen bruteforct und Tiefenscanning,…
 erev0s/vampi
Verwundbare REST-API mit den OWASP Top 10 Schwachstellen für Sicherheitstests





