
 #1
Tools zur Bewertung der Sicherheit von REST-, SOAP- und GraphQL-APIs.
Kitploit empfohlen
 infobyte/alexafaraday
Alexa-Skill-Beispiel für Faraday API
 jas502n/burpsuite_pro_v1.7.37
Umfassende Plattform für Sicherheitstests von Webanwendungen mit fortschrittlicher Scan-Engine, Intercepting-Proxy und automatisierter…
 nccgroup/argumentinjectionhammer
Eine Burp-Erweiterung zur Identifizierung von Argument-Injection-Schwachstellen.
 joanbono/gurp
In Go geschriebener Burp Commander
 ac-pm/inspeckage
Android Package Inspector - dynamische Analyse mit API-Hooks, nicht exportierte Aktivitäten starten und mehr. (Xposed-Modul)
 osirium/suds
Klon von suds 0.4 + suds-0.4-CVE-2013-2217.patch
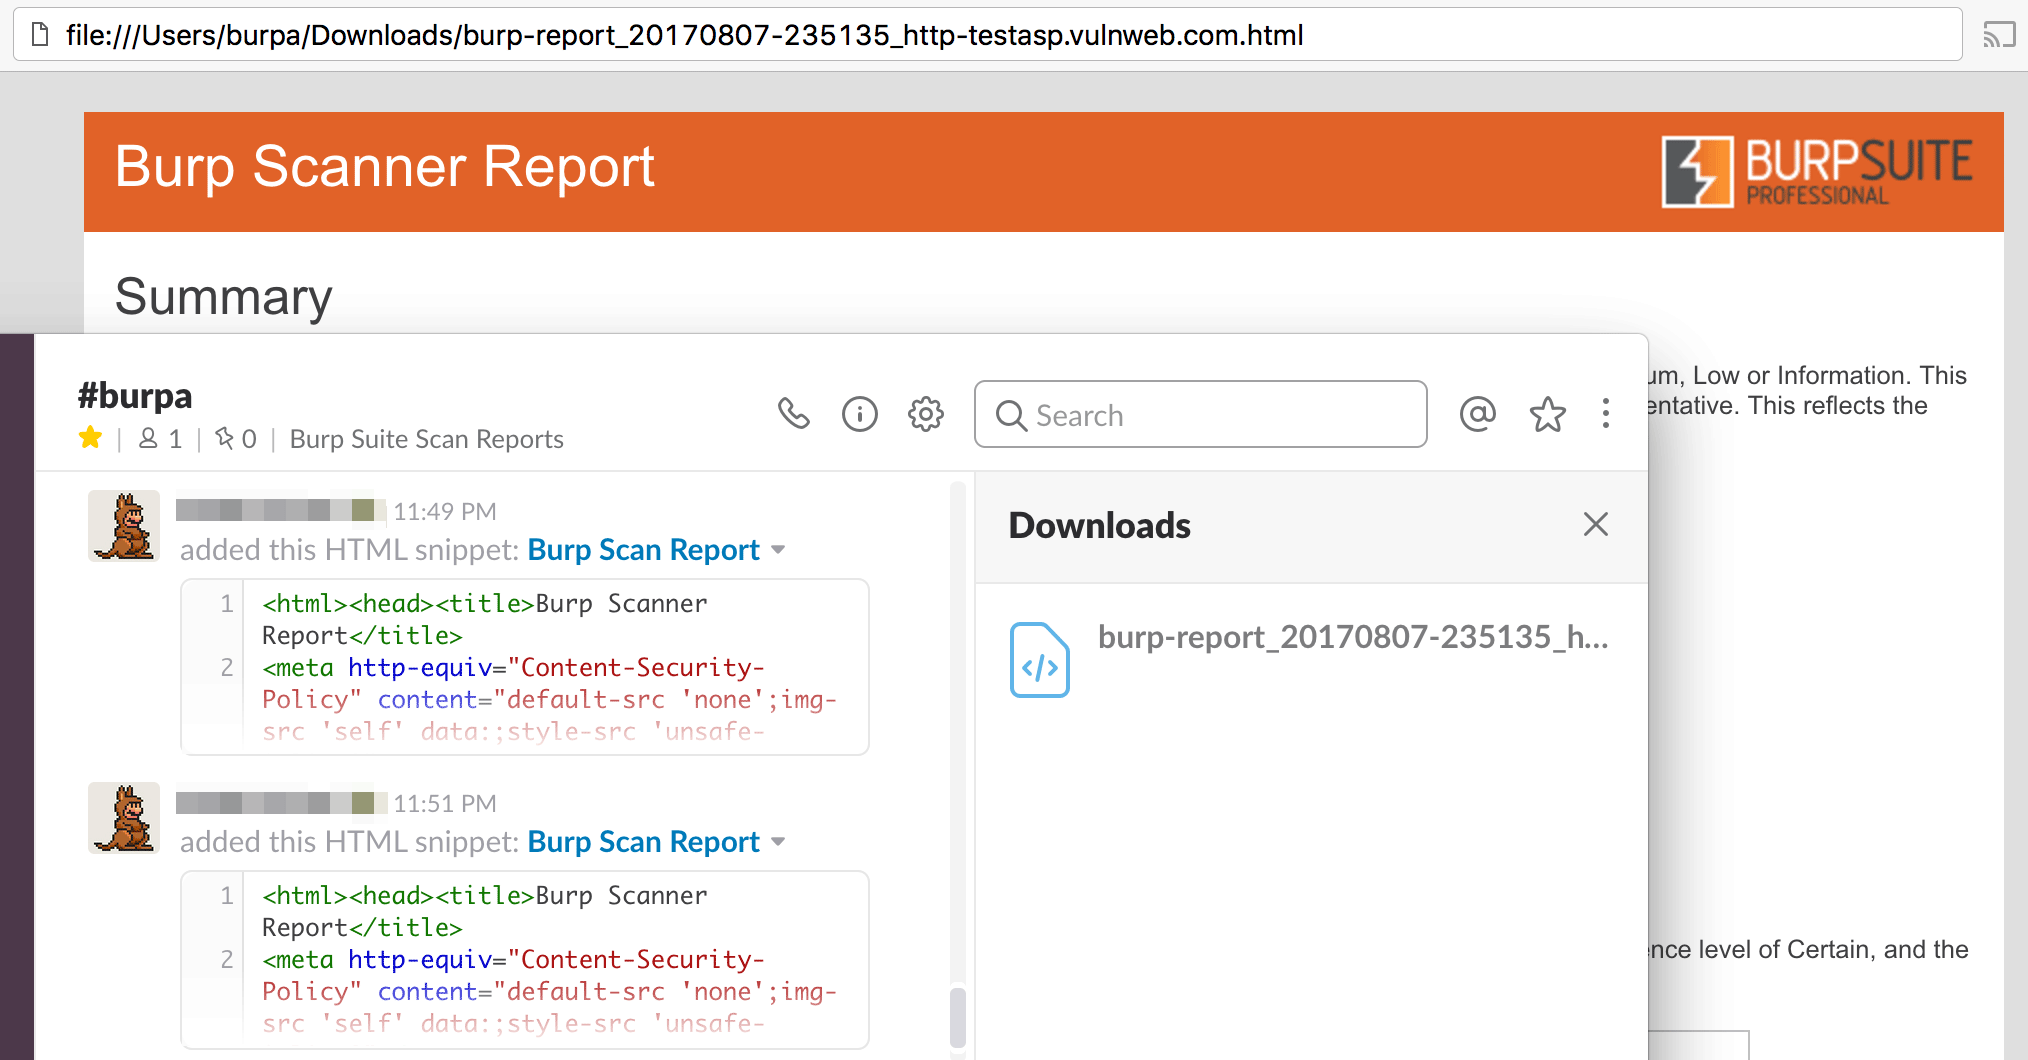 0x4d31/burpa
Burp-Automator: Ein Automatisierungstool für Burp Suite mit Slack-Integration. Es kann zusammen mit Jenkins und Selenium eingesetzt werden, um…
 deepseasred/autonessus
Dieses Skript kommuniziert mit der Nessus API, um bei der Automatisierung von Scans zu helfen. Abhängig von dem mit dem Skript übergebenen Flag…
 androidhooker/hooker
Hooker ist ein Open-Source-Projekt für die dynamische Analyse von Android-Anwendungen. Dieses Projekt stellt verschiedene Tools und Anwendungen…
 subgraph/vega
Subgraph Vega
 nccgroup/amfdser-ngng
Ein Burp-Extender-Plugin, das deserialisierte AMF-Objekte entgegennimmt und sie mithilfe der Xtream-Bibliothek in XML kodiert.
 ajinabraham/oauth-request-crafter
OAuth Request Crafter
 raz0r/burp-radamsa
Radamsa-Fuzzer-Erweiterung für Burp Suite








