
 #1
Tools zur Bewertung der Sicherheit von REST-, SOAP- und GraphQL-APIs.
Kitploit empfohlen

 wapiti-scanner/wapiti
In Python3 geschriebener Web-Schwachstellenscanner
 vighnesh91/-logicsentry-ai
Offline-SAST/DAST-Triage-Engine, die Quellcode parst und HAR-Verkehr wiedergibt, um Business-Logic-Fehler, BOLA, Race Conditions und…
 usebruno/bruno
Open-Source-IDE zum Erkunden und Testen von APIs (leichtgewichtige Alternative zu Postman/Insomnia)
 kamalx06/xxeripper
Black-Box-XXE-Scanner, der In-Band-, fehlerbasierte und blinde Out-of-Band-Injektionen durch statistisches Baselining, Parser-Fingerprinting und…
 infobyte/ai-pentest-agent
Eigenständiger autonomer KI-Pentest-Agent mit einer Plan→Act→Judge-Schleife, generischen Skills, einer Sperre für destruktive Aktionen und…
 sevdakhidirova/cve-2025-32375-poc
Python-Proof-of-Concept-Exploit für CVE-2025-32375 in BentoML, der die Schwachstelle gegen betroffene Deployments demonstriert und validiert.
 theqmaks/resolver
Diese Erweiterung integriert beliebte CAPTCHA-Lösungsdienste in BurpSuite, um verschiedene Arten von CAPTCHAs ohne manuellen Eingriff zu verarbeiten.
 zaproxy/zaproxy
Open-Source-Webanwendungssicherheitsscanner für automatisierte Schwachstellenerkennung, manuelles Penetrationstesten und API-Sicherheitstests mit…
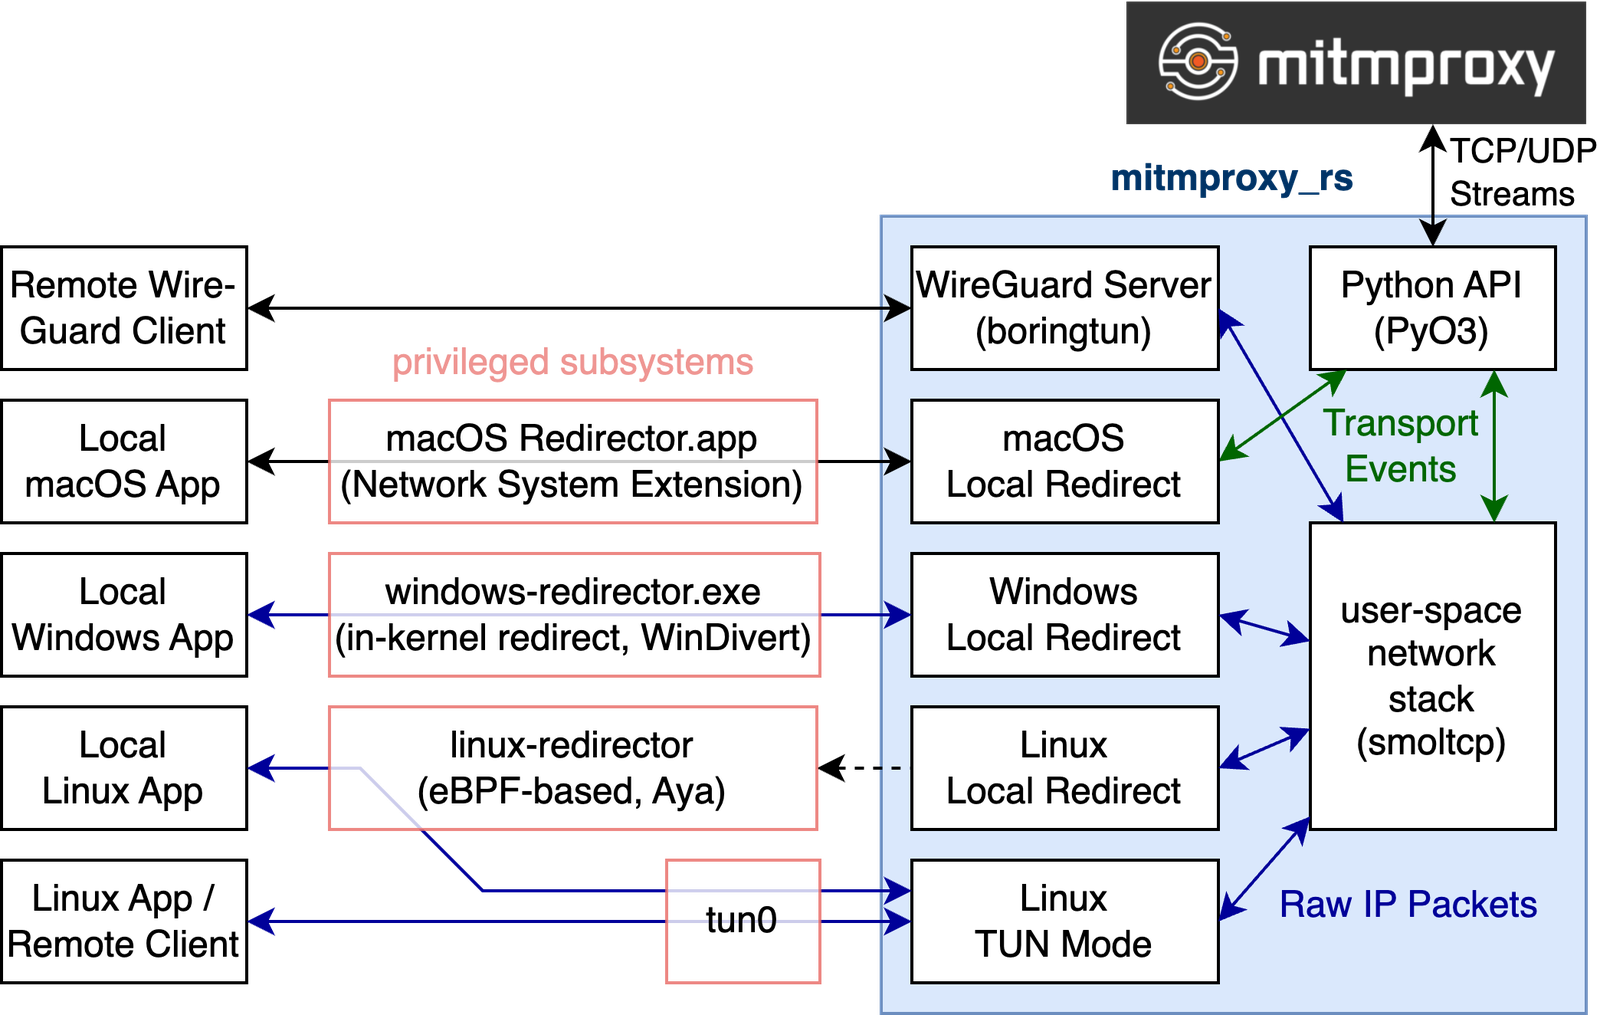 mitmproxy/mitmproxy_rs
Rust-Komponenten zum Abfangen und Umleiten von Datenverkehr, die WireGuard-Geräte-Proxying und lokale App-Umleitung unter macOS, Windows und Linux…
 albinowax/activescanplusplus
Burp-Suite-Erweiterung, die aktives und passives Scannen um Prüfungen auf Host-Header-Angriffe, XXE, Expression-Language-Injection, Shellshock und…
 kerlenton/mcpsnoop
Wireshark für MCP. Ein transparenter Proxy zwischen deinem KI-Client und dem MCP-Server. Beobachte jeden Aufruf live in deinem Terminal, lass CI bei…
 leebaird/discover
Custom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload…
 ticarpi/jwt_tool
:snake: Ein Toolkit zum Testen, Anpassen und Knacken von JSON Web Tokens
 vighnesh91/securiscan
Standard-Bibliothek-Python-Sicherheits-Triage-Engine, die Web-Apps, APIs, LLMs und mobile Pakete über passive Header-Inspektion, aktive…
 pennacle-security/summit
Open-source web security testing platform: proxy, scanner and fuzzer in one CLI. By Pennacle Security.
 marcin-wolak/simplermidiscoverer
Einfaches JMX-RMI-Scanning-Tool
 dragonjar/burpia
Burp Suite-Erweiterung, die passive Schwachstellenerkennung mittels künstlicher Intelligenz integriert.
 osirium/suds
Klon von suds 0.4 + suds-0.4-CVE-2013-2217.patch






