
 #1
Tools für verhaltensbasierte Anomalieerkennung, Ausreißeranalyse, UEBA und statistische Bedrohungserkennung.
Kitploit empfohlen
 jonrau1/syntheticsun
Serverless AWS-Sicherheitsautomatisierungs-Framework, das Bedrohungsinformationen aufnimmt, ML-basierte Anomalieerkennung (RCF, IP Insights) anwendet…
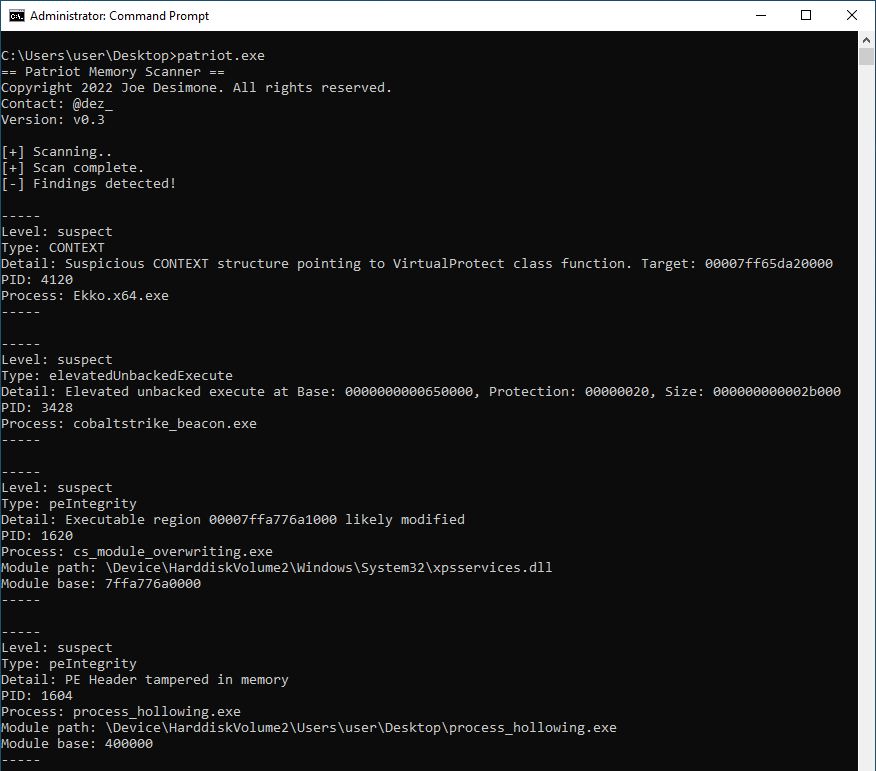 joe-desimone/patriot
In-Memory-Stealth-Erkennungstool, das Process Hollowing, Module Stomping, ungesicherte ausführbare Regionen und anomale CONTEXT-Strukturen für…
 cbuijs/sdproxy
DNS-Proxy, der einfach und schnell ist, mit nicht ganz so einfachen Funktionen. Fokussiert auf geroutete DNS-Weiterleitung, Filterung und…
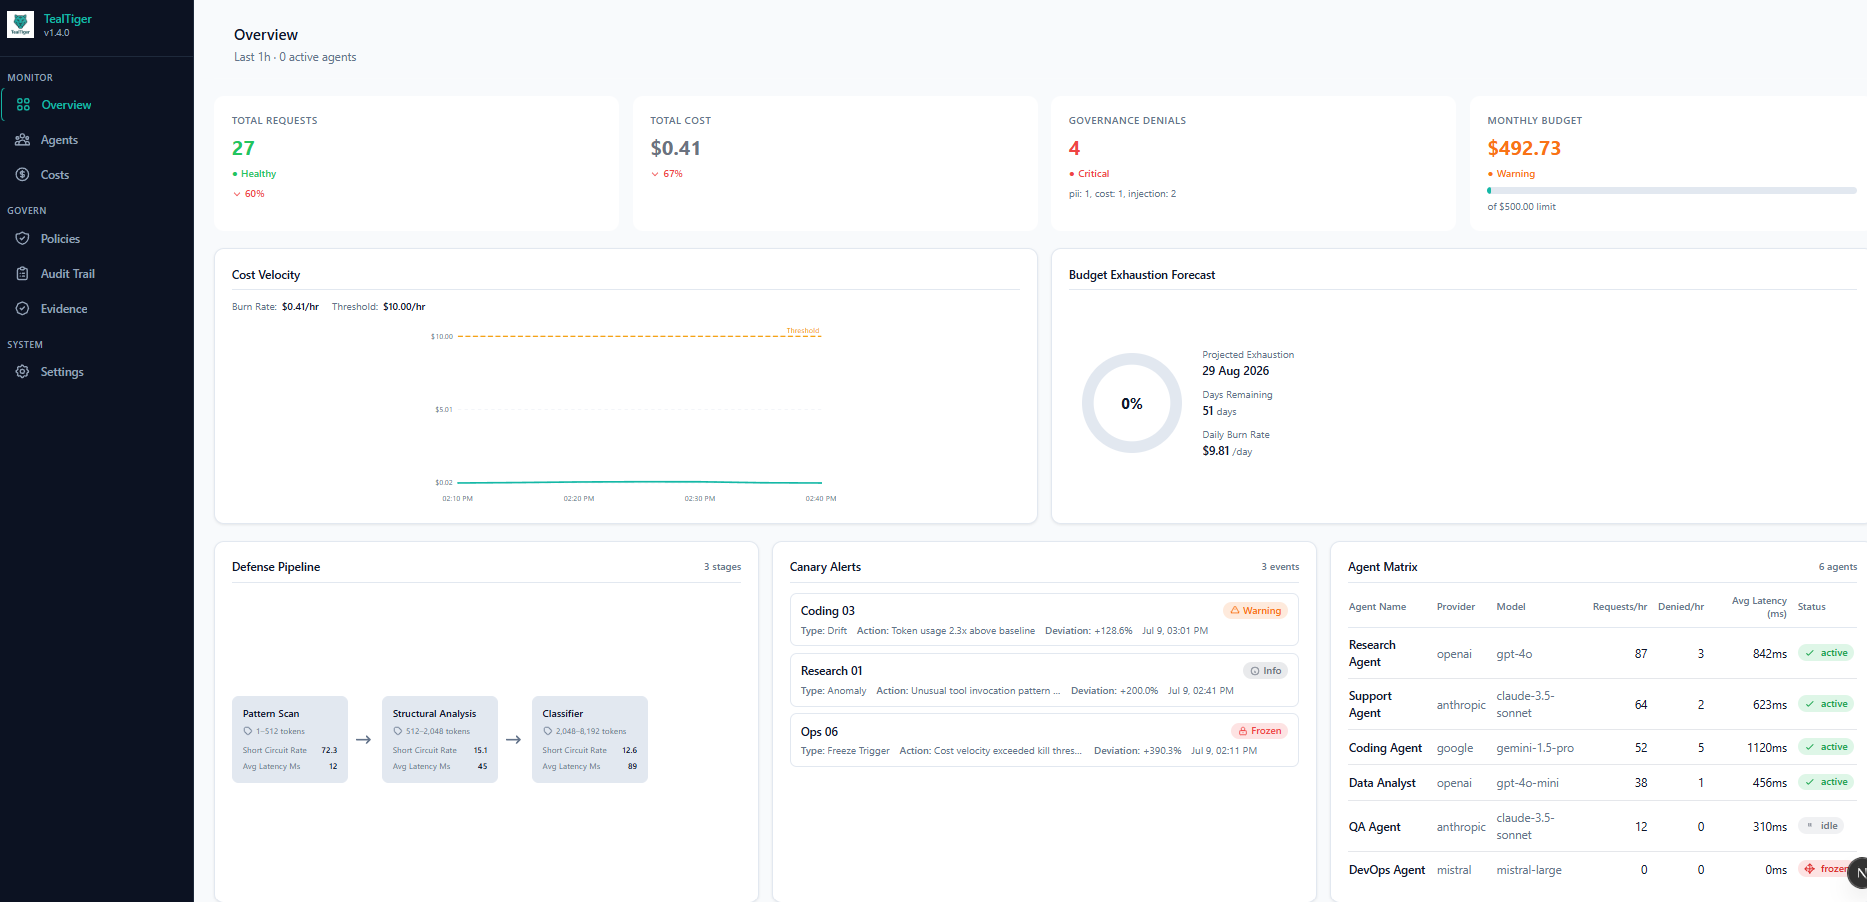 agentguard-ai/tealtiger
Leistungsstarker Schutz für KI-Agenten - Open-Source-Sicherheit und Kostenverfolgung für KI-Anwendungen
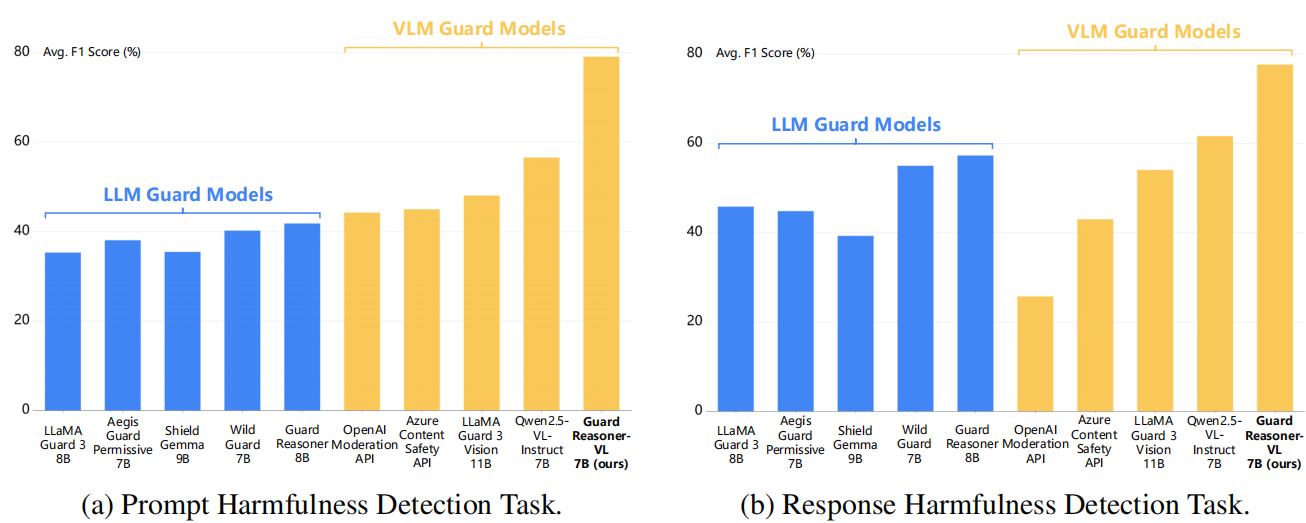 yueliu1999/guardreasoner-vl
[NeurIPS 2025] Ein offizieller Quellcode für das Papier "GuardReasoner-VL: Safeguarding VLMs via Reinforced Reasoning".
 raxe-ai/raxe-ce
Laufzeitschutz für KI-Agenten
 0xkirisame/spica
eBPF-basierter Linux-Rootkit-Detektor mit Multi-Channel-Cross-View-Analyse (sched_switch, NMI, /proc) zur Erkennung von DKOM, Tracepoint-Manipulation…
 nccgroup/killedprocesscanary
Ein Canary, der die Auswirkungen bestimmter Ransomware-Akteure minimieren soll.
 nova-hunting/nova-tracer
NOVA - Claude Code-Schutzsystem gegen Prompt-Injection-Angriffe
 connectedlucy/plague
Standarderkennungen für EDR
 silverfort-open-source/latma
Sammelt und analysiert AD- und Azure AD-Authentifizierungslogs, um Lateral-Movement-Angriffe mittels graphenbasierter Anomalieerkennung zu erkennen…
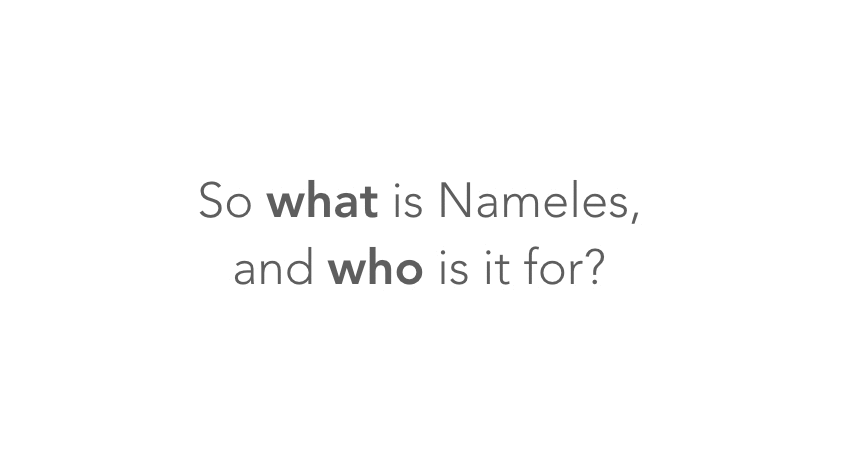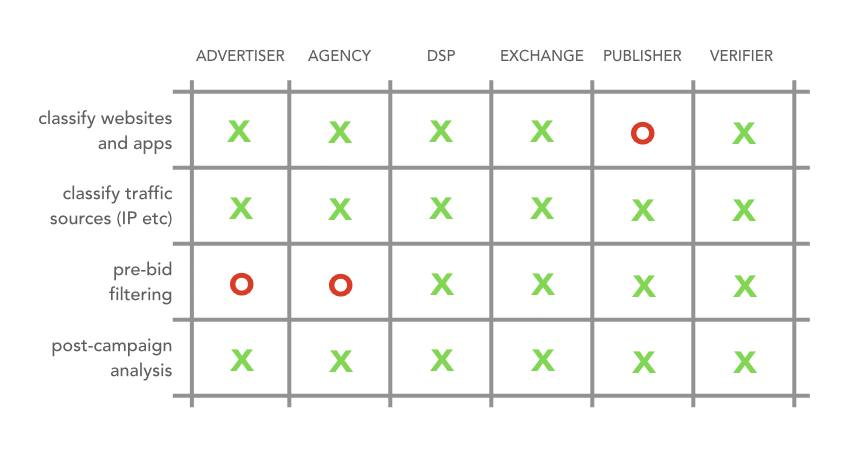 nameles-org/nameles
Open-Source entropiebasierte Erkennung ungültigen Traffics und Pre-Bid-Filterung.
 visma-prodsec/columbo
ML-gestütztes forensisches Analysetool, das die Triage von Arbeitsspeicher, Festplatten und Live-Systemen unter Windows mit Volatility 3, autorunsc…
 amavis/amavis
amavis ist ein Hochleistungs-Framework zur E-Mail-Inhaltsfilterung, geschrieben in Perl.
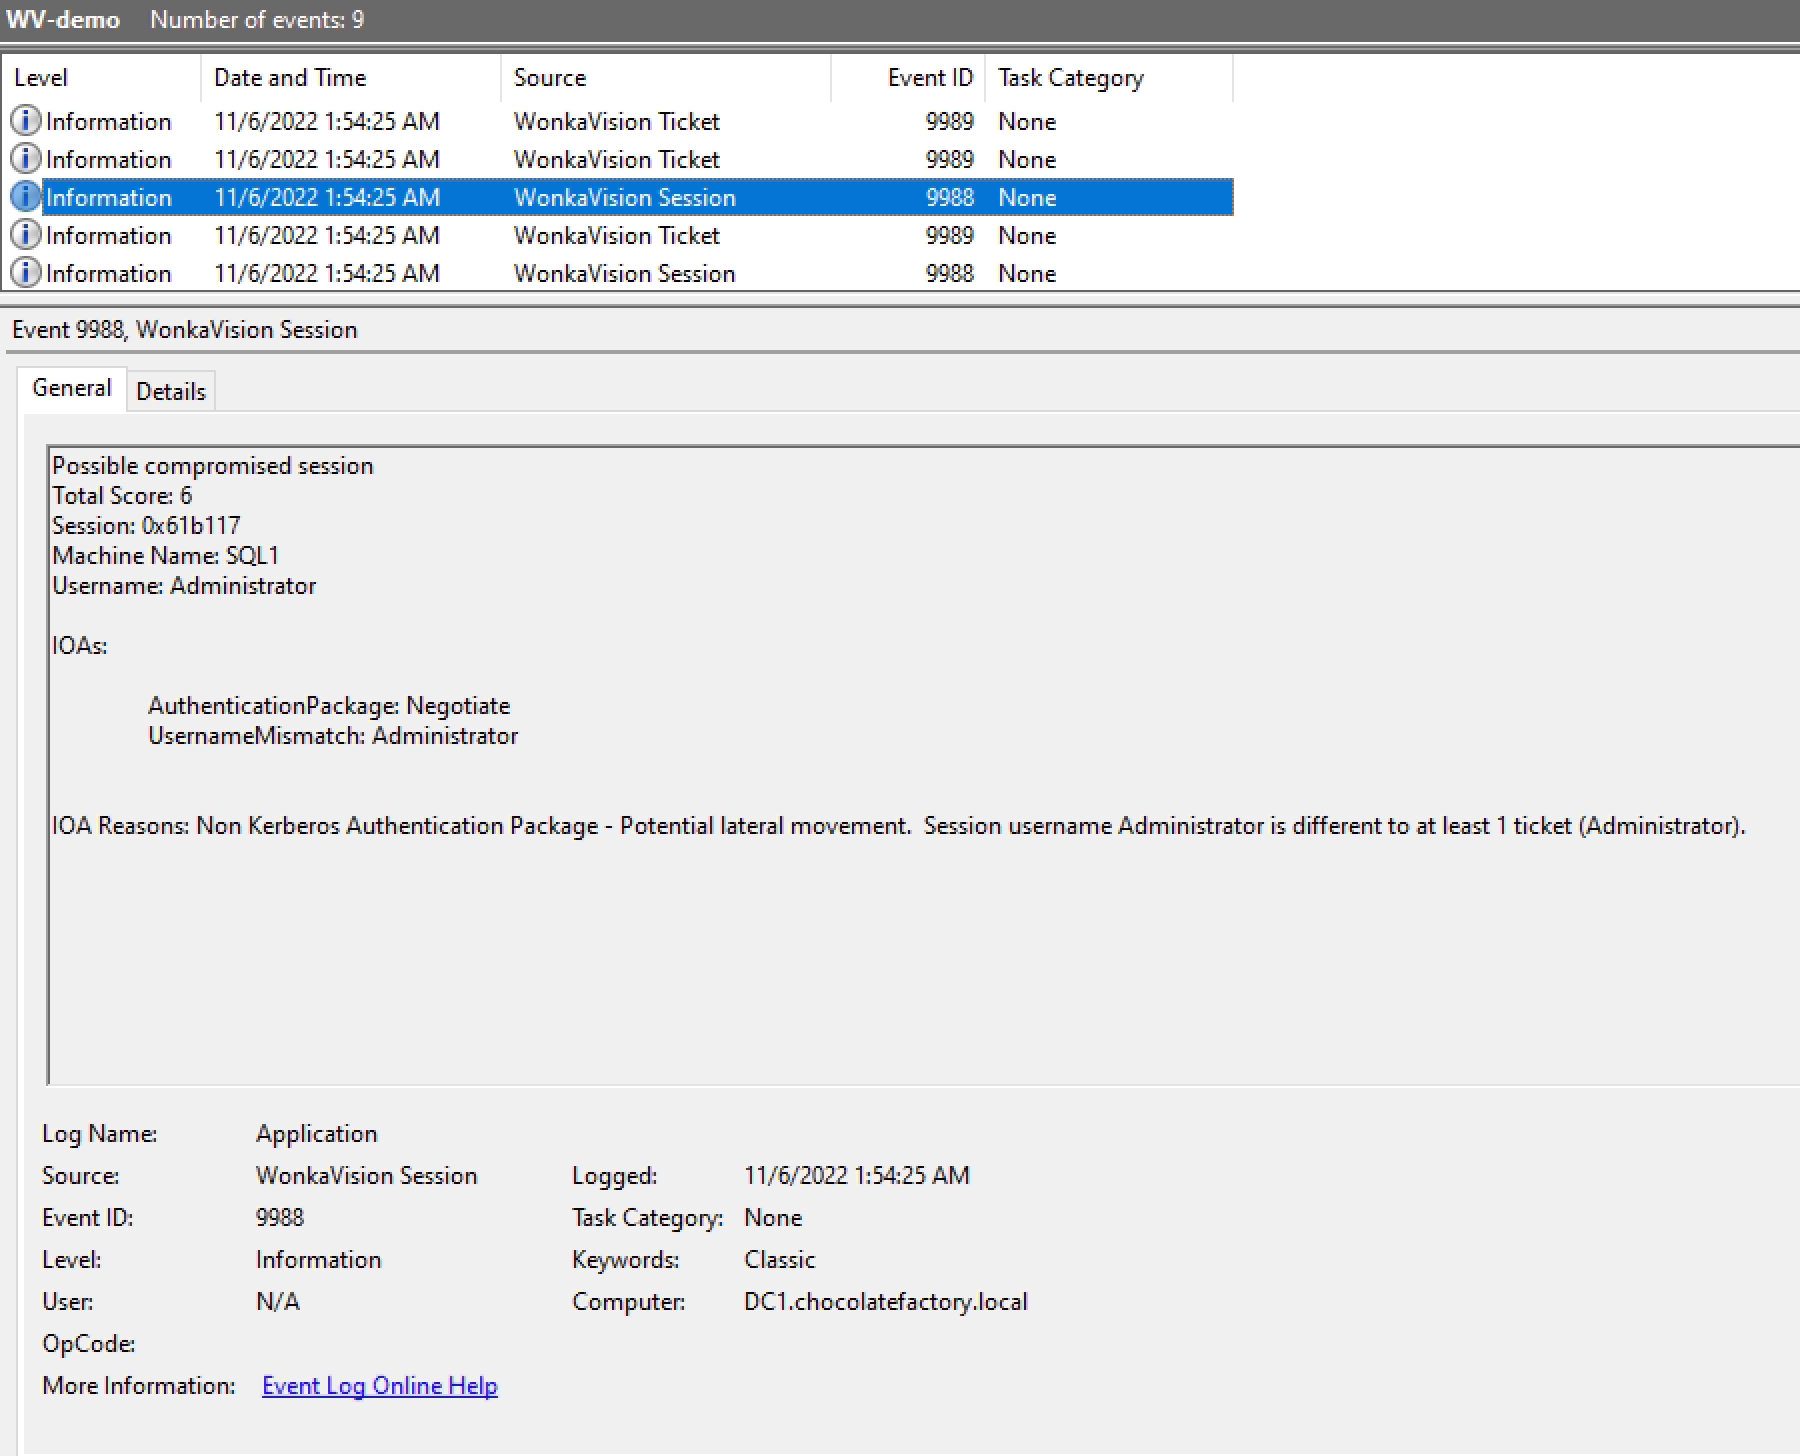 0xe7/wonkavision
Erkennt gefälschte Kerberos-Tickets durch Auslesen von Sitzungs- und Ticketdaten, Bewertung von Anomalien und Erzeugung von…
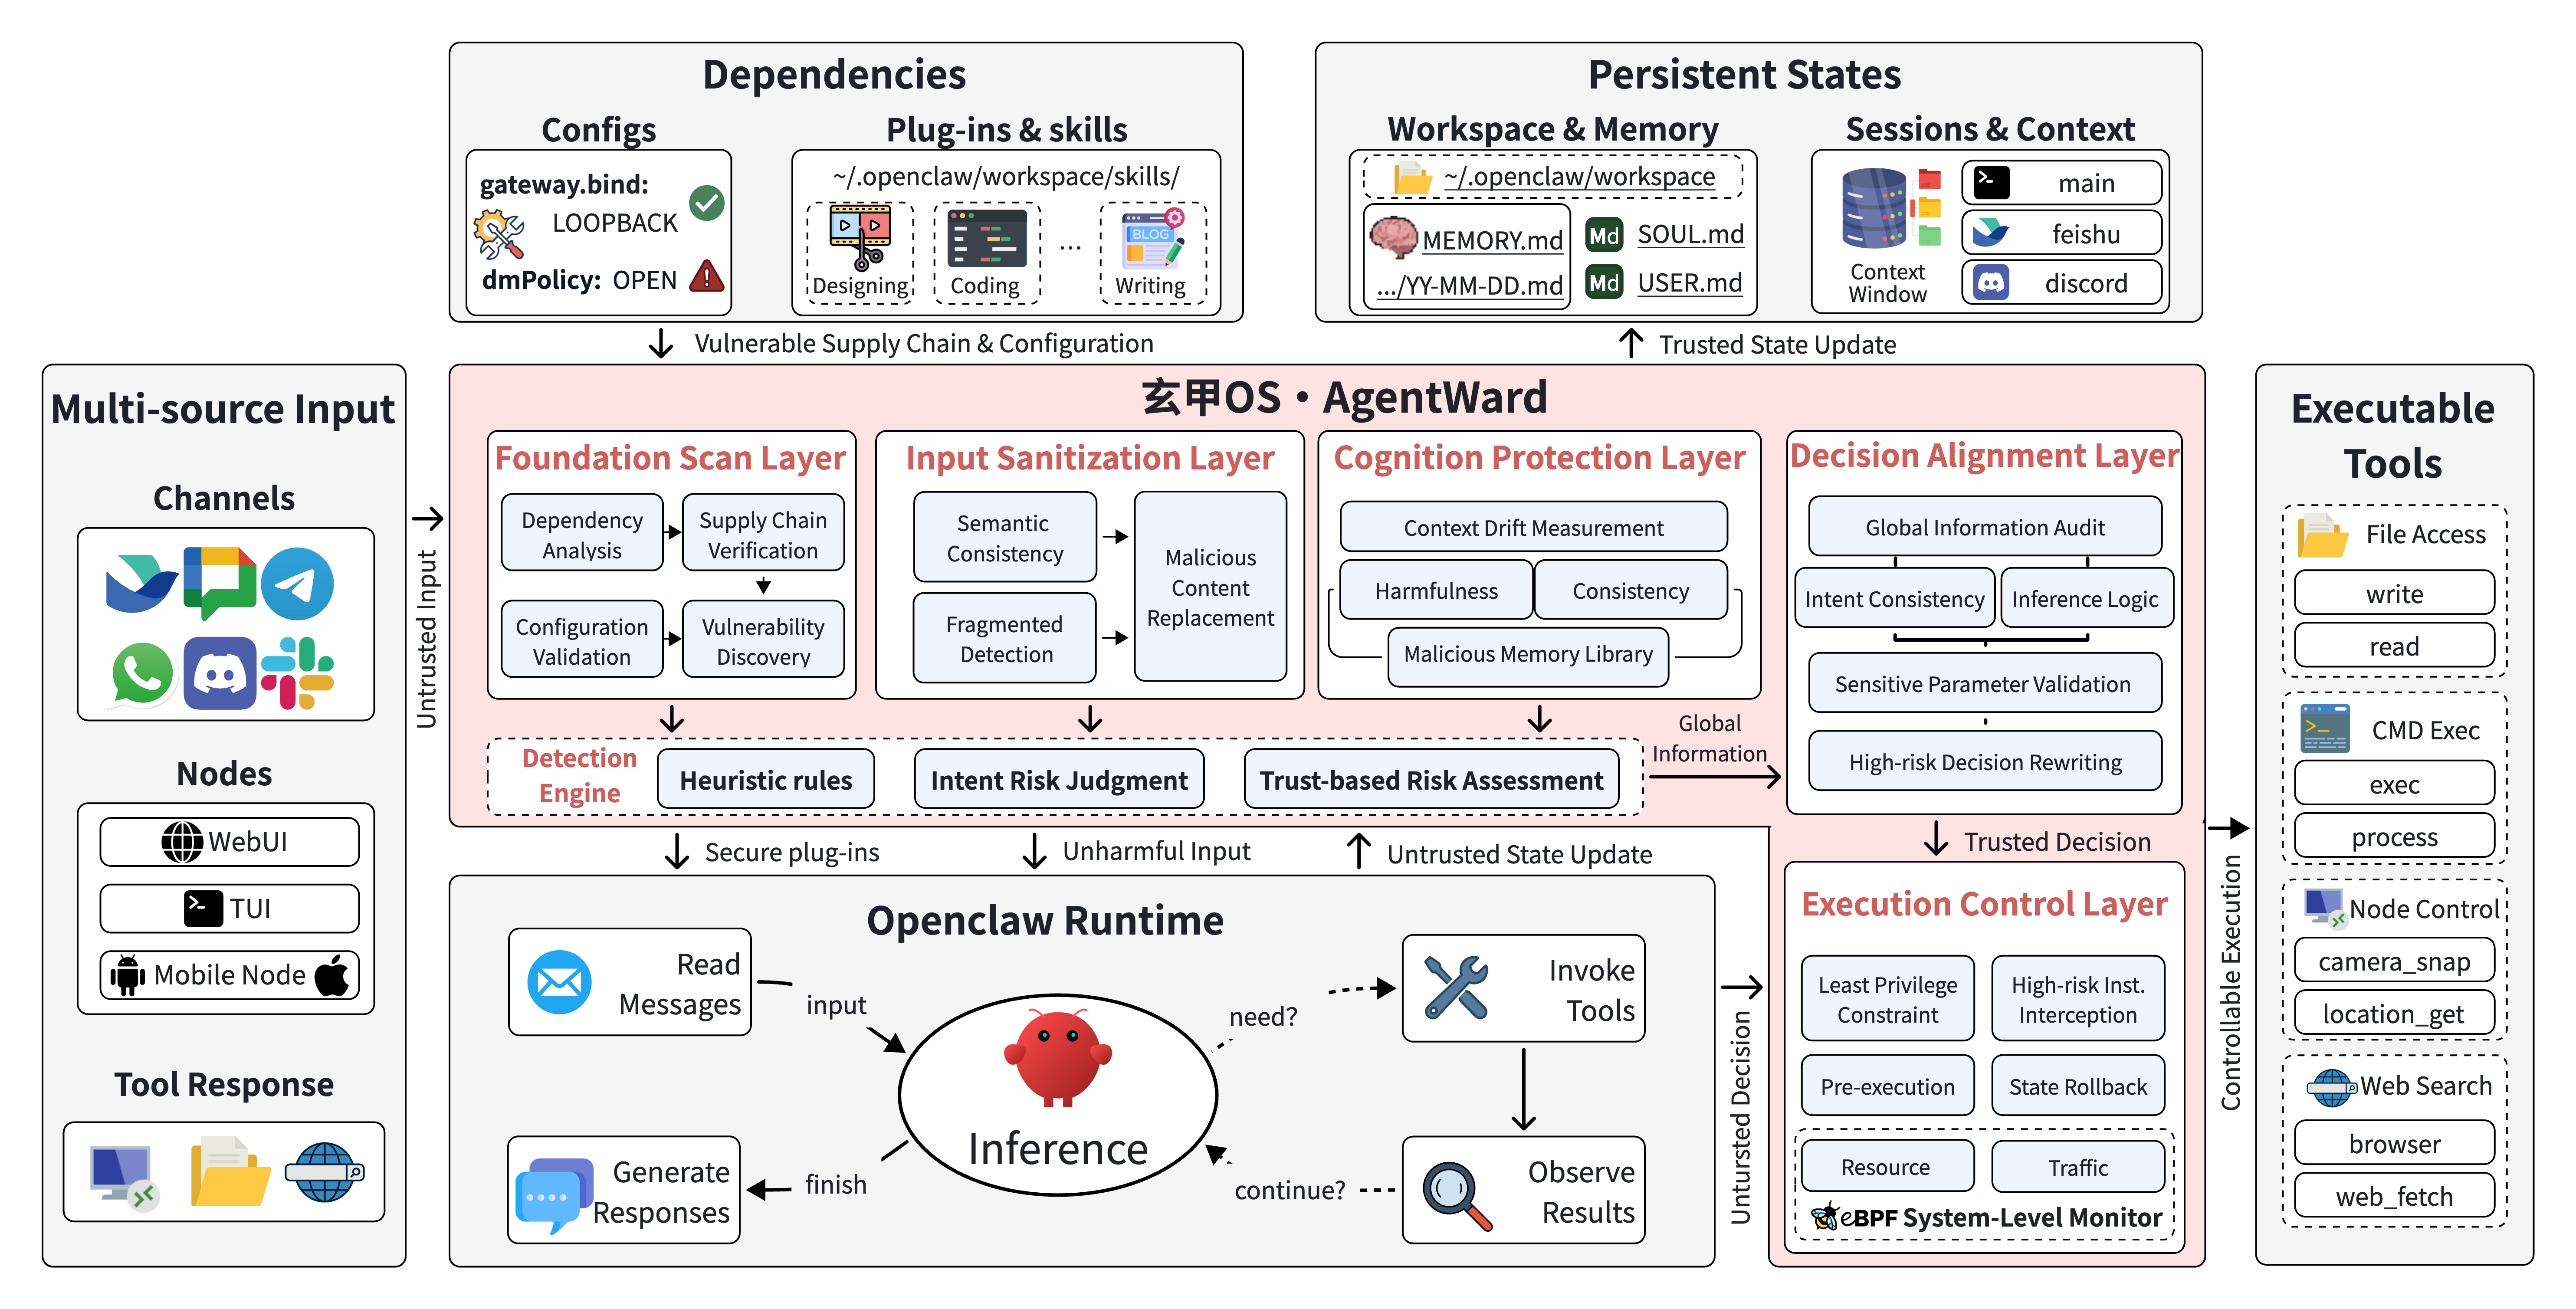 find-lab/agentward
Full-Stack-Sicherheits-Betriebssystem für KI-Agenten mit einer fünfschichtigen Verteidigungs-in-der-Tiefe-Architektur, die Fundament-Scan,…
 rbidou/pyrasp
Runtime Application Self Protection for Python web servers, serverless functions and MCP servers, detecting attacks, prompt injection and data leaks…








