
 #1
Tools für verhaltensbasierte Anomalieerkennung, Ausreißeranalyse, UEBA und statistische Bedrohungserkennung.
Kitploit empfohlen

 sigmahq/sigma
Haupt-Sigma-Regel-Repository

 functori/argos/argos
Analyse und Darstellung von Graphen verdächtiger Operationen (Analyse et Représentation des Graphes des Opérations Suspectes)
wazuh/wazuhOpen-source XDR and SIEM platform for threat detection, log analysis, file integrity monitoring, vulnerability assessment, and compliance management…
 oisf/suricata
Open-Source-Netzwerk-IDS/IPS/NSM-Engine für Echtzeit-Datenverkehrsinspektion, Eindringungserkennung und -verhinderung, Protokollanalyse und…
 online-ml/river
Streaming-Machine-Learning-Bibliothek für inkrementelles Lernen auf Datenströmen, die Online-Schätzer, Drift- und Anomalieerkennung, Pipelines,…
 leitwacht/leitwacht
Leitwacht control plane — runtime security for GitLab Runner CI/CD: policy authoring, multi-tenancy, audit, GitLab integration
 activecm/rita
Real Intelligence Threat Analytics (RITA) ist ein Framework zur Erkennung von Command-and-Control-Kommunikation durch Netzwerkverkehrsanalyse.
 dragon-lady/netward-standalone
Benutzerraum-Bot- und DDoS-Abwehr für kleine HTTP-Dienste
 antropos17/aegis
Open-Source-EDR für KI-Agenten. Überwacht Prozesse, Dateizugriffe, Netzwerkaktivitäten und Verhaltensanomalien in Echtzeit mit 110 Agenten-Signaturen…
 pet-projects2845224/open-souce-soc
Open-Source-SOC-Lab, das Logs mit Fluent Bit und Vector sammelt und normalisiert, Anomalien über Suricata und OpenSearch erkennt und automatisch…
 owasp/agentic-evidence
OWASP-Referenzprojekt für Sicherheitsnachweise bei agentischer KI: korreliert Agentenausführung, Identität, Tool-Aufrufe und…
 oyesanyf/oshoosiclaw
Autonomer Rust-Endpunkt-Sicherheitsagent, der einen Ring-0-Windows-Treiber und Linux-eBPF-Blockierung vor der Ausführung, YARA-Erkennung,…
 pavel-odintsov/fastnetmon
Sehr schneller DDoS-Sensor mit Unterstützung für sFlow/Netflow/IPFIX/SPAN
 jdinovo/spade
SPaT Attack Detection and Evaluation dataset
 allinurl/goaccess
GoAccess ist ein Echtzeit-Web-Log-Analysator und interaktiver Viewer, der in einem Terminal auf *nix-Systemen oder über Ihren Browser läuft.
 yzhao062/pyod
Eine Python-Bibliothek zur Anomalieerkennung in tabellarischen Daten, Zeitreihen, Graphen, Text, Bildern und Audiodaten. 60+ Detektoren,…
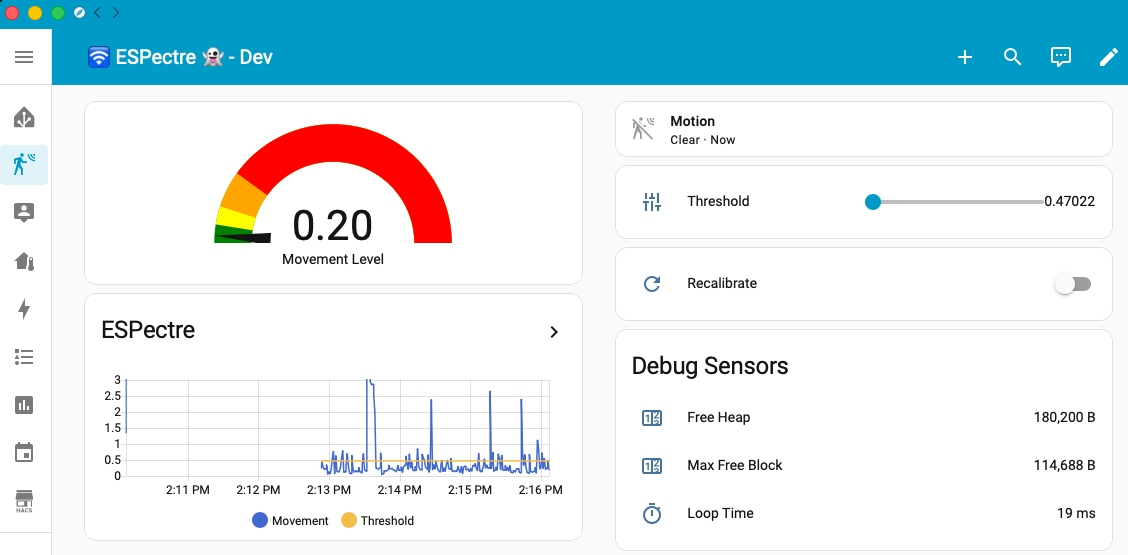 francescopace/espectre
ESPectre - Bewegungserkennungssystem basierend auf Wi-Fi-Spektralanalyse (CSI), mit Home-Assistant-Integration.
 lethal-forensics/memprocfs-analyzer
Automates Windows memory forensics and DFIR workflows with MemProcFS: YARA/ClamAV scanning, process anomaly detection, and artifact/log extraction.





