
 #1
Tools, die sich auf Penetrationstests, Reverse Engineering und die Sicherung von Android-Apps und dem Android-Betriebssystem konzentrieren.
Kitploit empfohlen
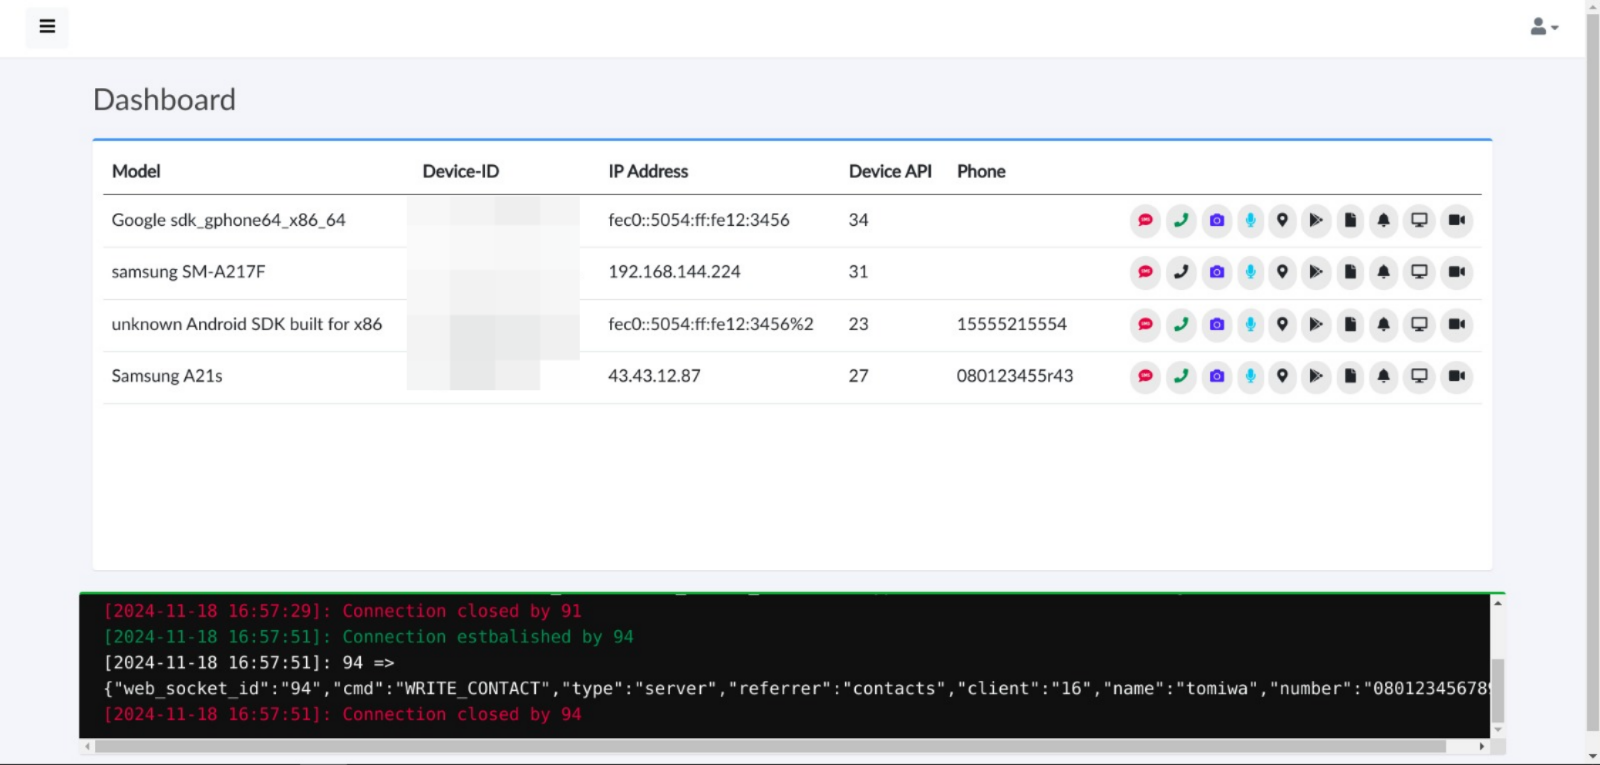
 tomiwa-ot/moukthar
Android-Fernverwaltungstool
 xtiankisutsa/mara_framework
MARA ist ein Mobile Application Reverse engineering and Analysis Framework. Es ist ein Toolkit, das gängige Werkzeuge für Reverse Engineering und…
 fs0c131y/esfileexploreropenportvuln
ES File Explorer Open-Port-Schwachstelle - CVE-2019-6447
 idanr1986/cuckoo-droid
CuckooDroid - Automatisierte Android-Malware-Analyse mit Cuckoo Sandbox.
 nowsecure/fsmon
Dateisystem-Überwachungstool für Linux/Android iOS/macOS
 fmd-foss/fmd-android
Finden Sie Ihr Gerät und steuern Sie es aus der Ferne. Funktioniert über SMS, Instant Messenger oder die Weboberfläche des FMD-Servers. Eine sichere…
 mwsrc/betterandrorat
Android-Fernzugriffs-Trojaner
 marcnewlin/hi_my_name_is_keyboard
Exploit-PoCs zur Bluetooth-Keystroke-Injection für CVE-2023-45866, CVE-2024-21306 und CVE-2024-0230, die über emulierte HID-Tastaturen auf Android,…
 georgiaw/smartphone-pentest-framework
Repository für das Smartphone Pentest Framework (SPF)
 maaaaz/androwarn
Noch ein statischer Code-Analysator für schädliche Android-Anwendungen
 pjlantz/droidbox
Dynamische Analyse-Sandbox für Android-Apps, die Netzwerkverkehr, Dateioperationen, Nutzung kryptografischer APIs, Umgehung von Berechtigungen und…
 ralireza/android-security-teryaagh
Android-Sicherheitsleitfäden, Roadmap, Dokumentationen, Kurse, Berichte und teryaagh.
 externalist/exploit_playground
Analyse öffentlicher Exploits oder meiner 1day-Exploits
 chichou/vscode-frida
Inoffizielle Frida-Erweiterung für VSCode
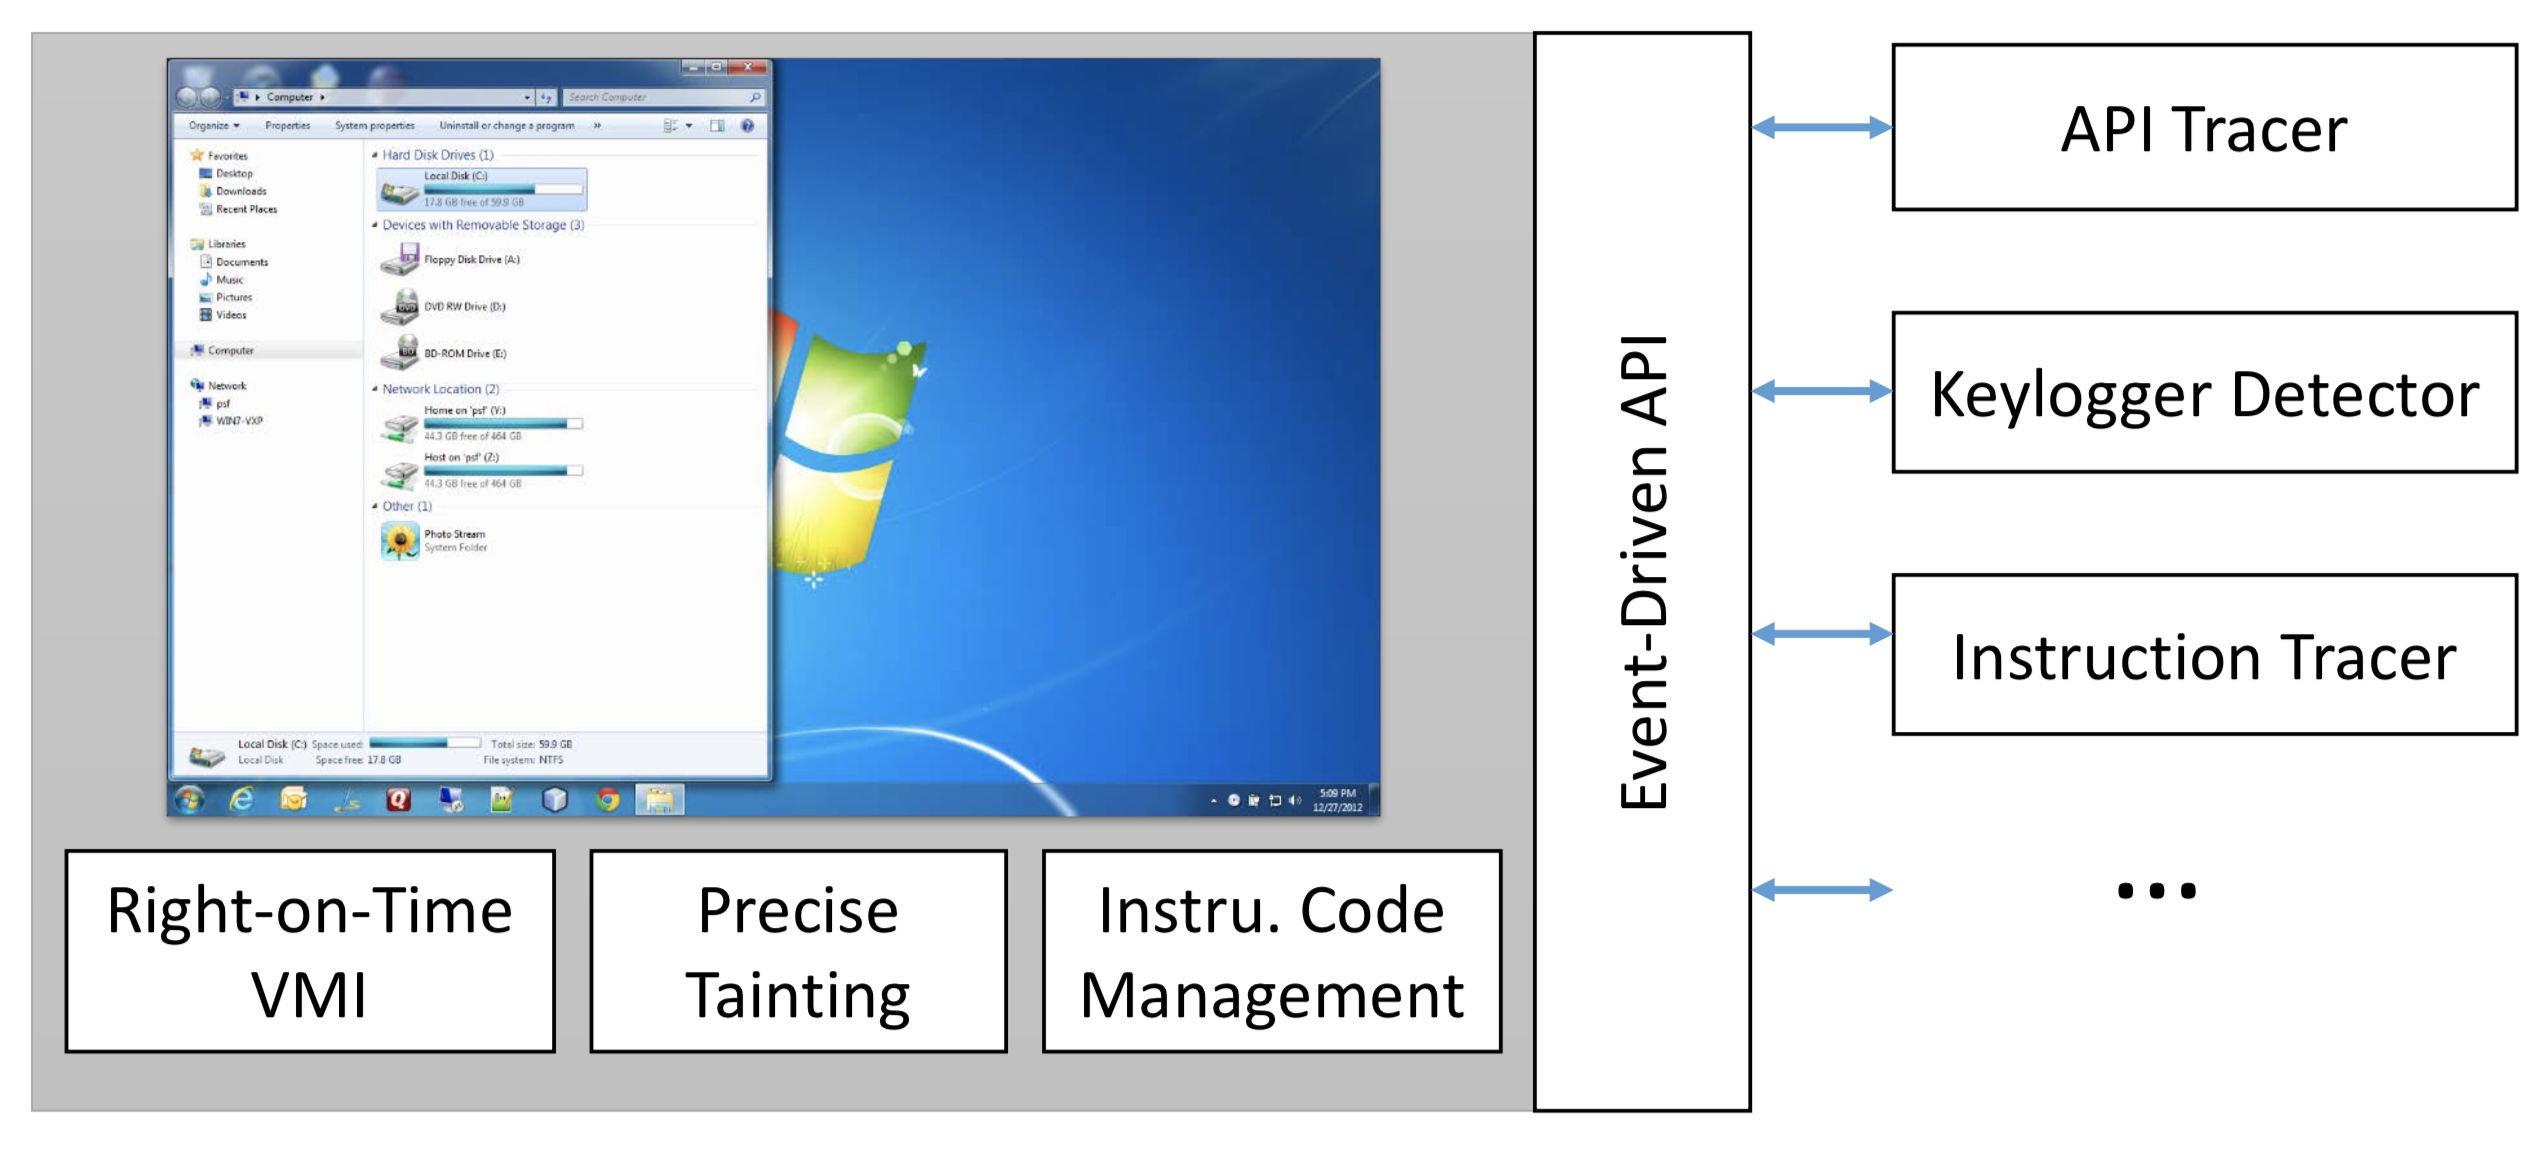 decaf-project/decaf
DECAF (kurz für Dynamic Executable Code Analysis Framework) ist eine auf QEMU basierende binäre Analyseplattform. Dies ist auch die Heimat der…
 mozilla/firefox-devtools-mcp
Model Context Protocol server for Firefox DevTools - enables AI assistants to inspect and control Firefox browser through WebDriver BiDi
 cloudfuzz/android-kernel-exploitation
Hands-on-Workshop zum Erlernen der Analyse und Ausnutzung von Android-Kernel-Schwachstellen, mit Docker-basierter Build-Umgebung und praktischen…
 fo-000/bluing
Ein Tool zur Informationssammlung für Bluetooth-Hacking.








