#1
Tools, die sich auf Penetrationstests, Reverse Engineering und die Sicherung von Android-Apps und dem Android-Betriebssystem konzentrieren.
Kitploit empfohlen

 labcif/fama
Forensische Analyse für mobile Apps (FAMA) -- Modul für den Autopsy Forensic Browser
 linuxoid-cn/mi8e5-unlocker-by-cve-2026-43499
Automatisiertes Entsperrungs-Hilfstool für das 8E5-Modell basierend auf CVE-2026-43499, nur für autorisierte Sicherheitsforschung und die Verwendung…
 k0mraid3/k0mraid3s-system-shell-prebuilt
Exploit, den ich im Oktober 2022 mit dem Android-Paketmanager-Binary (pm) und der Art und Weise, wie es Debugging-Flags verarbeitete, entdeckte,…
 blueskychan-dev/ddospacket
Eigenes Telefon für DoS-Angriff ohne Termux nutzen! (Android 5.1+)
 davidbuchanan314/cowroot
Universelles Android-Root-Tool basierend auf CVE-2016-5195. Bleiben Sie dran.
 liznzn/cve-2019-2215
Temproot für Bravia TV über CVE-2019-2215.
 ylarod/cve-2023-5521
Root-Übernahme durch Signatur-Spoofing in KernelSU
 s1204it/cve-2023-6241
CVE-2023-6241 für Pixel 8
 lanrat/tethr
Umgehung der Android-Tethering-Bereitstellungsprüfung (CVE-2017-0554)
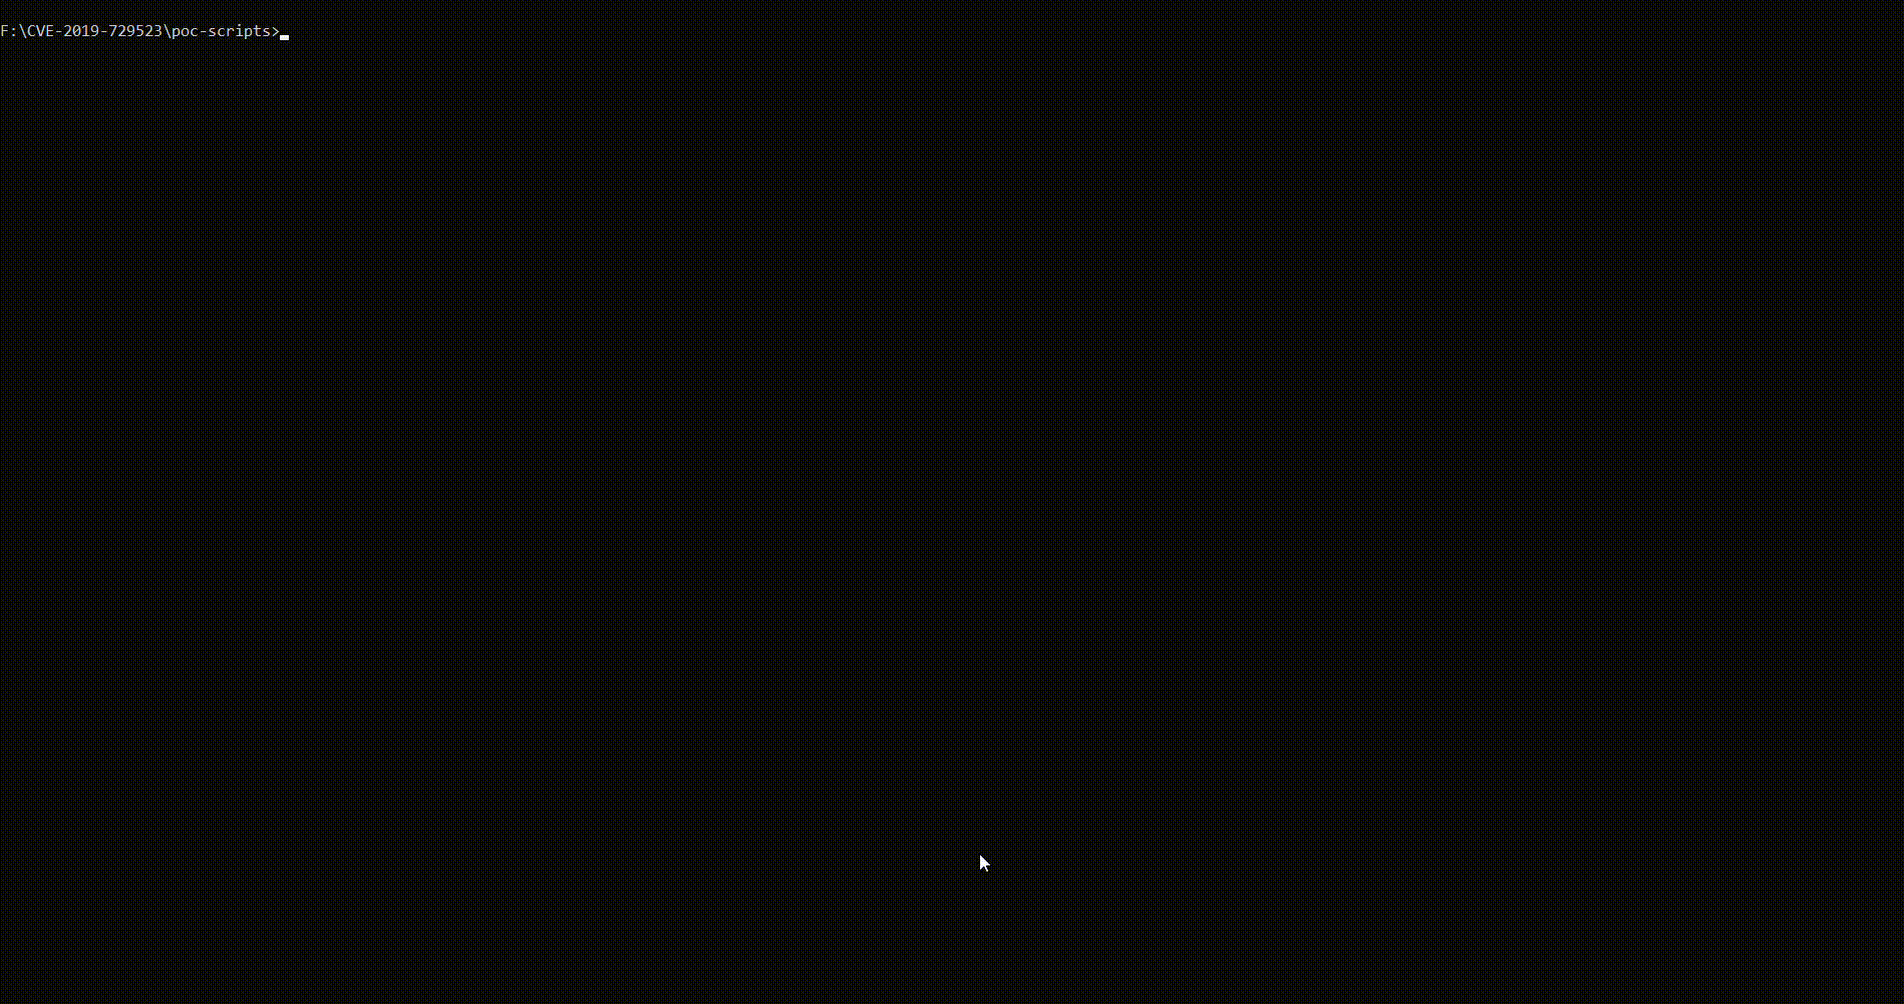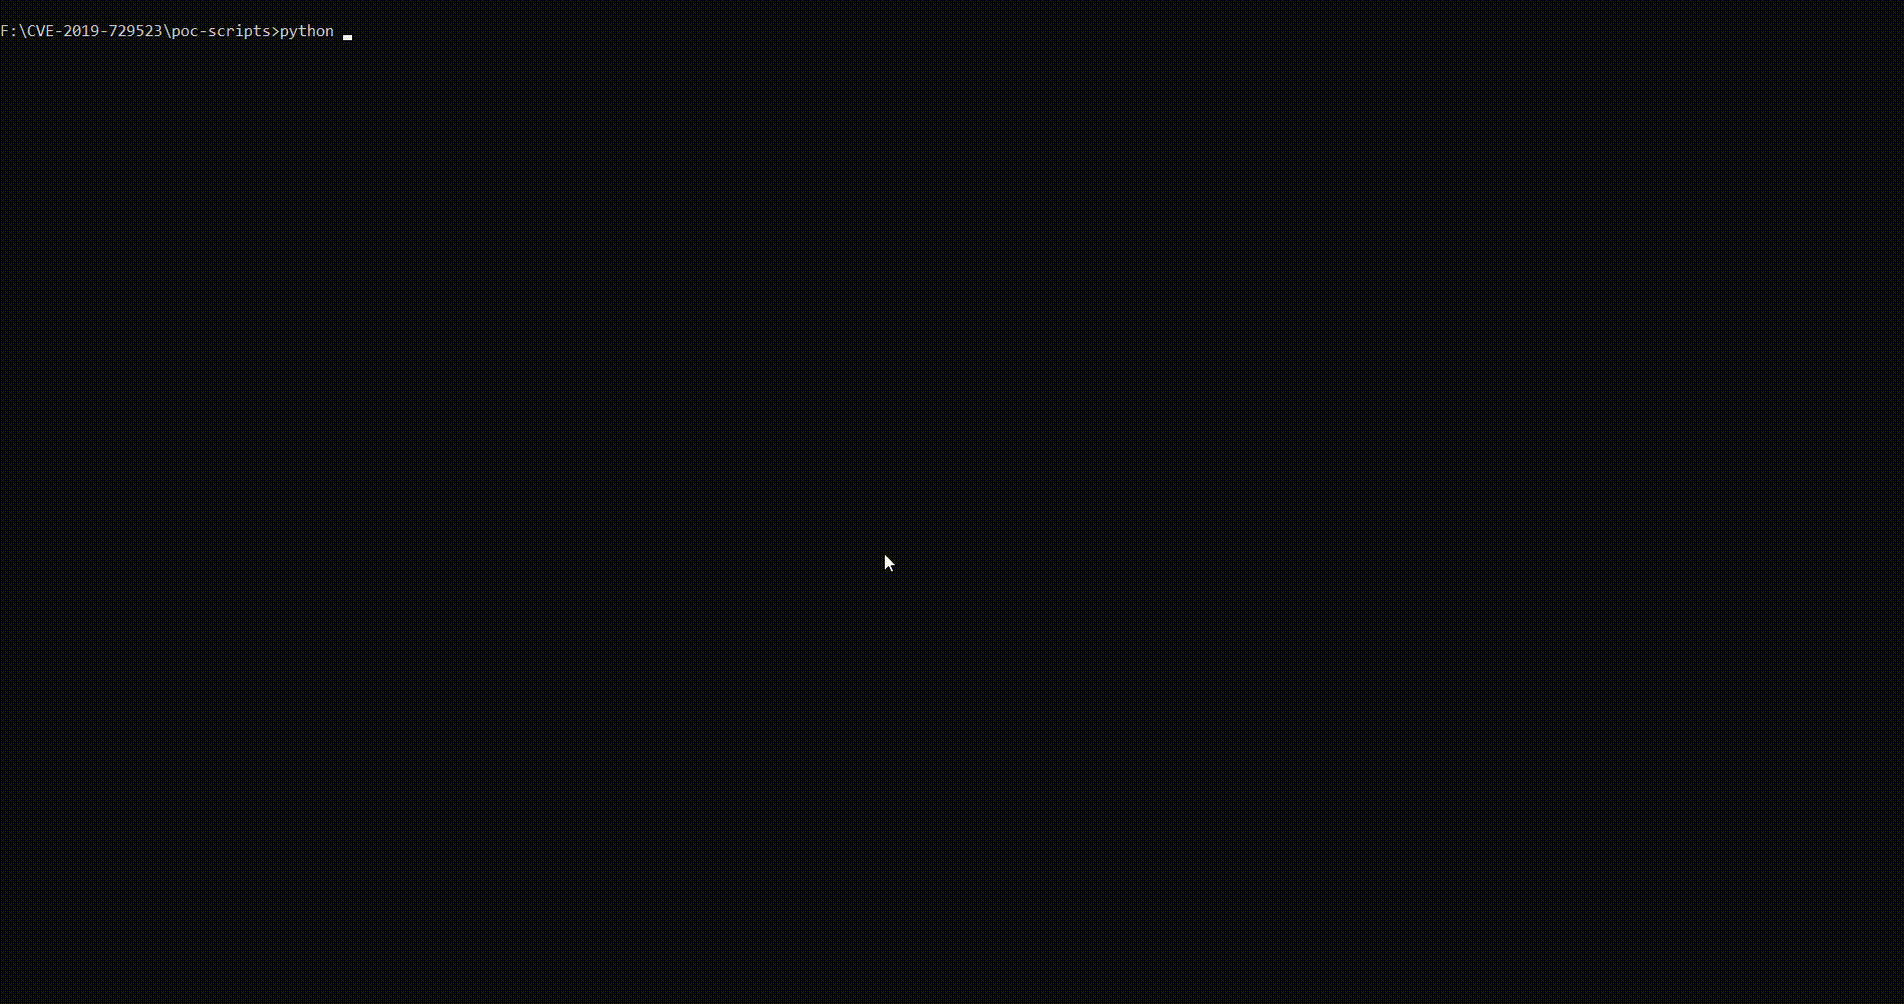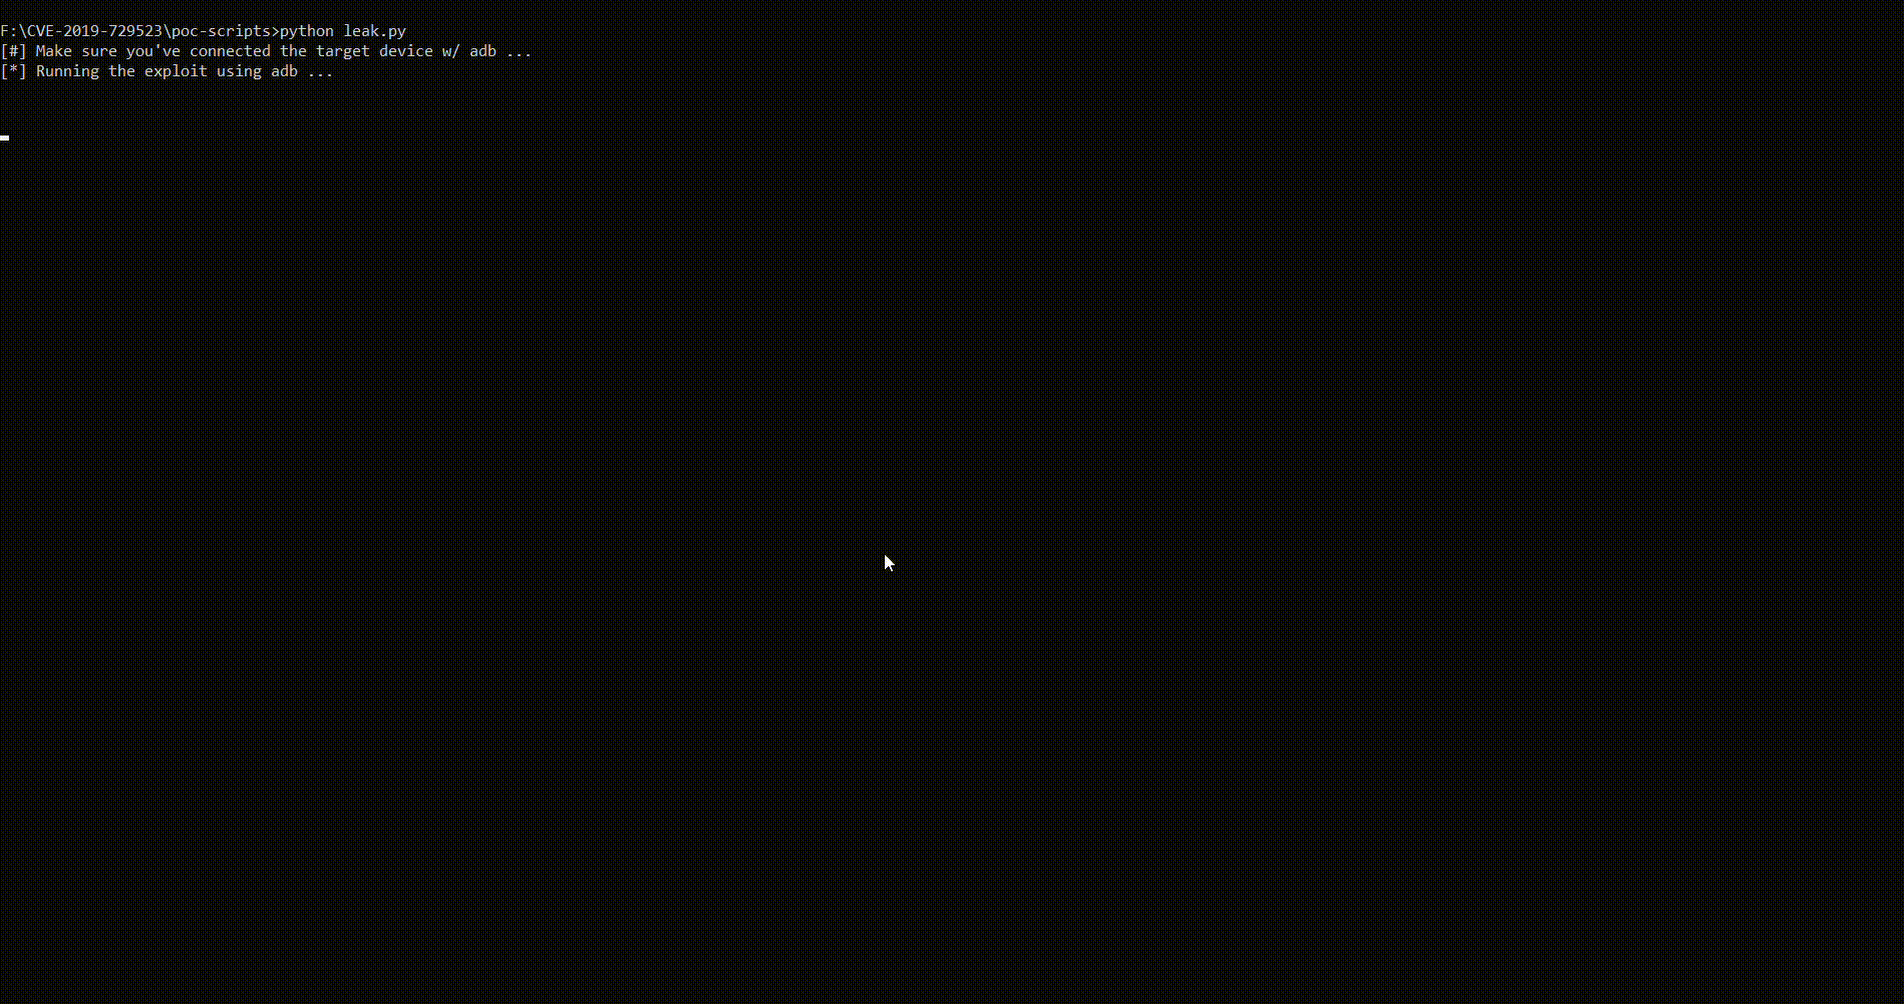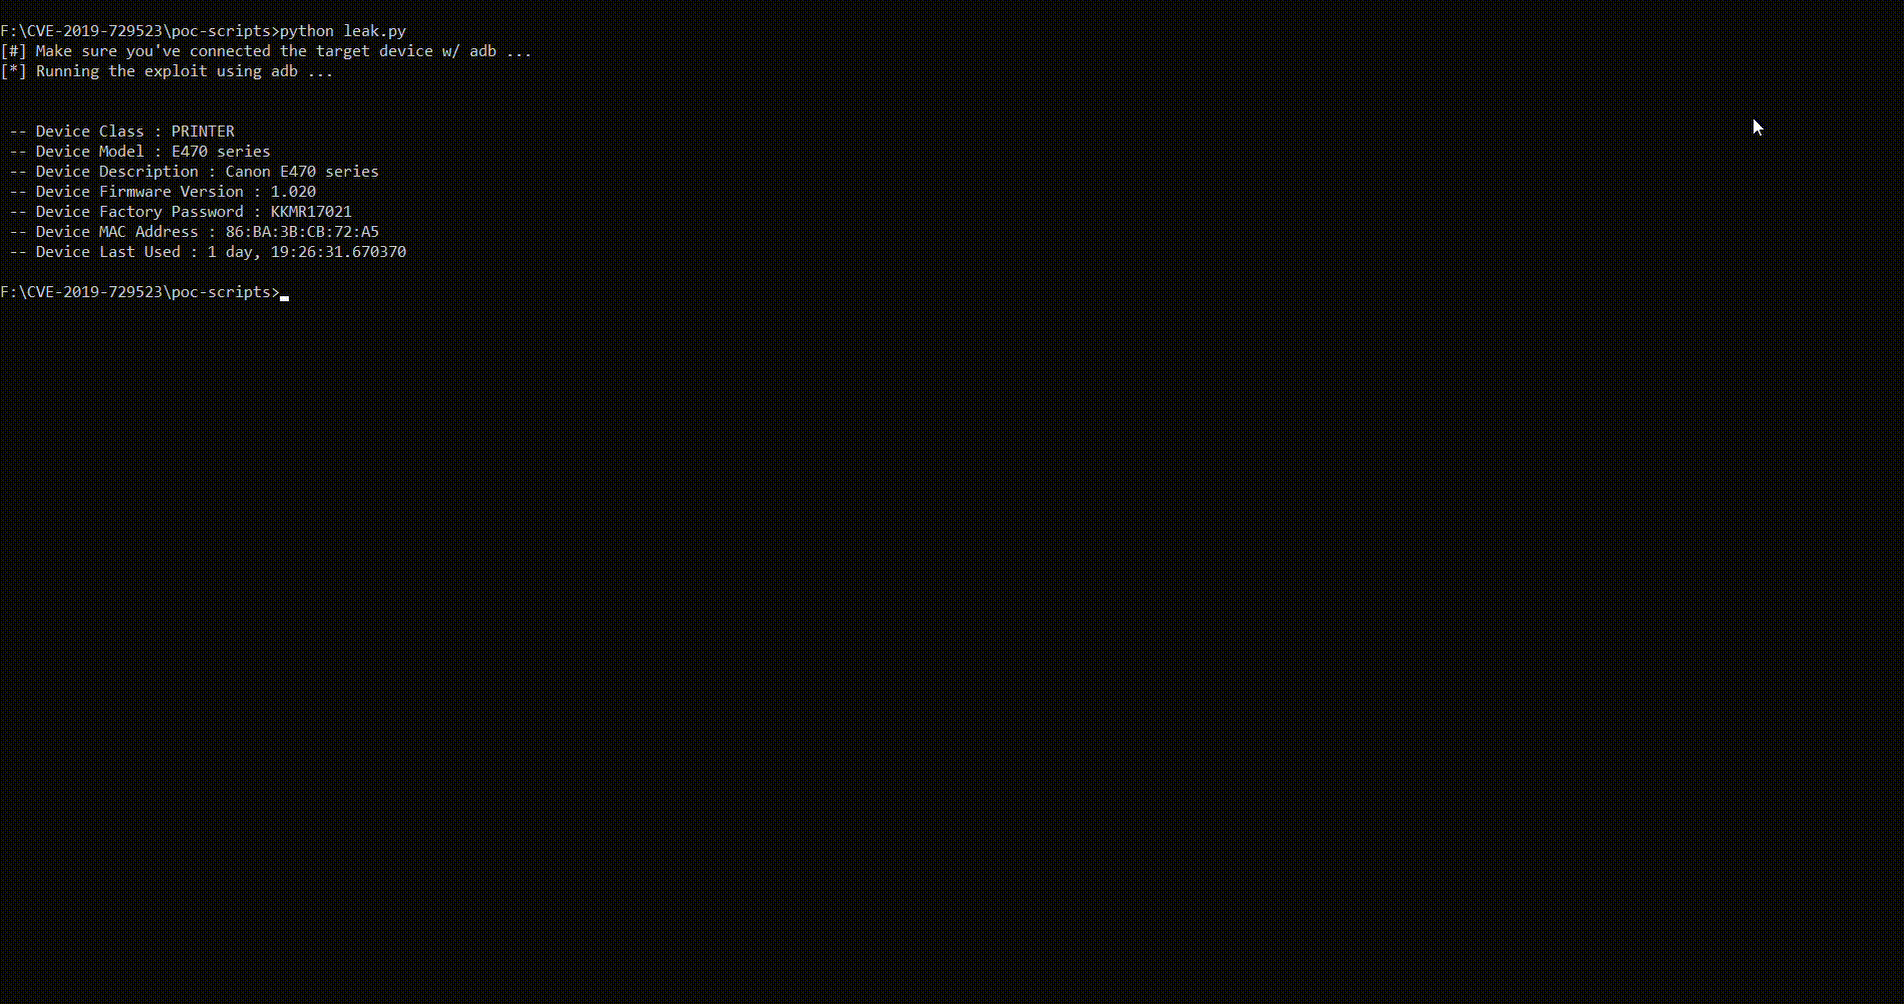 0x48piraj/cve-2019-14339
POC für CVE-2019-14339 Canon PRINT 2.5.5
 indiandragon/shellshock-vulnerability-scan
Android-App zum Scannen auf Bash-Sicherheitslücke – CVE-2014-6271, auch bekannt als Shellshock
 meowkis/tcp-zerocopy-sm
ghostlock + tcp-zerocopy hybrid CVE-2026-43499 adaptation for samsung kernel
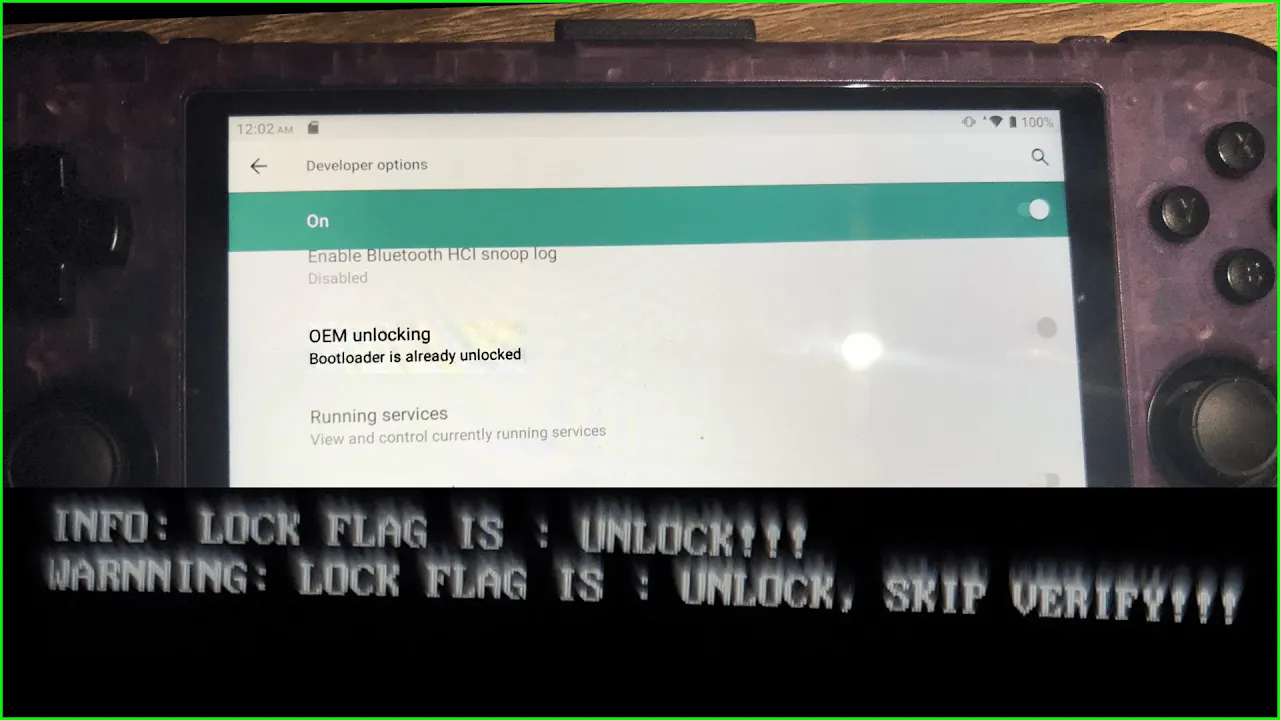 seriousattempts/bootloader_unlock_retroid_pocket_3plus
Bootloader-Entsperrung mittels CVE-2022-38694 für Retroid Pocket 3+
 oopnv70-lab/ghostlock-apk
Standalone-APK: CVE-2026-43499 GhostLock-Privilege-Escalation + Ausführung mit Shizuku-Shell-Identität
 oopnv70-lab/ghostlock-honor-aak
GhostLock (CVE-2026-43499) exploit adapted for Honor AAK-AN00 (MagicOS 10, kernel 6.6.89-android15)。无限期停止更新。
 nicchongwb/rootsmart-v2.0
Entwicklung von Android-Ransomware - AES256-Verschlüsselung + CVE-2019-2215 (Reverse-Root-Shell) + Datenexfiltration