
 #1
Tools, die sich auf Penetrationstests, Reverse Engineering und die Sicherung von Android-Apps und dem Android-Betriebssystem konzentrieren.
Kitploit empfohlen
 nanopathi/system_bt_aosp10_r33_cve-2021-0476
Android-Bluetooth-Stack (AOSP 10 r33) mit CVE-2021-0476 für Schwachstellenanalyse, Exploitation-Tests und Sicherheitsforschung.
 nanopathi/system_bt_aosp10_r33_cve-2020-0463
Android Bluetooth-Stack (Fluoride) mit einem Fix für CVE-2020-0463, der Sicherheitsanalyse und Exploitation-Tests von Bluetooth-Sicherheitslücken auf…
 satheesh575555/system_bt_aosp10_r33-cve-2020-0138
Android Bluetooth-Stack (Fluoride) mit einem spezifischen Patch für CVE-2020-0138, der eine kritische Schwachstelle in der Bluetooth-Komponente…
 trinadh465/frameworks_base_cve-2022-20493
Android-Framework-Basisrepository mit Patches oder Analysen für CVE-2022-20493, das eine Sicherheitslücke in der Android-Plattform behandelt.
 shaikusaf/system_bt_aosp10_r33_cve-2022-20224
AOSP Bluetooth-Stack-Repository geändert, um CVE-2022-20224 zu beheben, mit einer gepatchten Version des Fluoride Bluetooth-Stacks für Android 10.
 pazhanivel07/system_bt_a10-r33_cve-2021-0474
# Android-Fluoride-Bluetooth-Quellcode mit Fokus auf CVE-2021-0474 Bietet eine Grundlage für Schwachstellenforschung und Sicherheitsanalyse von…
 shaikusaf/system_bt_aosp10_r33_cve-2021-0435
# AOSP Bluetooth-Stack-Repository, modifiziert für CVE-2021-0435, das eine gepatchte oder verwundbare Version zur Analyse und zum Testen von…
 shaikusaf/system_bt_aosp10_r33_cve-2020-0380
AOSP Bluetooth-Stack (Fluoride) mit einem Patch für CVE-2020-0380, der die Analyse und das Testen von Bluetooth-Schwachstellen auf Android 10…
 shaikusaf/system_bt_aosp10_r33_cve-2021-0431
# Android-Bluetooth-Stack (Fluoride) mit einem spezifischen Patch für CVE-2021-0431, der die Analyse und das Testen von Bluetooth-Schwachstellen in…
 nanopathi/system_bt_aosp10_r33_cve-2021-0522
Quellcode des Android-Bluetooth-Stacks (system/bt) einschließlich Patch für die Privilege-Escalation-Schwachstelle CVE-2021-0522.
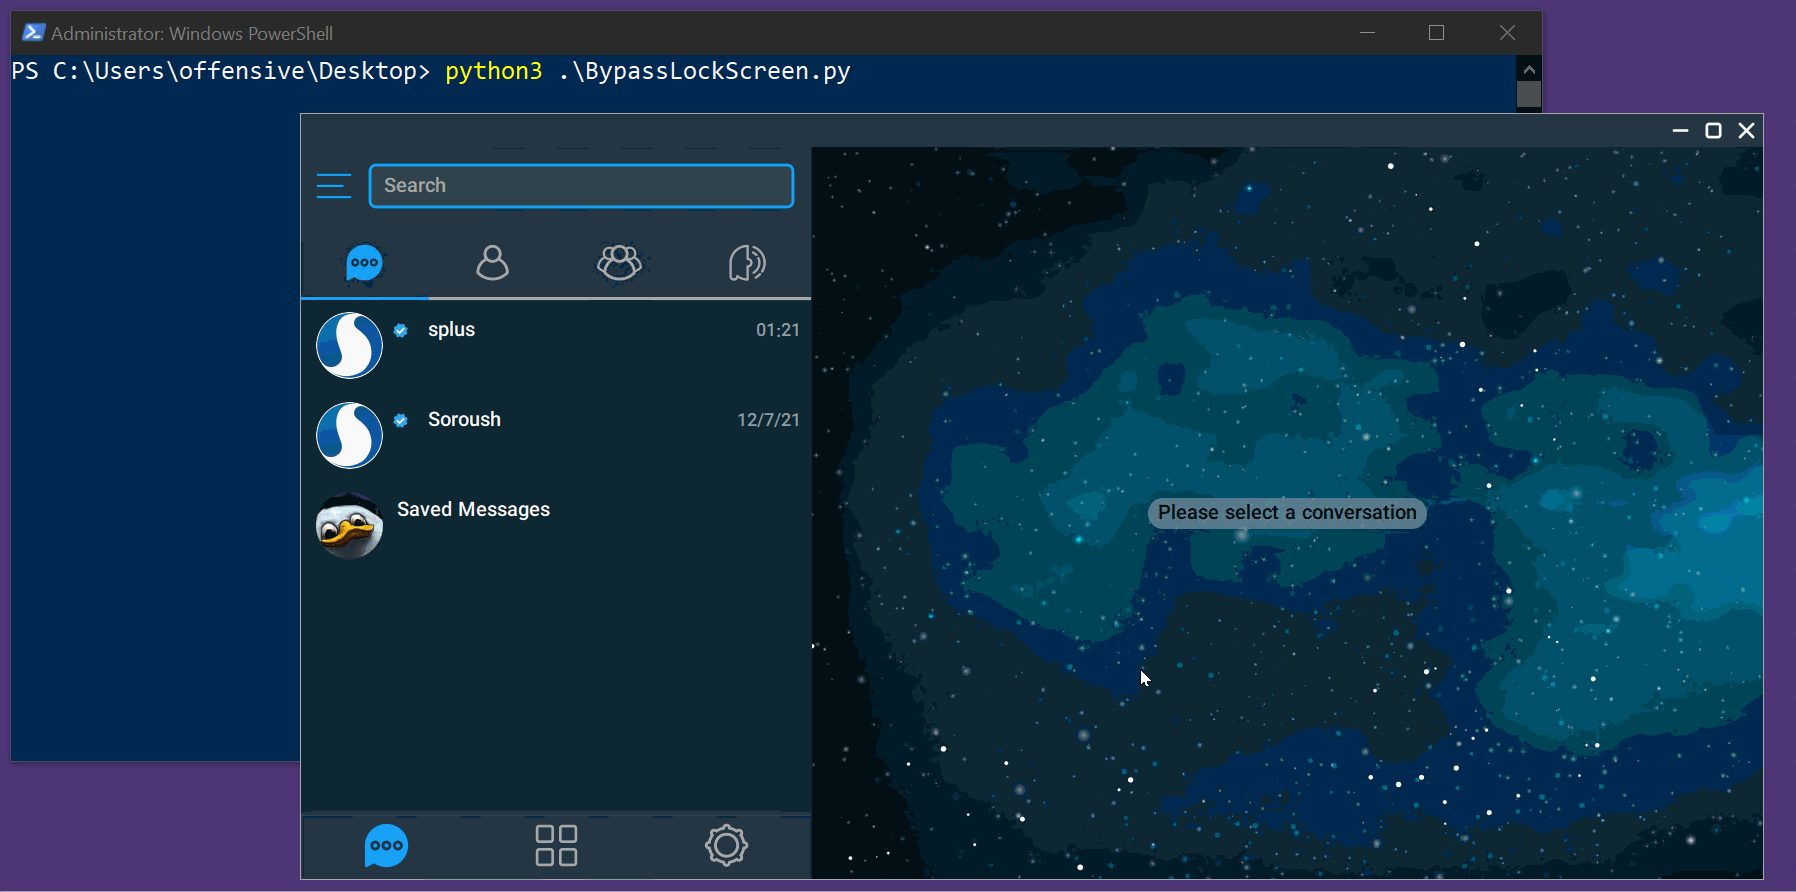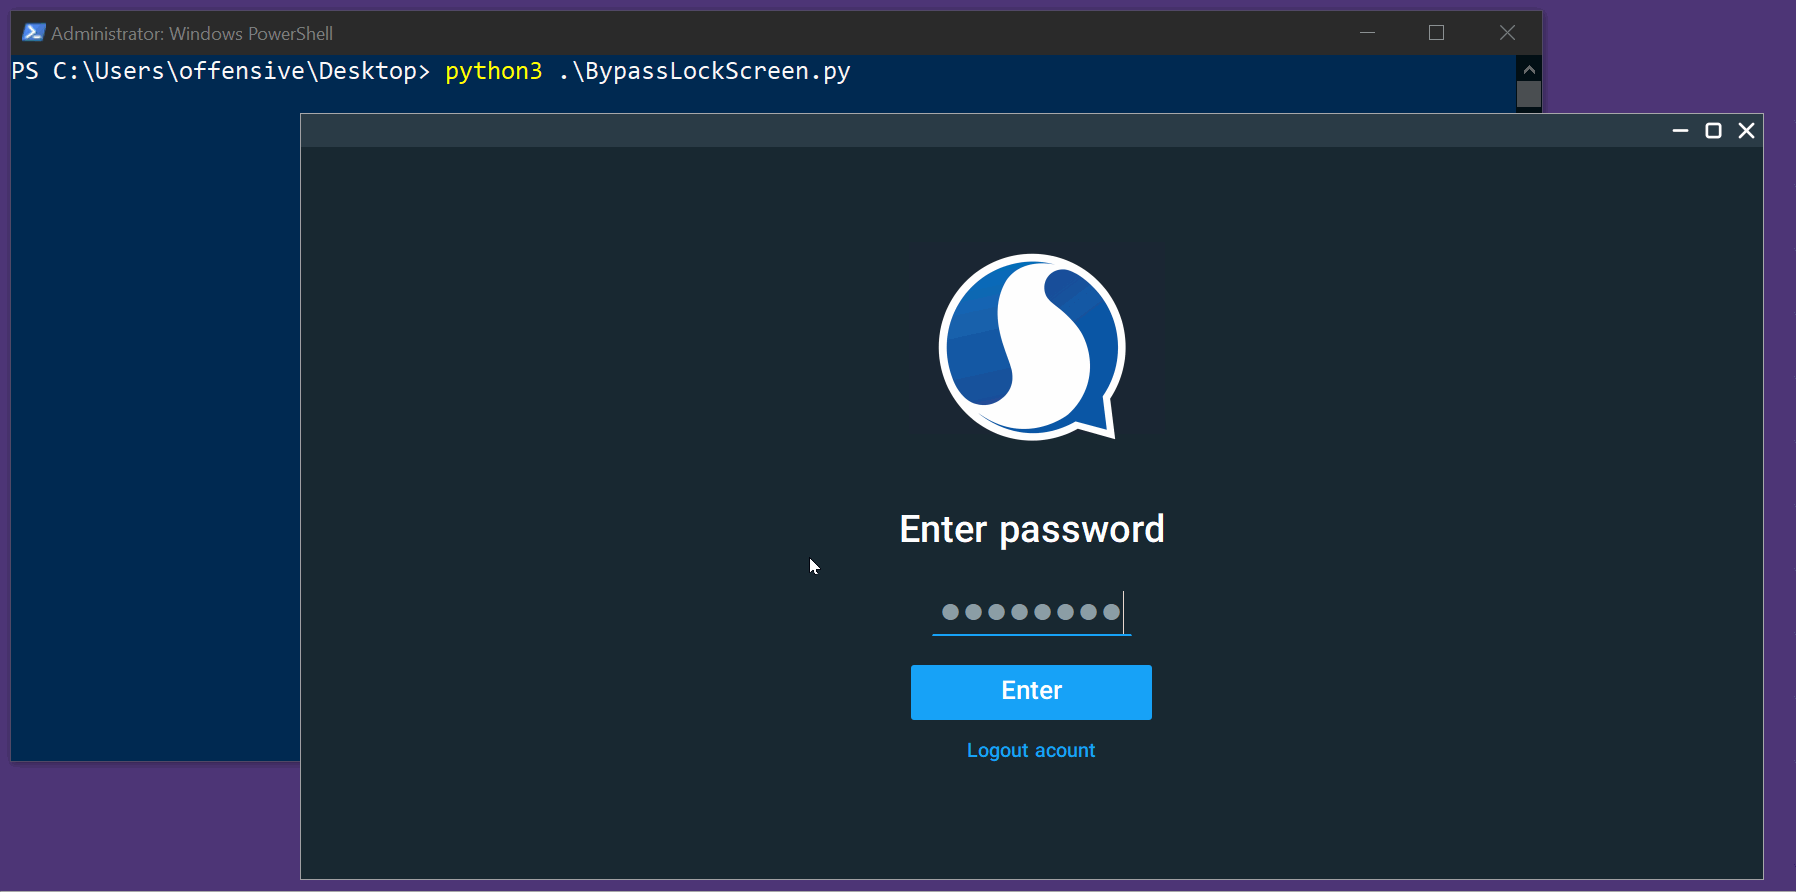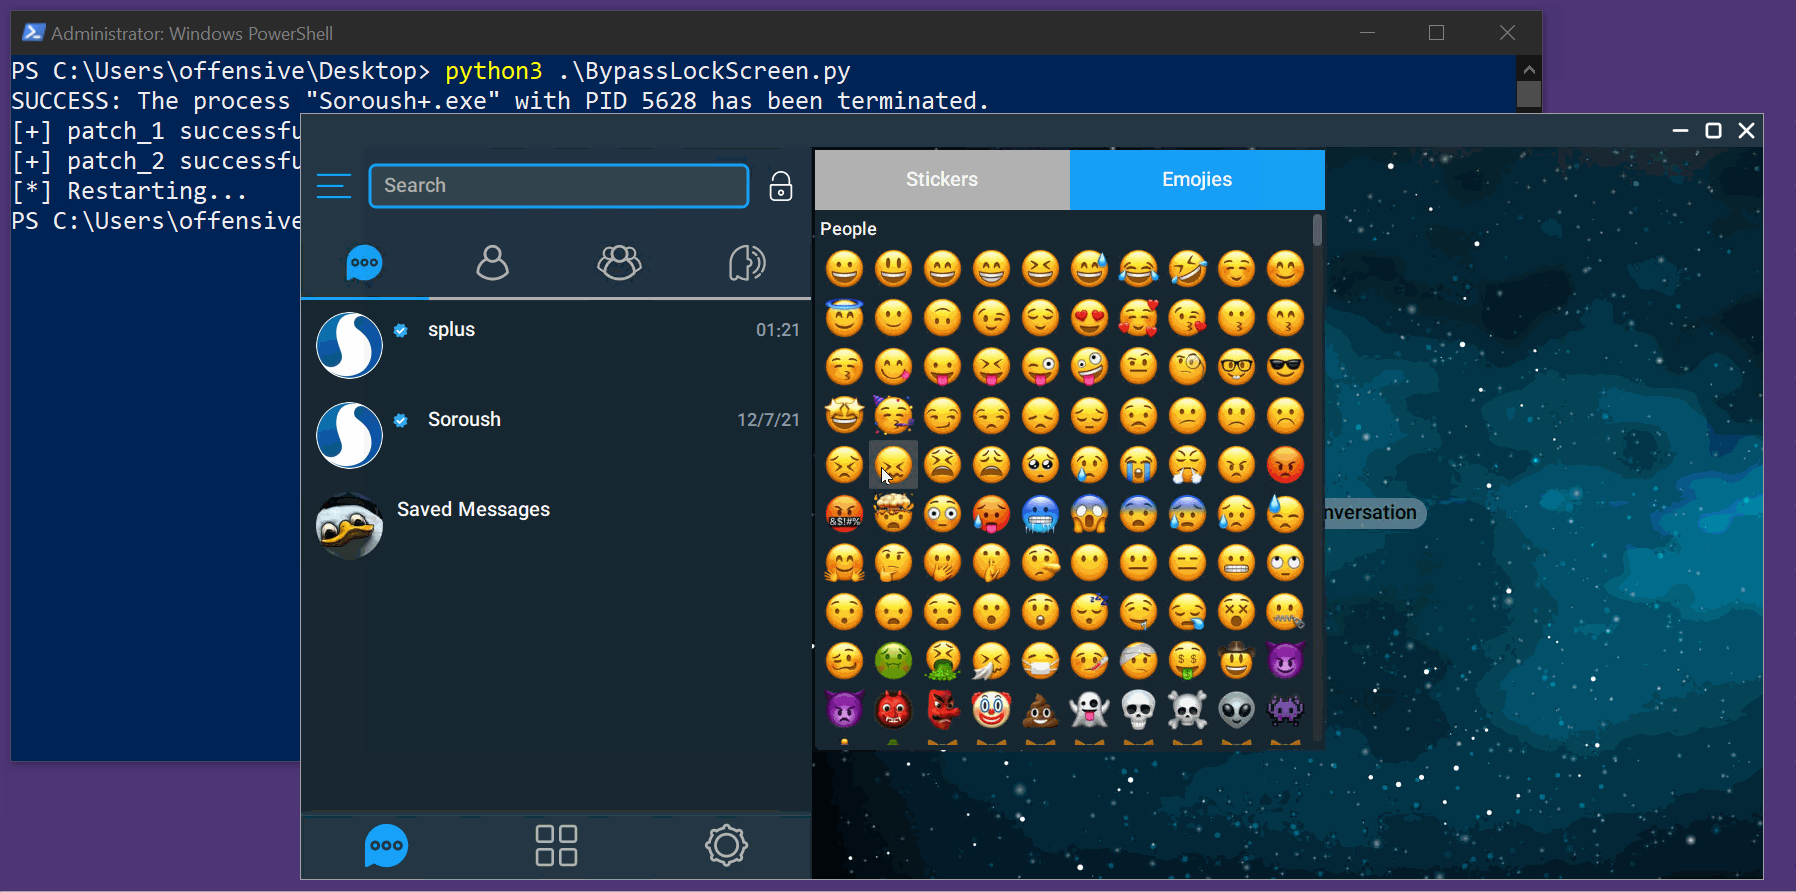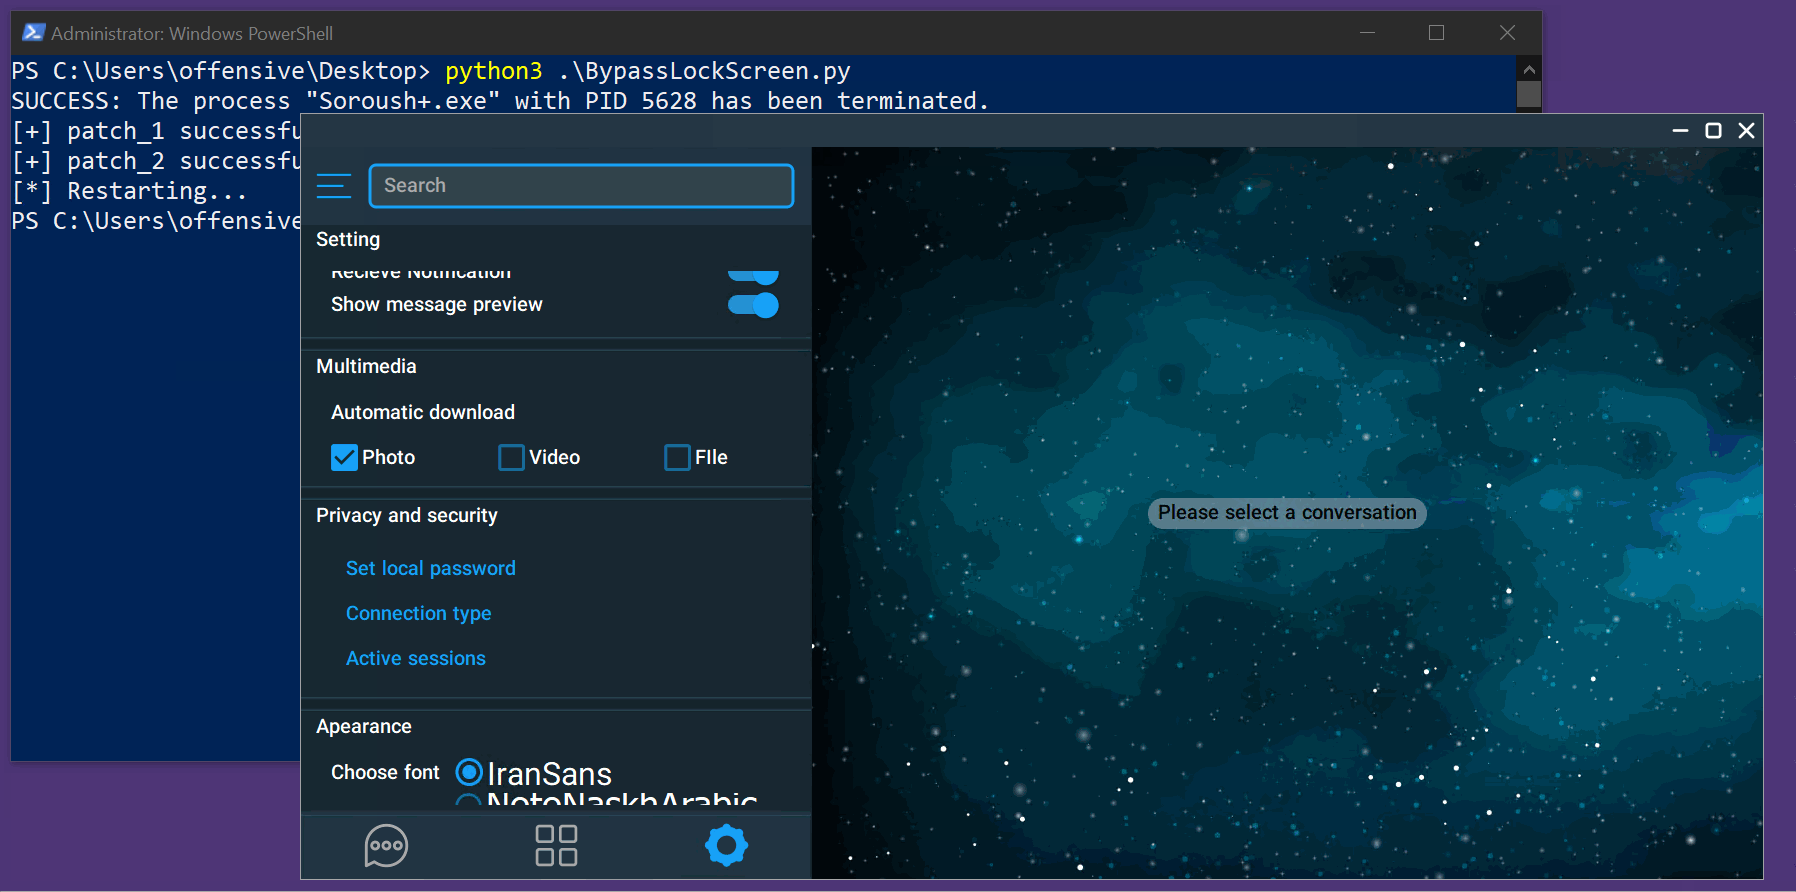 scopion/cve-2022-26629
PoC-Exploit für CVE-2022-26629: Umgeht den Sperrbildschirm von SoroushPlus+ Messenger 1.0.30 durch unzureichende Zugriffskontrolle. Enthält ein…
 pazhanivel07/system_bt_a10_r33_cve-2021-0474
# Android-Bluetooth-Stack (Fluoride) mit speziellem Patch für CVE-2021-0474 Bietet Quellcode zum Erstellen und Testen der Bluetooth-Komponente auf…
 mazx0p/cve-2014-8609-poc
PendingIntent-Schwachstelle
 sumeetit/cve-2022-20607
In der Pixel-Cellular-Firmware gibt es einen möglichen Out-of-Bounds-Schreibzugriff aufgrund einer fehlenden Grenzprüfung. Dies könnte zu…
 abrarkhan/g3_frameworks_av_cve-2024-0023
Proof-of-Concept-Exploit für CVE-2024-0023 in Android's frameworks/av, implementiert in C++, um die Schwachstelle im Medienframework zu demonstrieren.
 shinycolumn/cve-2025-50944
Fehlerhafte Validierung der Zertifikatskette in der Android-Anwendung EagleEyes Lite
 shaikusaf/frameworks_base_aosp10_r33_cve-2021-0334
# Android-Framework-Basis-Repository für AOSP 10 R33, modifiziert zur Behebung von CVE-2021-0334, mit Fokus auf Schwachstellenanalyse und…
 actuator/com.simplemobiletools.dialer
CVE-2023-49003








