
 #1
KI-gestützte Dekompilierung, Binäranalyse, Code-Zusammenfassung und Malware-Analyse-Tools.
Kitploit empfohlen

 lief-project/lief
Plattformübergreifende Bibliothek zum Parsen, Modifizieren und Abstrahieren von ELF-, PE- und MachO-Ausführungsformaten. Unterstützt C++-, Python-…
 dnspyex/dnspy
Inoffizielle Wiederbelebung des bekannten .NET-Debuggers und Assembly-Editors dnSpy
 capstone-engine/capstone
Multi-Architektur-Disassemblierungs-Framework, das eine leichtgewichtige, threadsichere API für Binäranalyse, Reverse Engineering und…
 martyx00/vulnfanatic-ng
BianryNinja-Plugin zur Identifizierung von Schwachstellen in dekompilierten Binärdateien mit sowohl programmatischen Scans als auch LLM-Unterstützung.
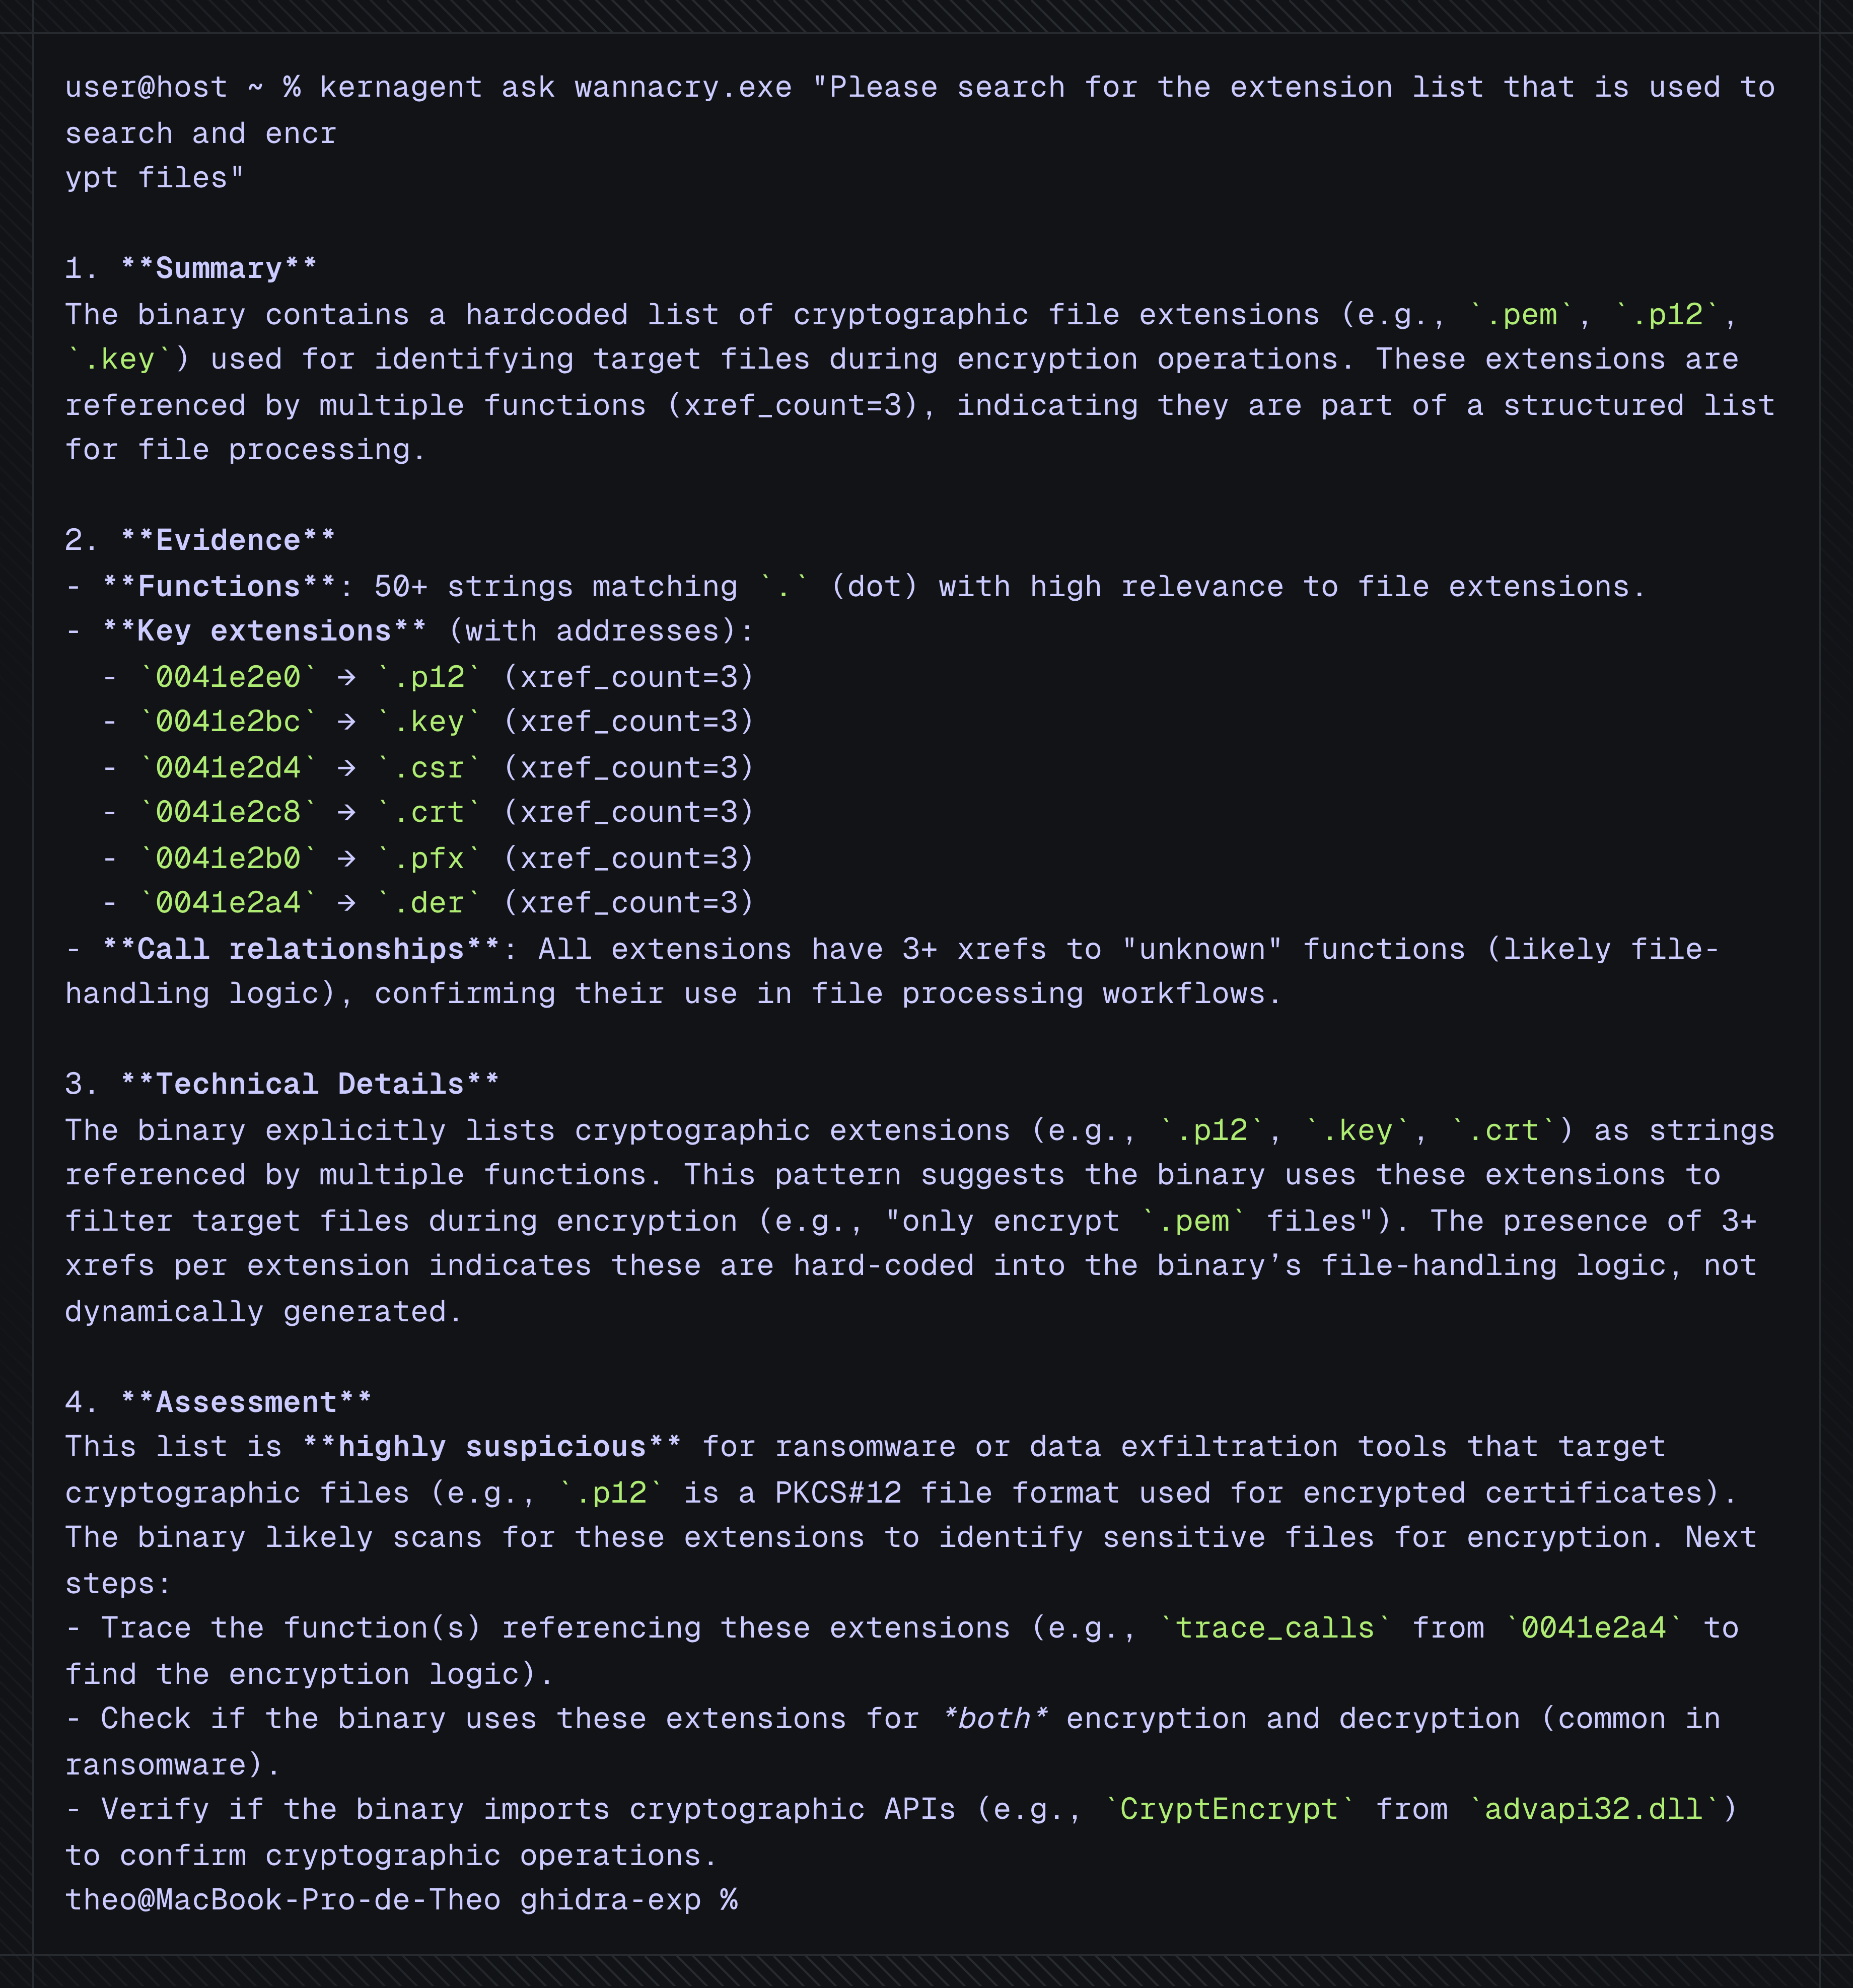 karib0u/kernagent
Headless-KI-Agent für deterministisches Reverse Engineering.
 akamai/cve-2025-60719-afd.sys
Proof-of-Concept und Root-Cause-Analyse von CVE-2025-60719, einer Use-after-Free-Schwachstelle in Windows afd.sys, die zu lokaler…
 knifeyspoony/ghidra-copilot
Bietet eine chatbasierte, LLM-gestützte Reverse-Engineering-Erfahrung innerhalb von Ghidra
 fatmike-gh/mcpdebugger
Ein MCP-Debugger-Server für Windows-ausführbare Dateien (x86 und x64). Stellt Debugger-Funktionalität als MCP-Werkzeuge für die statische/dynamische…
 symgraph/ghidrassist
Eine LLM-Erweiterung für Ghidra, um KI-Unterstützung bei der RE zu ermöglichen.
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 llnl/oghidra
OGhidra verbindet Large Language Models (LLMs) über Ollama mit der Reverse-Engineering-Plattform Ghidra und ermöglicht so KI-gesteuerte Binäranalyse…
 miscusi-peek/cheatengine-mcp-bridge
Verbinde deine bevorzugten KI-Agenten direkt über MCP mit Cheat Engine. Automatisiere Reverse Engineering, Pointer-Scanning und Speicheranalyse mit…
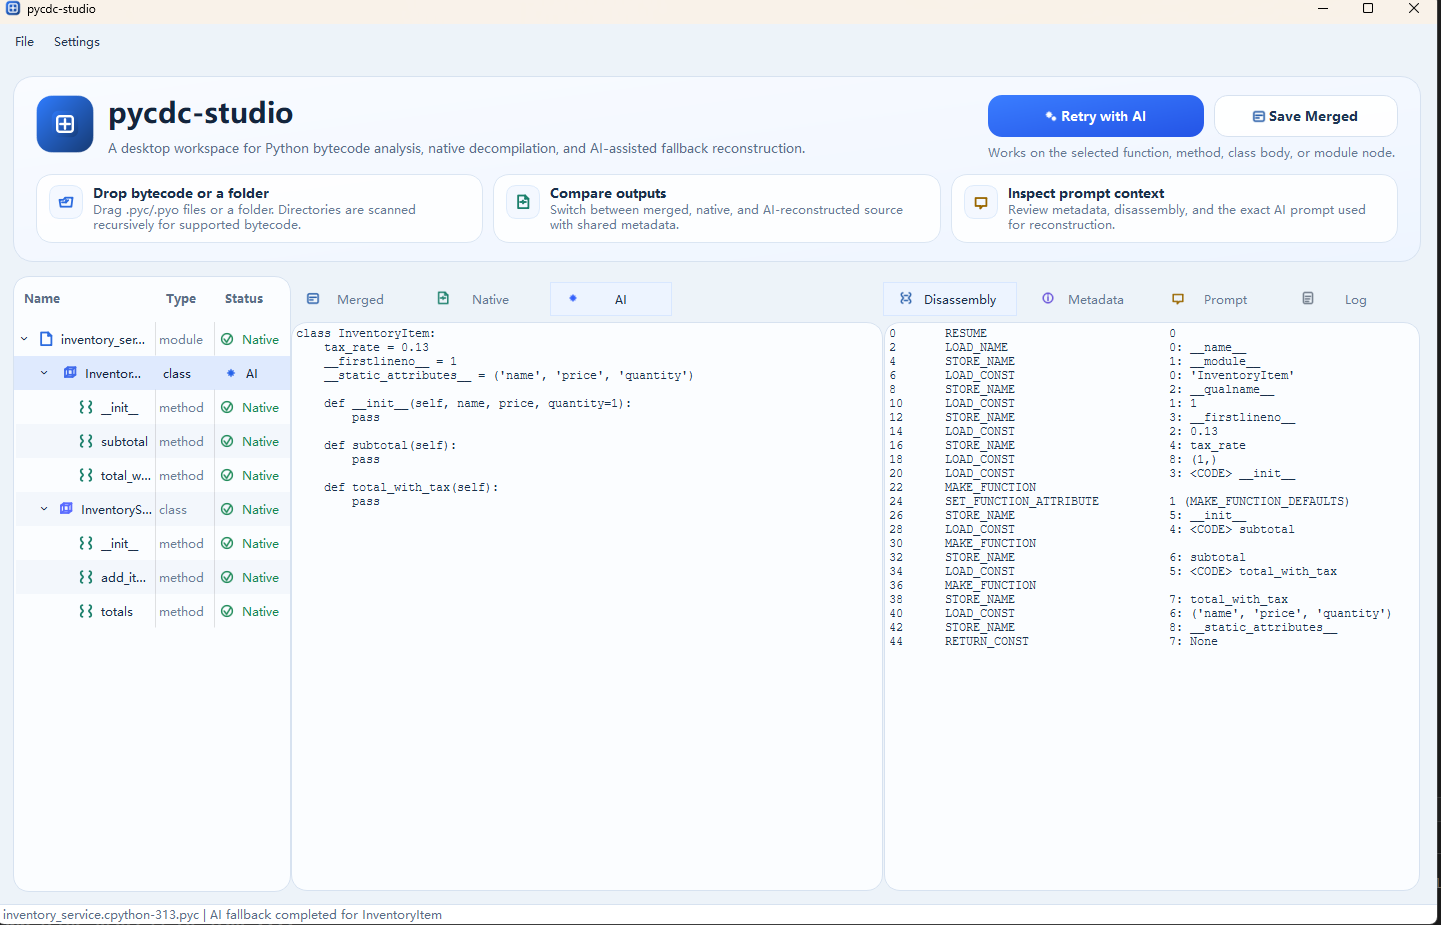 ddouworld/pycdc-studio
Eine Qt-Widgets-Desktop-Benutzeroberfläche zum Erkunden von Python-Bytecode mit pycdc/pycdas, zum Inspizieren nativer Dekompilierung und zur Nutzung…
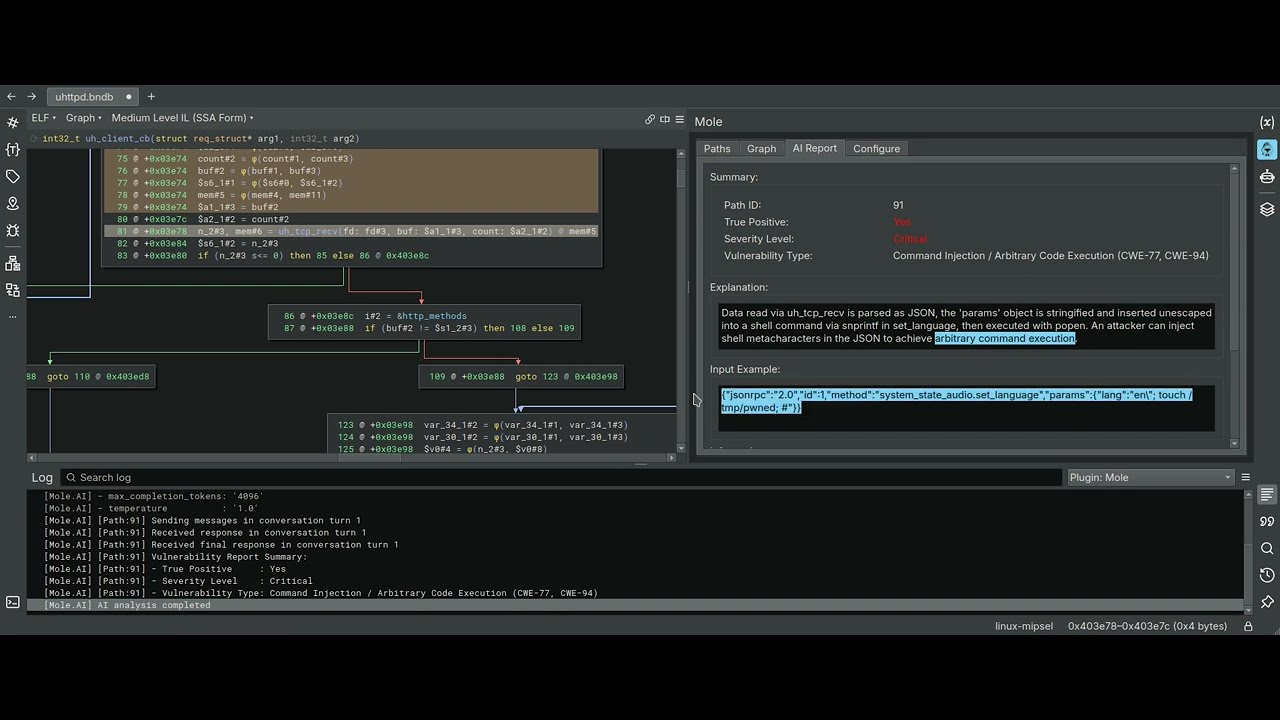 cyber-defence-campus/mole
Ein Binary Ninja-Plugin, das das Rückwärtsslicing von Variablen als Treiber für die statische Taint-Analyse verwendet.
 mrphrazer/binary-ninja-headless-mcp
Headless Binary Ninja MCP server — ermöglicht KI-Agenten tiefgehende Reverse-Engineering-Fähigkeiten über 180 Tools.
 bethington/ghidra-mcp
MCP server bridging Ghidra's reverse engineering with AI tools: 256 tools for decompilation, P-code emulation, live debugging, data flow analysis,…
 dryxio/auto-re-agent
Rekonstruiere und validiere C/C++-Code aus kompilierten Programmen mit KI.
 trailofbits/skills
Trail of Bits Claude Code skills for security research, vulnerability detection, and audit workflows








