
 #1
Frameworks für adversariales ML-Angriffe, Umgehungstechniken und Tools zur Bewertung der Modellrobustheit.
Kitploit empfohlen
 george0papasotiriou/cve-2026-6060-quic-handshake-amplification-via-address-validation-bypass
Lehrreicher Python-PoC für einen QUIC-Adressvalidierungs-Bypass, der Handshake-Amplifikation auslöst, einschließlich Simulation eines verwundbaren…
 george0papasotiriou/cve-2026-21019-kubernetes-cronjob-suspended-execution-via-time-manipulation
Reproduziert CVE-2026-21019 durch Manipulation der Node-Uhr, um eine frühzeitige Ausführung von Kubernetes-CronJobs zu erzwingen; enthält ein…
 george0papasotiriou/cve-2026-23010-ccsds-telecommand-replay-without-sequence-number
PoC-Simulation einer kritischen CCSDS-Telekommando-Replay-Schwachstelle in Satellitenkommandosystemen, die fehlende Sequenznummernvalidierung und…
 george0papasotiriou/cve-2026-0101-ble-address-spoofing-via-weak-resolvable-private-address
Python-PoC für CVE-2026-0101, der BLE-Adress-Spoofing per Wiedergabe einer erfassten Resolvable Private Address demonstriert, um sich als…
 hunt-benito/the-sanitizer-is-the-weapon-cve-2026-68749-cve-2026-68750-quadratic-dos-in-elixir-html-sanitize-ex
PoC, der eine quadratische DoS in Elixir html_sanitize_ex über präpariertes HTML demonstriert; enthält Timing-Benchmarks, Remote-Exploitation per…
 george0papasotiriou/cve-2026-21016-malicious-pypi-package-install-hook-setup.py-execution-
Zeigt, wie ein bösartiges Python-Paket während der pip-Installation über setup.py beliebige Befehle ausführt und dabei die Risiken der…
 george0papasotiriou/cve-2026-22020-weak-seed-in-quantum-key-distribution-error-correction
Python-PoC, der CVE-2026-22020 demonstriert: ausnutzbarer schwacher Seed in der Privacy-Amplification der Quantenschlüsselverteilung, der die…
 joertx07/printnightmare-detection-lab
Splunk-SIEM-Lab, das die Ausnutzung von CVE-2021-34527 (PrintNightmare) mithilfe von Sysmon, Windows-Ereignisprotokollen und benutzerdefinierten…
 josh-blythe/bordair-detector
Zweistufiger Prompt-Injection- und Jailbreak-Detektor: Regex-Gates plus ein quantisierter DeBERTa-v3-ONNX-Klassifikator, mit Bild-, Dokument- und…
 wattocyber/gradient-untangler
Lokale White-Box-Gradientenangriffe für Open-Weight-LLMs: GCG/PEZ-Suffixsuche, Layer-Salienz, Gewichts-Snapshots und Rank-1-Suffix-zu-Delta-Fitting…
 mthamil107/db_audit_research
Self-Defeating Audits: reproduzierbares Lab, das zeigt, wie eine PostgreSQL-Rolle mit geringen Rechten einen triggerbasierten Auditor reversibel…
 ragib-amin-nihal/pe-coa
Code-Implementierung von "Pattern Enhanced Multi-Turn Jailbreaking: Exploiting Structural Vulnerabilities in Large Language Models"
 cognitive-functors/c4-meta-system
Produktionsreife KI-Abwehr mit 7-stufigem Schutz: mathematische Beschränkungen, Objekt-Capability-Zugriff, verteilter O2-Konsens, SVETILO-Ethik.…
 96kihyun/batch_jailbreak
Dieses Repository enthält die offizielle Implementierung des Papers „[Safety in Batches? Understanding and Mitigating Safety Failures in Batch…
 sonnelon/cve-2026-23744-poc
Der PoC für CVE-2026-23744
 horkimhab/llm-prompt-injection-resources
Eine kuratierte Sammlung von Ressourcen zum Lernen und Erforschen von LLM-Prompt-Injection-Angriffen, Verteidigungsmaßnahmen und Sicherheit.
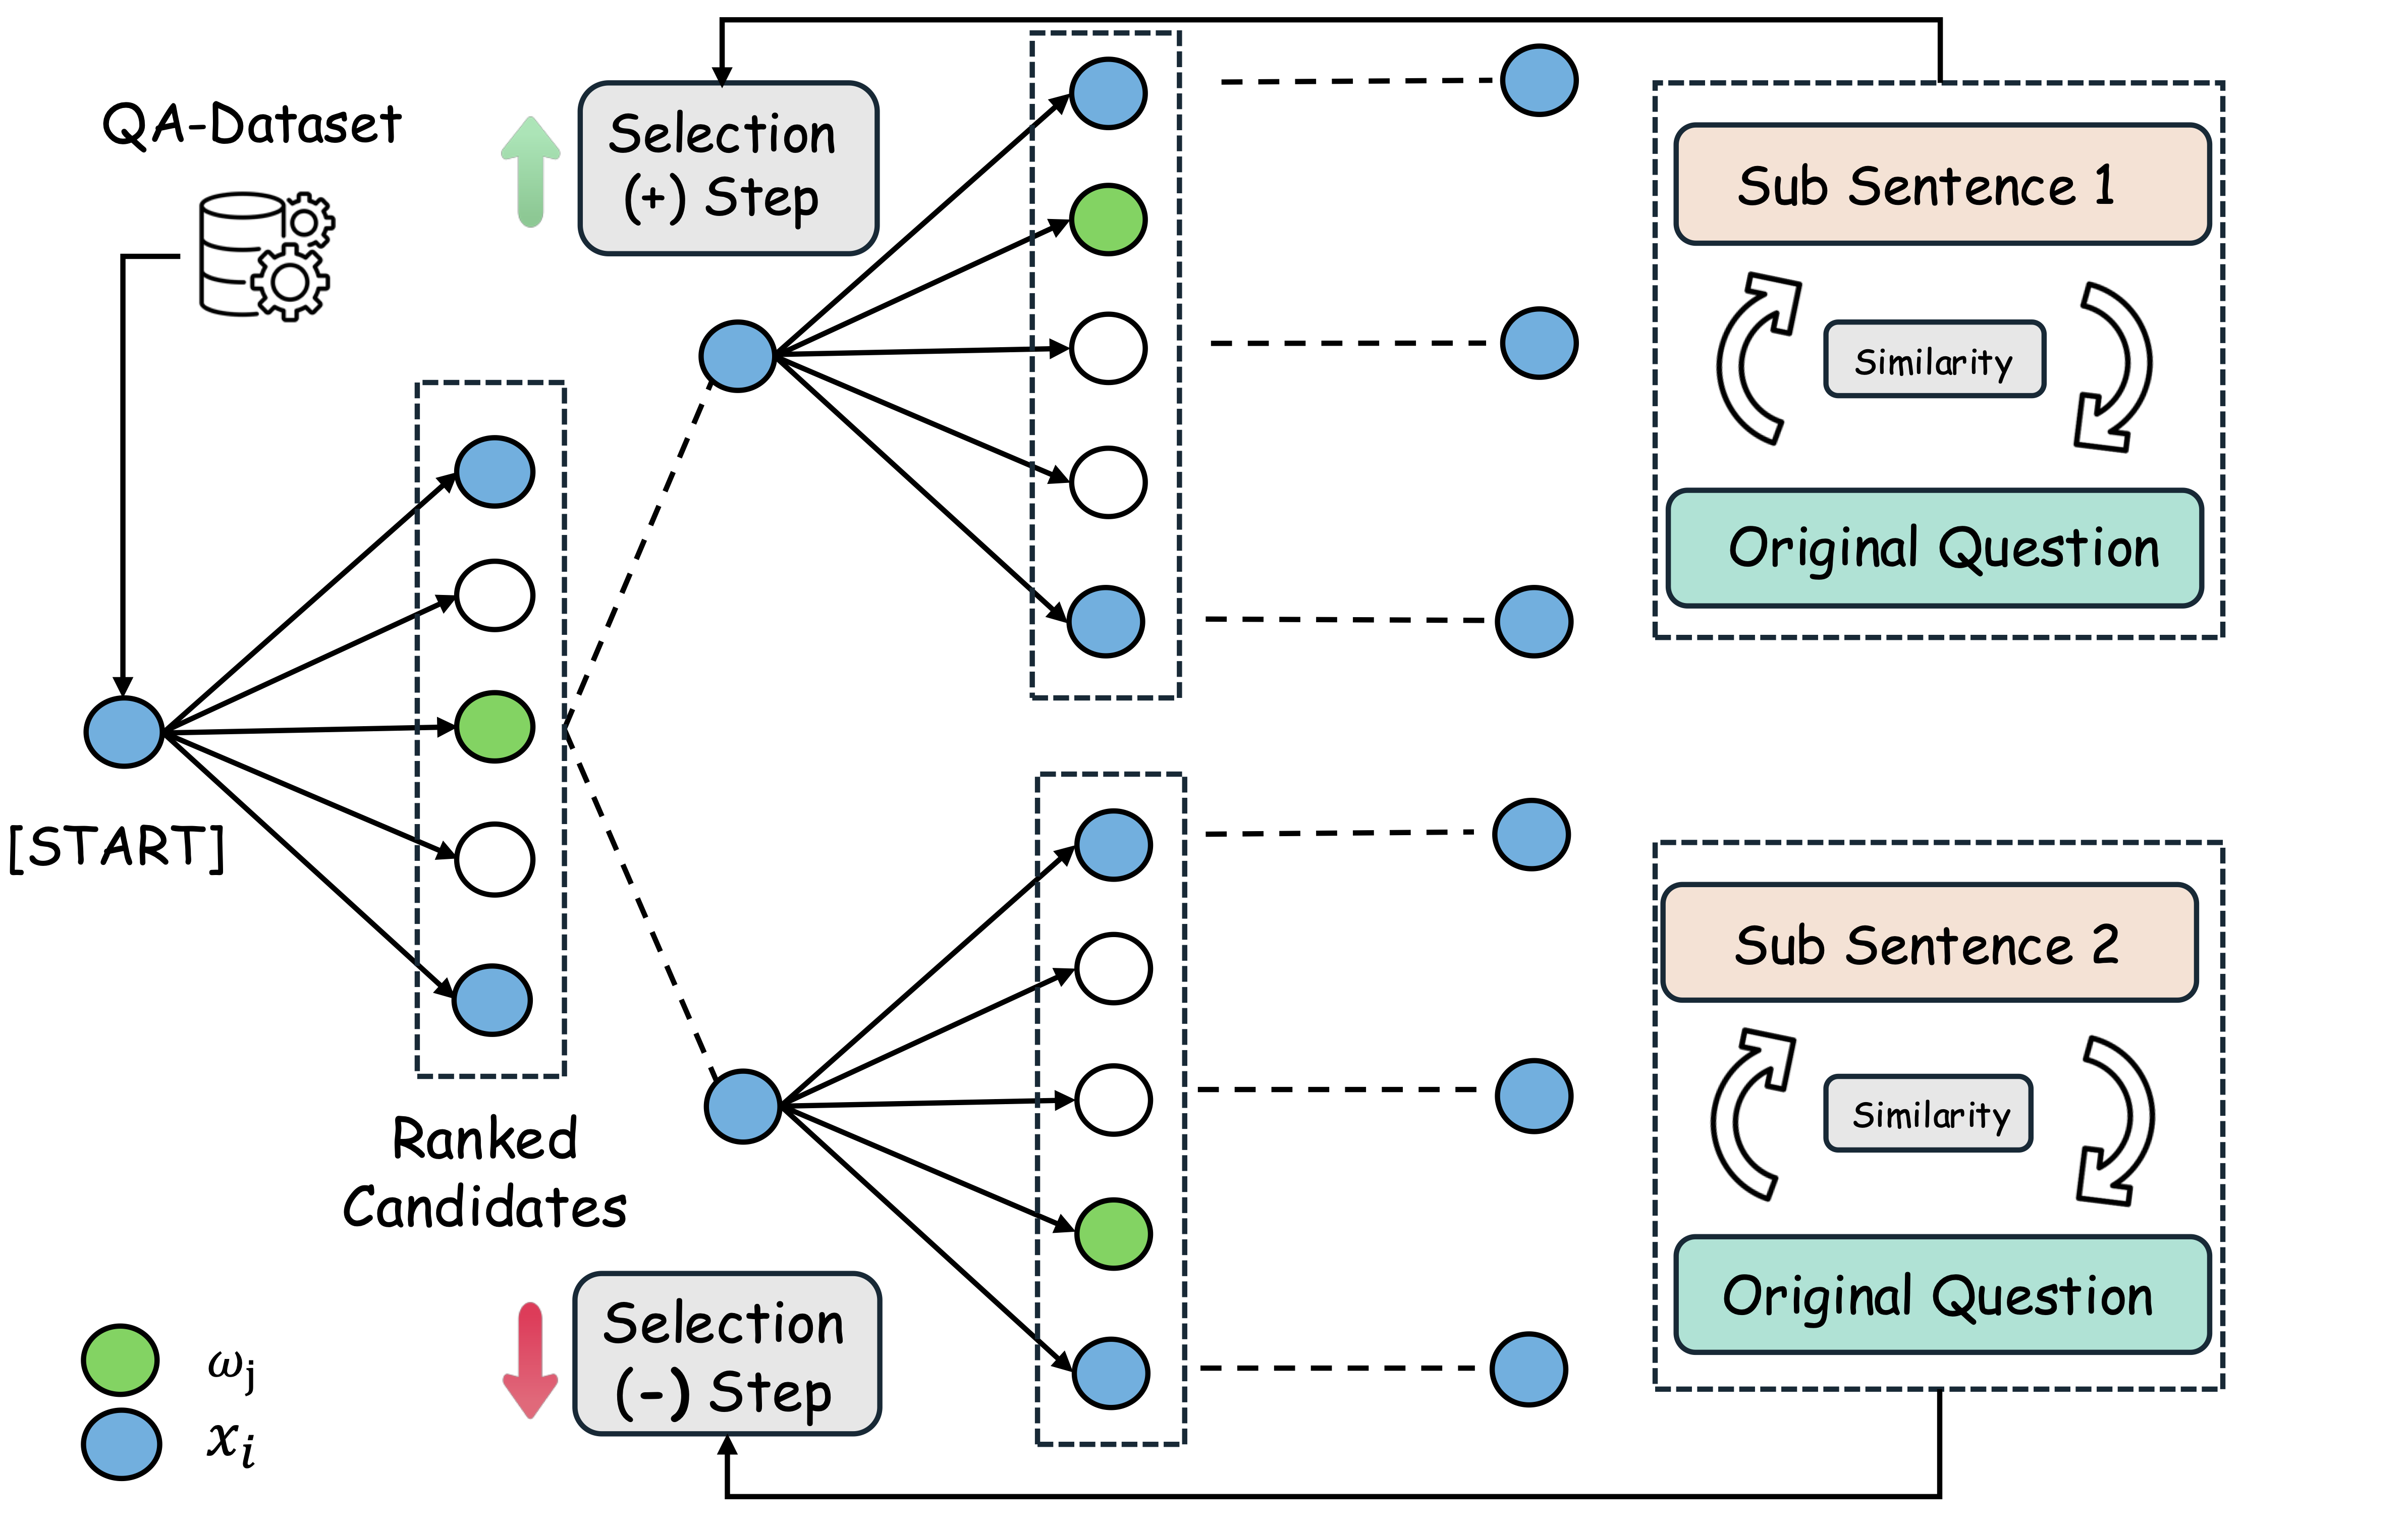 franz-chang/adaptive_greedy_local_search
AGLS
 owasp/damn-vulnerable-ml-model
Absichtlich verwundbares maschinelles Lernmodell für praktisches Sicherheitstraining. Erkunden Sie gängige ML-Schwachstellen, adversariale Angriffe…








