
Exploits kommen zu Kitploit
Von CVEs zu PoCs, Tools und Kontext: Schwachstellen-Intelligenz in Kitploit zusammenführen
Bei Kitploit sammeln wir Cybersecurity-Tools, von denen viele Exploits oder PoCs sind. Um dem Ökosystem mehr Wert zu bieten, klassifizieren wir diese Exploits, Scanner und PoCs und verknüpfen sie mit ihren entsprechenden CVEs, zusammen mit relevanten Schwachstellendaten für den Kontext. Wir haben jetzt einen dedizierten Bereich, um Schwachstellen nachzuschlagen, verwandtes Material zu finden und den Kontext zu prüfen, bevor wir entscheiden, was eine tiefere Untersuchung verdient.
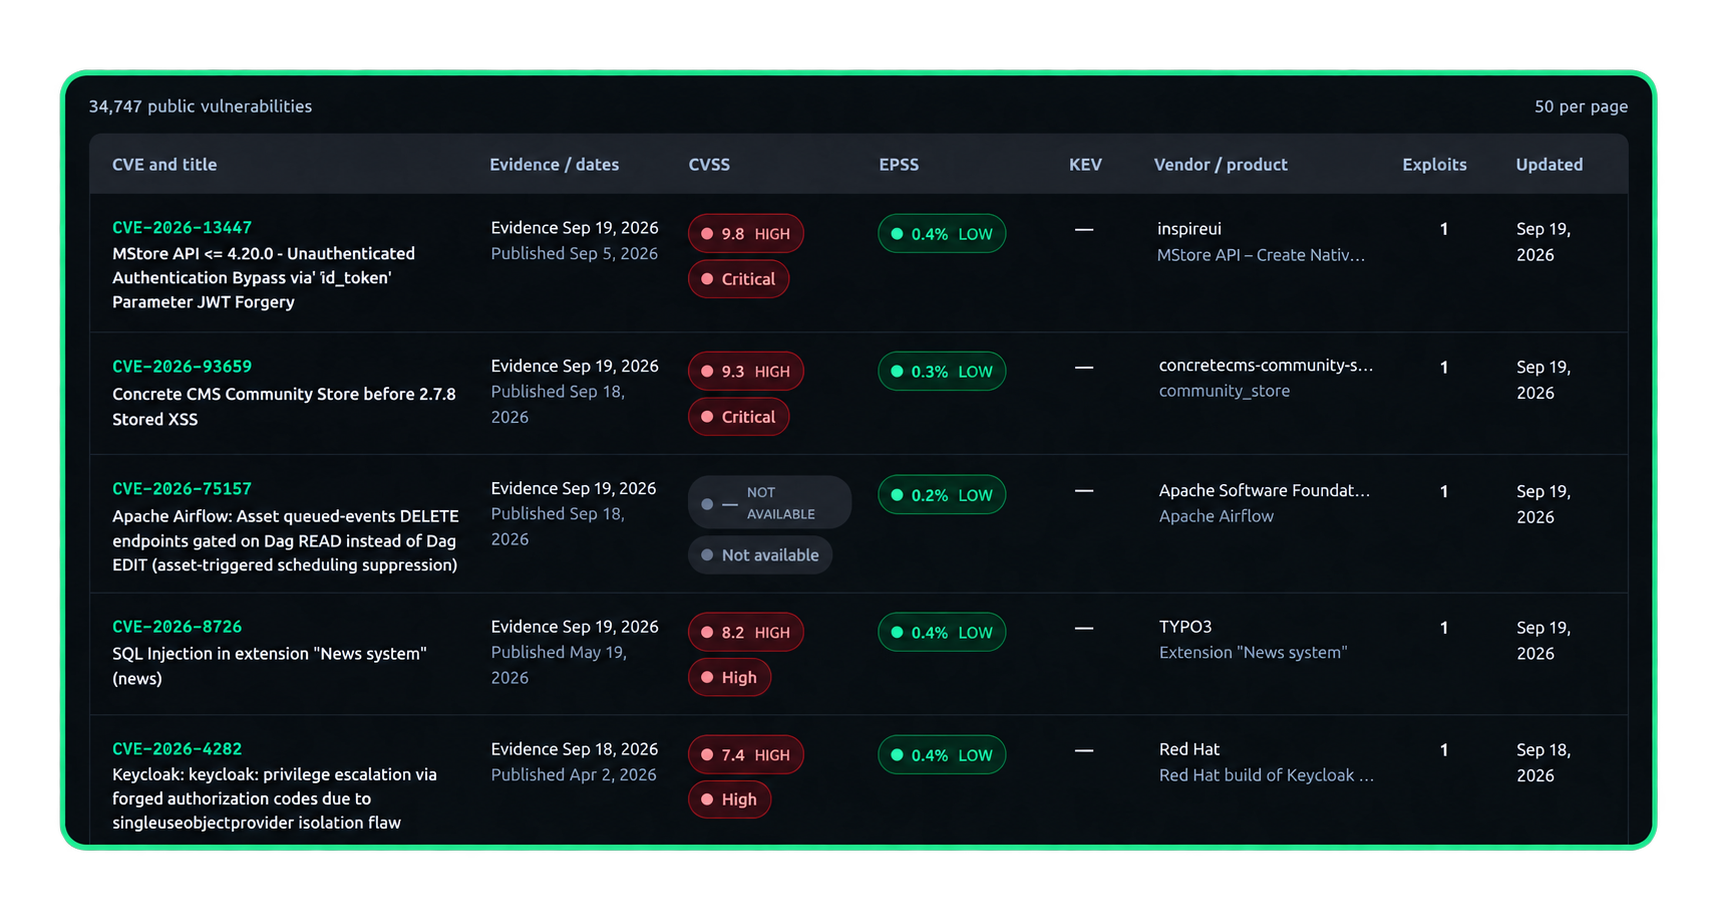
Unser Katalog und die Quellen, die ihn bereichern
Unser Ausgangspunkt sind die Repositories, die wir von GitHub, GitLab und Bitbucket sammeln. Wir verbinden dieses Material mit den relevanten CVEs und unterscheiden zwischen Exploits, PoCs, Scannern, Detektionen, Patches, informativen Inhalten und Forschung.
Wir bereichern diesen Katalog mit Informationen aus mehreren Quellen:
| Quelle | Was sie beiträgt |
|---|---|
| CVE List | Offizielle CVE-Einträge, Beschreibungen, Referenzen und Informationen, die von den für die Zuweisung verantwortlichen Organisationen veröffentlicht werden. |
| NVD | Die National Vulnerability Database, gepflegt von NIST, bietet technische Anreicherung wie CVSS-Metriken, betroffene Produkte und Referenzen. |
| FIRST EPSS | Schätzungen der Ausnutzungswahrscheinlichkeit und ihre historische Entwicklung. |
| CISA KEV | Nachweise bekannter Ausnutzung und empfohlene Maßnahmen aus ihrem Katalog. |
| OSV | Informationen über betroffene Pakete und Versionen, verwundbare Versionsbereiche und behobene Versionen, sofern verfügbar. |
| Exploit-DB | Zusätzliche Exploit- und PoC-Referenzen, die die von Kitploit indexierten Repositories ergänzen. |
Kontinuierliche Verbesserung ist Teil von Kitploit: Wir werden weiterhin Quellen hinzufügen, die Klassifizierung verfeinern und die Informationen erweitern, die jede Schwachstelle mit der technischen Arbeit der Community verbinden.
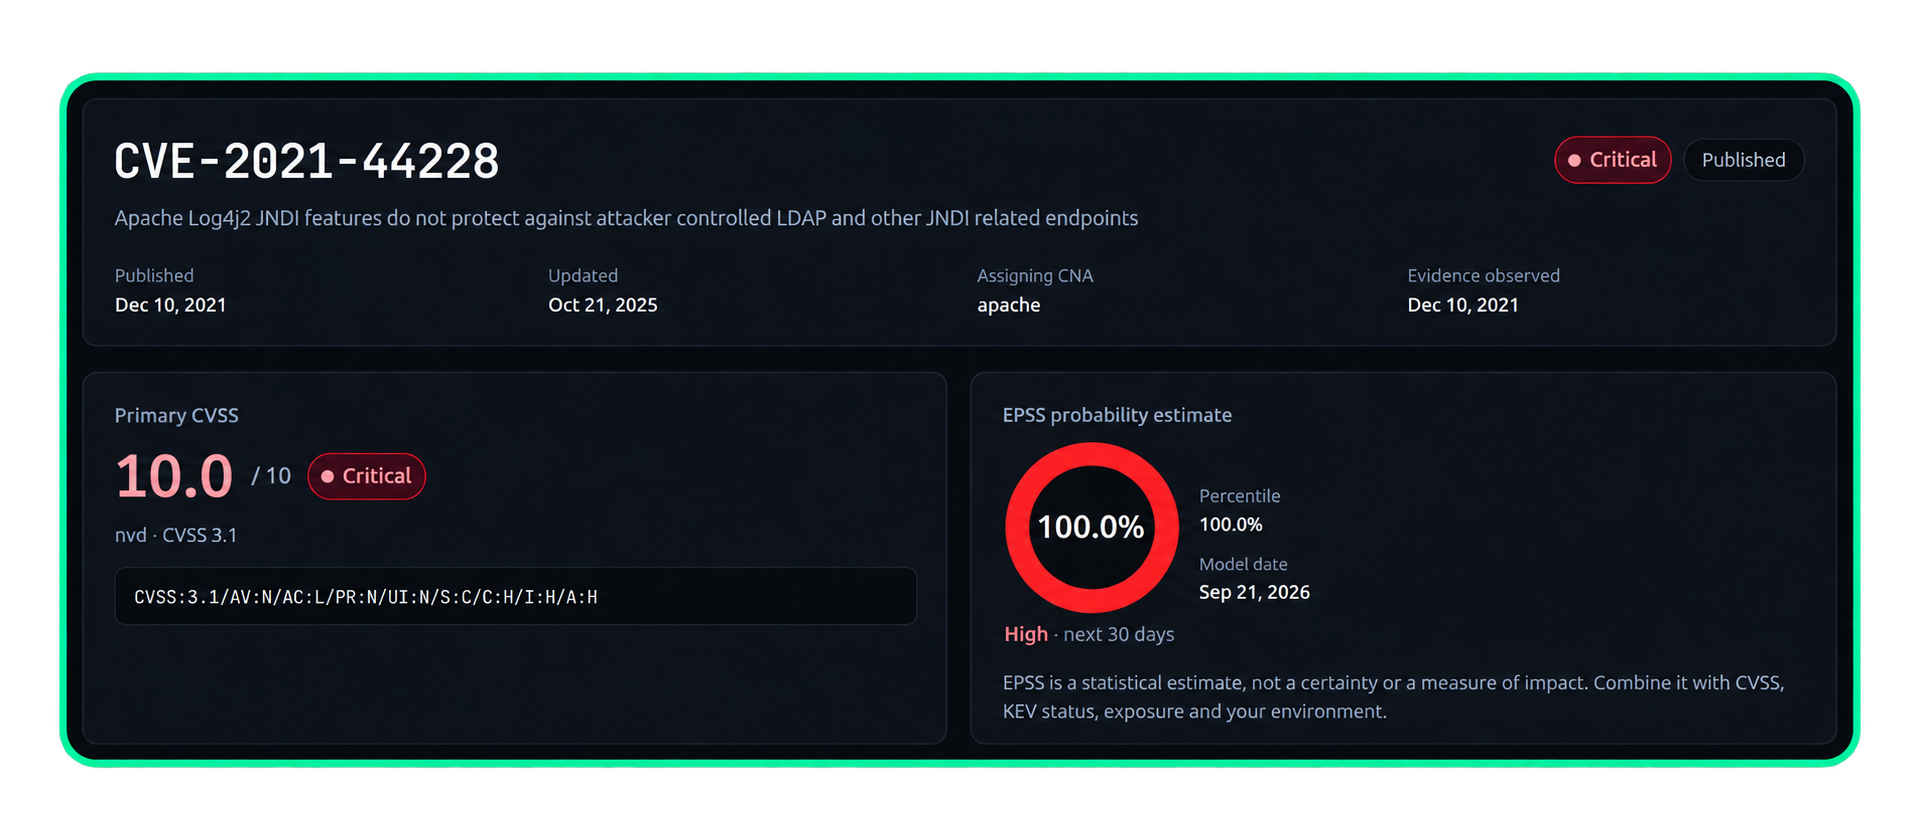
CVSS, EPSS und KEV: drei verschiedene Signale
Schwachstellenseiten führen diese Signale zusammen, wenn sie verfügbar sind:
- CVSS beschreibt die technische Schwere einer Schwachstelle. Ein hoher Wert allein belegt nicht, dass sie ausgenutzt wird.
- EPSS schätzt die Wahrscheinlichkeit, dass eine Ausnutzung dieser Schwachstelle in den nächsten 30 Tagen beobachtet wird. Es ist nicht die Wahrscheinlichkeit, dass Ihre Organisation angegriffen wird.
- CISA KEV listet Schwachstellen auf, für die es Nachweise einer Ausnutzung in der Praxis gibt.
Dies sind komplementäre Dimensionen: Schwere, Wahrscheinlichkeit und beobachtete Ausnutzung.
Sichtbarkeit für Referenzen, die noch nicht bestätigt sind
Ein Repository kann eine CVE-Kennung erwähnen, für die noch kein kanonischer öffentlicher Eintrag existiert. Kitploit präsentiert sie als unbestätigte CVE, mit einer Warnung und Links, die die Referenz stützen. Dies bewahrt die Referenz, ohne sie als offizielle Bestätigung darzustellen oder Bewertungen und Metadaten hinzuzufügen, die wir nicht haben.
Das Fehlen in der NVD bedeutet für sich genommen nicht, dass eine CVE unbestätigt ist. CVE List ist unsere Referenz für die Identität von Einträgen; NVD bietet zusätzliche Anreicherung. Eine CVE kann einen offiziellen Eintrag haben, auch wenn die NVD ihre Informationen noch nicht aufgenommen hat.
Beginnen Sie mit einer CVE, die Sie bereits kennen
Schlagen Sie eine Schwachstelle nach, die Sie zuvor untersucht haben, und sehen Sie, welche Repositories, Referenzen und Kontexte Kitploit jetzt zusammenführt.
Die neuesten Ergänzungen finden Sie außerdem unter Latest Exploits auf der Startseite, zusammen mit einem RSS-Feed, um neue Einträge zu verfolgen.
Entdecken Sie den neuen Exploits-Bereich von Kitploit
Wenn Sie eine falsche Zuordnung oder eine fehlende Quelle finden, lassen Sie es uns wissen. Ihr Feedback hilft uns, die Qualität des Katalogs zu verbessern und zu entscheiden, was als Nächstes hinzugefügt wird.