
New releaseمنذ شهر واحد
mobsfscan v1.0.1
 mobsf/mobsfscan
mobsfscan هي أداة تحليل ثابت يمكنها العثور على أنماط الشيفرات غير الآمنة في شيفرة المصدر الخاصة بتطبيقات Android وiOS. تدعم شيفرة Java وKotlin وSwift…
أمان أندرويدالتحليل الثابتأمان iOS+3
تحديثات تحريرية قصيرة من أدوات الأمن السيبراني المنشورة.
mobsf/mobsfscanmobsfscan هي أداة تحليل ثابت يمكنها العثور على أنماط الشيفرات غير الآمنة في شيفرة المصدر الخاصة بتطبيقات Android وiOS. تدعم شيفرة Java وKotlin وSwift…
 owasp/docksec
ماسح أمان Docker مدعوم بالذكاء الاصطناعي يشرح الثغرات الأمنية بلغة إنجليزية بسيطة. مشروع معملي من OWASP.
 provos/ironcurtain
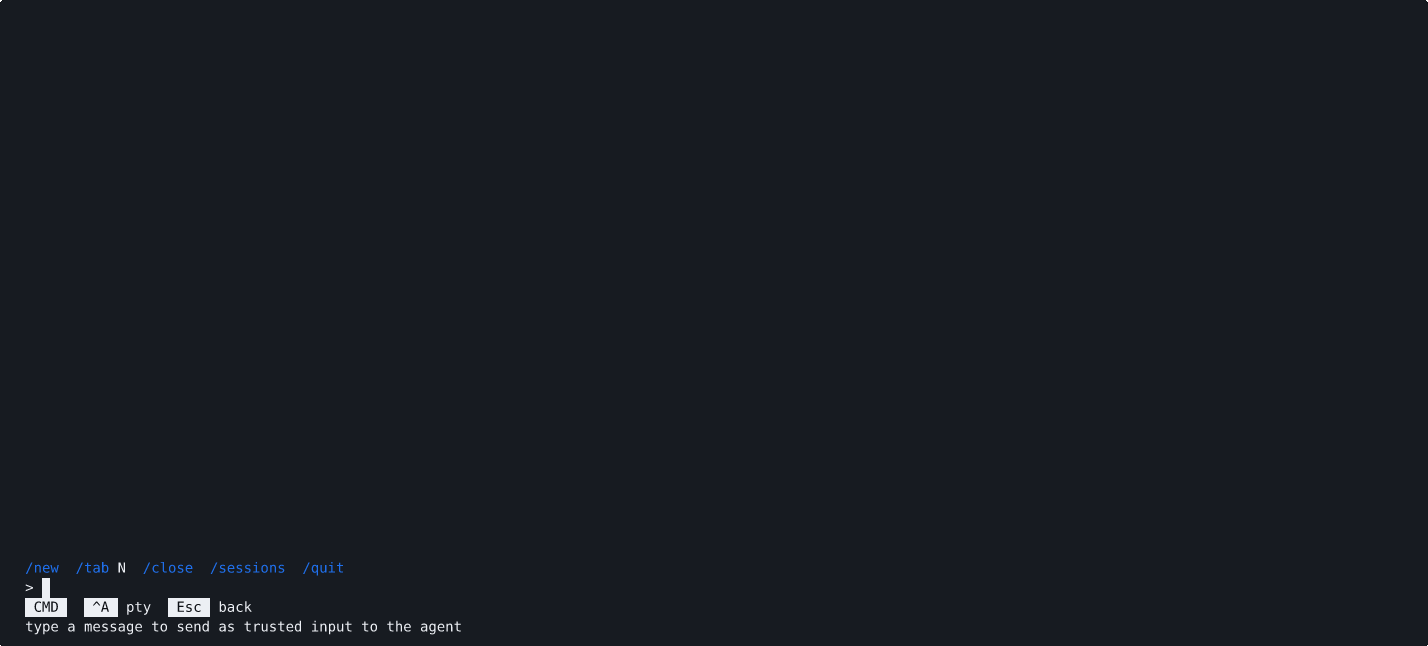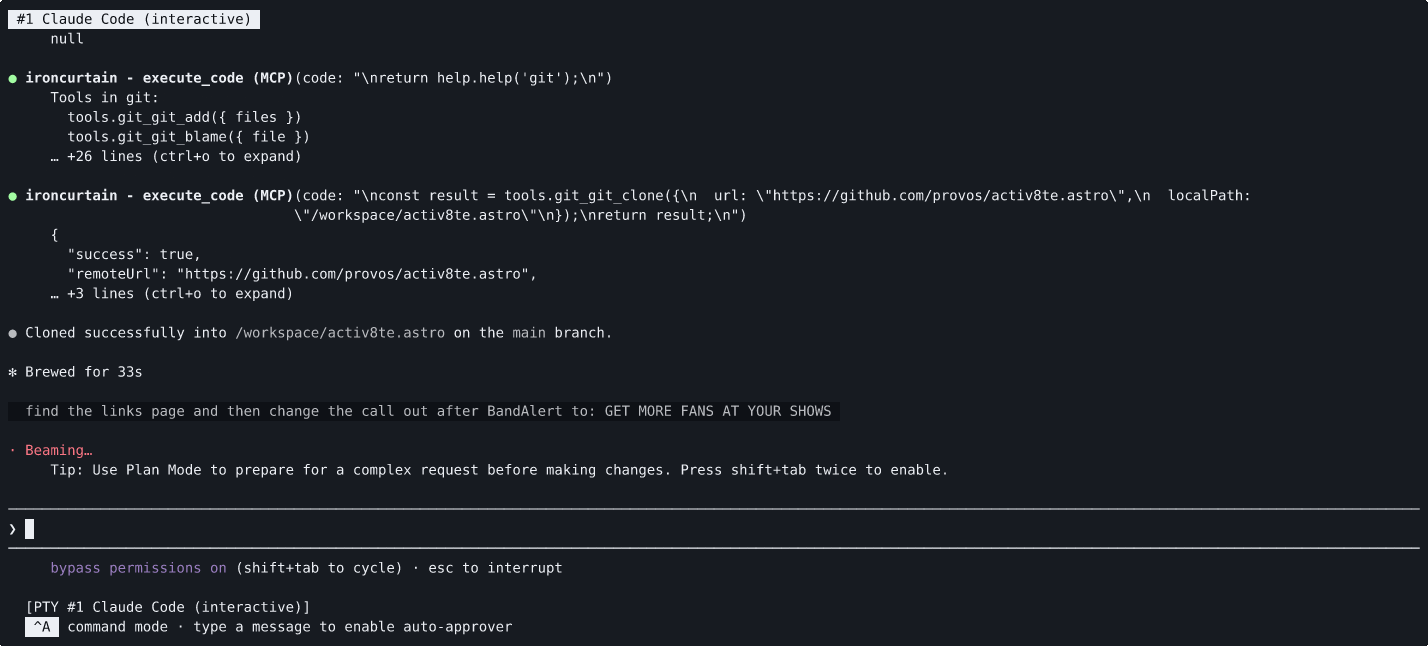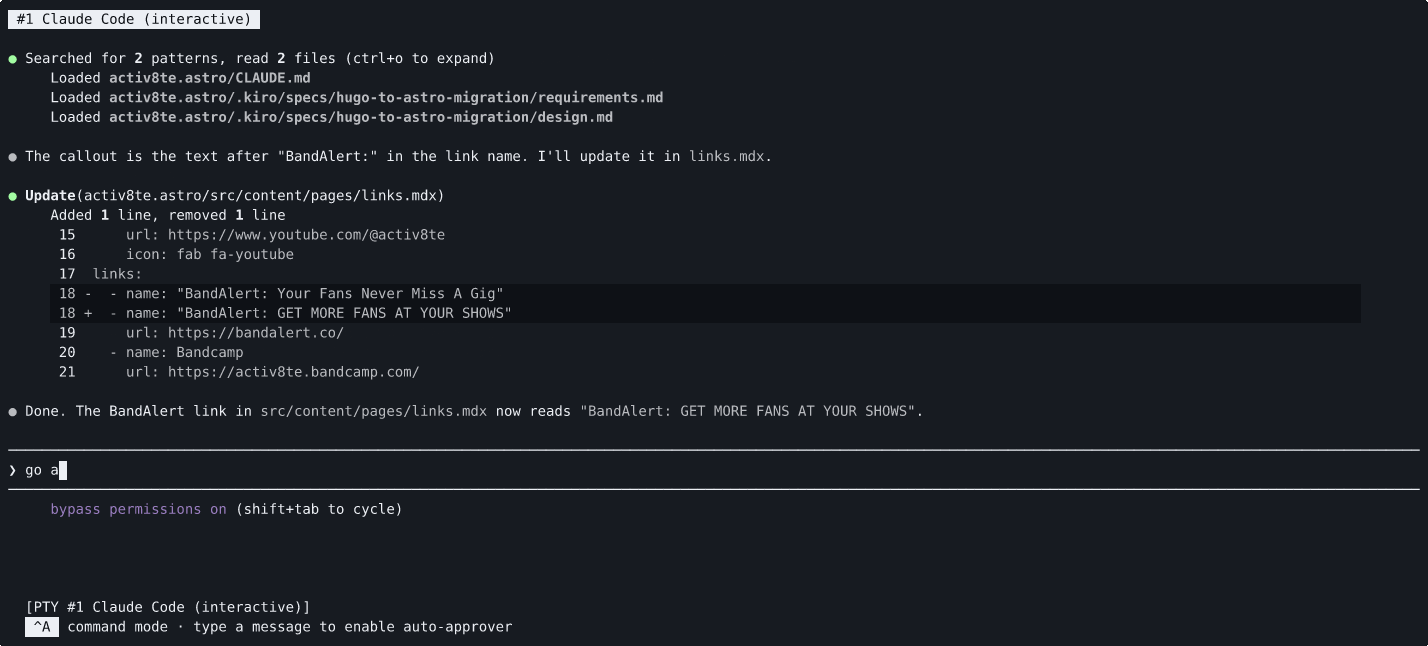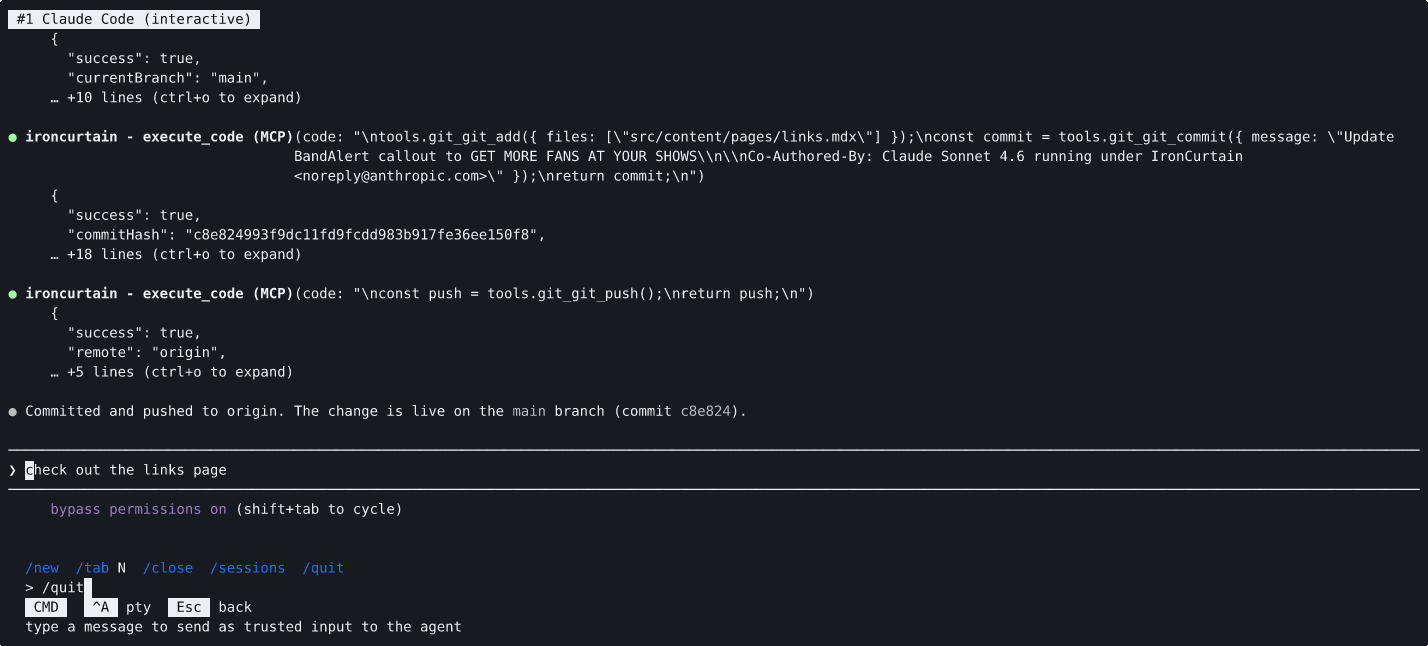
بيئة تشغيل آمنة* للوكلاء الاصطناعيين المستقلين. سياسة من دساتير مكتوبة بالإنجليزية البسيطة. (*https://ironcurtain.dev)
 jamesmcm/vopono
تشغيل التطبيقات عبر أنفاق VPN باستخدام مساحات أسماء الشبكة المؤقتة
 kubearmor/kubearmor
نظام فرض الأمان في وقت التشغيل. تسهيل تعزيز/عزل أعباء العمل وتنفيذ سياسات الأقل صلاحية باستخدام LSMs (LSM-BPF، AppArmor).
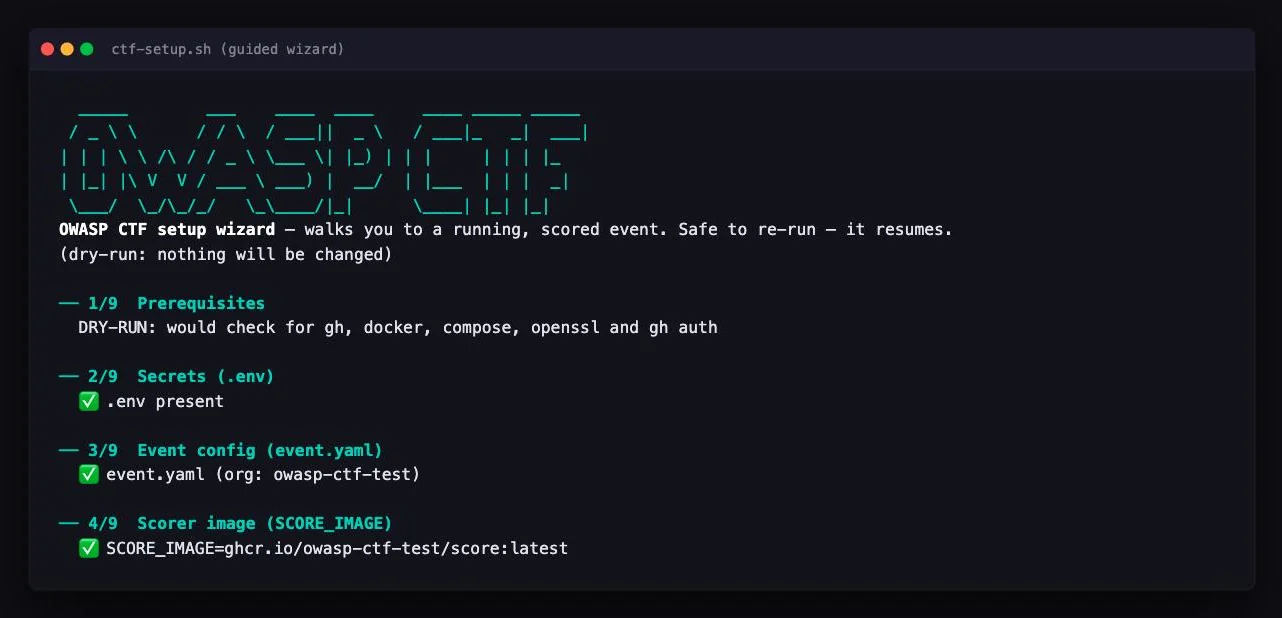 owasp/owasp-ctf-in-a-box
مجموعة OWASP CTF ذاتية الاستضافة: صندوق واحد، منظمة GitHub مجانية واحدة، بدون تبعيات سحابية
 grecandrei/ida-pro-mcp
خادم MCP محلي أولاً وحتمي لـ IDA Pro/Home: 109 عمليات هندسة عكسية بمخطط صارم، ونتائج مدعومة بالأدلة، وتعديلات IDB مقيّدة بالسياسات.
 hashgraph-online/hol-guard
مضاد فيروسات مفتوح المصدر لوكلاء الذكاء الاصطناعي: حظر الأدوات الخطرة، والوصول إلى الأسرار، وحقن الأوامر، والحزم الخبيثة، وخوادم MCP، والإضافات،…
 rthalley/dnspython
مجموعة أدوات DNS بلغة Python تدعم الاستعلامات ونقل المناطق والتحديثات الديناميكية وTSIG وEDNS0 وDNSSEC وDNS-over-HTTPS وDNS-over-QUIC مع واجهات برمجة…
 whgojp/javaseclab
مختبر شامل لثغرات Java يتضمن كوداً مصاباً وكوداً مُصلحاً، وسيناريوهات هجوم، وملاحظات تدقيق المصدر/المصب، وإرشادات الترميز الآمن للتدريب الأمني وتقييم…
 zeroecco/holos
أداة تنسيق (orchestration) افتراضية KVM/QEMU تعريفية (Declarative) تستخدم ملفات compose بصيغة YAML. تدير مجموعات متعددة من الأجهزة الافتراضية…
 node9-ai/node9-proxy
IAM for your AI agents. Set what Claude Code, Codex, Gemini, Cursor and any MCP server are allowed to do, review risky actions before they run, and…