mvt v2026.9.21
أداة جمع وتحليل جنائي (Forensic) لأجهزة Android وiOS لتحديد الاختراق المحتمل بواسطة برامج التجسس المعروفة باستخدام مؤشرات الاختراق العامة والخاصة.
تحديثات تحريرية قصيرة من أدوات الأمن السيبراني المنشورة.

أداة جمع وتحليل جنائي (Forensic) لأجهزة Android وiOS لتحديد الاختراق المحتمل بواسطة برامج التجسس المعروفة باستخدام مؤشرات الاختراق العامة والخاصة.

مفهوم استخدام سلسلة ROP مقترنة ببدائية WRMSR لاستدعاء دوال النواة وتعيين برامج تشغيل غير موقّعة عبر BYOVD (AmdTools64.sys)

إطار عمل وكيل ذكاء اصطناعي مستضاف ذاتيًا لاختبارات الاختراق المصرح بها، ومكافآت الأخطاء، ومختبرات الأمن، ومسابقات CTF. قائم على الإضافات، ويدعم مزودي…

Shannon is an autonomous, white-box AI pentester for web applications and APIs. It analyzes your source code, identifies attack vectors, and executes…

أداة قواعد بيانات عالمية مجانية وعميل SQL

مجموعة أدوات جمع المعلومات المطلقة

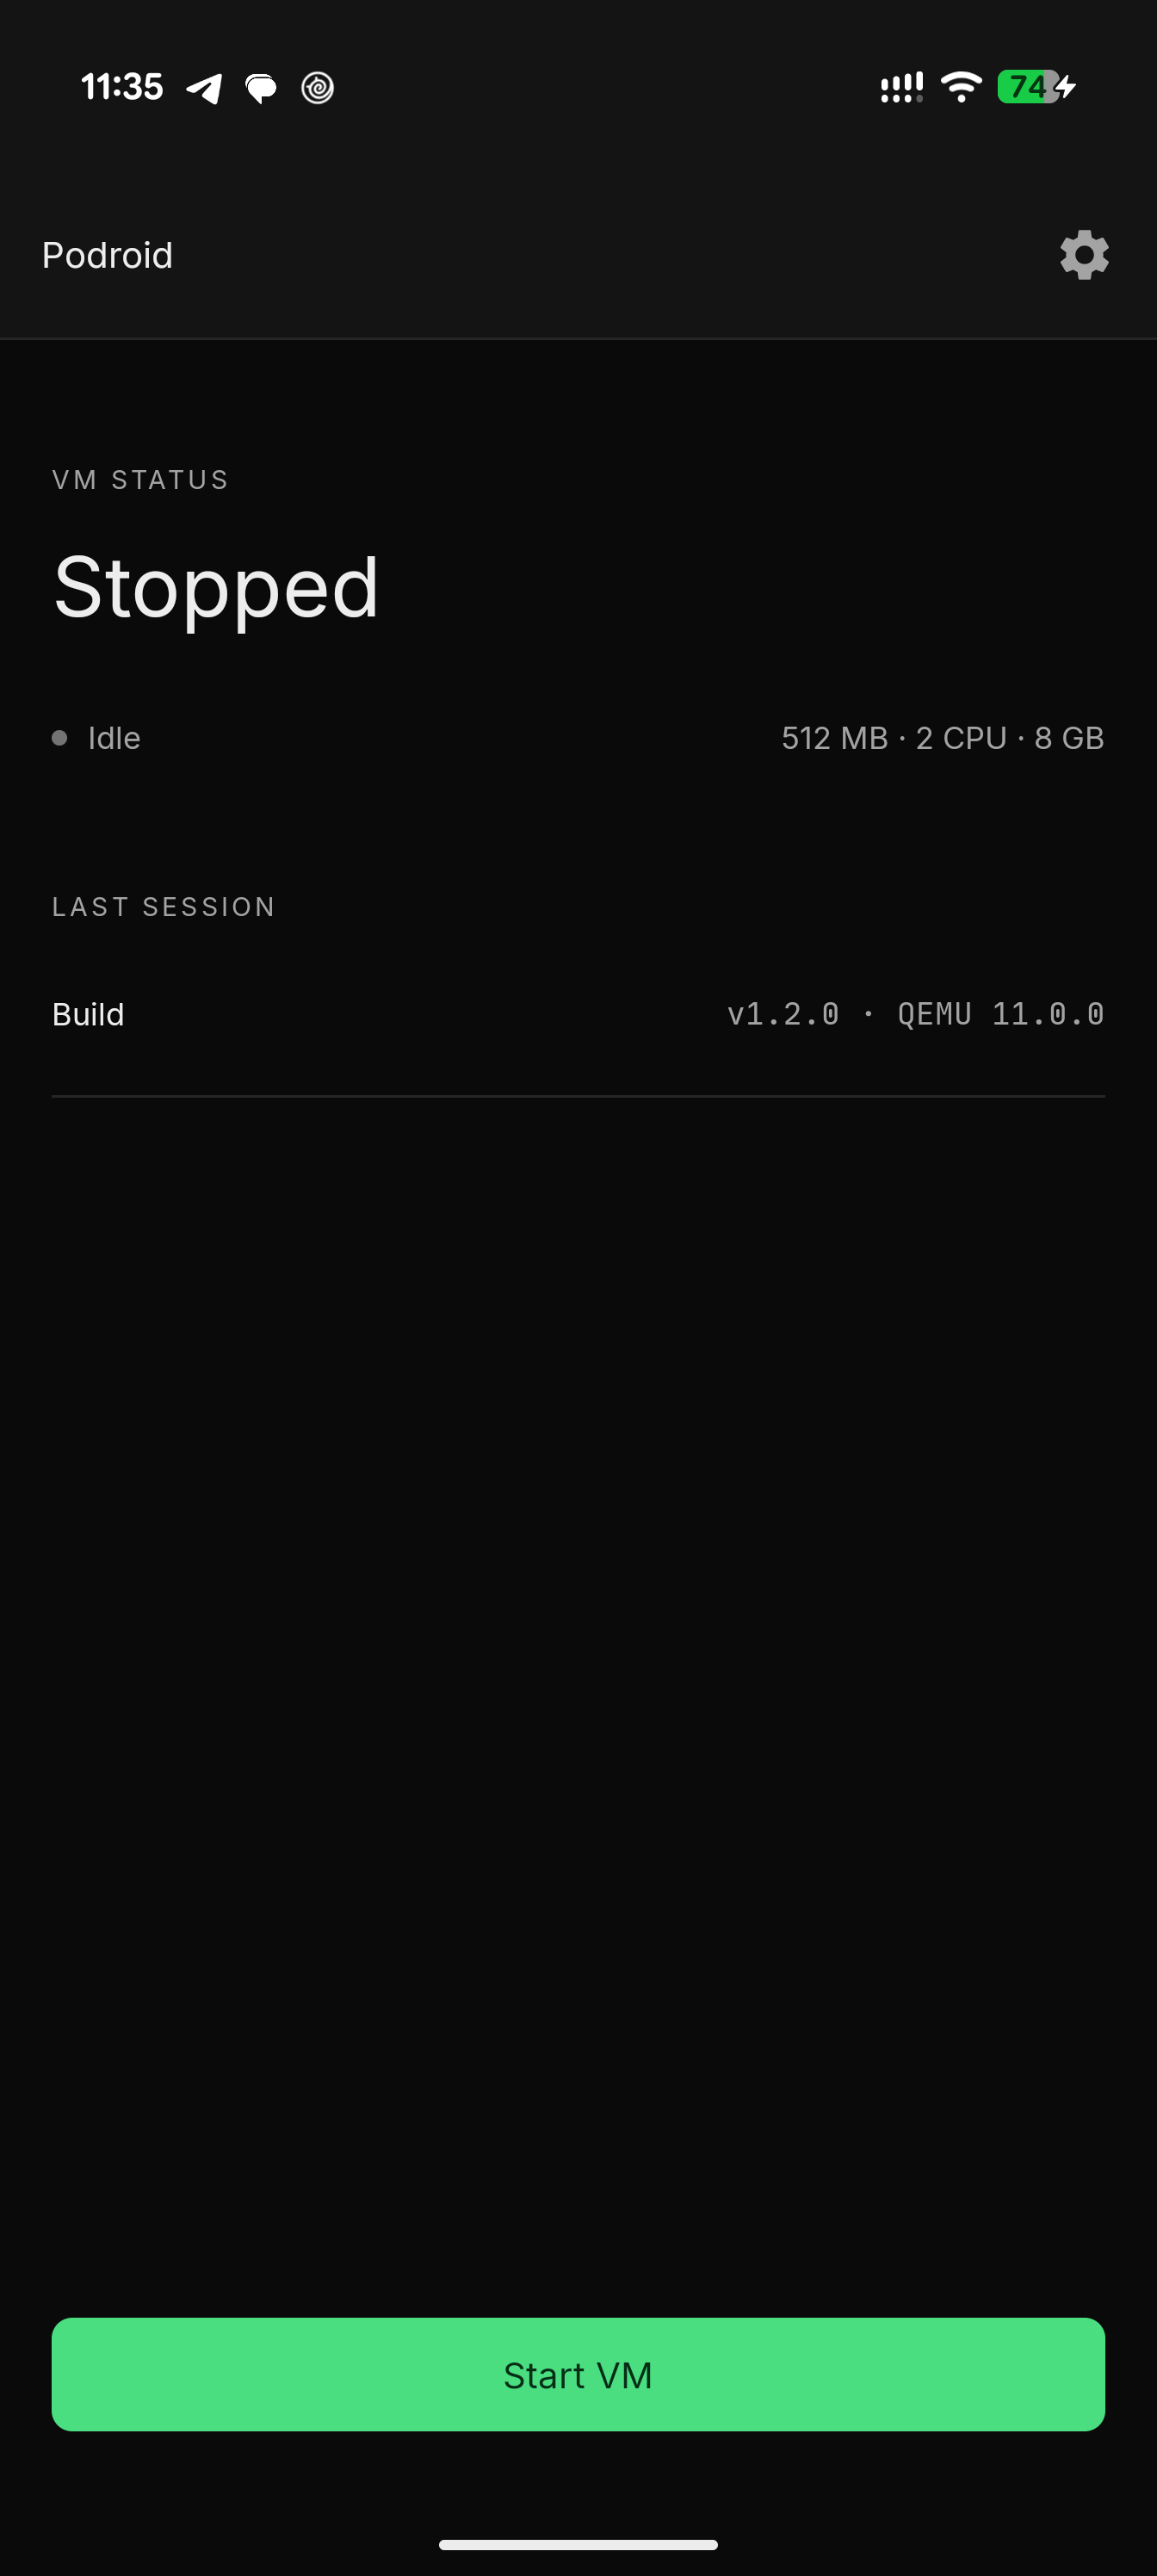
تطبيق Android بدون جذر (rootless) يقوم بتشغيل Alpine Linux: تشغيل الحاويات (Podman/Docker/LXC) وتطبيقات سطح المكتب الرسومية (GUI).

منصة مفتوحة المصدر لإدارة الهوية والوصول توفر الدخول الموحّد (SSO)، والمصادقة متعددة العوامل (MFA)، ومفاتيح المرور (passkeys)، وOIDC، وSAML، وSCIM،…

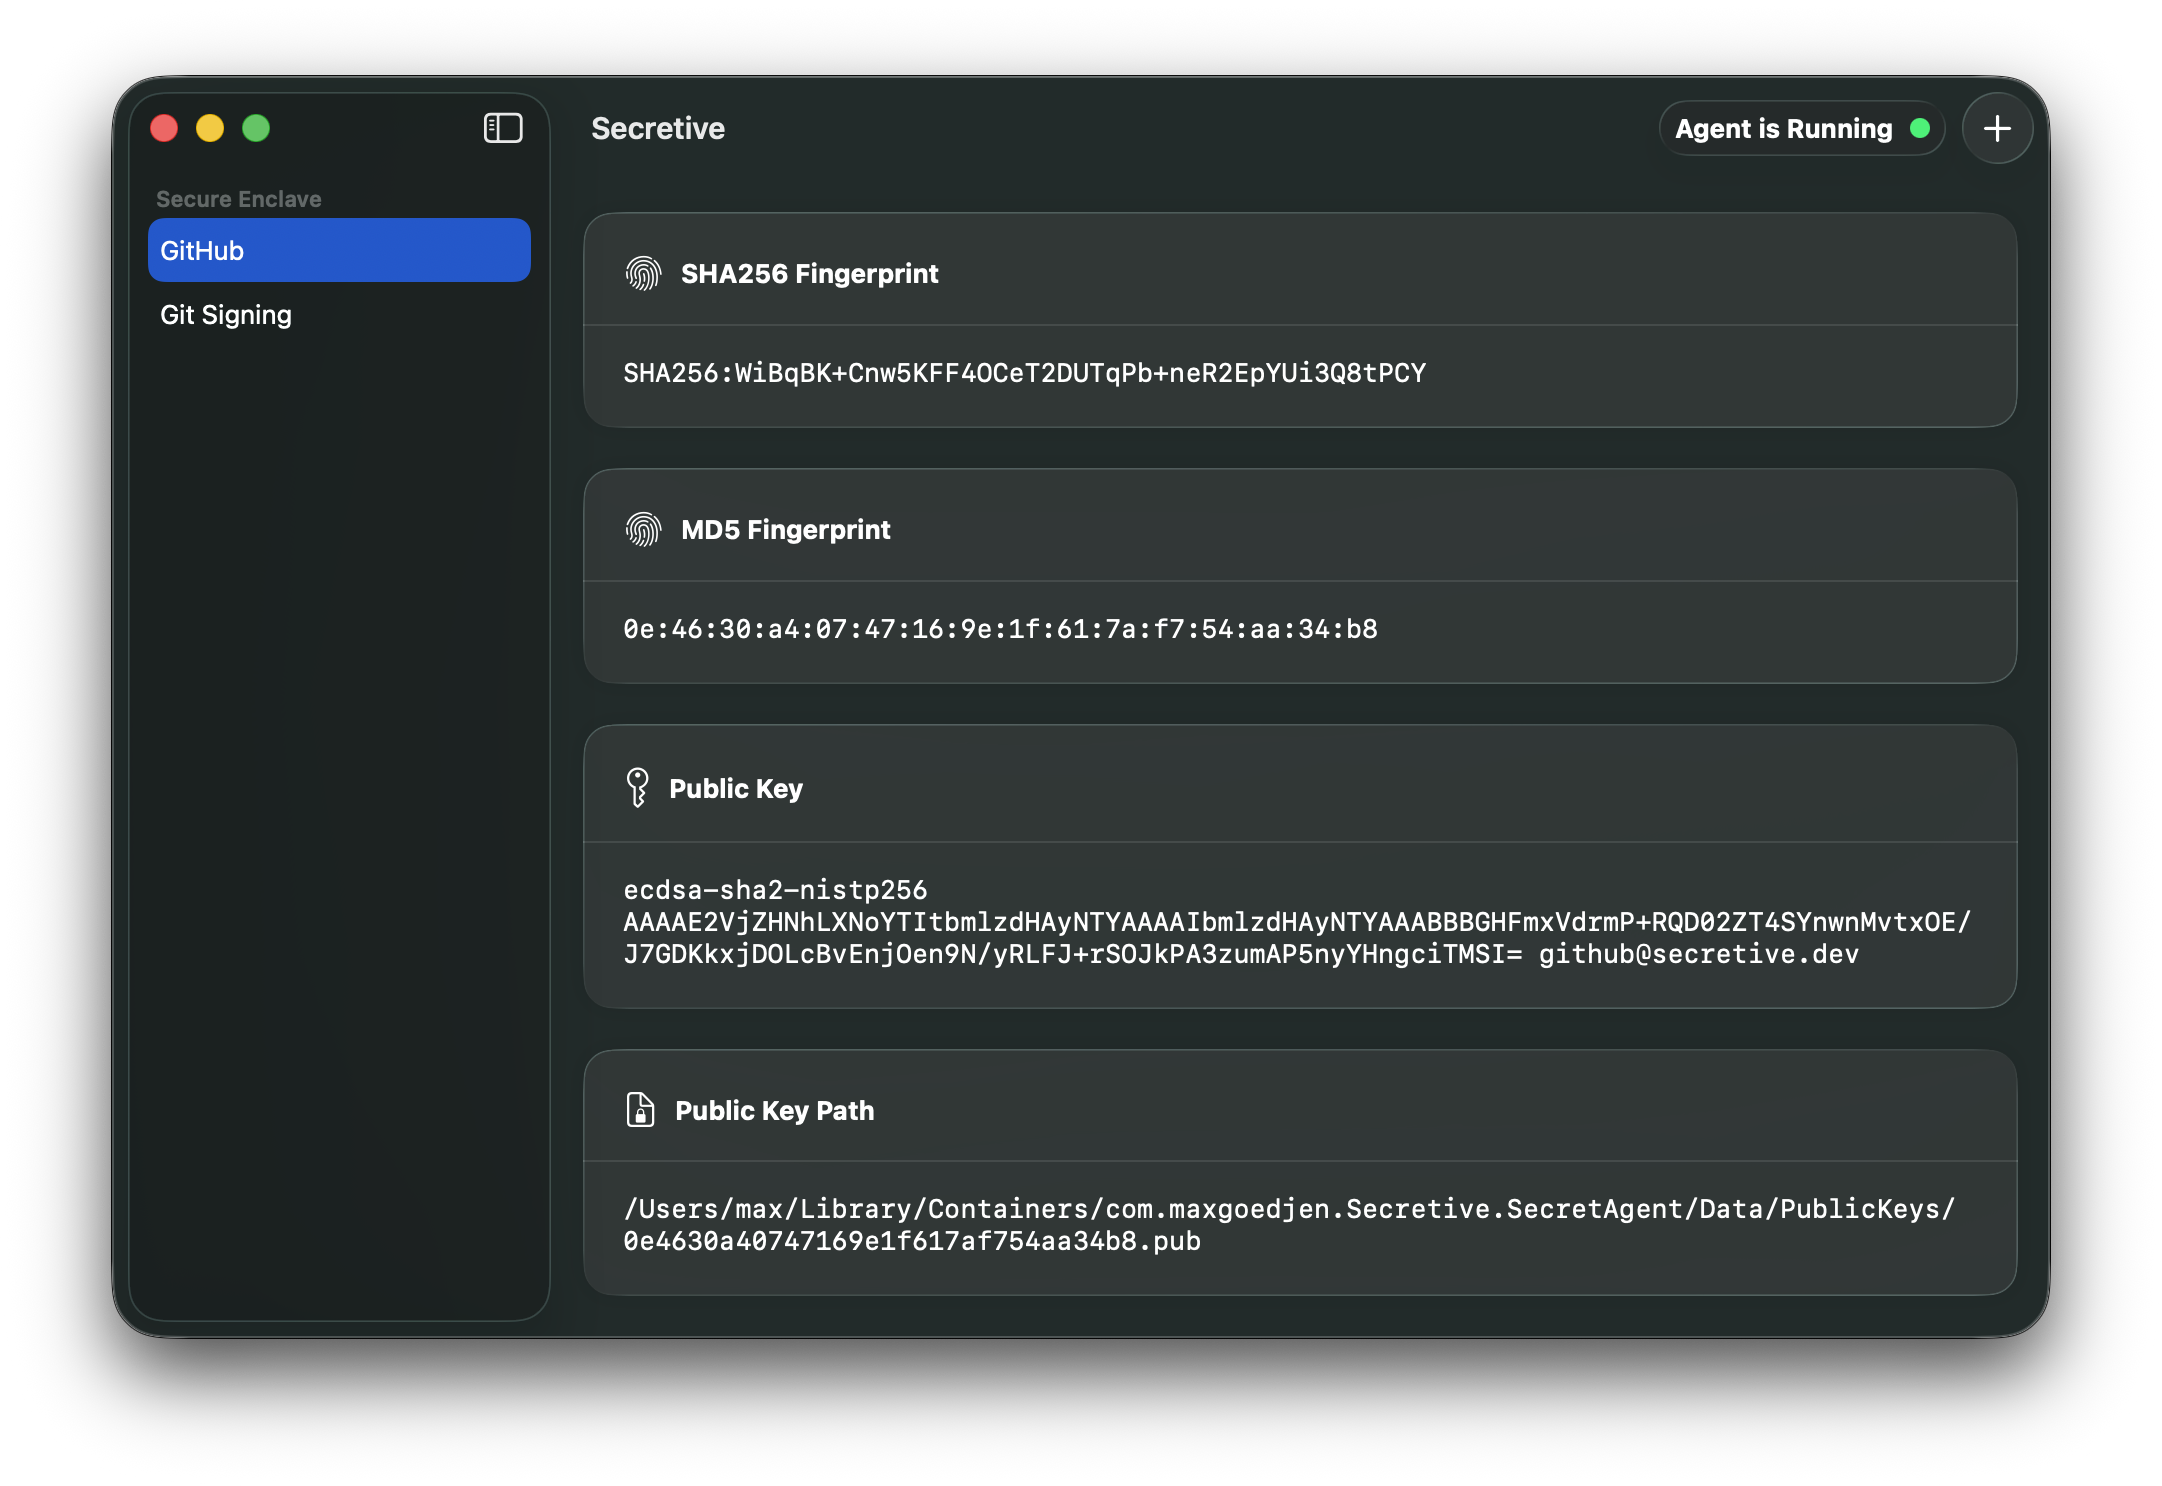
احمِ مفاتيح SSH الخاصة بك باستخدام Secure Enclave على جهاز Mac

إعادة كتابة بلغة Python3 لميزات AsOutsider الخاصة بـ AADInternals

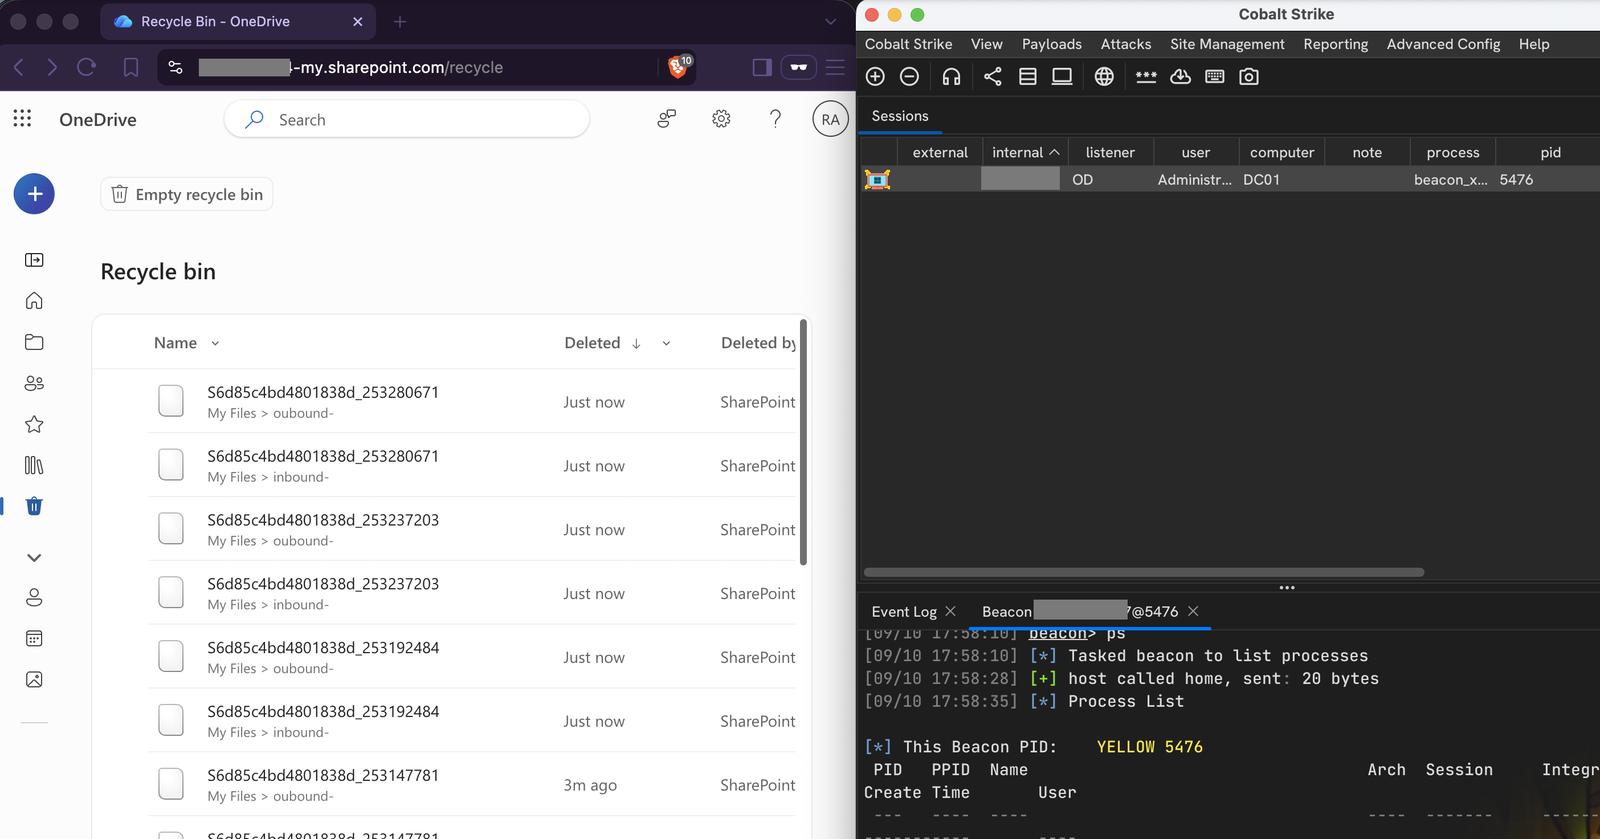
OneDrive كوسيلة نقل C2 خفية لـ Cobalt Strike

منصة التقاط الأعلام (Capture-the-Flag) المحلية بالذكاء الاصطناعي مع دروس موجّهة حول حقن الأوامر (prompt injection)، وإساءة استخدام استدعاء الأدوات…