ActiveScanPlusPlus
إضافة Burp Suite توسّع الفحص النشط والسلبي من خلال فحوصات لهجمات ترويسة المضيف، وXXE، وحقن لغة التعبير، وShellshock، وغيرها من ثغرات الويب.
تحديثات تحريرية قصيرة من أدوات الأمن السيبراني المنشورة.

إضافة Burp Suite توسّع الفحص النشط والسلبي من خلال فحوصات لهجمات ترويسة المضيف، وXXE، وحقن لغة التعبير، وShellshock، وغيرها من ثغرات الويب.

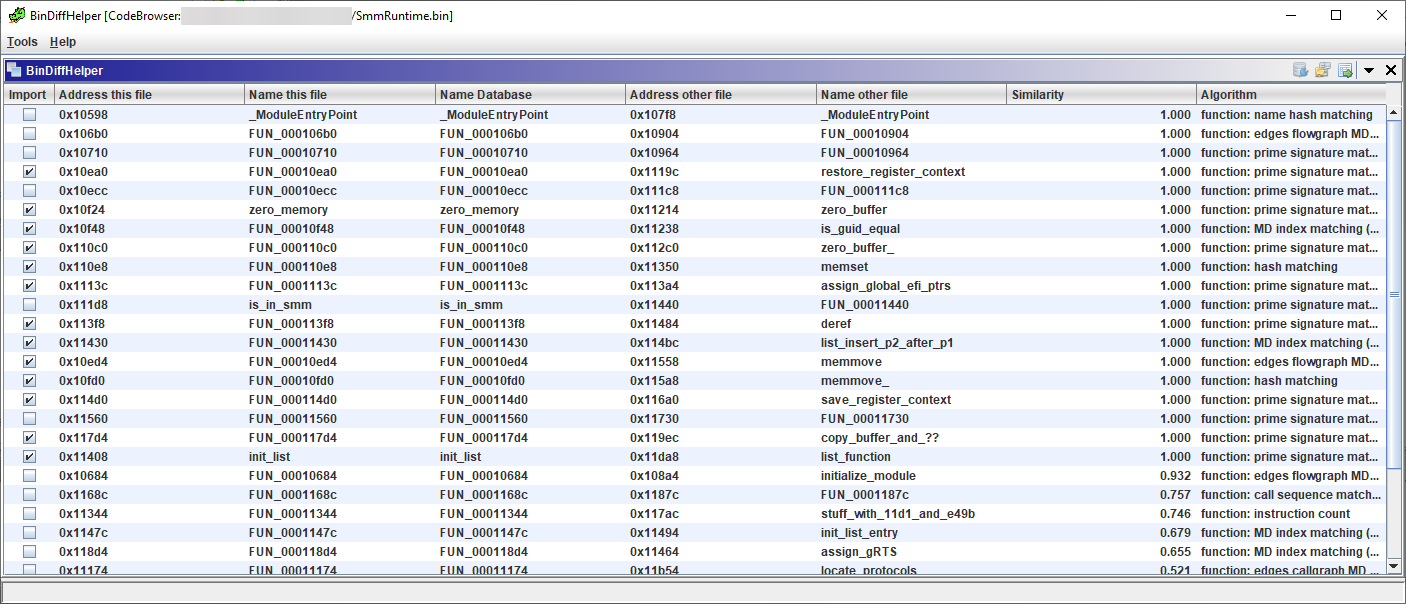
إضافة Ghidra لدمج BinDiff لمطابقة الدوال

طبقة أمان لوكلاء البرمجة بالذكاء الاصطناعي. تعمل مع Claude Code وCursor وWindsurf وGemini CLI وOpenCode وPi Agent وغيرها.

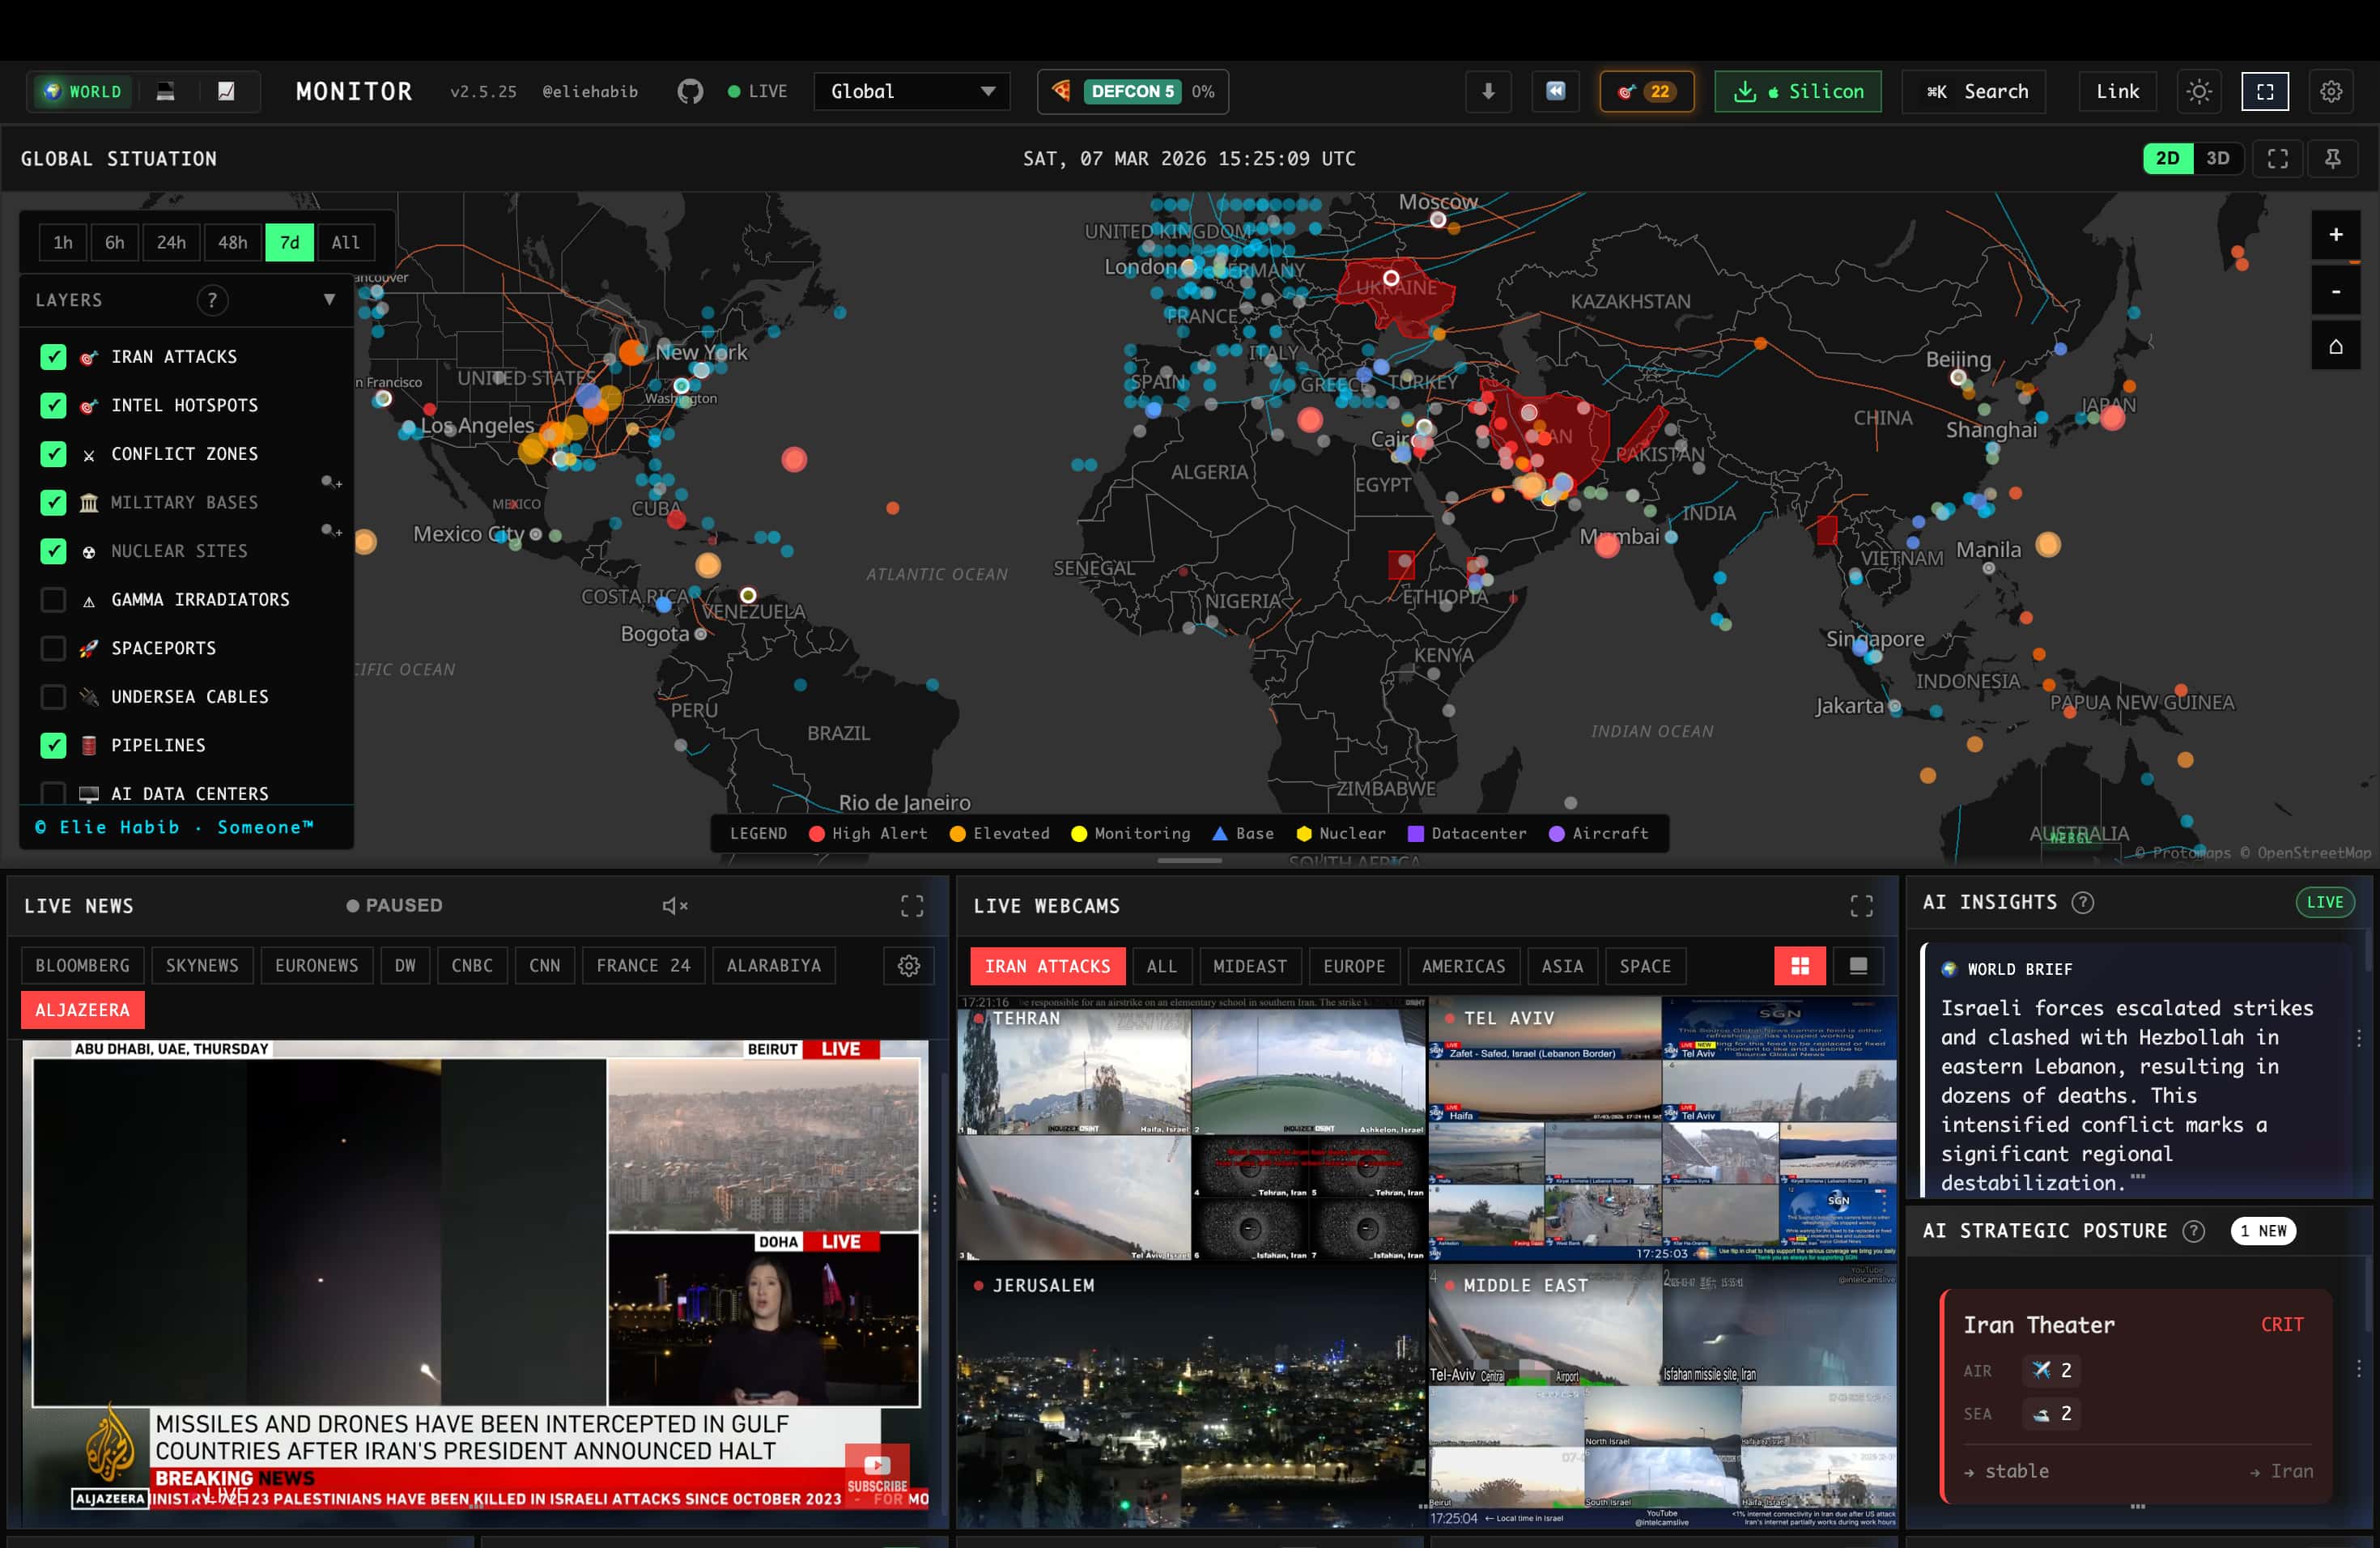
لوحة معلومات استخباراتية عالمية في الوقت الفعلي. تجميع أخبار مدعوم بالذكاء الاصطناعي، مراقبة جيوسياسية، وتتبع البنية التحتية في واجهة موحدة للوعي…

ثنائي Go واحد لاختبار أمان Bluetooth Low Energy على Linux/BlueZ: الفحص، وتعداد GATT، والقراءة/الكتابة/الإشعار، واختبار الخصائص العشوائي (fuzz)،…

مكتبة عبر الأنظمة الأساسية للأجهزة والاستبطان مكتوبة بلغة C

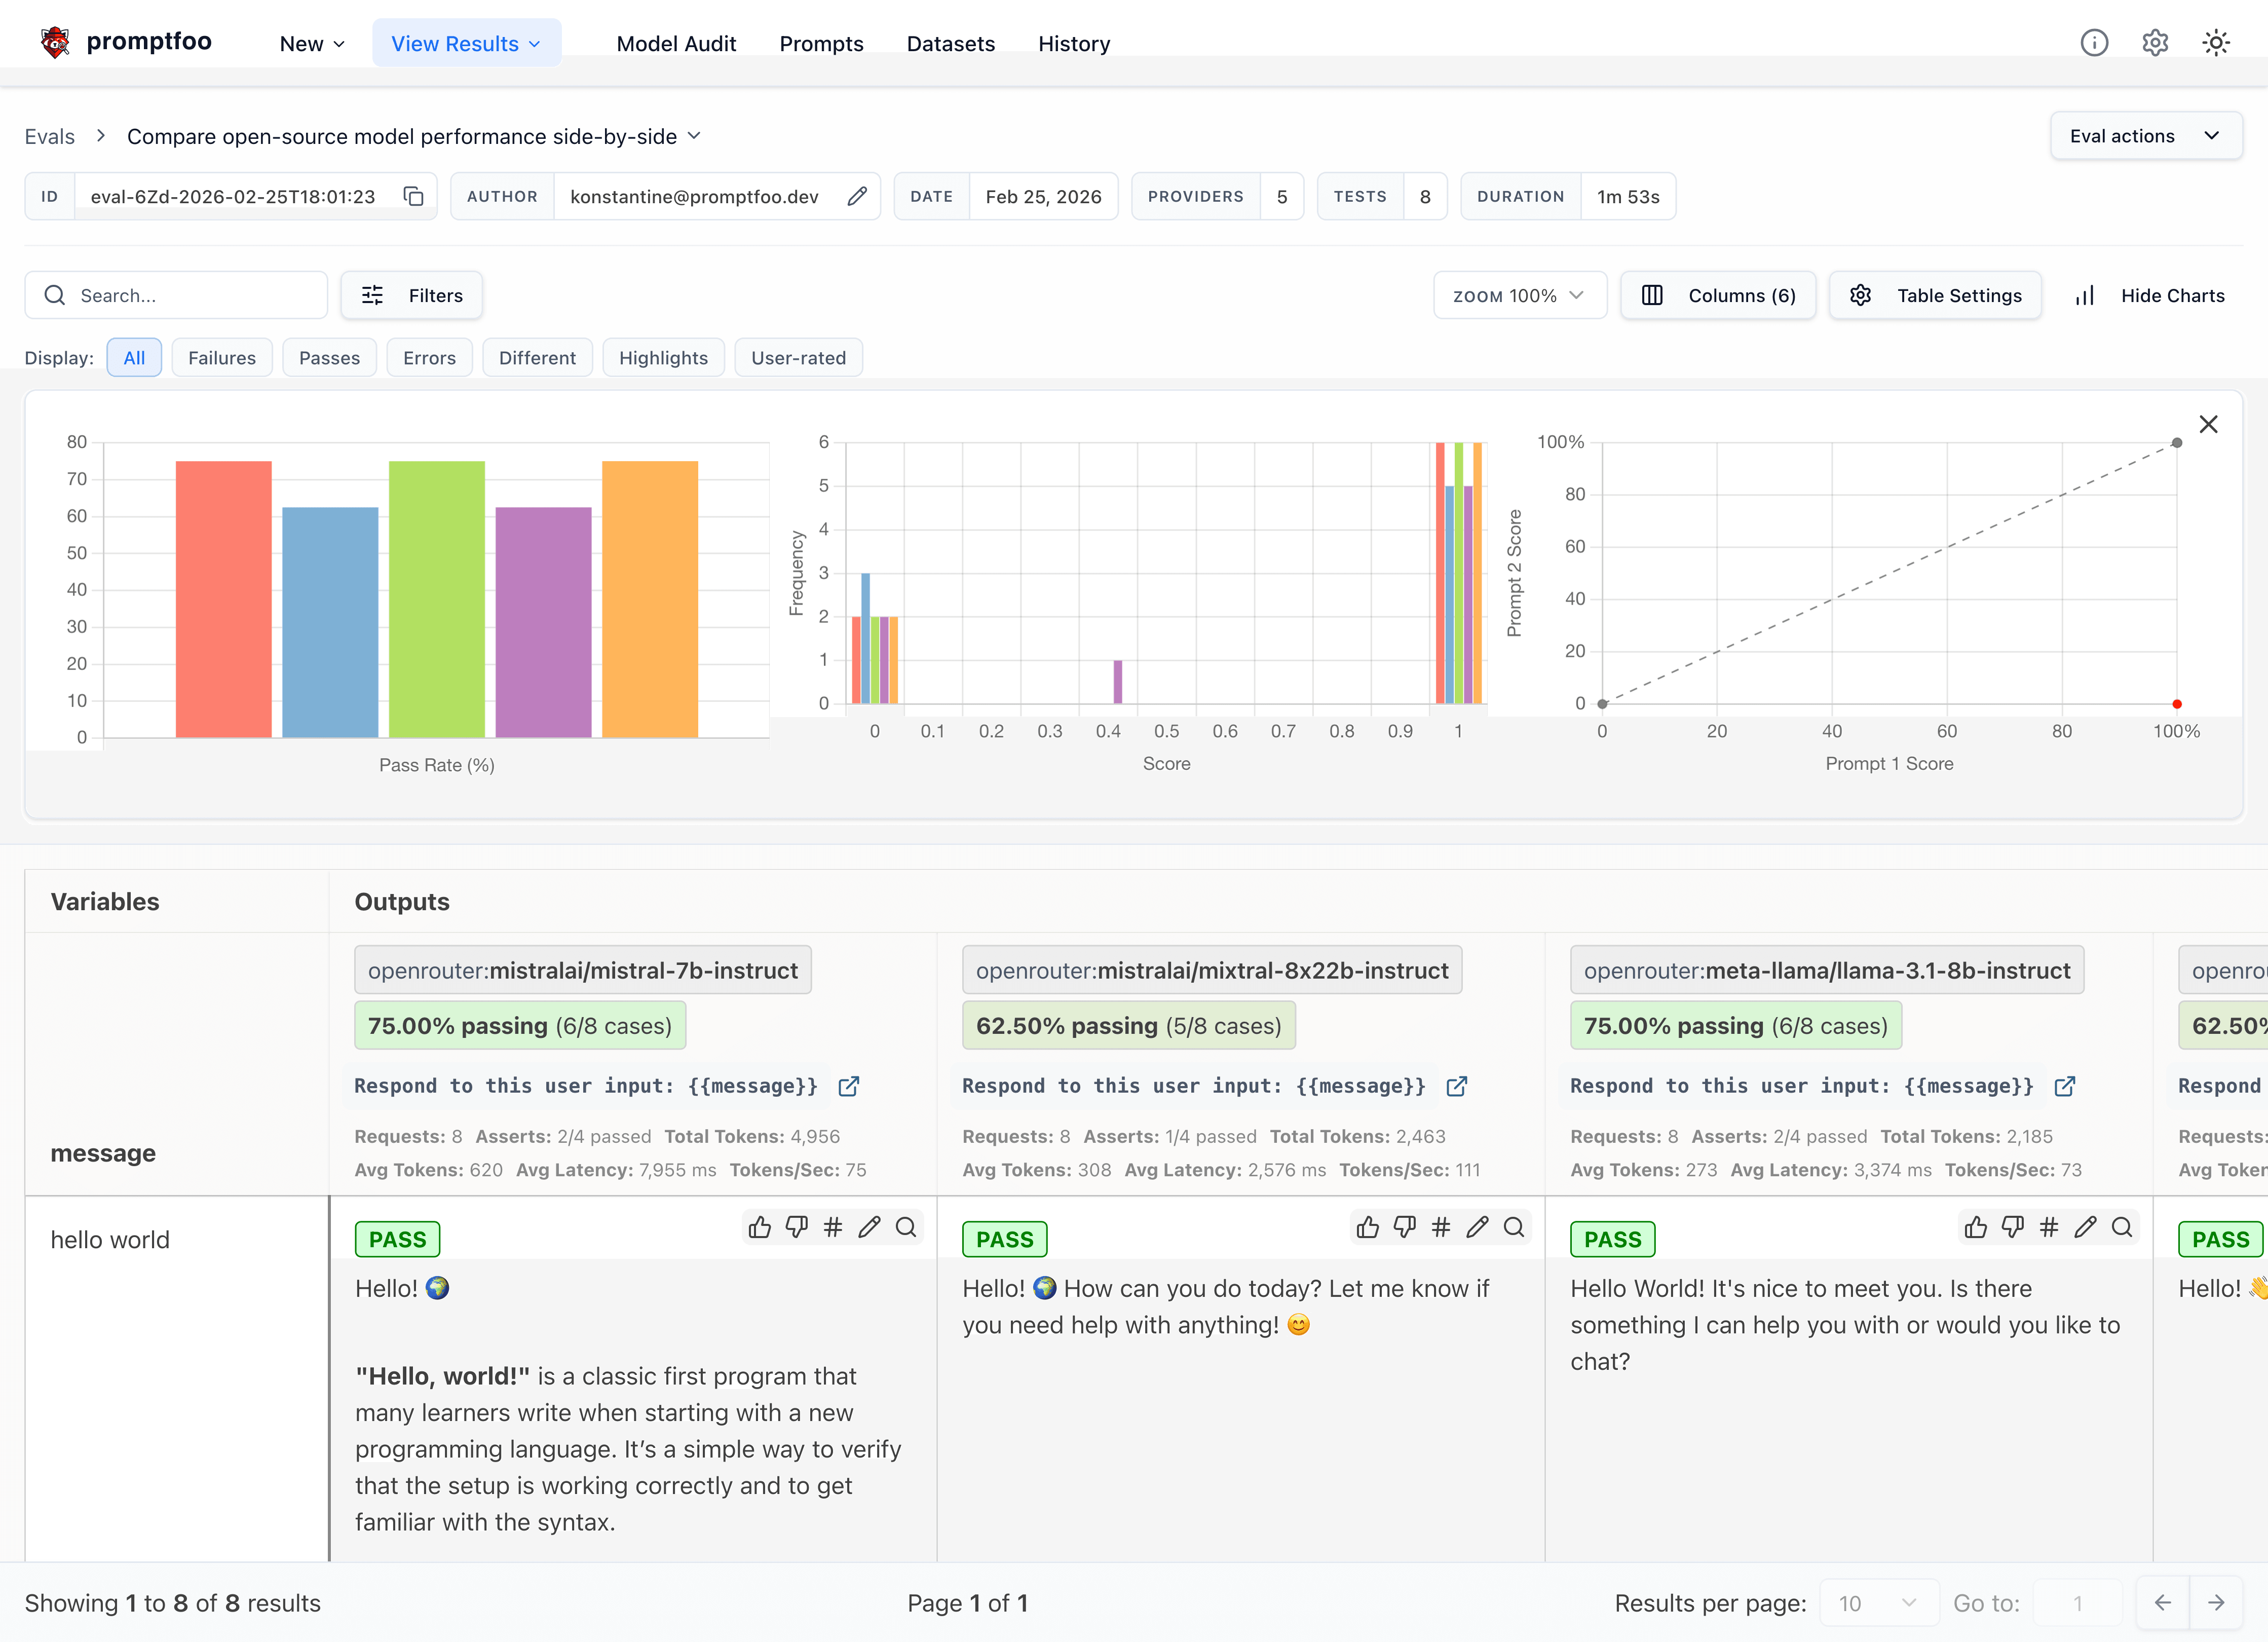
اختبر الموجهات (prompts) والوكلاء (agents) وأنظمة RAG. الاختراق الهجومي/اختبار الاختراق/فحص الثغرات للذكاء الاصطناعي. قارن أداء GPT وClaude وGemini…

ثنائي واحد يدمج ماسح منافذ، وفهرس Exploit-DB الكامل (47 ألف مدخل) ووحدات استغلال قابلة للتشغيل في أداة واحدة. مكتوب بلغة Rust، ويعمل على Linux…

إعادة تقييم كاشفات حقن الأوامر على مخرجات أدوات وكيل LLM (مسودة ورقة، نصوص برمجية، نتائج)

واجهة رسومية Electron متعددة المنصات لإطار عمل Sliver C2، توفر لوحات تحكم للجلسات والمنارات، وتوليد الحمولات، والمستمعين، والغنائم، وإدارة النشر…

Find, verify, and analyze leaked credentials

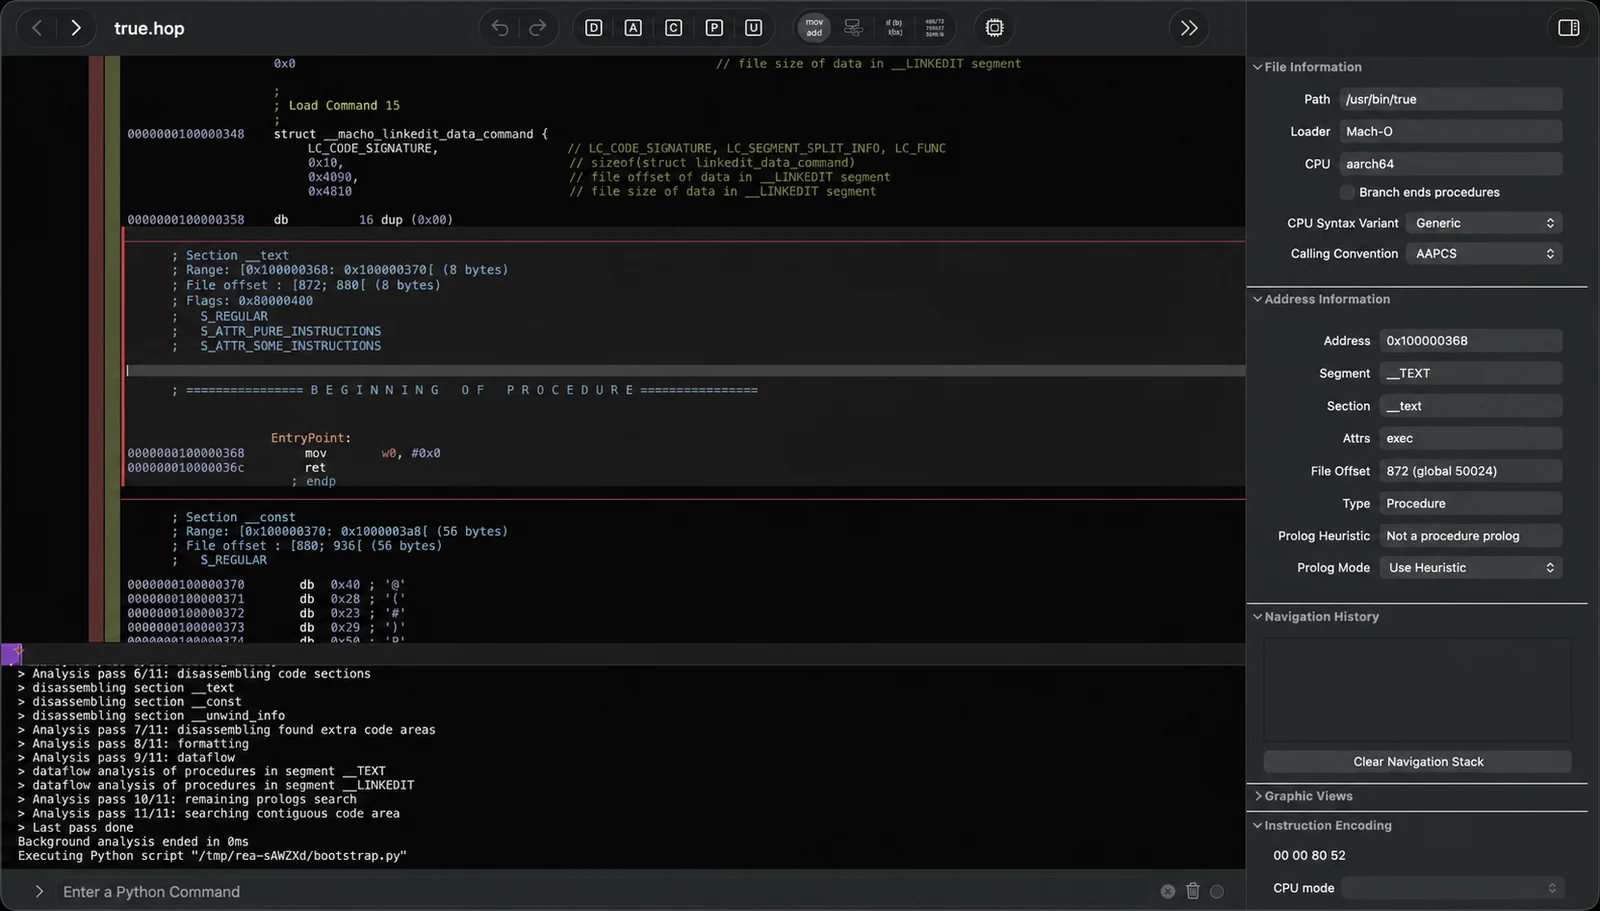
هندس عكسيًا أي شيء باستخدام الوكلاء، من سلوك التطبيق وصولًا إلى الملفات الثنائية الأصلية.