RedditOSINT
أداة OSINT لـ Reddit عبر اسم المستخدم. اكتشف المنشورات المفهرسة، والتعليقات، والمحتوى المحذوف والمباشر، وأنماط النشاط، والمعرّفات المكشوفة، ودرجة…
تحديثات تحريرية قصيرة من أدوات الأمن السيبراني المنشورة.

أداة OSINT لـ Reddit عبر اسم المستخدم. اكتشف المنشورات المفهرسة، والتعليقات، والمحتوى المحذوف والمباشر، وأنماط النشاط، والمعرّفات المكشوفة، ودرجة…

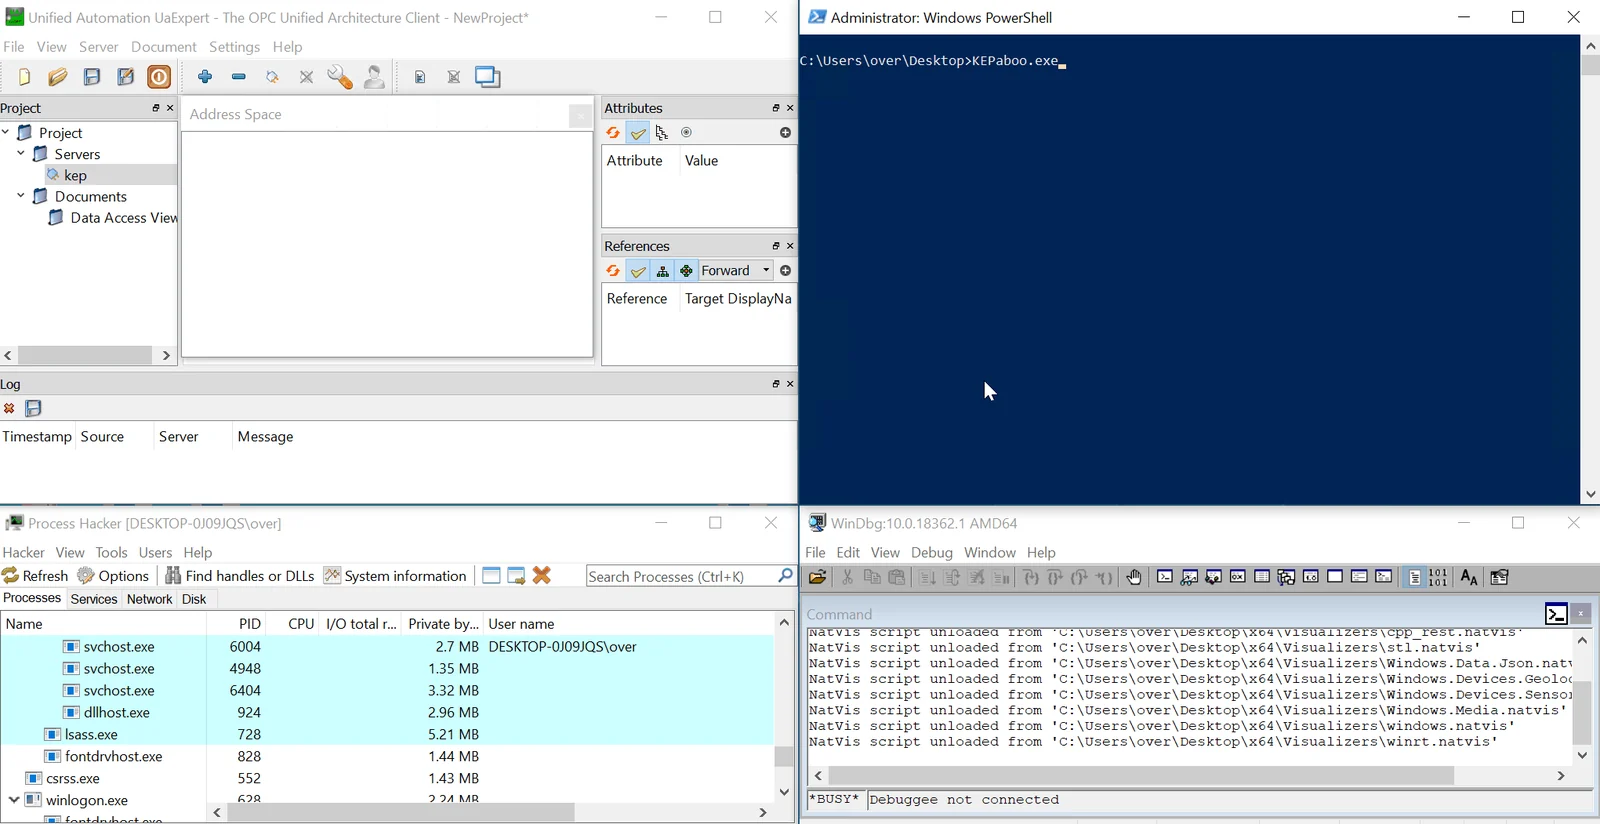
تحييد تقنيات مكافحة التنقيح في KEPServerEX

قائمة قوالب منسقة من المجتمع لمحرك nuclei لاكتشاف الثغرات الأمنية.

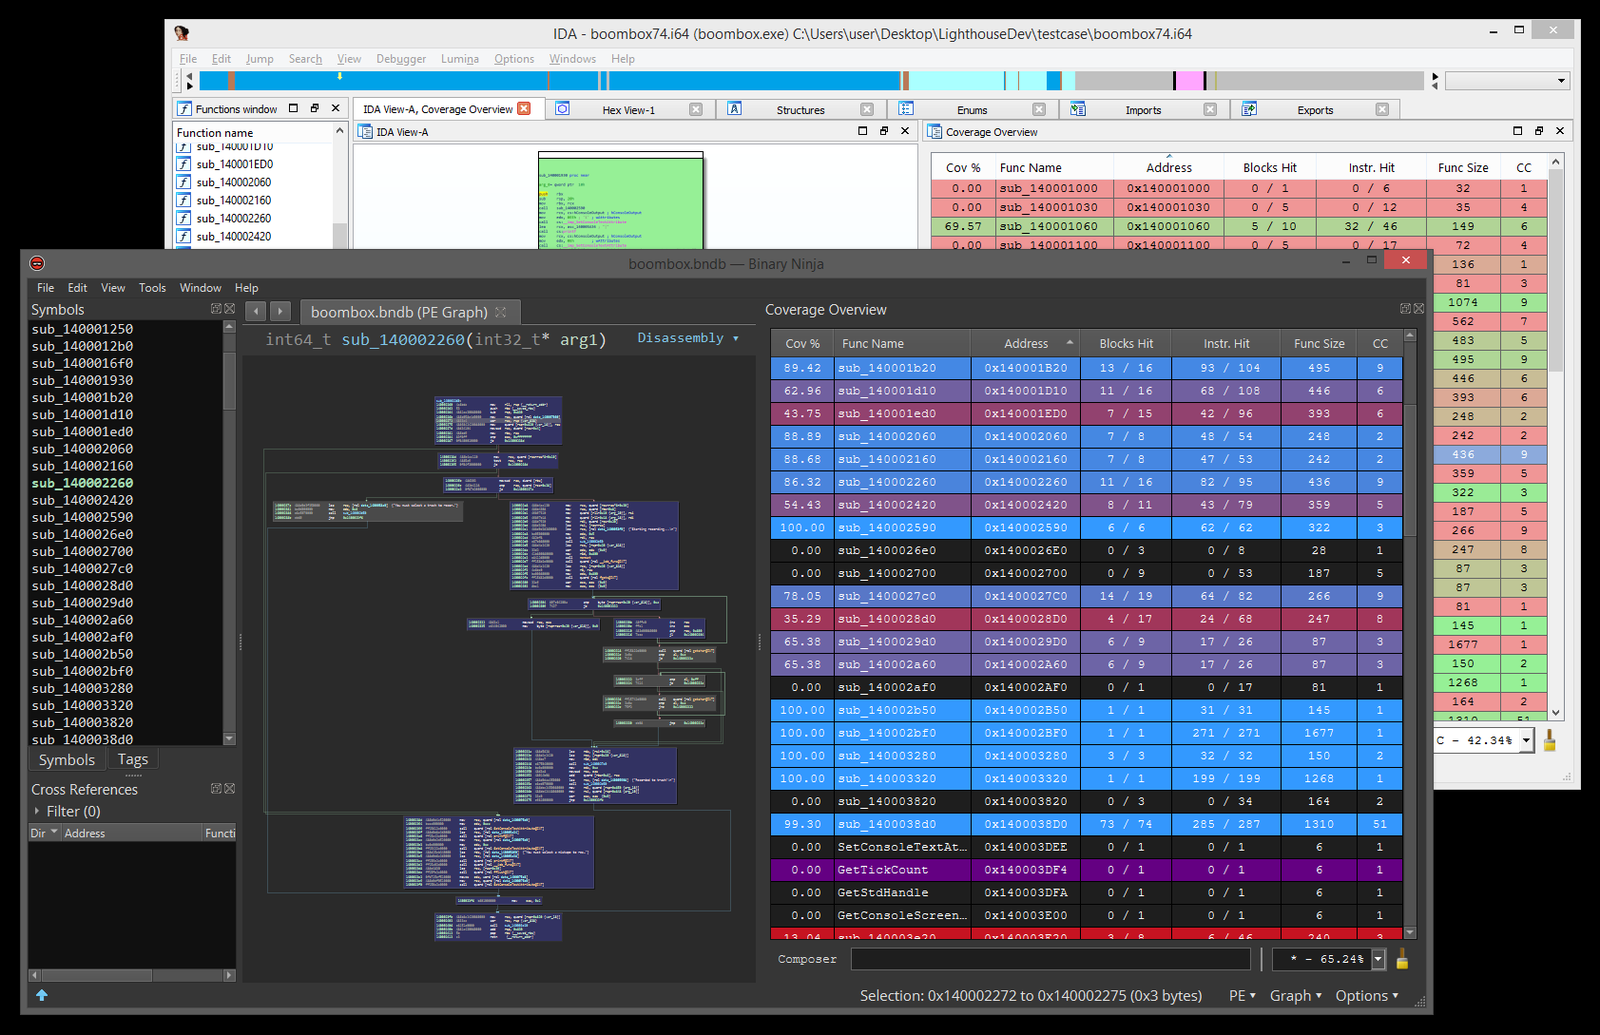
مستكشف التغطية لمهندسي الهندسة العكسية

مُشوِّه ثنائي موجَّه بالتغطية لنظامي Windows وmacOS وLinux وAndroid

حماية التطبيقات في وقت التشغيل لخوادم الويب بلغة Python والدوال بدون خادم وخوادم MCP، مع اكتشاف الهجمات وحقن الأوامر النصية وتسريبات البيانات دون…

نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

مرشح HTML متوافق مع المعايير مكتوب بلغة PHP

تبادل الوجوه في الوقت الحقيقي وتزييف عميق للفيديو بنقرة واحدة باستخدام صورة واحدة فقط

مجموعة من عروض مؤتمر Zero Day Initiative والأوراق البيضاء ومنشورات أبحاث الثغرات الأمنية التي تغطي تقنيات الاستغلال ونتائج الإفصاح.

أقنعة Hashcat من 8 إلى 14 حرفًا بناءً على تحليل 3.2 مليون تجزئة NTLM تم كسرها أثناء اختبار الاختراق

مُشوِّش بايثون بنسبة 100% من المستوى التالي.