التحديثات

تحديثات تحريرية قصيرة من أدوات الأمن السيبراني المنشورة.

RSS
RFIDIOt
New toolمنذ 2 أشهر

RFIDIOt

GitHubadamlaurie/rfidiot

مكتبة بايثون وأدوات لاستكشاف علامات RFID/NFC وأجهزة القراءة: قراءة، وكتابة، واستنساخ، وتحليل أجهزة ACG التسلسلية المدعومة لأغراض البحث واختبار الأمان.

أمان الأنظمة المدمجةأمان إنترنت الأشياءأدوات RFID/NFC+4
1.1k241منذ 13 أيام
libfreefare
New toolمنذ 2 أشهر

libfreefare

GitHubnfc-tools/libfreefare

واجهة برمجة تطبيقات ملائمة للتعامل مع بطاقات NFC فوق libnfc.

أمان الأنظمة المدمجةأمان إنترنت الأشياءأدوات RFID/NFC+2
479112منذ 5 سنوات
foremost
New toolمنذ 2 أشهر

foremost

GitHubkorczis/foremost

أداة استخراج ملفات تستعيد الملفات المحذوفة من صور الأقراص ومحركات الأقراص الأولية عبر مطابقة الرؤوس والتذييلات والبنى الداخلية باستخدام قواعد قابلة…

تحليل الأقراص الجنائيةالتحقيق الجنائي الرقميإخفاء المعلومات+2
38160منذ 9 سنوات
scalpel
New toolمنذ 2 أشهر

scalpel

GitHubsleuthkit/scalpel

أداة لنحت الملفات وفهرستها للتحليل الجنائي الرقمي، تستعيد الملفات من صور الأقراص استنادًا إلى مطابقة أنماط الترويسة/التذييل، والتعبيرات النمطية،…

تحليل الأقراص الجنائيةإخفاء المعلوماتاستعادة البيانات+1
689113منذ 5 سنوات
community
New toolمنذ 2 أشهر

community

GitHubvolatilityfoundation/community

مجموعة إضافات Volatility مُدارة من المجتمع للطب الشرعي للذاكرة، تعمل على توسيع تحليل تفريغ الذاكرة بوحدات لفحص البرمجيات الخبيثة والعمليات.

تحليل الذاكرة الجنائيتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائية
378142منذ 6 سنوات
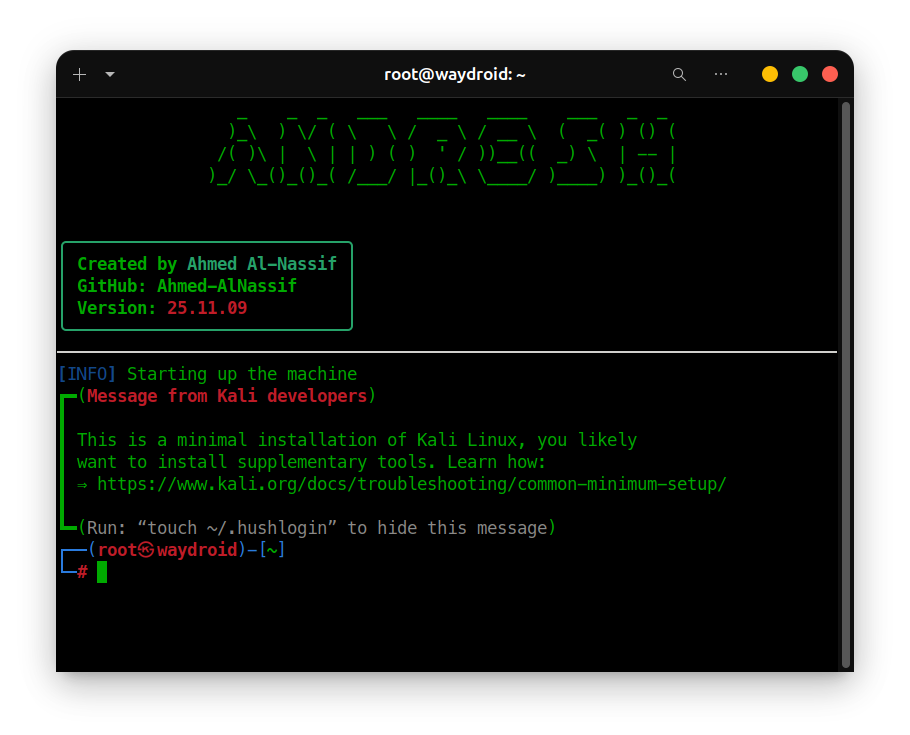
AndroSH v26.08.23
New releaseمنذ 2 أشهر

AndroSH v26.08.23

GitHubahmed-alnassif/androsh

AndroSH No-Root Multi-Distro Linux على أندرويد عبر Shizuku/ADB - تشغيل Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE و Chimera…

أمان أندرويدالاستخبارات مفتوحة المصدر (OSINT)أمن الحاويات+6
28024منذ شهر واحد
dwarf2json
New toolمنذ 2 أشهر

dwarf2json

GitHubvolatilityfoundation/dwarf2json

تحويل معلومات رموز وأنواع ELF/DWARF إلى JSON الوسيط الخاص بـ vol3

تحليل الذاكرة الجنائيالهندسة العكسيةالتحاليل الرقمية الجنائية+2
16138منذ 2 سنوات
frida-ios-dump
New toolمنذ 2 أشهر

frida-ios-dump

GitHubalonemonkey/frida-ios-dump

يستخرج ملفات IPA غير المشفَّرة من أجهزة iOS مكسورة الحماية (Jailbroken) باستخدام Frida للهندسة العكسية، وتحليل الأمان، واختبار اختراق تطبيقات الجوال.

أدوات التشفير/فك التشفيرأمان iOSاختبار اختراق تطبيقات الجوال+4
4.0k739منذ 5 أيام
crypto-attacks
New toolمنذ 2 أشهر

crypto-attacks

GitHubjvdsn/crypto-attacks

تطبيقات Python للهجمات التشفيرية والأدوات المساعدة.

أدوات التشفير/فك التشفيرالتشفيرCTF+2
1.3k146منذ 10 أشهر
naive-hashcat
New toolمنذ 2 أشهر

naive-hashcat

GitHubbrannondorsey/naive-hashcat

غلاف hashcat جاهز للتشغيل المباشر (Plug-and-Play) يكسر تجزئات كلمات المرور باستخدام هجمات القاموس، والقواعد (rule-based)، والتجميع (combinator)،…

كسر كلمات المرورهجمات كلمات المرورتحليل التجزئة
1.4k176منذ 8 سنوات
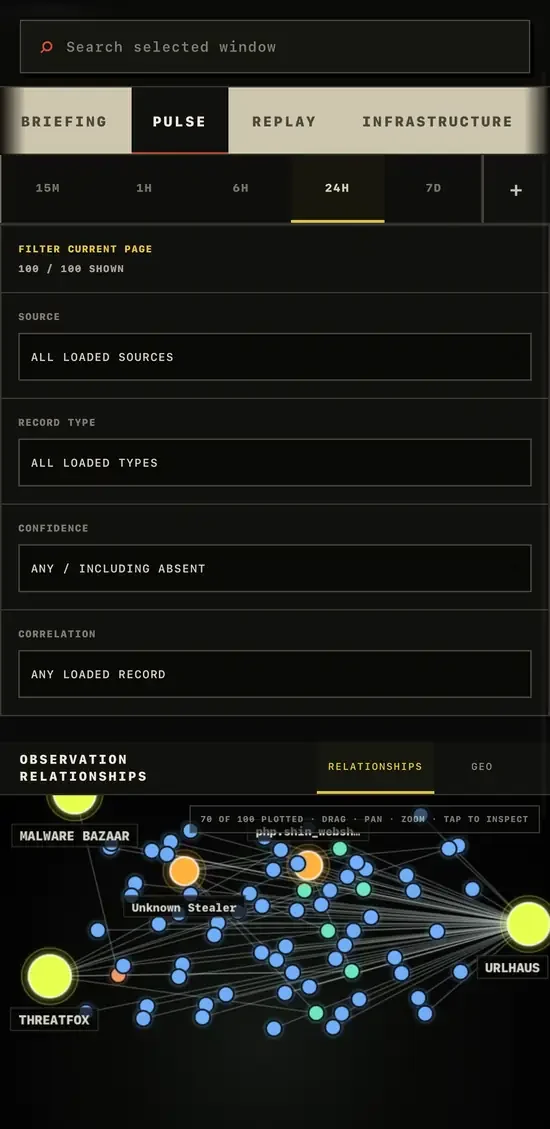
badBANANA-threat-observatory
New toolمنذ 2 أشهر

badBANANA-threat-observatory

GitLabgnomeman/badbanana-threat-observatory

مرصد استخبارات التهديدات يجمع خلاصات CISA KEV وThreatFox وURLhaus وMalwareBazaar مع ميزات البحث وتتبع التغييرات والتصدير بصيغ STIX/CSV/JSONL.

أدوات دفاعيةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)+4
منذ شهر واحد
Hashcat-Cheatsheet
New toolمنذ 2 أشهر

Hashcat-Cheatsheet

GitHubfrizb/hashcat-cheatsheet

مرجع Hashcat لاختبار الاختراق وOSCP: تحديد الهاش، وصيغ الكسر لأنظمة Linux وWindows، والأرشيفات، وقواعد البيانات، وتذاكر Kerberos، والهجمات المبنية…

كسر كلمات المرورهجمات كلمات المرورتحليل التجزئة+3
632128منذ 6 سنوات