test-fuzz
وحدات ماكرو Rust وأمر فرعي لـ Cargo لأتمتة الاختبار بالتغذية العشوائية (fuzzing) باستخدام afl.rs، بما في ذلك توليد مجموعة المدخلات (corpus) وتنفيذ…
تحديثات تحريرية قصيرة من أدوات الأمن السيبراني المنشورة.

وحدات ماكرو Rust وأمر فرعي لـ Cargo لأتمتة الاختبار بالتغذية العشوائية (fuzzing) باستخدام afl.rs، بما في ذلك توليد مجموعة المدخلات (corpus) وتنفيذ…

مفكِّك ترميز pickling في بايثون ومحلِّل ثابت.

أداة فحص أمان الكود (SAST) لاكتشاف وتصفية وترتيب أولويات مخاطر الأمان والخصوصية.

إطار اختبار اختراق آلي - ماسح ثغرات مفتوح المصدر - إدارة الثغرات

أول مدقق مخاطر في العالم لمعالجات NVIDIA Blackwell (sm_120)، مع مُجمِّع وجدولة مطابقين تمامًا لمُترجمهم الخاص بايتًا ببايت. الفحص الذي لم يُصدروه…

تحليل هندسة عكسية لـ AcrStealer، وهو سارق معلومات متطور يستخدم بروتوكولات مخصصة وسرقة بيانات اعتماد المتصفح واستخراج الحمولة. يتضمن Task.Protocol…

بيئة تشغيل حاويات بدون صلاحيات الجذر وصندوق حماية يشغّل صور OCI المفروضة عبر النواة في أجزاء من الثانية دون الحاجة إلى daemon، ويتضمن ملفات تعريف…

أداة تدقيق أمني لتطبيقات الجوال تركّز على أتمتة تحليل SAST، وتحديد التقنيات الأساسية (React Native، Flutter، Xamarin، والتطبيقات الأصلية)، وتمكين…

مراقب استدعاءات النظام في لينكس يستخدم ptrace لتتبع نشاط الملفات والعمليات والشبكة والذاكرة، مع عزل مساحات الأسماء وتصنيف التعلم الآلي لتحليل الأمان…

منصة تحليل مكونات ذكية تستخدم قوائم مكونات البرامج (SBOMs) لتحديد وتقليل مخاطر سلسلة توريد البرامج من خلال الكشف المستمر عن الثغرات وتطبيق السياسات.

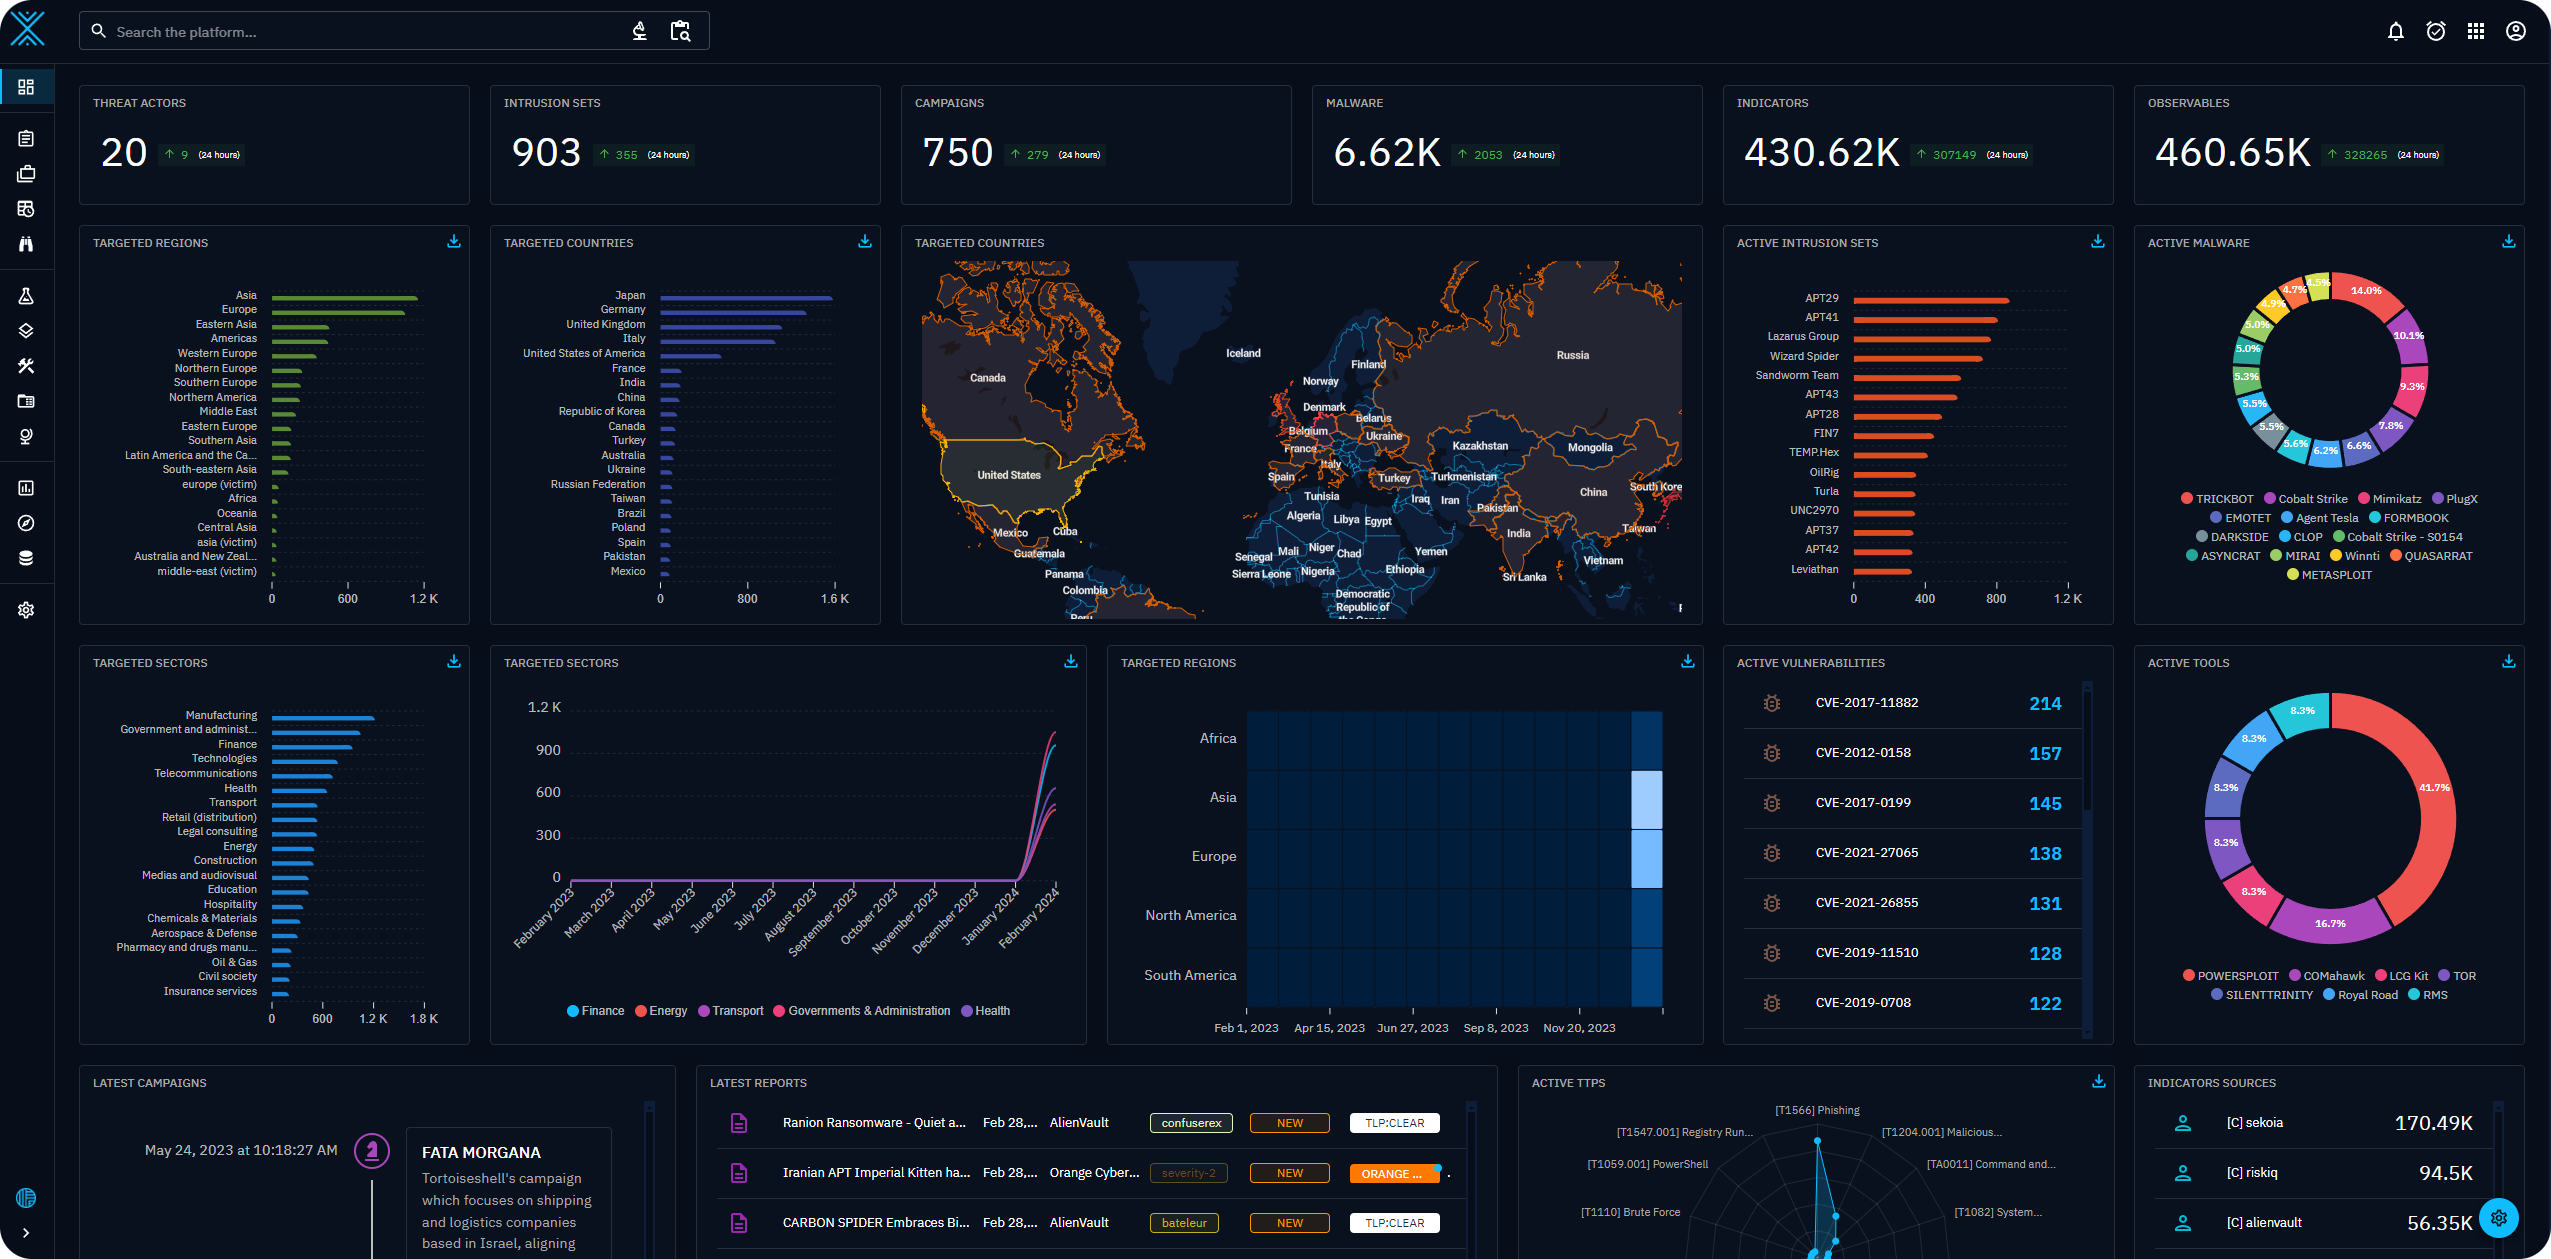
منصة مفتوحة لاستخبارات التهديدات السيبرانية

غولف تحليل الشفرات: اكسر المخططات وأثبت ذلك في Lean 4. لوحة إثبات المفهوم.