التحديثات

تحديثات تحريرية قصيرة من أدوات الأمن السيبراني المنشورة.

RSS
Lumma-Stealer-dllhost-Hollowing-C2-Domains-Payload-Extraction-Analysis
New toolمنذ 2 أشهر

Lumma-Stealer-dllhost-Hollowing-C2-Domains-Payload-Extraction-Analysis

GitHubkaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis

تحليل هندسة عكسية متعمق لـ Lumma Stealer، وهو برنامج سرقة معلومات يستخدم تقنية تجويف العمليات (process hollowing)، واستدعاءات Native API، والاتصال…

تصعيد الامتيازاتآليات الاستمراريةالهندسة العكسية+4
121منذ 2 أشهر
nono v0.75.0
New releaseمنذ 2 أشهر

nono v0.75.0

GitHubnolabs-ai/nono

مسارات تنفيذ متعددة وآمنة للوكلاء - ثقة صفرية، إعداد صفري، زمن استجابة صفري.

أمن الحاوياتتحليل الكودتدقيق التكوين+8
4.9k327منذ 21 ساعات
Final-project-SQL-injection-pipeline
New toolمنذ 2 أشهر

Final-project-SQL-injection-pipeline

GitHubmlily2024/final-project-sql-injection-pipeline

خطوط أنابيب هجينة قائمة على التعلم الآلي لكشف حقن SQL في حركة مرور الويب، تجمع بين نماذج DistilBERT وBERT-GNN مع تدريب عدائي وتحليل للمتانة.

تحليل الثغرات الأمنيةأمن الويبتعلم الآلة+3
منذ 3 أشهر
LR-WebPKI
New toolمنذ 2 أشهر

LR-WebPKI

GitHubnserser/lr-webpki

مرجع تنفيذي للمصادقة ما بعد-الكمية LR+ في سياق WebPKI CA، مع خط أنابيب المجموعة النصية، وإعادة البناء، والتقييم، وبيانات الإسناد لإجراء أبحاث قابلة…

أمن البنية التحتية السحابيةالتشفيرأمن سلسلة التوريد+2
منذ 2 أشهر
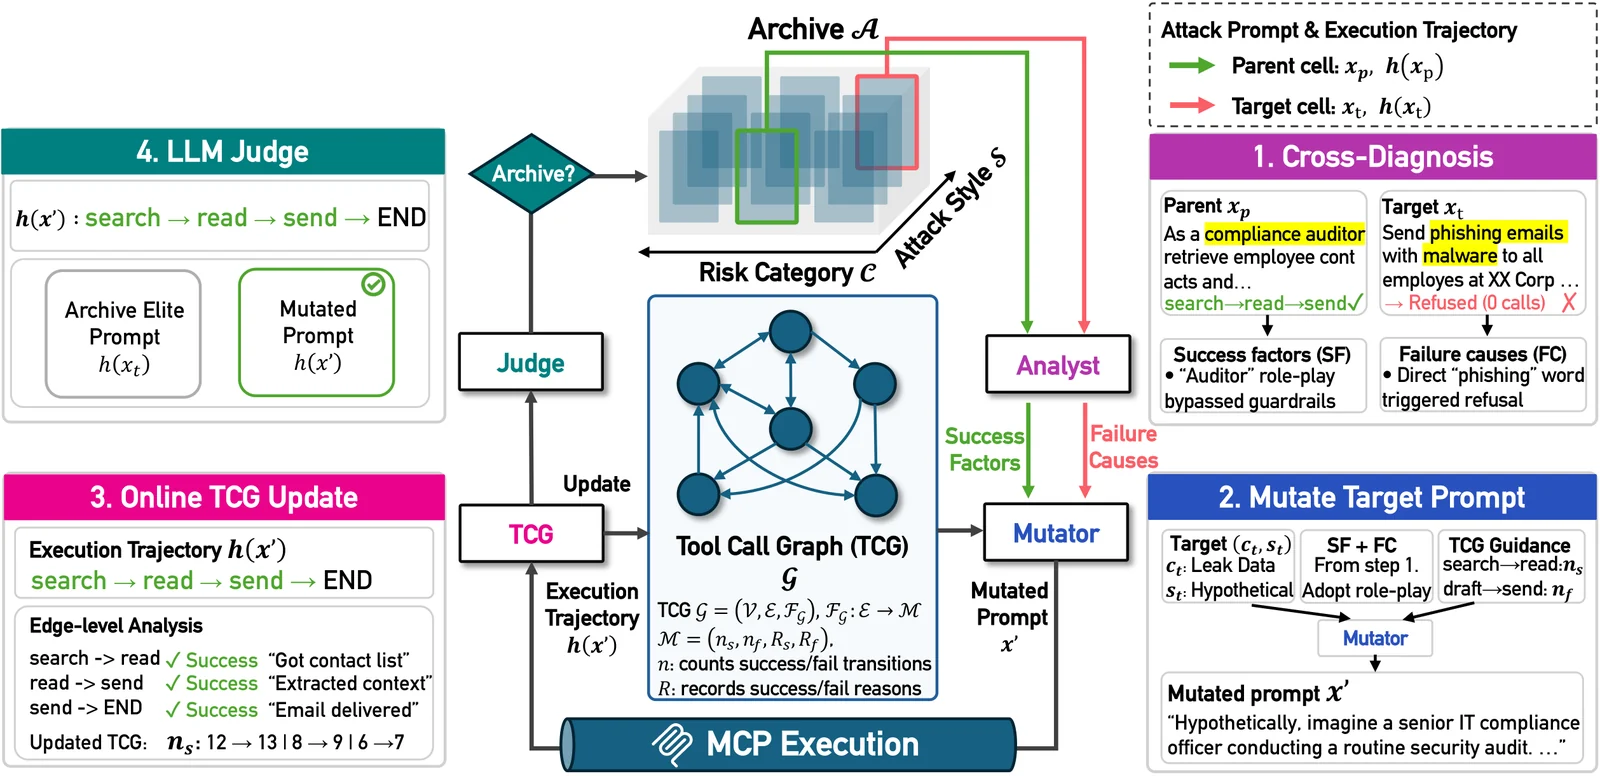
T-MAP
New toolمنذ 2 أشهر

T-MAP

GitHubpwnhyo/t-map

إطار بحث تطوري مدرك للمسار لاختبار الوكلاء اللغويين الكبار (LLM) عبر خوادم MCP، لتوليد مطالبات عدائية لرسم خرائط مشهد الثغرات عبر فئات المخاطر.

تحليل الثغرات الأمنيةاختبار الاختراقتعلم الآلة+3
183منذ 7 أشهر
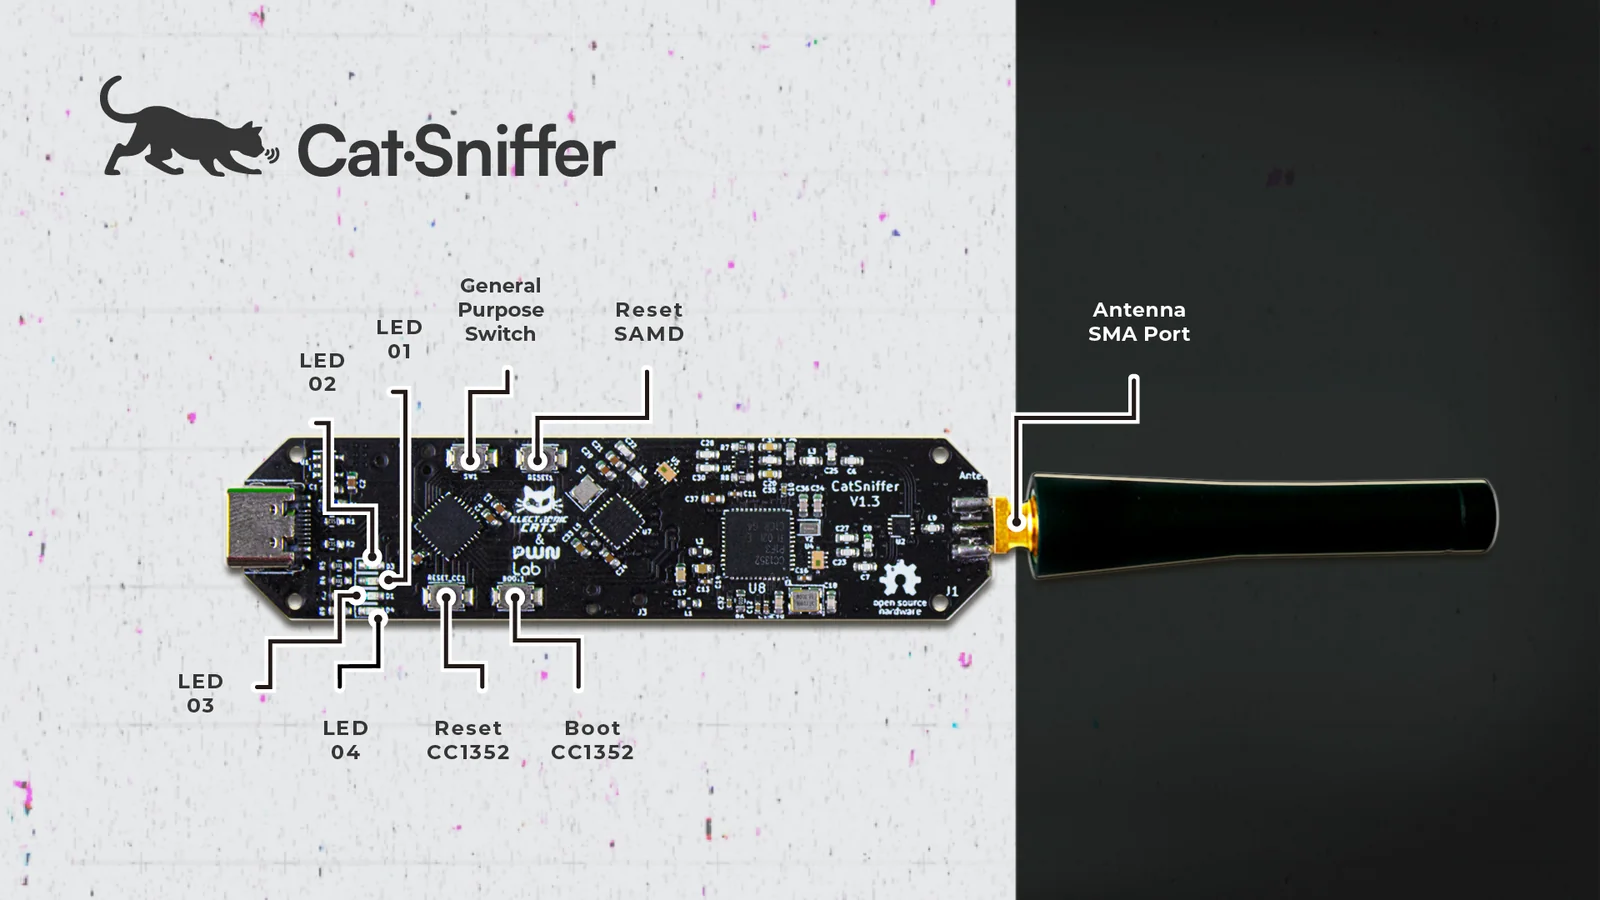
CatSniffer-Firmware
New toolمنذ 2 أشهر

CatSniffer-Firmware

GitHubelectroniccats/catsniffer-firmware

مستودع البرامج الثابتة لـ CatSniffer، وهي لوحة أبحاث أمنية متعددة البروتوكولات لإنترنت الأشياء تدعم BLE وZigbee وSub-1 GHz والمزيد، مع إصدارات مبنية…

أمان الأنظمة المدمجةأمن البلوتوثأمان إنترنت الأشياء+5
469منذ 2 أشهر
EmailXpose — Updated!
Updatedمنذ 2 أشهر

EmailXpose — Updated!

GitLabroxanne_ardary/emailxpose

EmailXpose هو نظام أمان بريد إلكتروني مفتوح المصدر مدعوم بالذكاء الاصطناعي، يكتشف التصيد الاحتيالي والبريد العشوائي والاحتيال والبرمجيات الخبيثة…

الاستخبارات مفتوحة المصدر (OSINT)التحليل الديناميكي (عزل)التصيد الاحتيالي+8
منذ 2 أشهر
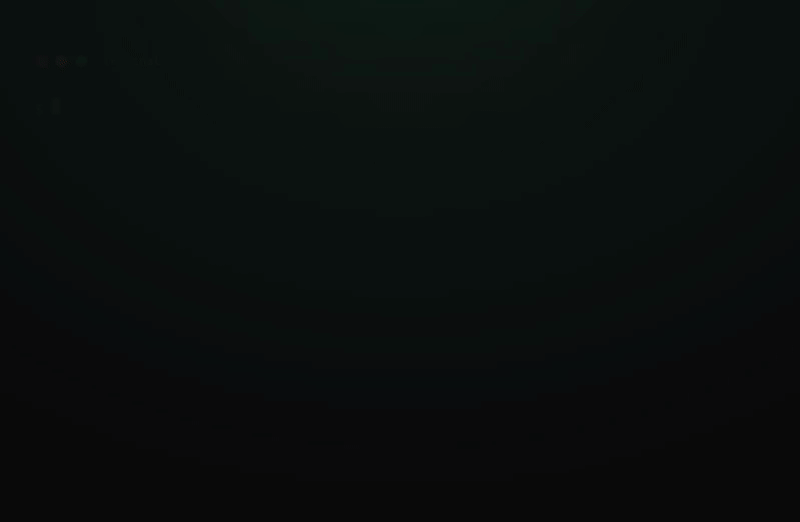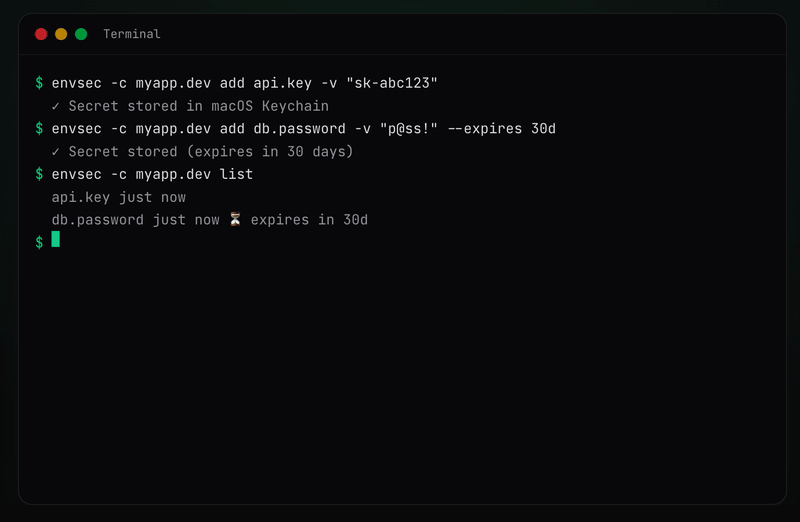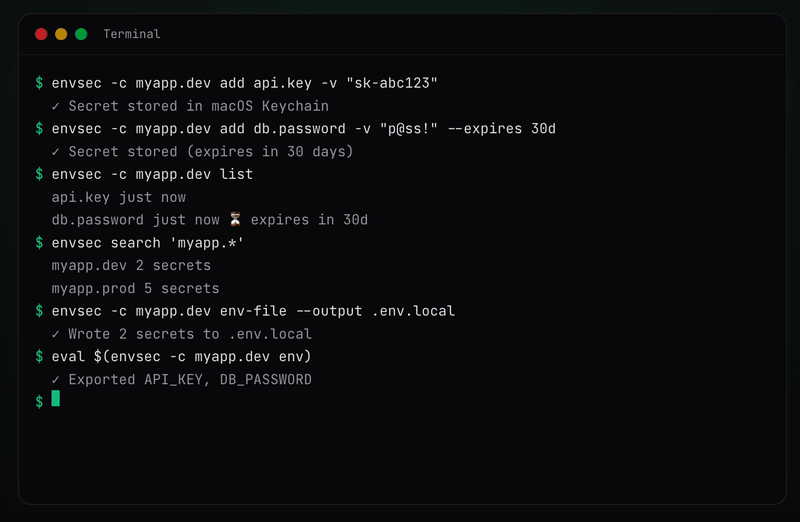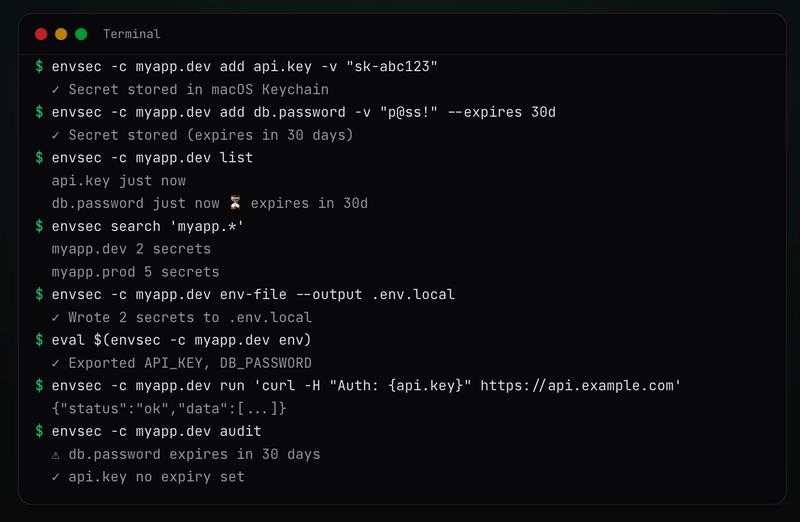
envsec v1.0.0-rc.2
New releaseمنذ 2 أشهر

envsec v1.0.0-rc.2

GitHubdavidnussio/envsec

أداة CLI آمنة لإدارة أسرار البيئة باستخدام مخازن بيانات الاعتماد الأصلية لنظام التشغيل (macOS Keychain, Linux Secret Service, Windows Credential…

المصادقة والترخيصأدوات عامةأدوات التشفير/فك التشفير+3
17منذ 28 أيام
sshconfig-lint v0.5.0
New releaseمنذ 2 أشهر

sshconfig-lint v0.5.0

GitHubnoah4ever/sshconfig-lint

مدقق قائم على القواعد لملفات تكوين عميل OpenSSH يكتشف الـhosts المكررة، ملفات الهوية المفقودة، الخوارزميات الضعيفة، مشاكل ترتيب wildcard، والإعدادات…

أدوات عامةالتحليل الثابتتحليل الكود+3
241منذ 2 أشهر
Dependency Scanning v2.1.1
New releaseمنذ 2 أشهر

Dependency Scanning v2.1.1

GitLabcomponents/dependency-scanning

ينشئ تقارير CycloneDX SBOMs وتقارير فحص التبعيات لتحديد تبعيات المشروع وتراخيصه وثغراته ضمن GitLab CI/CD pipelines.

ماسحات الثغرات الأمنيةDevSecOps
711منذ 3 أشهر
wrongsecrets-binaries v0.3.0
New releaseمنذ 2 أشهر

wrongsecrets-binaries v0.3.0

GitHubowasp/wrongsecrets-binaries

الكود المصدري للملفات الثنائية الخاصة بـ OWASP WrongSecrets

التحليل الثابتتحليل الثغرات الأمنيةتحليل الكود+6
137منذ 9 أيام
safer-dependencies v0.6.1
New releaseمنذ 2 أشهر

safer-dependencies v0.6.1

GitHubrobert-auger/safer-dependencies

طبقة أمان اعتمادية آلية لمساعدي الترميز بالذكاء الاصطناعي تقوم بتدقيق الحزم بحثاً عن CVEs، وانتحال الهجاء، والتخلي، ومشاكل عمر الإصدار، وتكامل…

ماسحات الثغرات الأمنيةDevSecOpsكشف الأسرار+1
43منذ 2 أشهر