
 rajus-agent/orbit-tracer

Orbit Tracer Security Agent للمعالجة الأمنية الذكية. يتتبع نطاق تأثير الثغرة باستخدام الرسم البياني المعرفي لـ Orbit، ويقيّم درجة المخاطر، ويحدد مالكي الكود، وينسّق توليد الكود الآمن — مما يقلل زمن التحليل من أكثر من 4 ساعات إلى دقائق. يؤتمت تحليل الثغرات وتقييم المخاطر وتوليد الكود الآمن مع موافقة بشرية في الحلقة. يعمل مع أي بنية مشروع، ويدعم 7+ لغات.
أتمت تحليل الثغرات الأمنية وتقييم المخاطر ومعالجتها عبر قاعدة الكود بأكملها باستخدام الذكاء الاصطناعي ومخطط المعرفة Orbit


تواجه فرق الأمان تحديًا حرجًا: اكتشاف الثغرات سريع. إصلاحها يستغرق إلى الأبد.
Manual vulnerability remediation workflow:
1. SAST scan finds vulnerability         (~5 minutes)
2. Security engineer analyzes impact     (~2 hours)
3. Developer creates fix                 (~1 hour)
4. Code review and approval              (~30 minutes)
5. Merge and deploy                      (~30 minutes)

Total: 4+ hours per vulnerability
مع مئات النتائج عبر قواعد كود متعددة، تغرق الفرق في العمل اليدوي بينما تتفاقم المخاطر الأمنية.
Orbit Tracer يحول المعالجة الأمنية من ساعات إلى 45 ثانية.
Orbit Tracer automated workflow:
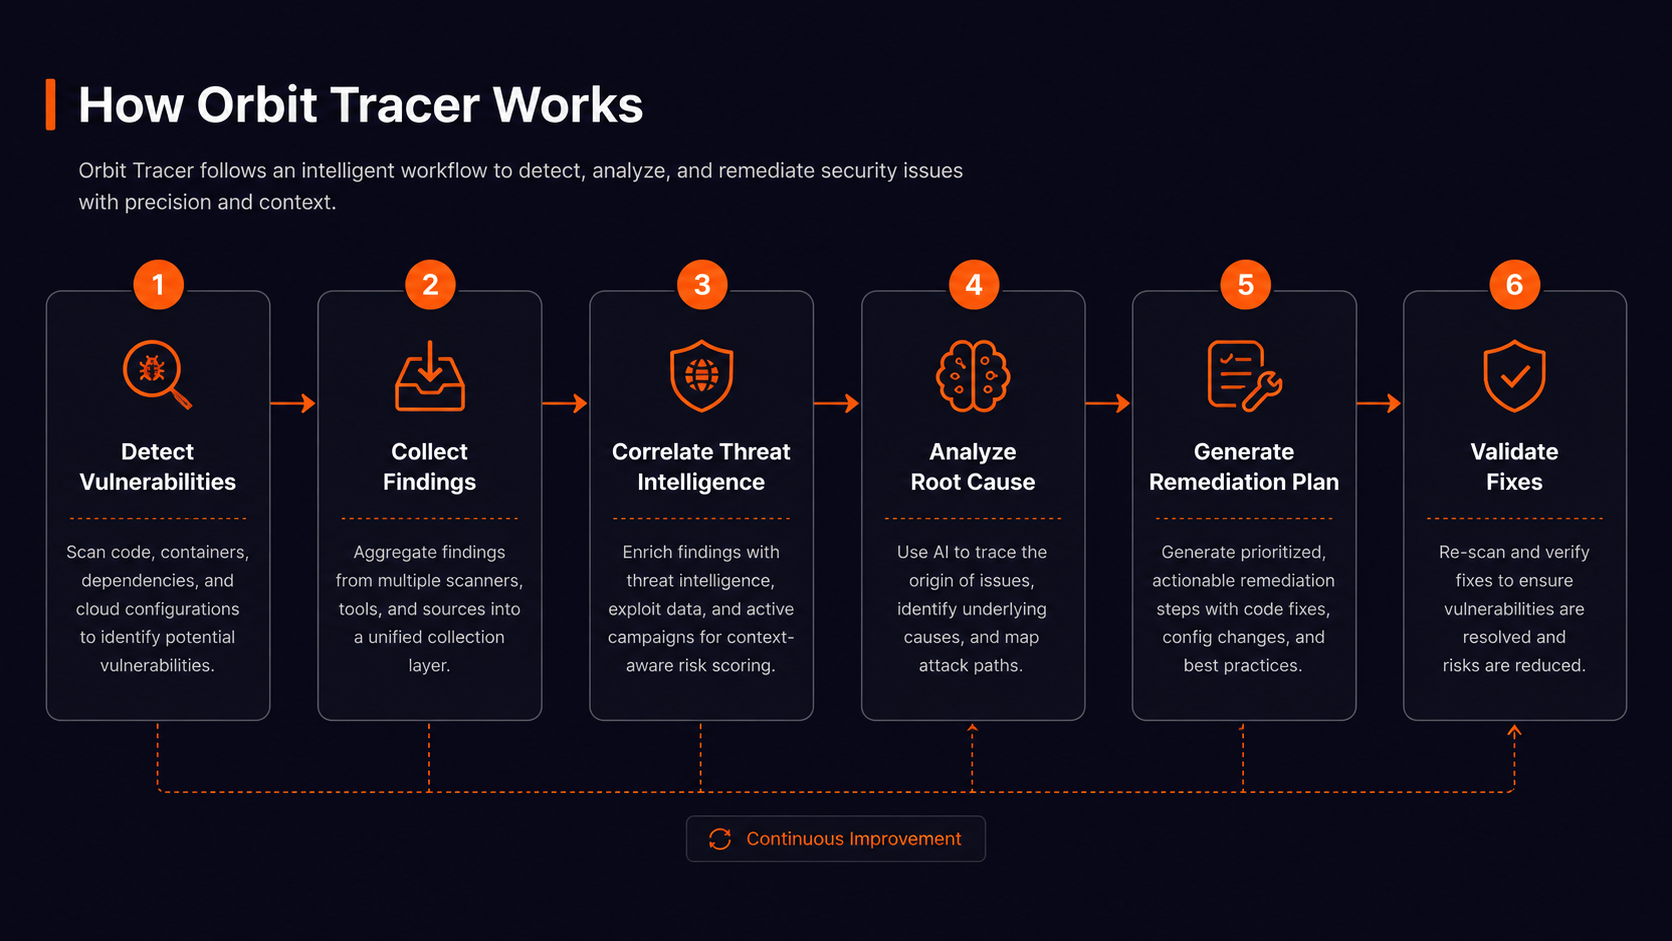
Finding → Blast Radius Analysis → Risk Scoring → MR Creation

45 seconds. End of story.
باستخدام مخطط المعرفة Orbit من GitLab ووكيل Claude، يقوم Orbit Tracer بـ:
النتيجة: توفير 99.8% من الوقت. إشراف بشري 100%.
| الأسلوب | يدوي | SAST فقط | Orbit Tracer |
|---|---|---|---|
| اكتشاف الثغرات | ساعات | دقائق | دقائق |
| فهم التأثير | ساعات | لا | ثوانٍ (Orbit) |
| توليد الإصلاح | ساعات | لا | ثوانٍ (Claude) |
| إنشاء طلب الدمج | يدوي | لا | تلقائي |
| الموافقة البشرية | يدوي | N/A | ✅ مطلوبة |
| الوقت الإجمالي | 4+ ساعات | 30+ دقيقة | 45 ثانية |
يتضمن Orbit Tracer وكيلين أمنيين متكاملين:
سير عمل آلي بالكامل للمعالجة الأمنية
.agents/flows/orbit-tracer/v1.ymlوكيل تحليل أمني تفاعلي لفرق الأمان
جرّب الوكيل التفاعلي: اسأل عن نتيجة أمنية لترى نطاق الانفجار والخدمات المتأثرة وتسجيل المخاطر!
STEP 1: Get Finding
        Extract vulnerability from GitLab SAST scan
               ↓
STEP 2: Query Orbit Knowledge Graph
        3-hop dependency tracing → Blast radius analysis
               ↓
STEP 3: Analyze Risk with Claude Agent
        Risk scoring (1-10) + Business impact assessment
               ↓
STEP 4: Check Approval Threshold (Human-In-The-Loop)
        Critical findings require human approval
               ↓
STEP 5: Draft Secure Code
        Claude generates remediation in detected language
               ↓
STEP 6: Create Merge Request
        GitLab MR with secure code, description, labels
يكتشف Orbit Tracer ويعالج جميع الأنواع الرئيسية للثغرات:
| # | الثغرة | المخاطر | الاكتشاف | الحالة |
|---|---|---|---|---|
| TC-01 | حقن SQL | 🔴 9/10 | استعلامات قاعدة البيانات | ✅ |
| TC-02 | حقن الأوامر | 🔴 10/10 | أوامر نظام التشغيل | ✅ |
| TC-03 | أسرار مضمّنة في الكود | 🟡 8/10 | أنماط بيانات الاعتماد | ✅ |
| TC-04 | إلغاء تسلسل غير آمن | 🔴 9/10 | استدعاءات التسلسل | ✅ |
| TC-05 | اجتياز المسار | 🟡 7/10 | عمليات الملفات | ✅ |
| TC-06 | تشفير ضعيف | 🟡 6/10 | خوارزميات التجزئة | ✅ |
| TC-07 | هجوم XXE | 🔴 8/10 | تحليل XML | ✅ |
| TC-08 | عمليات ملفات غير آمنة | 🔴 8/10 | استخراج الملفات | ✅ |
| TC-09 | IDOR | 🟡 7/10 | فحوصات الوصول | ✅ |
| TC-10 | تسجيل غير آمن | 🟢 5/10 | عبارات التسجيل | ✅ |
تتضمن جميع حالات الاختبار إصدارات كود ضعيفة وآمنة للتعلم والاختبار.
Question: "Which services are affected by the SQL Injection
in database/user_service.py?"

Response:
✅ Affected services: Auth module, Payment processor, Admin dashboard
✅ Blast radius: 12 files across 3 services
✅ Risk score: 9/10 (CRITICAL)
✅ Teams notified: @database-team, @security-team
Question: "What's the business impact if we don't fix
the Command Injection?"

Response:
✅ Risk: Remote Code Execution on entire system
✅ Compliance: GDPR violation (4% revenue fine)
✅ Timeline: CRITICAL (fix in 4 hours)
✅ Proposed fix: Use subprocess.run() with arg list
Question: "Create a merge request to fix the XXE vulnerability"

Response:
✅ MR Created: security/fix-xxe-attack-#12345
✅ Secure Code: defusedxml implementation
✅ Status: ⏳ Awaiting human approval
✅ Link: https://gitlab.com/.../merge_requests/xyz
✅ Python        ✅ Go             ✅ Rust
✅ JavaScript    ✅ Java           ✅ Ruby
✅ TypeScript    ✅ C#/.NET        ✅ PHP
(Extensible to all languages)
✅ GDPR (EU)              ✅ PCI-DSS (Payment Cards)
✅ HIPAA (Healthcare)     ✅ SOC 2 (Coming)
يفرض Orbit Tracer معايير أمان على مستوى المؤسسة من خلال SKILL.md:
النتيجة: قرارات أمنية متسقة عبر المؤسسة بأكملها.
Manual Security Remediation:
├─ Vulnerability detection:  ~5 min
├─ Impact analysis:         ~2 hours
├─ Code generation:         ~1 hour
├─ Code review:             ~30 min
└─ Deploy:                  ~30 min
    Total: 4+ HOURS per finding
