novacode1337/eviltwin
إرشادات دفاعية عملية ضد هجمات Evil Twin في شبكات Wi-Fi العامة — دورة بحثية كاملة: تحليل التهديدات، ومحاكاة معملية معزولة (Kali Linux / airgeddon)، وإطار حماية من 6 قواعد


مشروع بحثي فردي. MAOU Gymnasium №16، تيومين، روسيا (2026)
المؤلف: Saveliy Golubev | المشرف: Yulia Myshko، مدرّسة المعلوماتية
حاز على المركز الثالث في مؤتمر Lomonosov Readings البحثي (МАОУ Гимназия №16، تيومين، 2026)
يقدّم هذا المشروع دورة بحثية كاملة حول هجوم التوأم الشرير، أحد أكثر التهديدات انتشارًا وأقلها تقديرًا في بيئات شبكات Wi-Fi العامة. يجمع العمل بين تحليل نظري صارم ومحاكاة تطبيقية في مختبر معزول، ليُتوّج بمجموعة من الإرشادات الدفاعية العملية للمستخدمين العاديين.
الفرضية الأساسية: إن العرض الحي المُتحكَّم به لهجوم التوأم الشرير يُنتج إرشادات أمنية أكثر فعالية ورسوخًا من التحليل النظري المحض.
| الجائزة | المركز الثالث، مشروع بحثي فردي |
| الحدث | Lomonosov Readings (Ломоносовские чтения)، المؤتمر البحثي المدرسي |
| المؤسسة | MAOU Gymnasium №16، تيومين، روسيا |
| السنة | 2026 |
| الفئة | المعلوماتية |
أشادت لجنة تحكيم المؤتمر بالمشروع لجمعه بين تحليل نظري صارم لثغرات 802.11 ومحاكاة مختبرية قابلة لإعادة الإنتاج بالكامل وإطار دفاعي عملي موجّه للمستخدم، بما يجسر الفجوة بين البحث الأكاديمي والتثقيف التطبيقي في السلامة الرقمية.
أصبحت شبكات Wi-Fi العامة (المقاهي، المطارات، الجامعات) بنية تحتية معيارية. وميزتها الأساسية، وهي سهولة الوصول المفتوح، هي أيضًا أكبر مخاطرها الأمنية. يستغل هجوم التوأم الشرير ذلك من خلال:
لا يتطلب الهجوم مهارات متقدمة. فأدوات جاهزة تؤتمت كل مرحلة في غضون دقائق. وهذه السهولة تحديدًا هي ما يجعله خطيرًا وجديرًا بالتوعية العامة.
| الفصل | المحور |
|---|---|
| 1. التحليل النظري | ثغرات معمارية 802.11، آليات الهجوم (نموذج من 5 مراحل)، المقارنة مع هجمات Wi-Fi الأخرى، الإطار القانوني والأخلاقي |
| 2. المحاكاة المختبرية | بيئة VirtualBox معزولة، إطار عمل airgeddon v11.22، آليات البوابة الأسيرة، نسخة هجوم المفتاح المشترك WPA2 |
| 3. إرشادات الدفاع | إطار حماية من 6 قواعد، طرق الكشف التقنية، مقارنة VPN مقابل Tor مقابل نقطة الاتصال، مسؤوليات المورّد/مزوّد الخدمة |
[Physical Host: Windows]
        │
        └─ [VirtualBox Internal Network] ──► NO external connectivity
                │
                ├─ Kali Linux VM (attacker)
                └─ Android Device (victim, manual connection)
flowchart LR
    A["1. Reconnaissance\nairodump-ng\nmonitor mode"]
    B["2. Evil Twin\nhostapd\ncloned SSID"]
    C["3. Deauth\naireplay-ng\nforced disconnect"]
    D["4. Interception\ndnsmasq + iptables\nall traffic routed"]
    E["5. Phishing Portal\nlighttpd\ncredentials captured"]
    A --> B --> C --> D --> E
    style C fill:#c0392b,color:#fff
    style E fill:#c0392b,color:#fff
أُعيد إنتاج سلسلة الهجوم الكاملة في ~15 دقيقة من تشغيل الآلة الافتراضية حتى التقاط بيانات الاعتماد:
Free_Public_Lab مع تعطيل التشفيرaireplay-ng جهاز الضحية على قطع الاتصال بنقطة الوصول الشرعيةtest_user / Sup3rSecret!)، وعُرضت فورًا في طرفية المهاجمسيناريو موسّع: جرى التحقق من الهجوم أيضًا ضد شبكة WPA2 بكلمة مرور مشتركة (PublicPassword123)، مما يؤكد أن معرفة كلمة مرور الشبكة لا توفر أي حماية ضد التوأم الخبيث.
أُجريت جميع التجارب حصريًا على معدات مملوكة للباحثين في بيئة معزولة ماديًا ومنطقيًا، وباستخدام بيانات اعتماد اختبارية فقط. لم تُعترض أي بيانات مستخدم حقيقية في أي مرحلة.
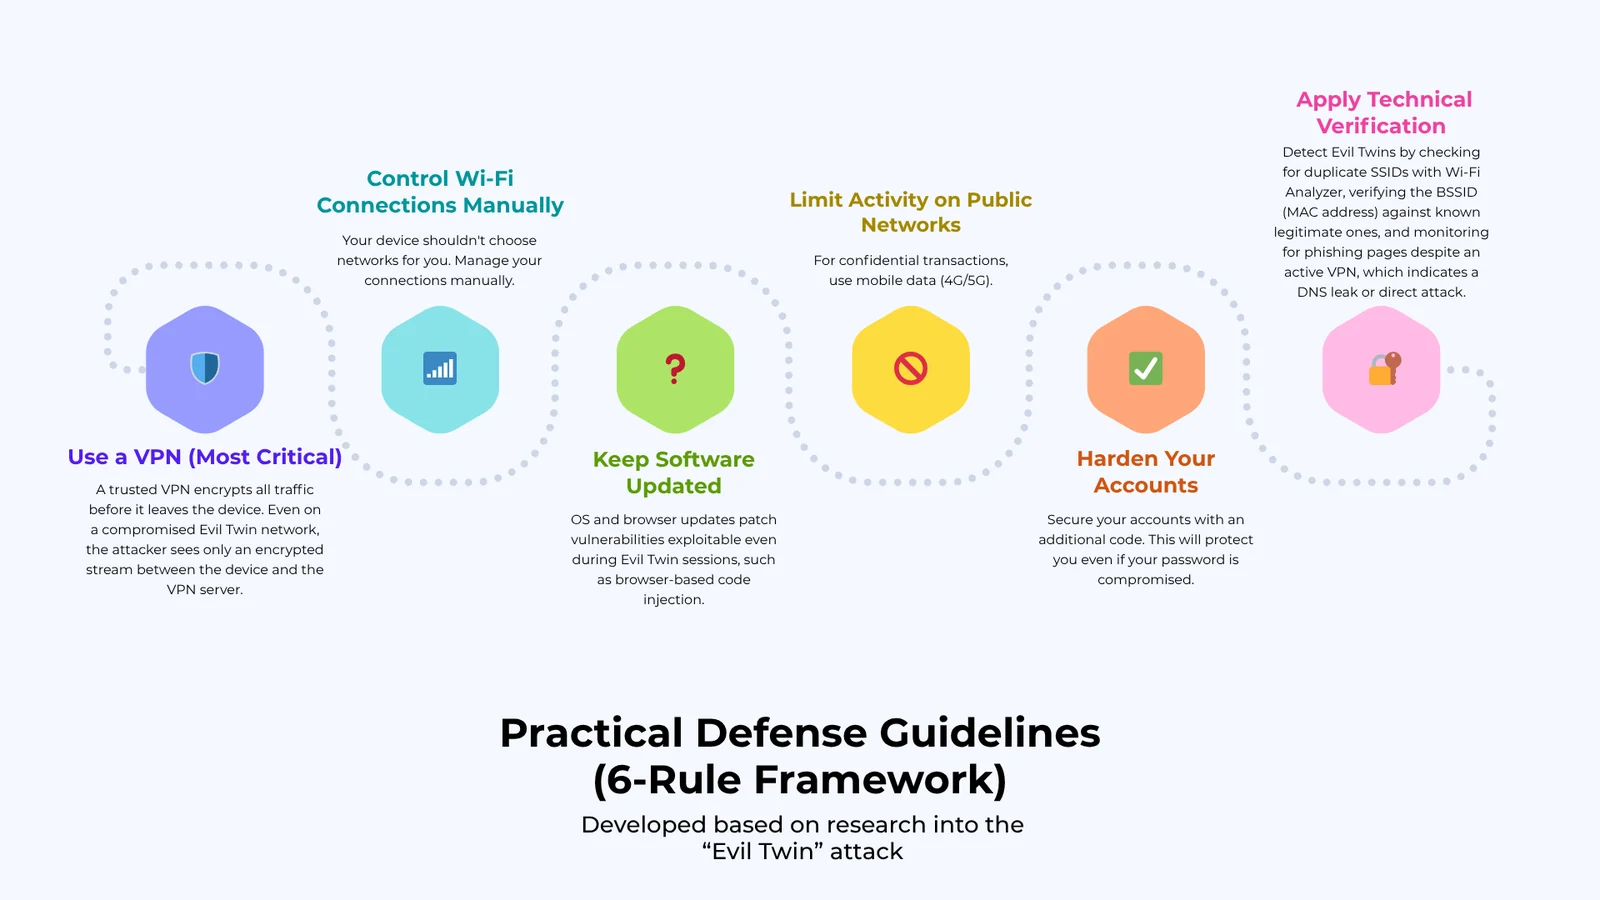
يقوم VPN موثوق بتشفير كل حركة المرور قبل مغادرتها الجهاز. حتى على شبكة توأم خبيث مخترقة، لا يرى المهاجم سوى تدفق مشفّر بين الجهاز وخادم VPN.
Starbucks_Free مقابل Google Starbucks)| المؤشر | الطريقة | الأداة |
|---|---|---|
| SSID مكرر | افحص وجود نقطتي وصول بالاسم نفسه مع BSSID مختلف | Wi-Fi Analyzer (Android/iOS) |
| شذوذ في الإشارة | إشارة قوية بشكل مريب من شبكة "معروفة" | Wi-Fi Analyzer |
| عدم تطابق BSSID | قارن عنوان MAC مع معلومات نقطة الوصول المنشورة في المكان | إعدادات Wi-Fi في الجهاز |
| تسرب DNS | VPN نشط لكن صفحة التصيّد تُحمّل | مواقع اختبار تسرب DNS |