Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
eviltwin — إرشادات دفاعية عملية ضد هجمات Evil Twin في شبكات Wi-Fi العامة — دورة بحثية كاملة: تحليل التهديدات، ومحاكاة معملية معزولة (Kali Linux / airgeddon)، وإطار حماية من 6 قواعد | Kitploit
أدوات/GitLabGitLab/entropq2/eviltwin
أدوات دفاعيةتدقيق Wi-Fiالتصيد الاحتياليأمن الشبكاتأمن الشبكات اللاسلكيةالهندسة الاجتماعيةالأوراق والأبحاثالتعلم والتعليمالفريق الأحمرمختبرات وتدريب عملي
GitLabentropq2/eviltwin
منذ شهر واحدلم تتم المراجعة بعد
مشاركة

eviltwin

إرشادات دفاعية عملية ضد هجمات Evil Twin في شبكات Wi-Fi العامة — دورة بحثية كاملة: تحليل التهديدات، ومحاكاة معملية معزولة (Kali Linux / airgeddon)، وإطار حماية من 6 قواعد

عرض المستودع

إطار دفاع ضد هجوم التوأم الشرير

إرشادات أمنية عملية لمستخدمي شبكات Wi-Fi العامة

Award Research Environment Tools Status

مشروع بحثي فردي. MAOU Gymnasium №16، تيومين، روسيا (2026)
المؤلف: Saveliy Golubev | المشرف: Yulia Myshko، مدرّسة المعلوماتية

حصل على المركز الثالث في مؤتمر Lomonosov Readings البحثي (МАОУ Гимназия №16، تيومين، 2026)


نظرة عامة

يقدّم هذا المشروع دورة بحثية كاملة حول هجوم التوأم الشرير، وهو أحد أكثر التهديدات شيوعًا وأقلها تقديرًا في بيئات شبكات Wi-Fi العامة. يجمع العمل بين تحليل نظري صارم ومحاكاة تطبيقية في مختبر معزول، ليُتوّج بمجموعة عملية من الإرشادات الدفاعية للمستخدمين العاديين.

الفرضية الأساسية: إن العرض الحي والمُتحكَّم به لهجوم التوأم الشرير يُنتج إرشادات أمنية أكثر فعالية ورسوخًا من التحليل النظري المحض.


التكريم

الجائزةالمركز الثالث، مشروع بحثي فردي
الحدثLomonosov Readings (Ломоносовские чтения)، المؤتمر البحثي المدرسي
المؤسسةMAOU Gymnasium №16، تيومين، روسيا
السنة2026
الفئةالمعلوماتية

أشادت لجنة تحكيم المؤتمر بالمشروع لجمعه بين تحليل نظري صارم لثغرات 802.11 ومحاكاة مختبرية قابلة للتكرار بالكامل وإطار دفاعي عملي موجّه للمستخدم، بما يربط بين البحث الأكاديمي والتثقيف التطبيقي في مجال السلامة الرقمية.


بيان المشكلة

أصبحت شبكات Wi-Fi العامة (المقاهي، المطارات، الجامعات) بنية تحتية معيارية. وميزتها الأساسية، وهي سهولة الوصول المفتوح، هي أيضًا أكبر مخاطرها الأمنية. يستغل هجوم التوأم الشرير ذلك من خلال:

  • انتحال نقاط وصول شرعية بأسماء SSID مطابقة
  • إجبار أجهزة الضحايا على إعادة الاتصال عبر حزم إلغاء المصادقة (deauthentication)
  • التقاط بيانات الاعتماد عبر بوابة أسيرة تصيّدية (captive portal)
  • تنفيذ اعتراض رجل في المنتصف (Man-in-the-Middle) لكل حركة المرور غير المشفّرة

لا يتطلب الهجوم مهارات متقدمة. فأدوات جاهزة تؤتمت كل مرحلة في غضون دقائق. وهذه السهولة تحديدًا هي ما يجعله خطيرًا وجديرًا بالتوعية العامة.


نطاق البحث

الفصلالمحور
1. التحليل النظريثغرات معمارية 802.11، آليات الهجوم (نموذج من 5 مراحل)، المقارنة مع هجمات Wi-Fi الأخرى، الإطار القانوني والأخلاقي
2. المحاكاة المختبريةبيئة VirtualBox معزولة، إطار عمل airgeddon v11.22، آليات البوابة الأسيرة، نسخة هجوم المفتاح المشترك WPA2
3. إرشادات الدفاعإطار حماية من 6 قواعد، طرق الكشف التقنية، مقارنة VPN مقابل Tor مقابل نقطة الاتصال، مسؤوليات المورّد/مزوّد الخدمة

الحزمة التقنية

بيئة محاكاة الهجوم

  • نظام التشغيل المضيف: Windows 10/11
  • المحاكاة الافتراضية: Oracle VM VirtualBox 7.0 (وضع الشبكة الداخلية، معزولة هوائيًا بالكامل)
  • نظام تشغيل الهجوم: Kali Linux 2024.1 Rolling Release
  • الإطار الأساسي: airgeddon v11.22
  • الأدوات المساندة: hostapd، dnsmasq، lighttpd، iptables، aireplay-ng، airodump-ng

معمارية عزل الشبكة

[Physical Host: Windows]
        │
        └─ [VirtualBox Internal Network] ──► NO external connectivity
                │
                ├─ Kali Linux VM (attacker)
                └─ Android Device (victim, manual connection)

سلسلة الهجوم

flowchart LR
    A["1. Reconnaissance\nairodump-ng\nmonitor mode"]
    B["2. Evil Twin\nhostapd\ncloned SSID"]
    C["3. Deauth\naireplay-ng\nforced disconnect"]
    D["4. Interception\ndnsmasq + iptables\nall traffic routed"]
    E["5. Phishing Portal\nlighttpd\ncredentials captured"]
    A --> B --> C --> D --> E
    style C fill:#c0392b,color:#fff
    style E fill:#c0392b,color:#fff

نتائج التجربة

أُعيد إنتاج سلسلة الهجوم الكاملة في ~15 دقيقة من تشغيل الآلة الافتراضية حتى التقاط بيانات الاعتماد:

  1. الاستطلاع: وضع واجهة الشبكة اللاسلكية في نمط المراقبة، وتحديد SSID الهدف
  2. نشر التوأم الخبيث: إنشاء نقطة وصول خبيثة بـ SSID مطابق Free_Public_Lab مع تعطيل التشفير
  3. إلغاء المصادقة: أجبرت حزم deauth الصادرة من aireplay-ng جهاز الضحية على قطع الاتصال بنقطة الوصول الشرعية
  4. إعداد بوابة الأسيرة: أعادت dnsmasq وlighttpd وiptables توجيه كل حركة HTTP إلى صفحة تسجيل دخول تصيّدية
  5. التقاط بيانات الاعتماد: أدخلت الضحية بيانات اعتماد اختبارية (test_user / Sup3rSecret!)، وعُرضت فورًا في طرفية المهاجم

سيناريو موسّع: جرى التحقق من الهجوم أيضًا ضد شبكة WPA2 بكلمة مرور مشتركة (PublicPassword123)، مما يؤكد أن معرفة كلمة مرور الشبكة لا توفر أي حماية ضد التوأم الخبيث.

أُجريت جميع التجارب حصريًا على معدات مملوكة للباحثين في بيئة معزولة ماديًا ومنطقيًا، وباستخدام بيانات اعتماد اختبارية فقط. لم تُعترض أي بيانات حقيقية للمستخدمين في أي مرحلة.

النتائج الرئيسية

  • الحاجز التقني منخفض: يُنفَّذ الهجوم بأكمله من سكربت قائم على القوائم مع معرفة أساسية بواجهة سطر الأوامر
  • HTTPS غير كافٍ: يمكن لبوابات التصيّد تقديم شهادات صالحة (مثل Let's Encrypt)، مما يجعل فحوصات HTTPS وحدها غير موثوقة
  • الاتصال التلقائي هو المحرّك الأساسي للهجوم: الأجهزة التي تنضم تلقائيًا إلى شبكات SSID المعروفة ذات أقوى إشارة هي الثغرة الحرجة
  • الهندسة الاجتماعية هي الغالبة: الهجوم لا يكسر التشفير، بل يتجاوزه باستغلال ثقة المستخدم

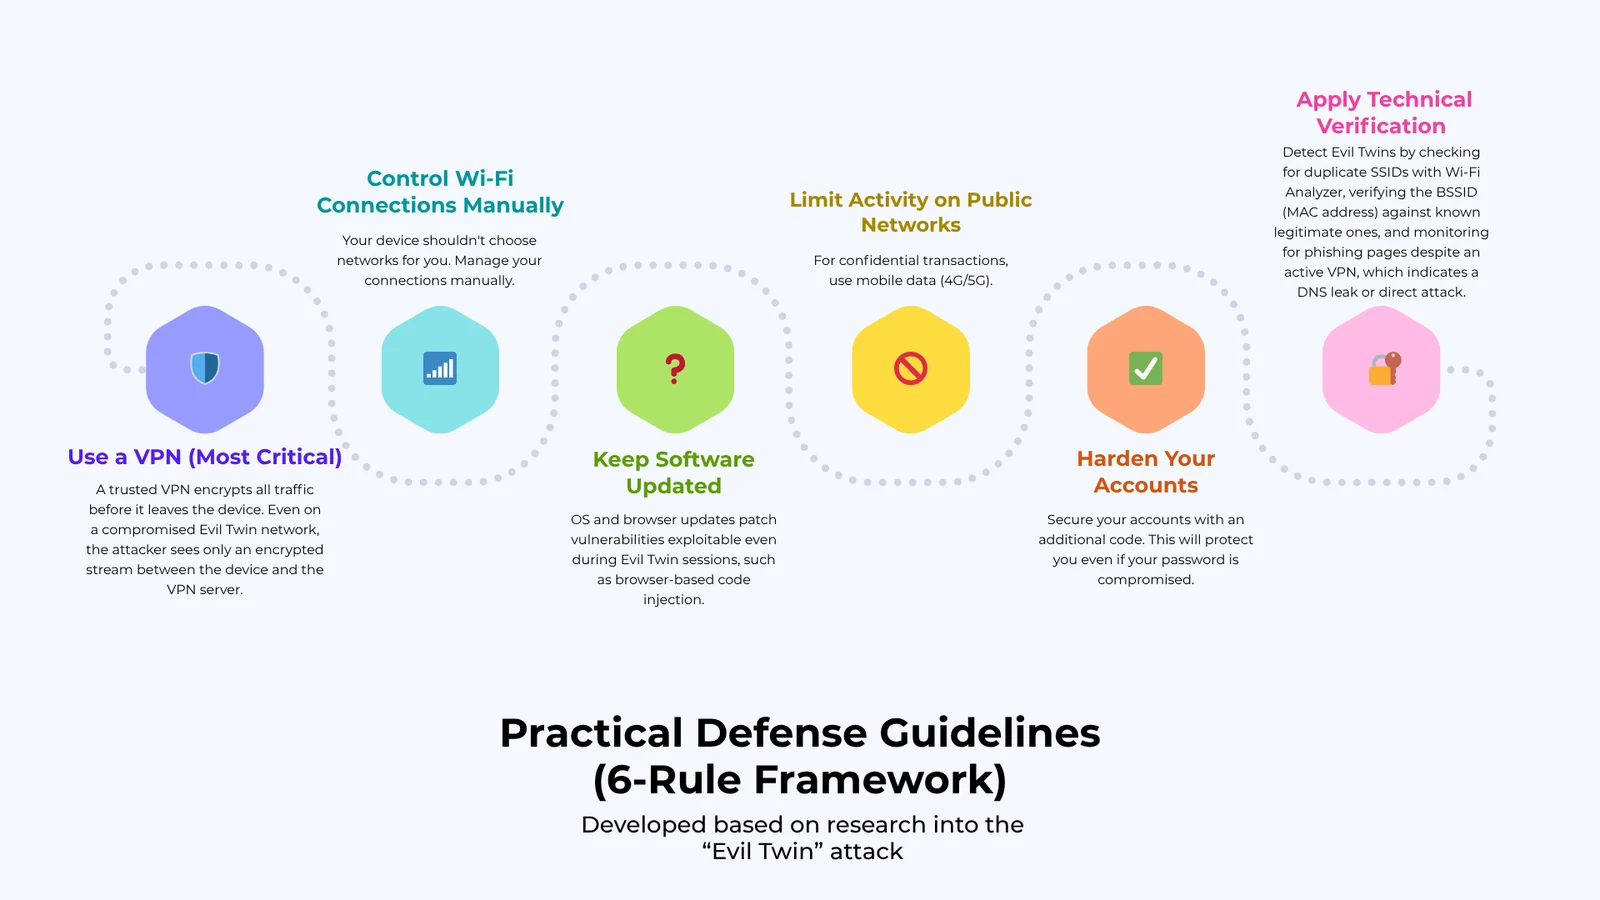
إرشادات الدفاع العملية (إطار القواعد الست)

إرشادات الدفاع العملية، إطار القواعد الست

القاعدة 1. استخدم VPN (الأكثر أهمية)

يشفّر VPN الموثوق كل حركة المرور قبل مغادرتها الجهاز. حتى على شبكة توأم خبيث مخترقة، لا يرى المهاجم سوى تدفق مشفّر بين الجهاز وخادم VPN.

  • اختر مزوّدين يتبعون سياسة عدم تسجيل السجلات ويستخدمون بروتوكولات حديثة (WireGuard أو OpenVPN)
  • فعّل VPN قبل الاتصال بأي شبكة عامة

القاعدة 2. تحكّم في اتصالات Wi-Fi يدويًا

  • عطّل الاتصال التلقائي بالشبكات المفتوحة على جميع الأجهزة
  • احذف الشبكات المحفوظة من الفنادق والمقاهي ومحطات النقل بعد الاستخدام
  • تحقق من SSID الدقيق مع الموظفين قبل الاتصال، وانتبه للأسماء المتشابهة جدًا (مثل Starbucks_Free مقابل Google Starbucks)

القاعدة 3. حدّ من النشاط على الشبكات العامة

  • بدون VPN نشط: تجنّب أي مصادقة (البريد الإلكتروني، الخدمات المصرفية، وسائل التواصل الاجتماعي)
  • للعمليات الحساسة: استخدم بيانات الجوال (4G/5G)، إذ توفر شبكات الخلوية تشفيرًا مدمجًا بين الجهاز والبرج

القاعدة 4. عزّز أمان حساباتك

  • فعّل المصادقة الثنائية (2FA) على جميع الحسابات الحرجة، حتى تصبح بيانات الاعتماد الملتقطة عديمة الفائدة بدون رمز OTP
  • استخدم مدير كلمات مرور للحفاظ على كلمات مرور فريدة لكل خدمة، مما يمنع حشو بيانات الاعتماد

القاعدة 5. طبّق التحقق التقني

  • افحص وجود SSIDs مكررة باستخدام تطبيقات مثل Wi-Fi Analyzer؛ فشبكتان بالاسم نفسه مع قوتي إشارة مختلفتين قد تشيران إلى توأم
  • قارن BSSID (عنوان MAC) لنقطة الوصول المتصل بها مع النقطة الشرعية المعروفة
  • ابحث عن حماية تسرب DNS في VPN الخاص بك؛ فظهور صفحة تصيّد رغم تفعيل VPN مؤشر مباشر على هجوم

القاعدة 6. أبقِ البرمجيات محدّثة

  • تُصلح تحديثات نظام التشغيل والمتصفح الثغرات التي يمكن استغلالها حتى داخل جلسة توأم خبيث (مثل حقن الشيفرة عبر المتصفح)

طرق الكشف (للمستخدمين المتقدمين)

المؤشرالطريقةالأداة
SSID مكررافحص وجود نقطتي وصول بالاسم نفسه مع BSSID مختلفWi-Fi Analyzer (Android/iOS)
شذوذ في الإشارةإشارة قوية بشكل مريب من شبكة "معروفة"Wi-Fi Analyzer
عدم تطابق BSSIDقارن عنوان MAC مع معلومات نقطة الوصول المعلنة في المكانإعدادات Wi-Fi في الجهاز
تسرب DNSVPN نشط لكن صفحة التصيّد تُحمَّلمواقع اختبار تسرب DNS

تحليل مقارن: طرق الحماية

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

لا توجد بيانات شعبية بعد.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →