

 zupit/horusec
هوروسيك هي أداة مفتوحة المصدر تعمل على تحسين تحديد الثغرات الأمنية في مشروعك باستخدام أمر واحد فقط.


2.1. المتطلبات
2.2. التثبيت
3.1. استخدام CLI
3.2. استخدام Docker
3.3. الإصدارات القديمة
3.4. استخدام تطبيق Horusec-Web
3.5. استخدام Visual Studio Code
3.6. استخدام خط الأنابيب
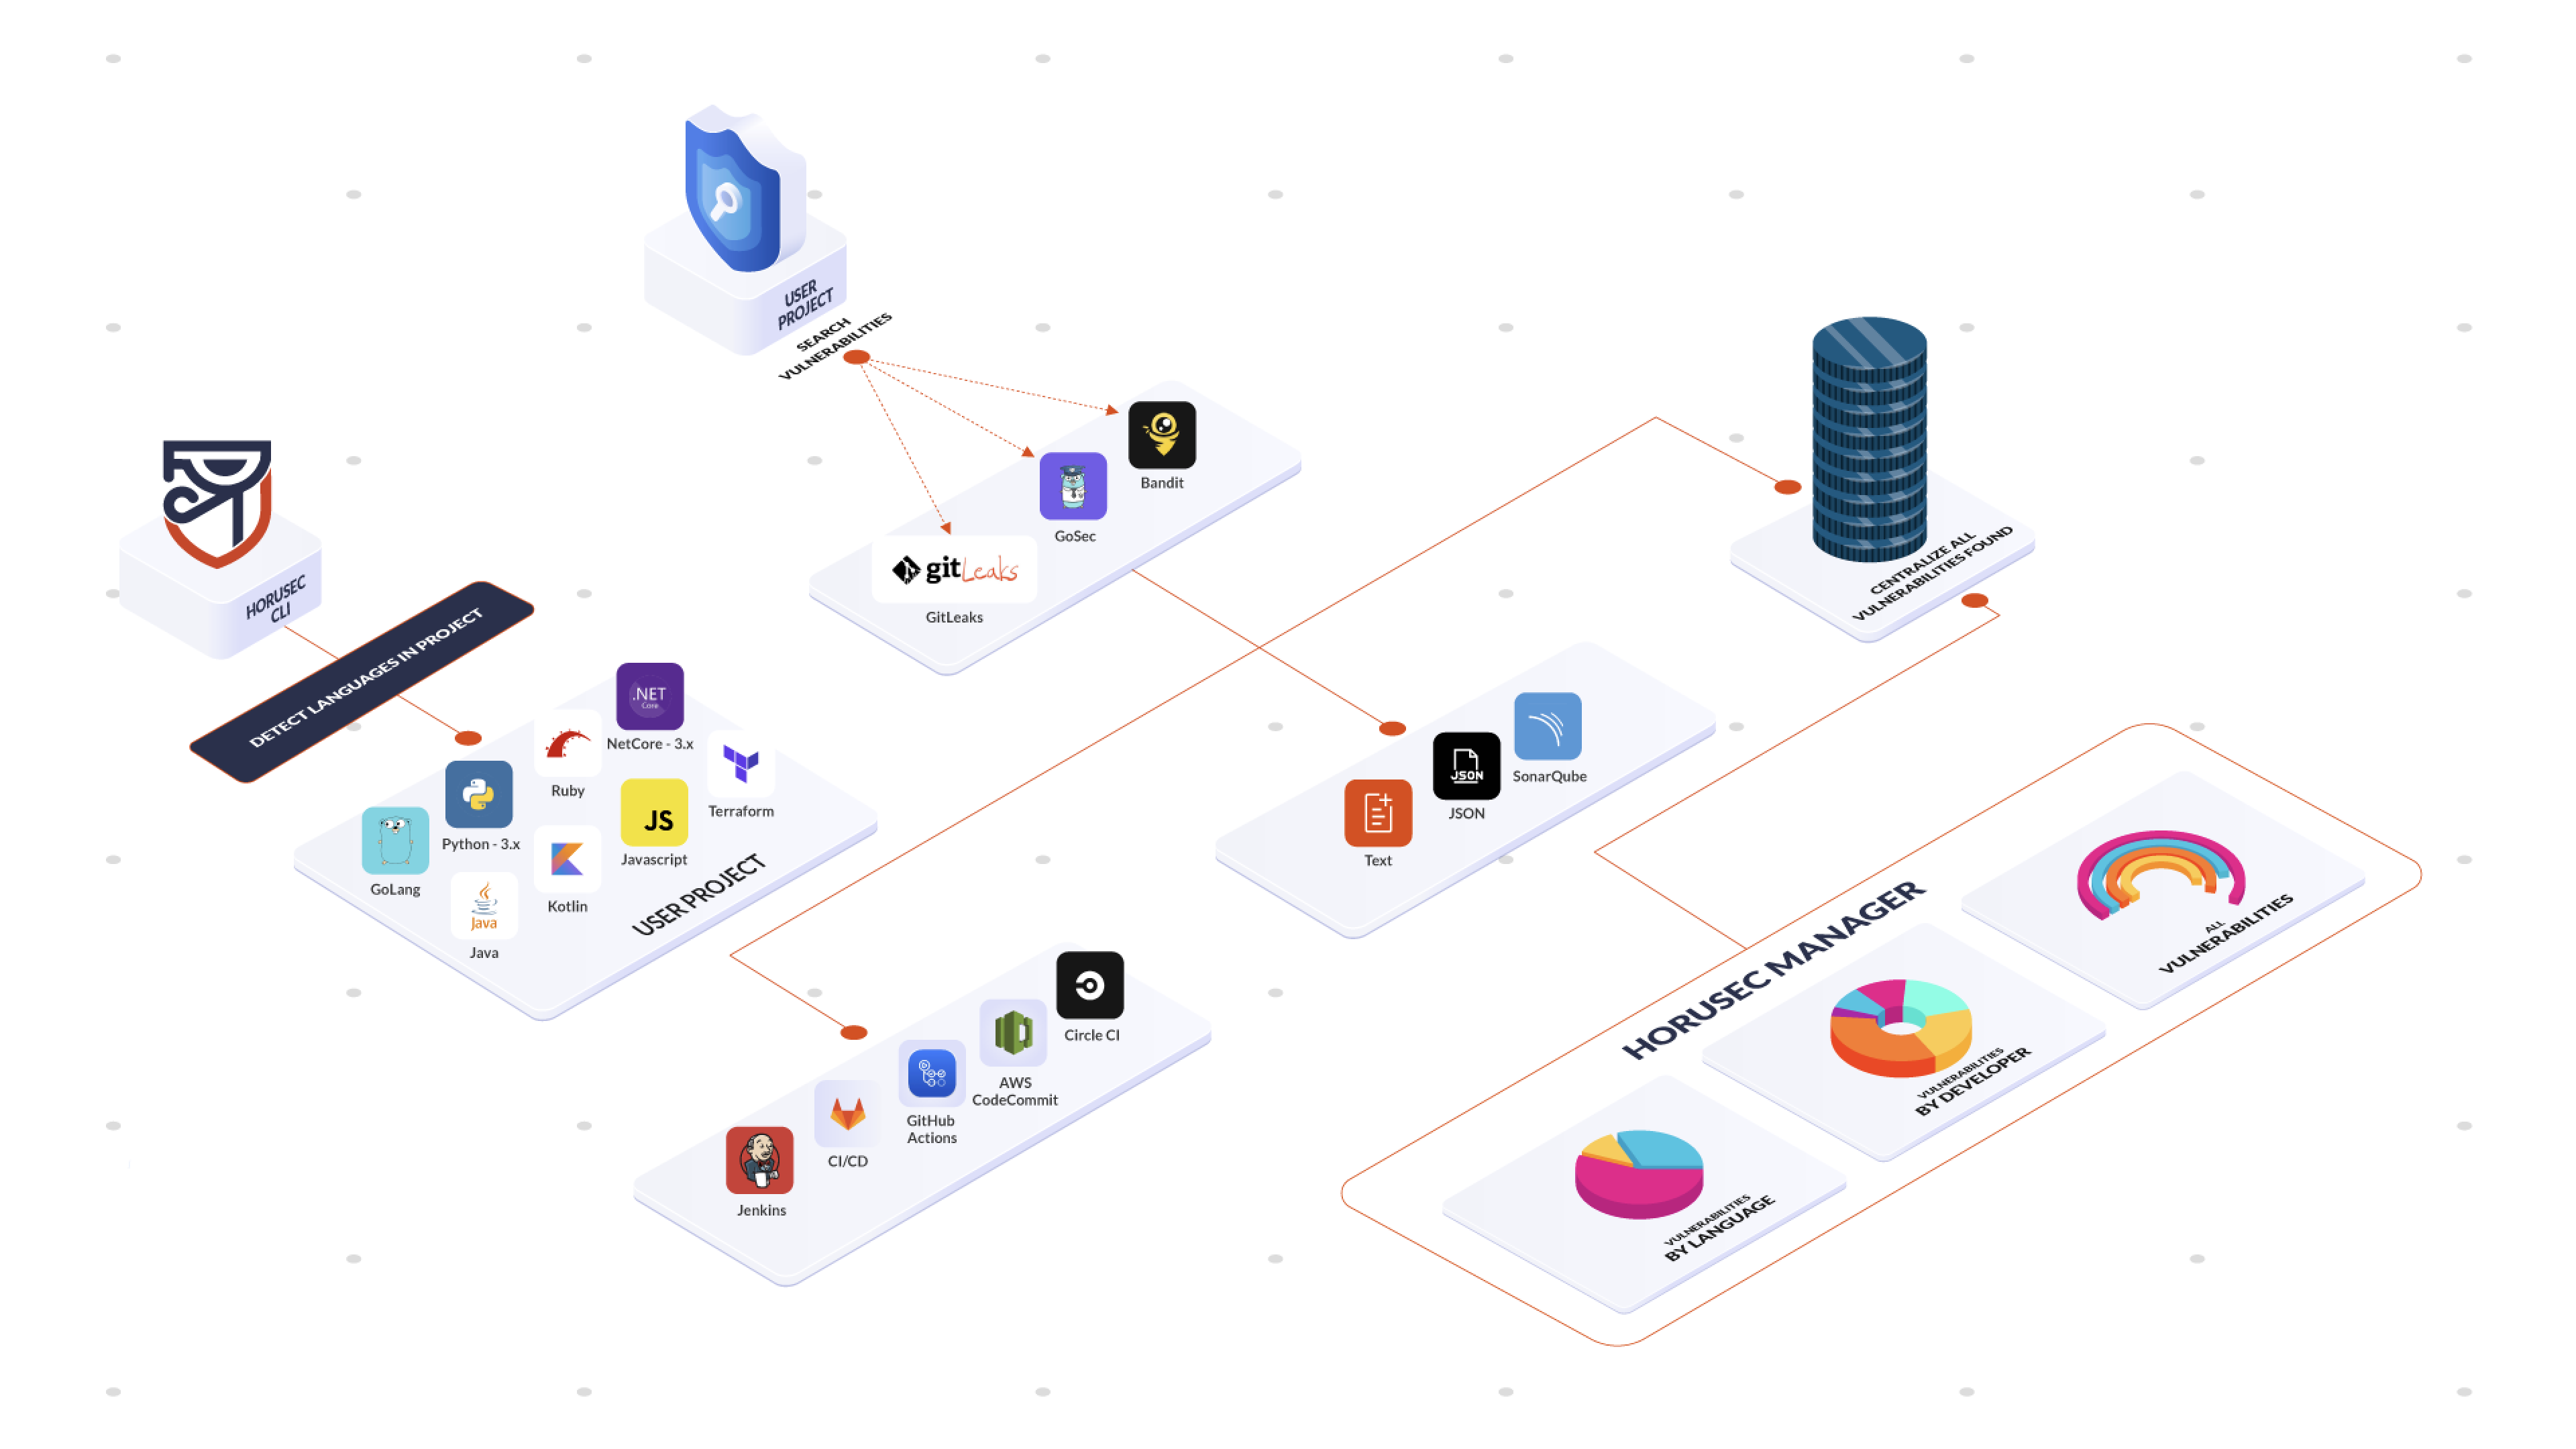
Horusec هي أداة مفتوحة المصدر تقوم بتحليل ثابت للكود للكشف عن الثغرات الأمنية أثناء عملية التطوير. حاليًا، اللغات المدعومة للتحليل هي: C#, Java, Kotlin, Python, Ruby, Golang, Terraform, Javascript, Typescript, Kubernetes, PHP, C, HTML, JSON, Dart, Elixir, Shell, Nginx. توفر الأداة خيارات للبحث عن تسريبات المفاتيح والثغرات الأمنية في جميع ملفات مشروعك، وكذلك في تاريخ Git. يمكن للمطور استخدام Horusec عبر CLI، ويمكن لفريق DevSecOps استخدامه في منصات CI/CD.
اطلع على توثيقنا، سترى القائمة الكاملة للأدوات واللغات التي يقوم Horusec بتحليلها.
تحتاج إلى تثبيت Docker على جهازك لتشغيل Horusec بكل الأدوات التي نستخدمها.
إذا لم يكن لديك Docker، لدينا علامة -D true ستُعطّل الاعتماد على Docker، لكنها تفقد الكثير من قوة التحليل.
نوصي باستخدامه مع Docker.
إذا قمت بتمكين مؤلفي الالتزامات -G true، فهناك أيضًا اعتماد على git.
make install
أو
curl -fsSL https://raw.githubusercontent.com/ZupIT/horusec/master/deployments/scripts/install.sh | bash -s latest
horusec version
amd64
curl -k "https://github.com/ZupIT/horusec/releases/latest/download/horusec_win_amd64.exe" -o "./horusec.exe" -L
arm64
curl -k "https://github.com/ZupIT/horusec/releases/latest/download/horusec_win_arm64.exe" -o "./horusec.exe" -L
./horusec.exe version
يمكنك العثور على جميع الملفات الثنائية مع الإصدارات في صفحة الإصدارات.
لمزيد من التفاصيل حول كيفية التثبيت، اطلع على التوثيق
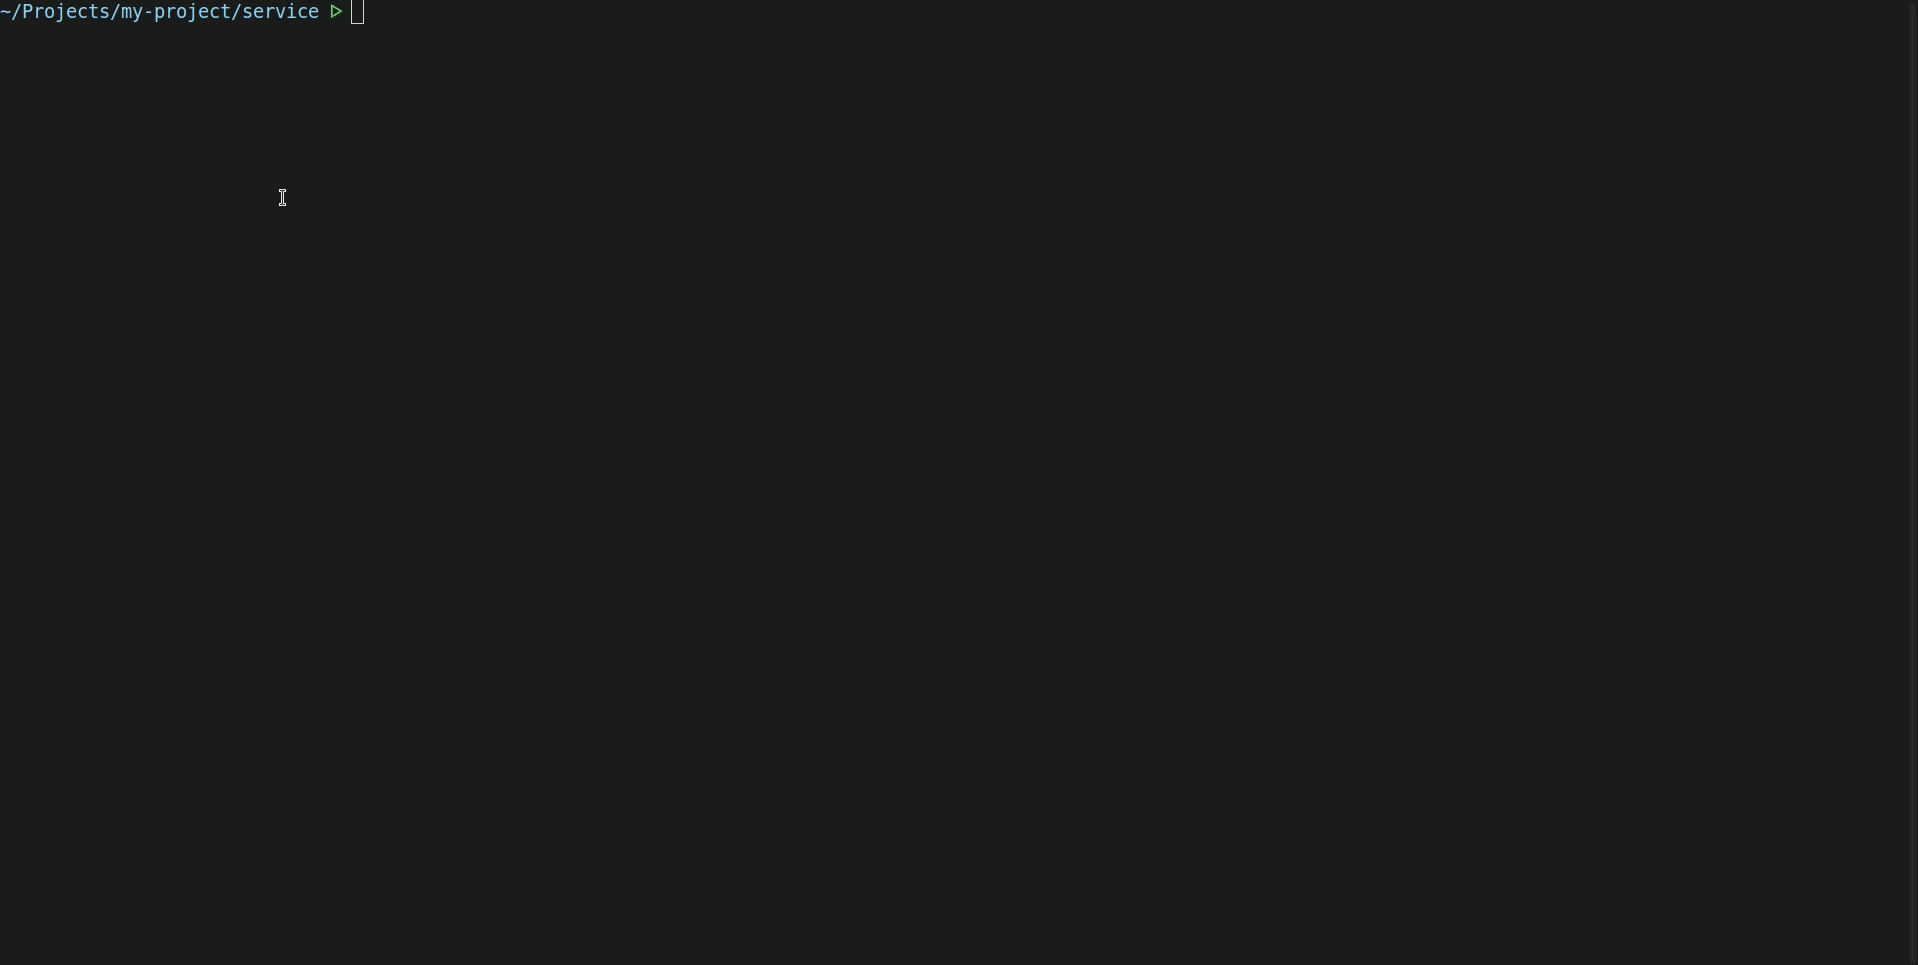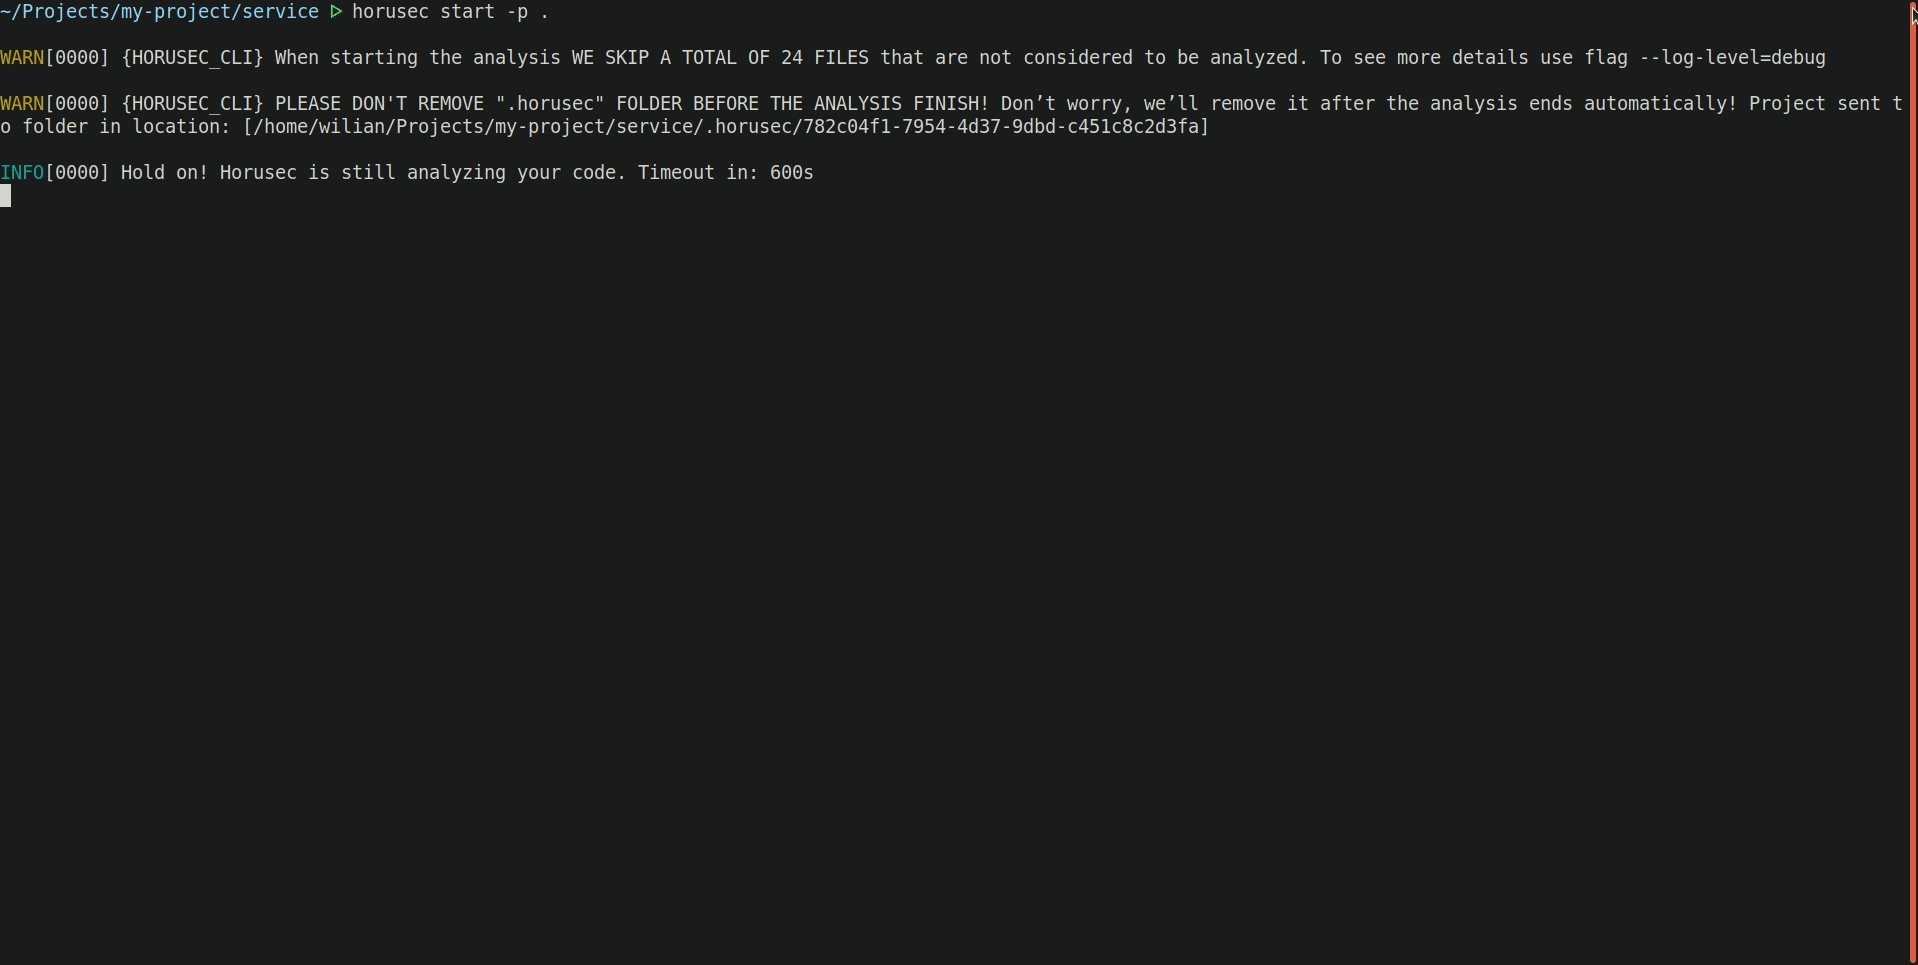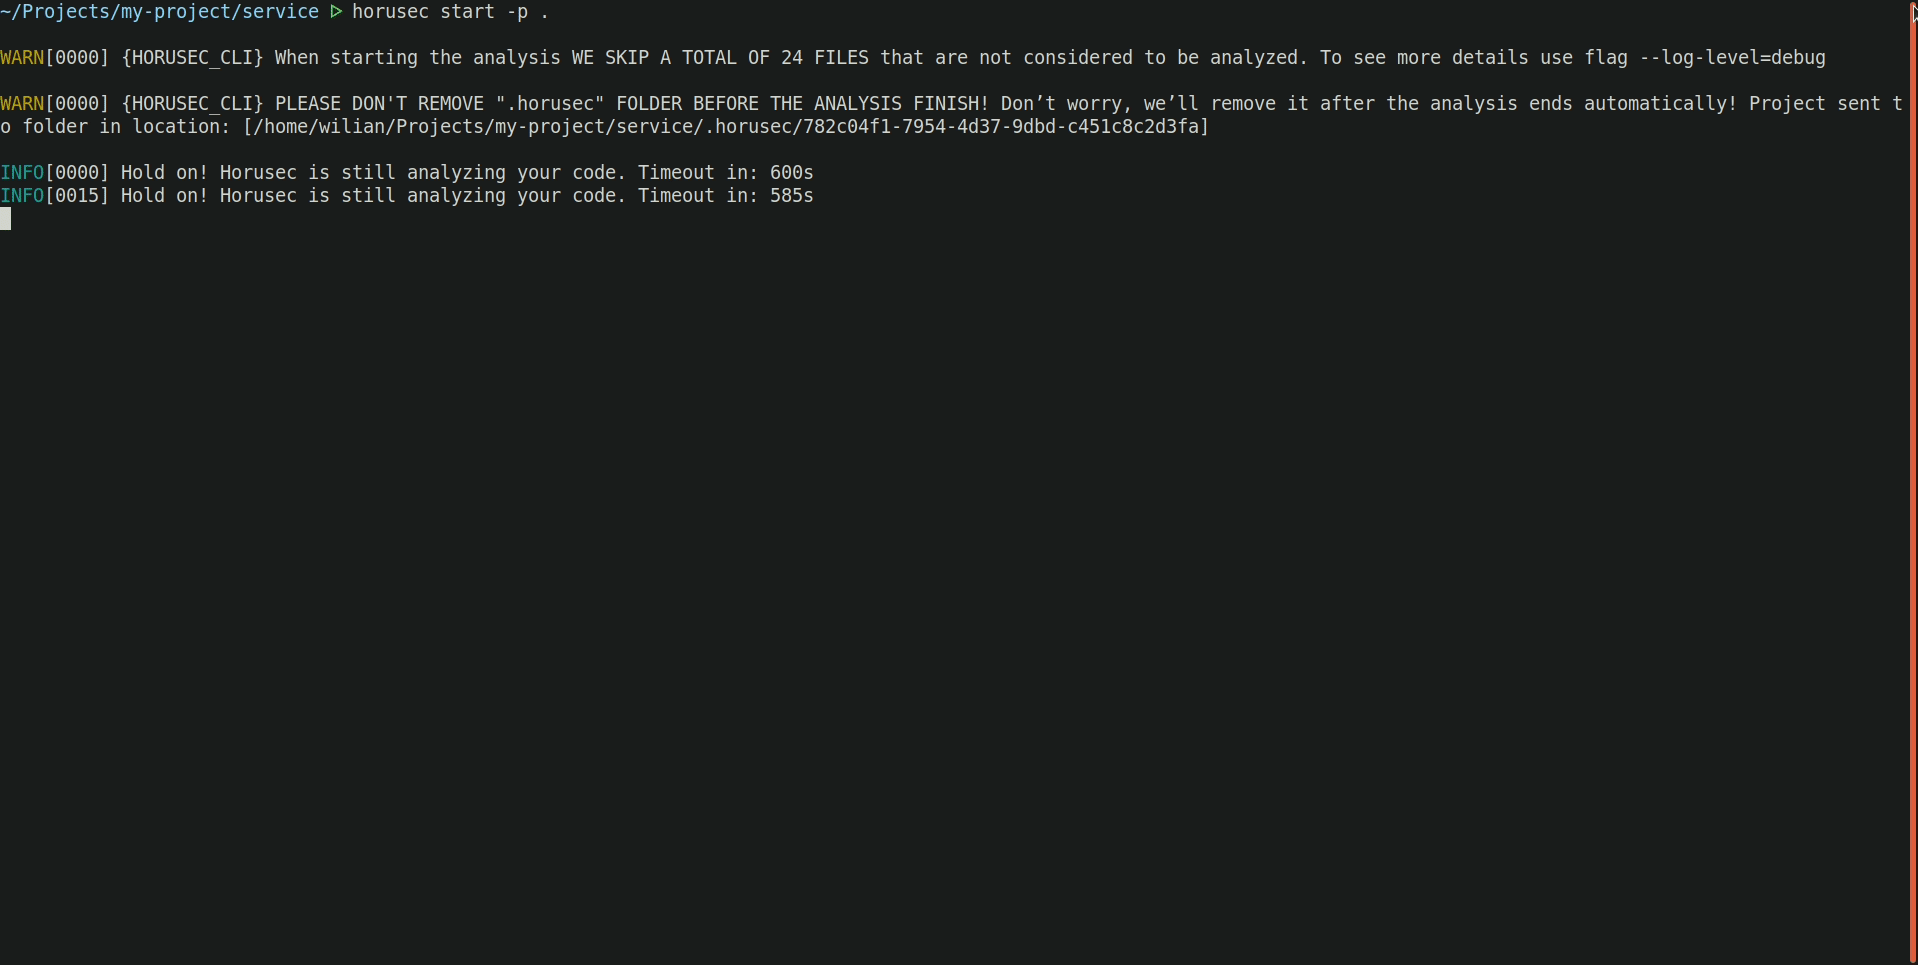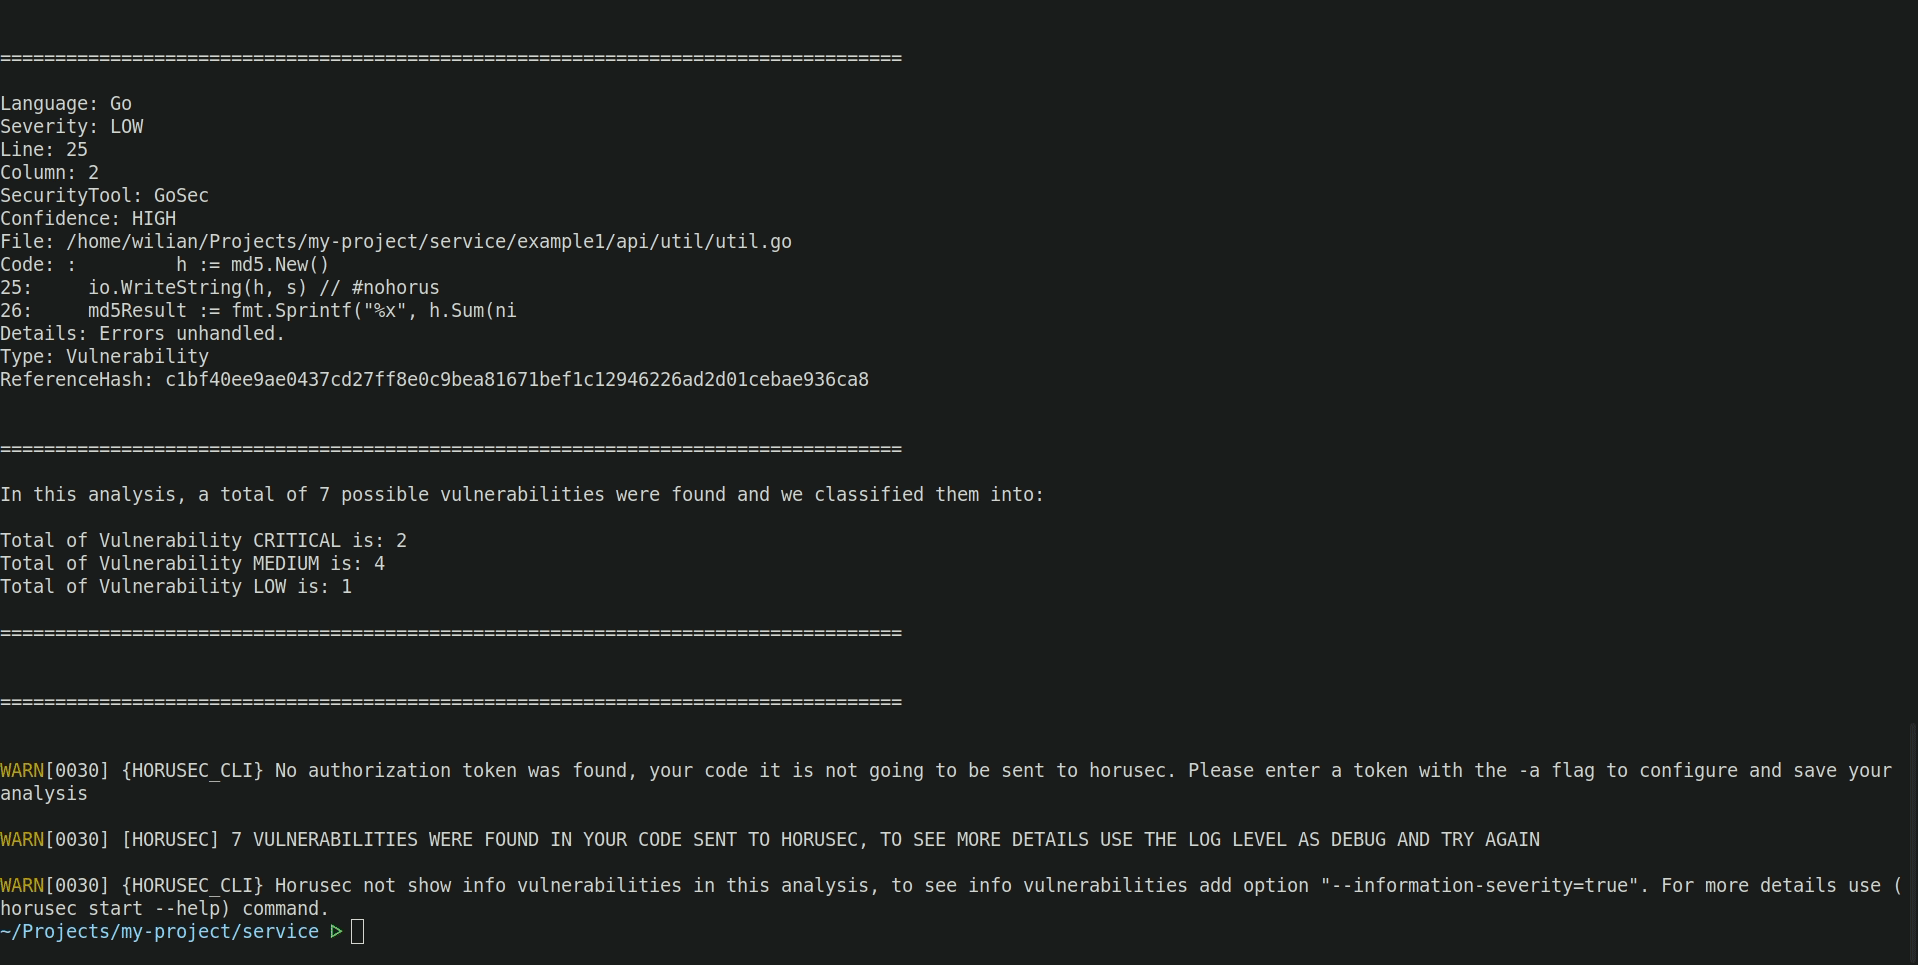
لاستخدام horusec-cli والتحقق من ثغرات التطبيق، استخدم الأمر التالي:
horusec start -p .
عند بدء Horusec تحليلاً، يقوم بإنشاء مجلد يسمى
.horusec. هذا المجلد هو الأساس لعدم تغيير الكود الخاص بك. نوصيك بإضافة السطر.horusec``** إلى ملف **.gitignore` الخاص بك حتى لا يتم إرسال هذا المجلد إلى خادم git الخاص بك.
من الممكن استخدام Horusec عبر صورة docker horuszup/horusec-cli:latest.
لتشغيل ذلك، استخدم الأمر التالي:
docker run -v /var/run/docker.sock:/var/run/docker.sock -v $(pwd):/src horuszup/horusec-cli:latest horusec start -p /src -P $(pwd)
-v $(pwd):/src.باستخدام صورة docker، ينتهي بنا الأمر بمسارين يمكن العثور فيهما على المشروع.
العلامة -p ستمثل مسار المشروع داخل الحاوية، في مثالنا /src.
العلامة -P ستمثل مسار المشروع خارج الحاوية، في مثالنا يمثلها $(pwd)،
ستكون هناك حاجة أيضًا لتمرير مسار المشروع لتركيب وحدة التخزين -v $(pwd):/src.
لا يزال إصدار v1 من Horusec متاحًا.
تحذير: سيتم إهمال نقطة النهاية الخاصة بـ v1، يرجى ترقية CLI الخاص بك إلى v2. اطلع على مزيد من التفاصيل في التوثيق.
curl -fsSL https://horusec.io/bin/install.sh | bash -s latest
curl "https://horusec.io/bin/latest/win_x64/horusec.exe" -o "./horusec.exe" && ./horusec.exe version
v1.10.3.قم بإدارة ثغراتك من خلال واجهتنا على الويب. يمكنك الحصول على لوحة تحكم للمقاييس حول ثغراتك، والتحكم في النتائج الإيجابية الخاطئة، ورمز التفويض، وتحديث الثغرات، وغير ذلك الكثير. اطلع على قسم تطبيق الويب لمواصلة القراءة عنه.
تحقق من المثال أدناه، حيث يتم إرسال تحليل إلى خدمات Horusec web:
horusec start -p <PATH_TO_YOUR_PROJECT> -a <YOUR_AUTHORIZATION_TOKEN>
اطلع على البرنامج التعليمي حول كيفية إنشاء رمز تفويض عبر Horusec Manager Web Service.
تحذير: تم نقل خدمات الويب الخاصة بنا إلى مستودع جديد. تحتاج إلى الترقية إلى v2، اطلع على كيفية الترحيل من v1 إلى v2.
