Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CloudPeler — أداة PHP CLI تكشف عنوان IP الحقيقي للأصل خلف المواقع المحمية بـ CloudFlare، وتُعيد اسم المضيف والمؤسسة والموقع الجغرافي وبيانات DNS لأغراض الاستطلاع. | Kitploit
أدوات/GitHubGitHub/zidansec/cloudpeler
الاستخبارات مفتوحة المصدر (OSINT)الاستطلاعتخطيط الشبكةجمع المعلوماتتجاوز WAFأمن الويباختبار الاختراقتحليل DNSArchived
GitHubzidansec/cloudpeler

CloudPeler

أداة PHP CLI تكشف عنوان IP الحقيقي للأصل خلف المواقع المحمية بـ CloudFlare، وتُعيد اسم المضيف والمؤسسة والموقع الجغرافي وبيانات DNS لأغراض الاستطلاع.

1.6k19213منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة
عرض المستودعالموقع الإلكتروني


عاد CrimeFlare من جديد! تساعدك هذه الأداة على رؤية عنوان IP الحقيقي خلف المواقع المحمية بواسطة CloudFlare



تبرع لتطوير المشروع


مقدمة

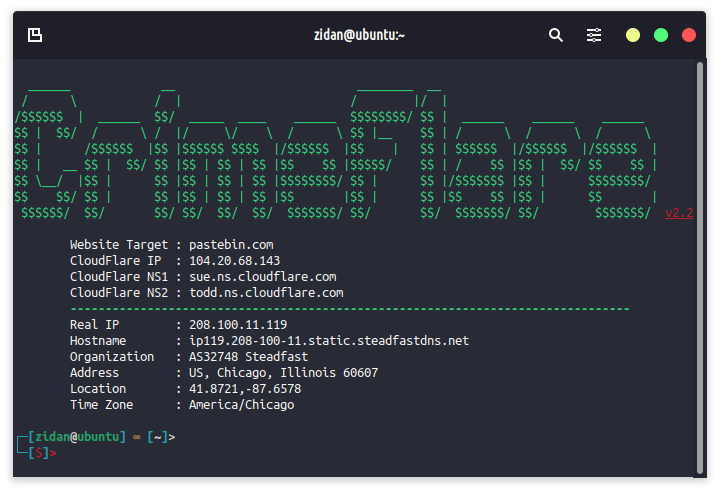
تهدف هذه الأداة إلى إيجاد عنوان IP الأصلي خلف المواقع التي تمت حمايتها بواسطة CloudFlare، ويمكن أن تكون المعلومات الناتجة مفيدة لمزيد من اختبار الاختراق. المعلومات التي تنتجها هذه الأداة هي كما يلي.

  • عنوان IP الخاص بـ CloudFlare
  • CloudFlare NS1
  • CloudFlare NS2
  • عنوان IP الحقيقي
  • اسم المضيف
  • المؤسسة
  • العنوان (الدولة، المدينة، المنطقة، الرمز البريدي)
  • الموقع
  • المنطقة الزمنية

نماذج من الشيفرة

صُنعت هذه الأداة بشيفرة PHP ببرمجة بسيطة جدًا باستخدام عدة واجهات برمجية (APIs) للحصول على أفضل النتائج، لكن هذه الأداة لا تضمن بنسبة 100% القدرة على تجاوز المواقع التي تمت حمايتها بواسطة CloudFlare. بعض المواقع لا يمكن أحيانًا اكتشاف عنوان IP الأصلي الخاص بها.

واجهات API المستخدمة في هذه الأداة

  • https://crimeflare.zidansec.com
  • http://ipinfo.io/2.2.2.2/json

أداة مرجعية إضافية لرؤية عنوان IP الحقيقي خلف جدار الحماية WAF Cloudflare

OsintSec - استخبارات جمع المعلومات

أدوات بسيطة لمزيد من اختبار الاختراق، هذه الأداة قادرة على تصور الشبكة انطلاقًا من النطاق (Domain) وعنوان IP والبريد الإلكتروني وغير ذلك.
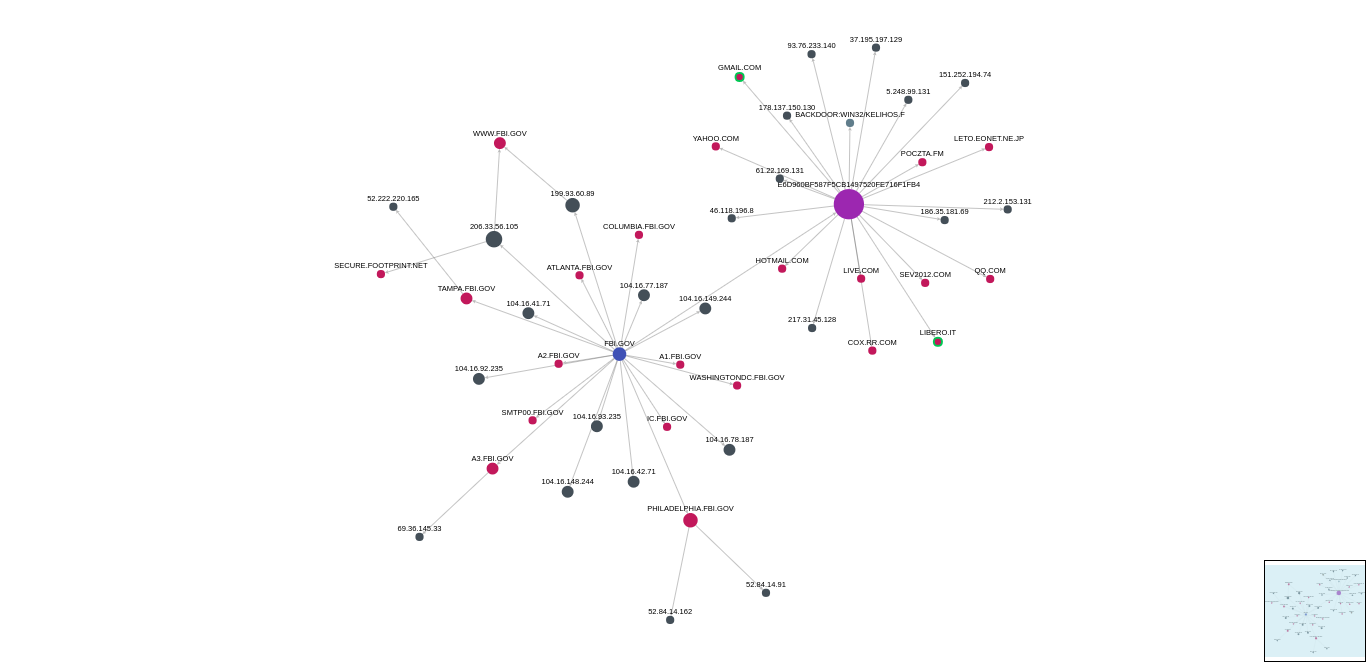
  • https://osinthreat.herokuapp.com/

التثبيت

قبل تشغيل CrimeFlare تأكد من تثبيت php-curl، ثبّته بالأمر sudo apt install php-curl واتبع خطوات التثبيت التالية.

git clone https://github.com/zidansec/CloudPeler.git
cd CloudPeler
./crimeflare.php exemple.com

تثبيت CrimeFlare بسيط على Ubuntu:

sudo wget https://github.com/zidansec/CloudPeler/raw/master/crimeflare.php -O /bin/crimeflare && sudo chmod +x /bin/crimeflare

شغّل الأمر: crimeflare أو crimeflare exemple.com

سهولة التشغيل

إذا كنت ترغب في تشغيل crimeflare بسهولة على لينكس أوبونتو، فاتبع الأمر أدناه. سيضيف هذا الأمر الملف crimeflare.php إلى الدليل /bin/ على نظام أوبونتو لديك.

cd CloudPeler
sudo cp crimeflare.php /bin/crimeflare

لتشغيله الآن، ما عليك سوى كتابة الأمر crimeflare في طرفية لينكس لديك
المراجع:

  • https://www.xploit.my.id/2021/07/crimeflare-bypass-tools-cloudflare.html
  • https://zidansec.com/cloudpeler-crimeflare-next-generation/
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →