
 zerodayevil/cve-2026-54121-certighost
وحدة إثبات مفهوم لـ CVE-2026-54121 (Certighost)، تستغل التحقق من تسجيل AD CS عبر مستمعي LDAP/SMB المارقين لانتحال هوية وحدة تحكم المجال والتصعيد عبر PKINIT.

🛡 وحدة أداة الأمن بالذكاء الاصطناعي
CVE-2026-54121: انتحال هوية خدمات شهادات Active Directory (Certighost)
وحدة تدقيق أمني رسمية لمنظومة أداة الأمن بالذكاء الاصطناعي





🌐 عرض توضيحي على الويب • 📚 موقع المشروع • 💬 دردشة المجتمع
التنقل في الموقع: الرئيسية • التحديثات • التنزيلات • الوحدات
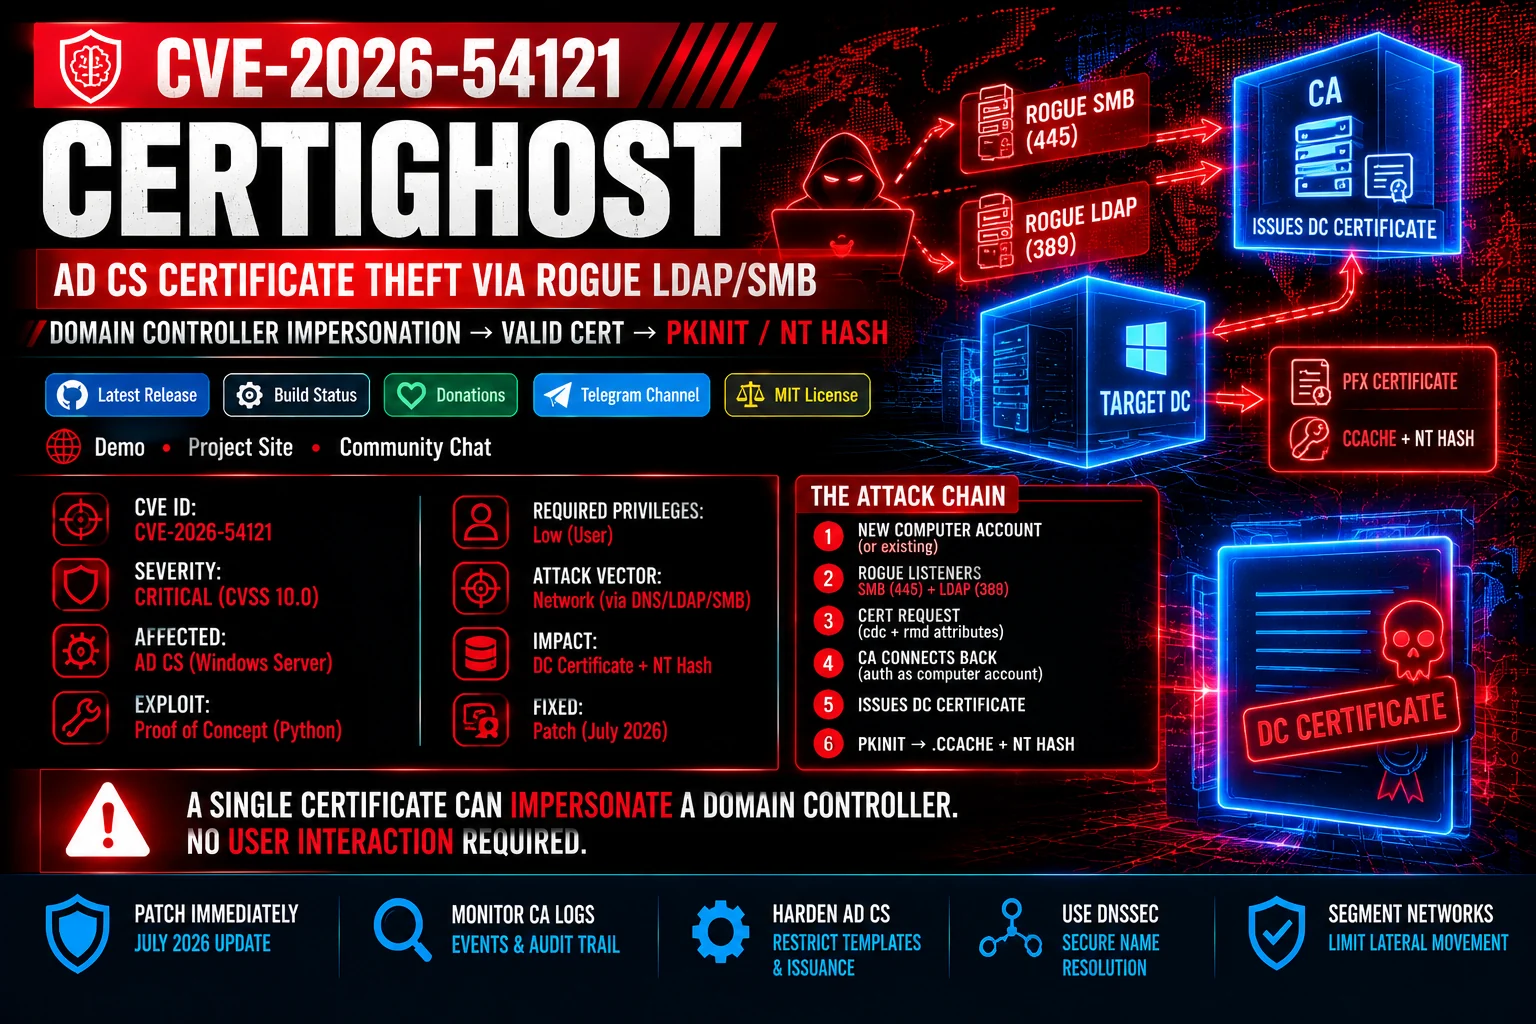
توفّر هذه الوحدة قدرات تشخيصية لـ CVE-2026-54121، الملقّبة بـ Certighost. توجد الثغرة داخل خدمات شهادات Active Directory (AD CS) خلال مرحلة التحقق من تسجيل شهادات حسابات الكمبيوتر.
يقوم المهاجم الذي يمتلك بيانات اعتماد نطاق عادية منخفضة الصلاحيات بإنشاء حساب كمبيوتر جديد وتقديم طلب شهادة يحتوي على سمات cdc (مستمع IP مُتحكَّم به) وrmd (FQDN وحدة التحكم بالمجال الهدف) المُتلاعَب بها. عندما تتصل سلطة الشهادة (CA) مرة أخرى للتحقق من هوية الجهاز، تقوم مستمعات LDAP (المنفذ 389) وSMB/LSA (المنفذ 445) الخبيثة بانتحال سمات هوية وحدة التحكم بالمجال الهدف (sAMAccountName، SID، dNSHostName). وهذا يخدع سلطة الشهادة لإصدار شهادة أصيلة لوحدة التحكم بالمجال، مما يسمح باختراق كامل للنطاق عبر PKINIT.
"صادِق كمصادقة جهاز، وارتقِ إلى النطاق بأكمله."
يتجاوز Certighost أذونات قوالب AD CS التقليدية عبر تسميم خط أنابيب تحليل الهوية لدى سلطة الشهادة. الحصول على شهادة صالحة لوحدة التحكم بالمجال يمنح مصادقة PKINIT فورية، مما ينتج عنه كل من ذاكرة تخزين مؤقت لبيانات اعتماد TGT (.ccache) وتجزئة NT لوحدة التحكم بالمجال الهدف.
| المواصفة | القيمة المُعيَّنة | ملاحظات |
|---|---|---|
| معرّف CVE | CVE-2026-54121 |
انتحال هوية خدمات شهادات Active Directory |
| تصنيف الخطورة | حرجة (CVSS v3.1: 9.8) | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H |
| نوع الثغرة | CWE-287 / CWE-290 |
مصادقة غير سليمة / تجاوز المصادقة عبر الانتحال |
| المكوّن المتأثر | خدمات شهادات Active Directory (AD CS) | تسجيل الشهادات وخط أنابيب التحقق من الهوية |
| ناقل الهجوم | الشبكة | يُنفَّذ عن بُعد عبر بروتوكولات SMB وLDAP وRPC |
| الصلاحيات المطلوبة | صلاحيات منخفضة | حساب مستخدم نطاق قياسي (القدرة على إضافة حسابات أجهزة) |
graph TD
    A[Low-Priv Domain User] -->|1. Create Computer Account| B[Domain Controller]
    A -->|2. Start Rogue SMB 445 / LDAP 389 Listeners| C[Attacker Machine]
    A -->|3. Submit Cert Request with cdc & rmd Attributes| D[Active Directory CA]
    D -->|4. CA Lookups Connect to Rogue Listeners| C
    C -->|5. Validate via Netlogon & Return Target DC Identity| D
    D -->|6. Issue Valid DC Certificate .pfx| A
    A -->|7. Perform PKINIT with DC Certificate| E[Full Domain Takeover / NT Hash Export]
ms-DS-MachineAccountQuota على 0 لمنع المستخدمين غير الإداريين من إنشاء كائنات كمبيوتر جديدة.EDITF_ATTRIBUTESUBJECTALTNAME2 (ESC6) ما لم يكن مطلوبًا صراحةً.⚠️ مهم: صُمِّمت هذه الوحدة لإجراء اختبارات تشخيصية آمنة ضمن إطار عمل أداة الأمن بالذكاء الاصطناعي. نفّذها فقط ضد أهداف مُصرَّح بها وبصلاحيات إدارية مرتفعة.
لتنفيذ نصوص التشخيص والمراقبة، ثبّت إطار عمل أداة الأمن بالذكاء الاصطناعي الأساسي:
