 zerodayevil/cve-2026-21858-n8n-fullchain
🛡️ وحدة أداة أمن الذكاء الاصطناعي الرسمية لـ CVE-2026-21858 + CVE-2025-68613 (سلسلة كاملة لقراءة الملفات التعسفية غير المصادق عليها وحقن التعبيرات عن بُعد RCE في n8n "Ni8mare").

🛡️ وحدة أداة الأمن بالذكاء الاصطناعي
سلسلة n8n الكاملة (CVE-2026-21858 + CVE-2025-68613) — "Ni8mare"
وحدة تدقيق أمني رسمية لمنظومة أداة الأمن بالذكاء الاصطناعي





🌐 عرض توضيحي على الويب • 📚 موقع المشروع • 💬 دردشة المجتمع
تنقل الموقع: الرئيسية • التحديثات • التنزيلات • الوحدات
توفر هذه الوحدة أدوات تشخيصية وسلسلة استغلال كاملة لنسخ n8n لأتمتة سير العمل، والتي تُلقب بـ Ni8mare.
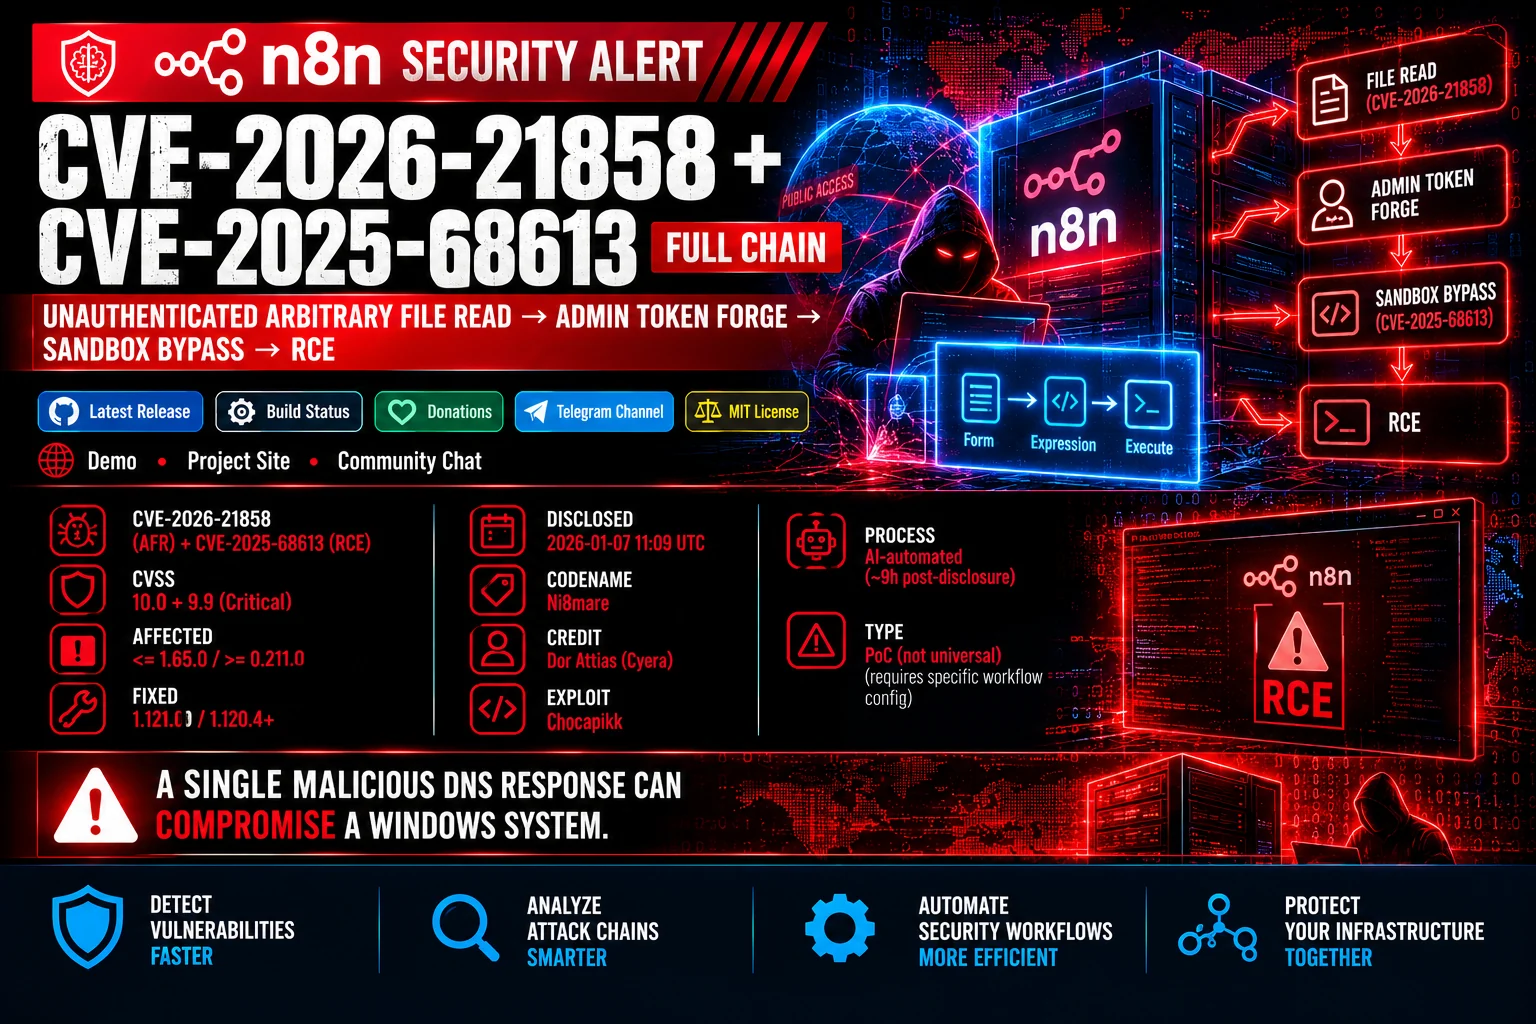
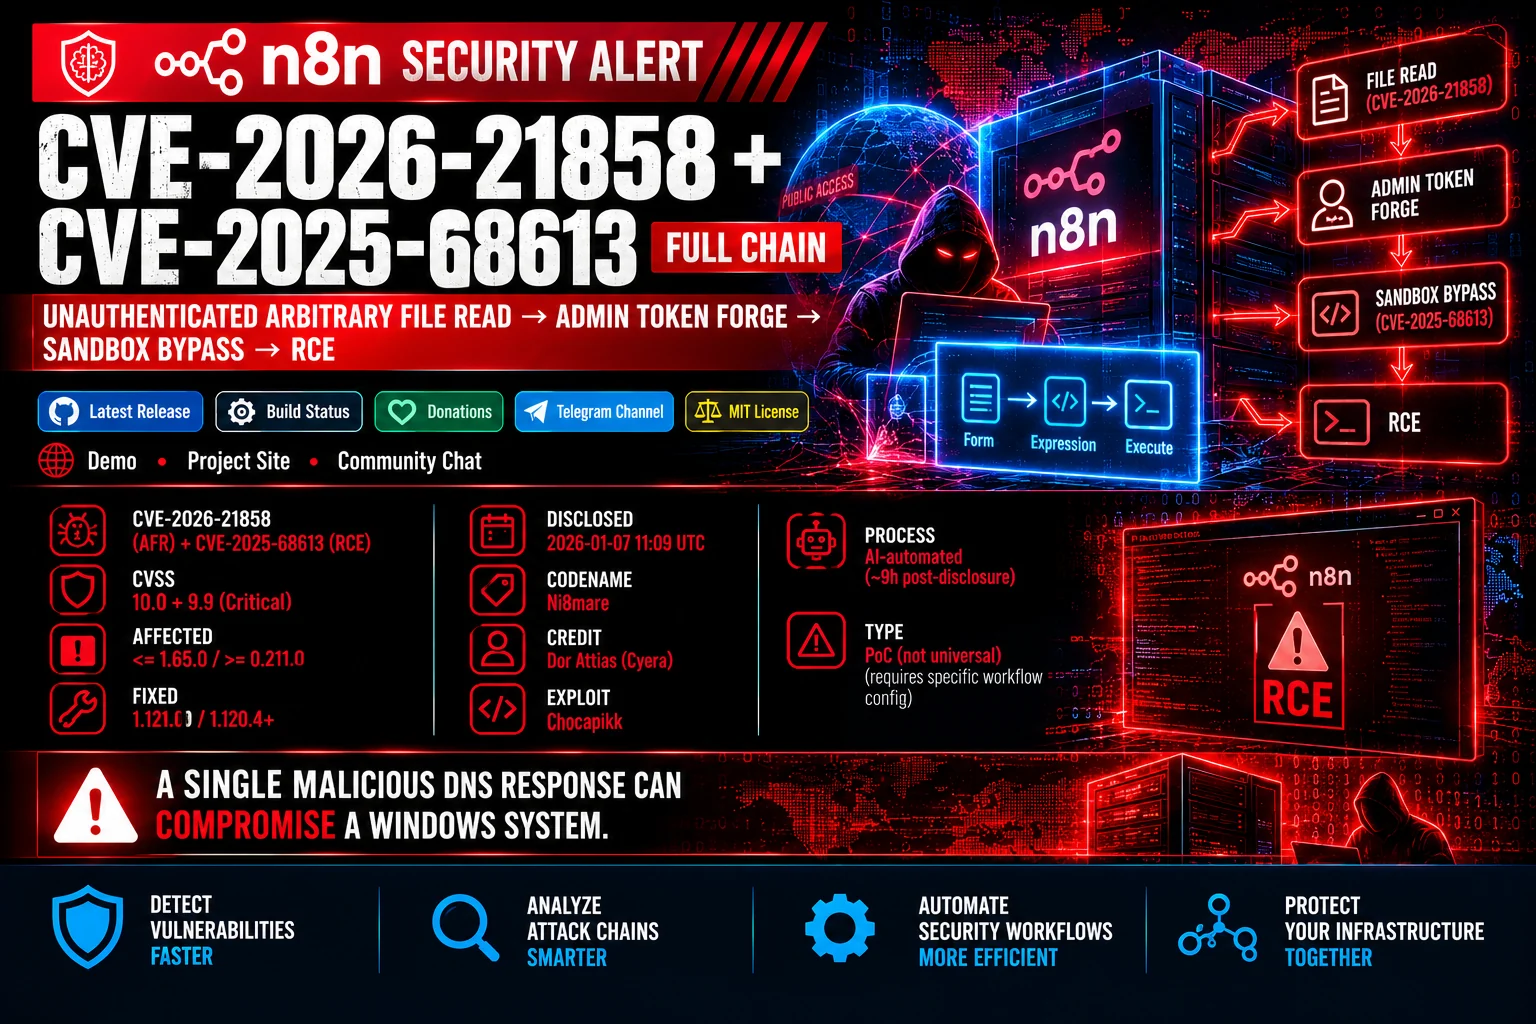
تجمع سلسلة الهجوم بين قراءة ملفات عشوائية دون مصادقة (CVE-2026-21858) الناتجة عن التباس نوع المحتوى (Content-Type confusion) مع تجاوز صندوق حماية حقن التعبيرات بعد المصادقة (CVE-2025-68613). من خلال إرسال طلب Content-Type: application/json مُتلاعب به إلى نموذج رفع ملفات مكشوف، يتحكم المهاجم في وسيط filepath لقراءة ملفات النظام الداخلية (/proc/self/environ، والإعدادات، وقاعدة بيانات SQLite). يسمح encryptionKey المستخرج وتجزئة كلمة المرور بتزوير ملف تعريف ارتباط JWT الخاص بالمسؤول دون اتصال. وبمجرد المصادقة، يفلت حقن التعبيرات عبر this.process.mainModule.require من صندوق حماية JavaScript لتنفيذ أوامر نظام عشوائية.
"من قراءة الملفات إلى السيطرة الكاملة على النظام في ثلاث خطوات."
بينما تتطلب قراءة الملفات سير عمل نموذج نشط بإخراج ثنائي، يعمل حقن التعبيرات بشكل موثوق على تثبيتات n8n الافتراضية دون الحاجة إلى عقد خاصة أو تمكين أذونات نظام صريحة.
| المواصفة | القيمة المعينة | ملاحظات |
|---|---|---|
| معرّفات CVE | CVE-2026-21858 + CVE-2025-68613 |
السلسلة الكاملة: قراءة ملفات دون مصادقة إلى تنفيذ أوامر عن بُعد |
| تصنيف الخطورة | حرجة (CVSS v3.1: 10.0 + 9.9) | سلسلة تنفيذ أوامر عن بُعد دون مصادقة |
| أنواع الثغرات | CWE-200 / CWE-94 |
التباس نوع المحتوى / حقن الشيفرة |
| المكوّن المتأثر | محرك أتمتة سير العمل n8n | الإصدارات <= 1.65.0 (AFR) / >= 0.211.0 (RCE) |
| الإصدارات المُرقّعة | 1.121.0 (AFR) / 1.120.4+ (RCE) | تم إصدار تصحيحات رسمية من المورّد |
| الصلاحيات المطلوبة | لا شيء | وصول أولي دون مصادقة عبر نموذج عام |
graph TD
    A[Unauthenticated Attacker] -->|1. Content-Type Confusion| B[Vulnerable Form Endpoint]
    B -->|2. Arbitrary File Read| C[Extract /proc/self/environ & database.sqlite]
    C -->|3. Derive Secret & Hash| D[Forge Admin JWT Cookie]
    D -->|4. Authenticate as Admin| E[n8n Workflow Engine]
    E -->|5. Expression Injection Payload| F[Sandbox Escape via mainModule.require]
    F -->|6. Execute Command| G[Full Remote Code Execution]
={{ (function() {
  var require = this.process.mainModule.require;
  var execSync = require("child_process").execSync;
  return execSync("id").toString();
})() }}1.121.0 أو أعلى.N8N_ENFORCE_SETTINGS_FILE_PERMISSIONS=true وقيّد قدرات العمليات في حاويات Docker.⚠️ مهم: تم بناء هذه الوحدة خصيصًا للتنفيذ الآمن والتشخيص ضمن منظومة أداة الأمن بالذكاء الاصطناعي. استخدم دائمًا وحدات موثّقة من مستودعات رسمية.
لتنفيذ نصوص المراقبة والتشخيص، تأكد من تثبيت المحرك الأساسي لأداة الأمن بالذكاء الاصطناعي:
