 zerodayevil/cve-2026-20817
مستودع مخصص لـ CVE-2026-20817، يوفر تفاصيل الثغرة الأمنية ومواد استغلالها لهذا الخلل الأمني المحدد.

🛡️ وحدة أداة الأمان بالذكاء الاصطناعي
CVE-2026-20817: تصعيد الامتيازات المحلية عبر ALPC في خدمة تقارير أخطاء Windows (WER)
وحدة تدقيق أمني واستغلال رسمية لمنظومة أداة الأمان بالذكاء الاصطناعي





🌐 عرض توضيحي على الويب • 📚 موقع المشروع • 💬 دردشة المجتمع
التنقل في الموقع: الرئيسية • التحديثات • التنزيلات • الوحدات
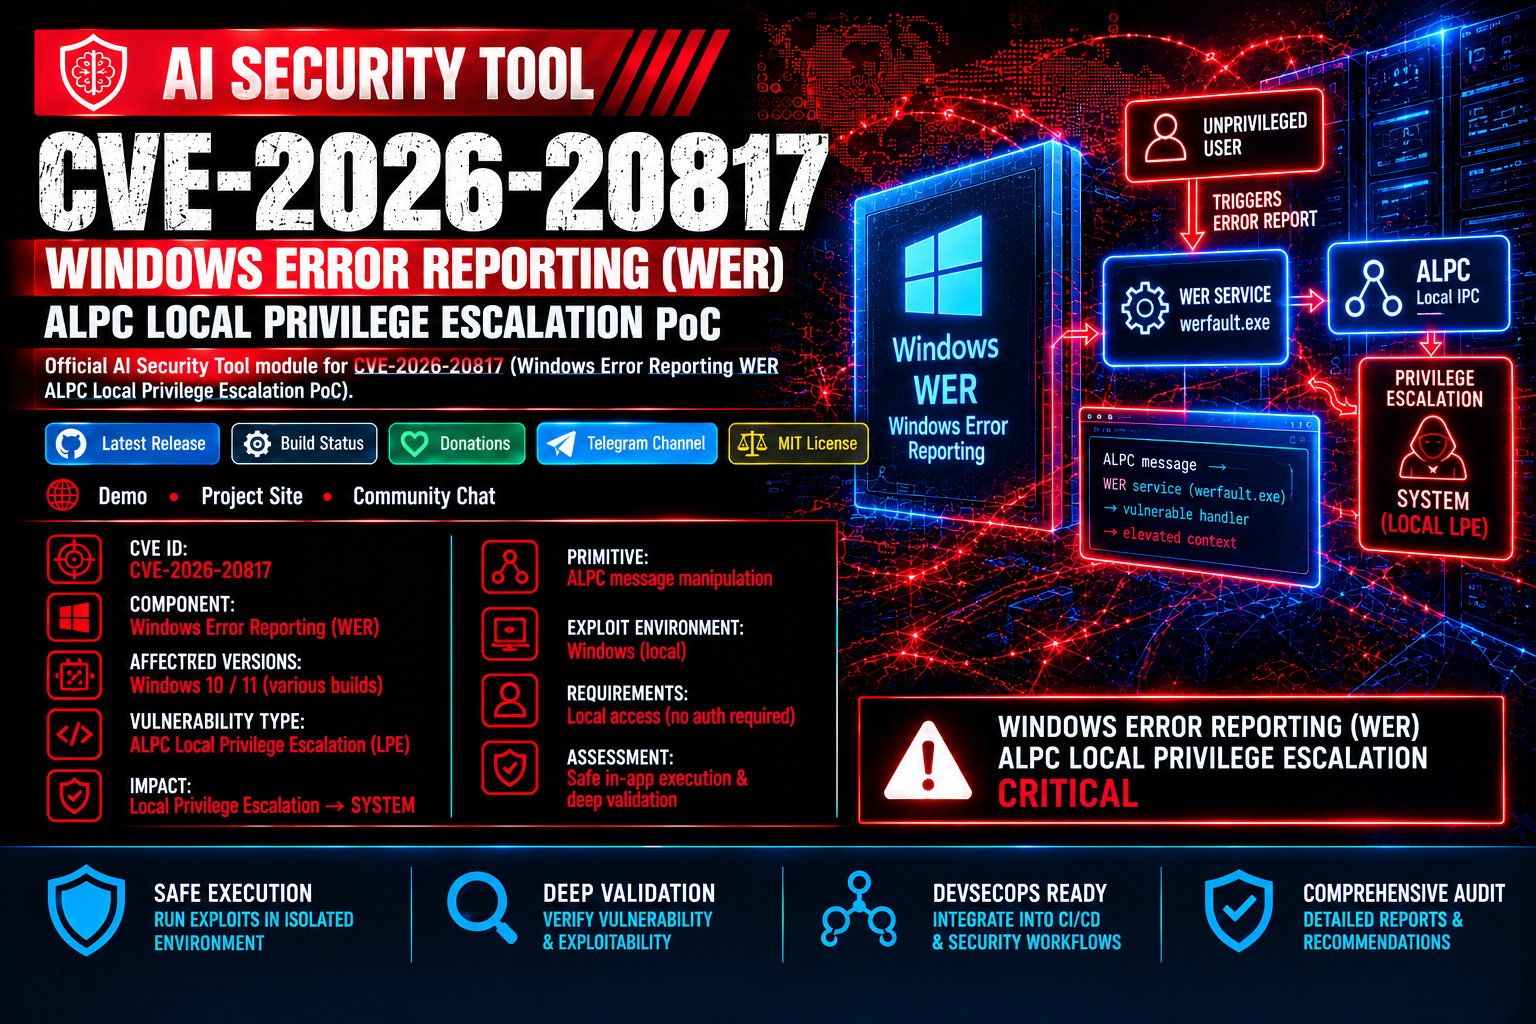
توفّر هذه الوحدة أدوات تشخيصية وإثبات مفهوم (PoC) للثغرة CVE-2026-20817، وهي ثغرة تصعيد امتيازات محلية في خدمة تقارير أخطاء Windows (WER). تتيح الثغرة لمستخدم مُصادَق عليه ذي امتيازات منخفضة تنفيذ تعليمات برمجية عشوائية بامتيازات SYSTEM عبر إرسال رسائل ALPC مصممة خصيصًا إلى خدمة WER.



| المواصفة | القيمة المعيَّنة | ملاحظات |
|---|---|---|
| معرّف CVE | CVE-2026-20817 |
تصعيد صلاحيات محلي (LPE) عبر ALPC في Windows Error Reporting |
| المكوّن | خدمة Windows Error Reporting (WER) | منفذ ALPC \WindowsErrorReportingService |
| ناقل الهجوم | محلي (ALPC) | مستخدم موثَّق ذو صلاحيات منخفضة |
| الدالة المصابة | SvcElevatedLaunch (0x0D) |
تفشل في التحقق من صلاحيات المستدعي قبل التشغيل |
| التأثير والناقل | تصعيد الصلاحيات إلى SYSTEM | ينفّذ WerFault.exe بسطر أوامر يوفّره المستخدم |
| الأنظمة المتأثرة | Windows 10/11 وServer 2019/2022 | جميع الإصدارات السابقة لتحديث الأمان لشهر يناير 2026 |
تكشف خدمة WER عن منفذ ALPC باسم \WindowsErrorReportingService. يكمن الخلل في الدالة SvcElevatedLaunch (0x0D)، حيث تفشل الخدمة في التحقق السليم من صلاحيات المستدعي قبل تشغيل WerFault.exe بمعاملات سطر أوامر يوفّرها المستخدم من الذاكرة المشتركة.
0x0D، تتضمن معرّف عملية العميل، ومقبض الذاكرة المشتركة، وطول سطر الأوامر.WerFault.exe بسطر الأوامر المقدَّم.تعمل عملية WerFault.exe التي تم إنشاؤها برمز مميز (token) من نوع SYSTEM يتضمن:
ملاحظة: لا يتضمن الرمز المميز
SeTcbPrivilege(العمل كجزء من نظام التشغيل).
# Using Visual Studio Developer Command Prompt (C++17)
cl /EHsc CVE-2026-20817_PoC.cpp⚠️ مهم: صُمّمت هذه الوحدة خصيصًا للتنفيذ الآمن والتشخيص ضمن منظومة AI Security Tool. استخدم دائمًا وحدات موثَّقة مصدرها مستودعات رسمية.
لتنفيذ نصوص المراقبة والتشخيص، تأكد من تثبيت المحرك الأساسي لـ AI Security Tool إما عبر ملفات ثنائية جاهزة أو بالبناء من المصدر:
