
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-65442-DOM-based-Cross-Site-Scripting-XSS-Vulnerability-in-novel-V3.5.0-CWE-79- — ثغرة البرمجة النصية عبر المواقع (XSS) المبنية على DOM في novel V3.5.0 (CWE-79) | Kitploit

أدوات/GitHubGitHub/zero-day348/cve-2025-65442-dom-based-cross-site-scripting-xss-vulnerability-in-novel-v3.5.0-cwe-79-
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتأمن الويباختبار الاختراق
GitHubzero-day348/cve-2025-65442-dom-based-cross-site-scripting-xss-vulnerability-in-novel-v3.5.0-cwe-79-

CVE-2025-65442-DOM-based-Cross-Site-Scripting-XSS-Vulnerability-in-novel-V3.5.0-CWE-79-

ثغرة البرمجة النصية عبر المواقع (XSS) المبنية على DOM في novel V3.5.0 (CWE-79)

عرض المستودع
32منذ 10 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    366
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    محرك OSINT مدعوم بالذكاء الاصطناعي لاكتشاف ورسم خرائط أكثر من 7,700 هوية على وسائل التواصل الاجتماعي عبر الويب

    287

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

الهدف: http://117.72.165.13:8888/

Github:https://github.com/201206030/novel

الإصدار: V3.5.0

اسم الثغرة: ثغرة البرمجة النصية عبر المواقع (XSS) المستندة إلى DOM في novel V3.5.0 (CWE-79)

نوع الثغرة: البرمجة النصية عبر المواقع المستندة إلى DOM (DOM-based XSS)

تاريخ الاكتشاف: 2025-11-02

تفاصيل الثغرة:

منصة قراءة الروايات novel (V3.5.0) المبنية على Spring Boot 3 + Vue 3 تحتوي على ثغرة XSS مستندة إلى DOM في وحدة تعليقات الكتب. يكمن الخلل في عدم كفاية التحقق/الترميز لمحتوى التعليقات المُرسَلة من المستخدم: الواجهة الخلفية: يُخزَّن حقل commentContent (في كيان/DTO الخاص بـ BookComment) في قاعدة البيانات ويُعاد عبر API دون تصفية أكواد HTML/JS الخبيثة؛ الواجهة الأمامية: تسترجع المنصة التعليقات غير المرمّزة، وتخزّنها في window.localStorage (المفتاح: book_comment_{bookId})، وتعرض البيانات مباشرةً في DOM عبر v-html الخاص بـ Vue 3 (بدون تنقية). يمكن للمهاجمين إرسال تعليقات خبيثة (بعد تسجيل الدخول)، وحثّ المستخدمين على الوصول إلى الصفحات المتأثرة، وتشغيل تنفيذ كود لسرقة ملفات تعريف الارتباط الخاصة بالجلسة، أو انتحال الهويات، أو العبث بمحتوى الصفحة.

التفاصيل الفنية وإثبات المفهوم (PoC):

المتطلبات الأساسية:

الإصدار المستهدف: novel V3.5.0 البيئة: Chrome/Firefox، حساب مستخدم شرعي (يتطلب تسجيل الدخول) الروابط المتأثرة: صفحة تفاصيل الرواية (http://117.72.165.13:8888/book/detail.html?id={bookId}) وصفحة قائمة التعليقات (http://117.72.165.13:8888/book/comment-{bookId}.html)

نقطة تشغيل الثغرة:

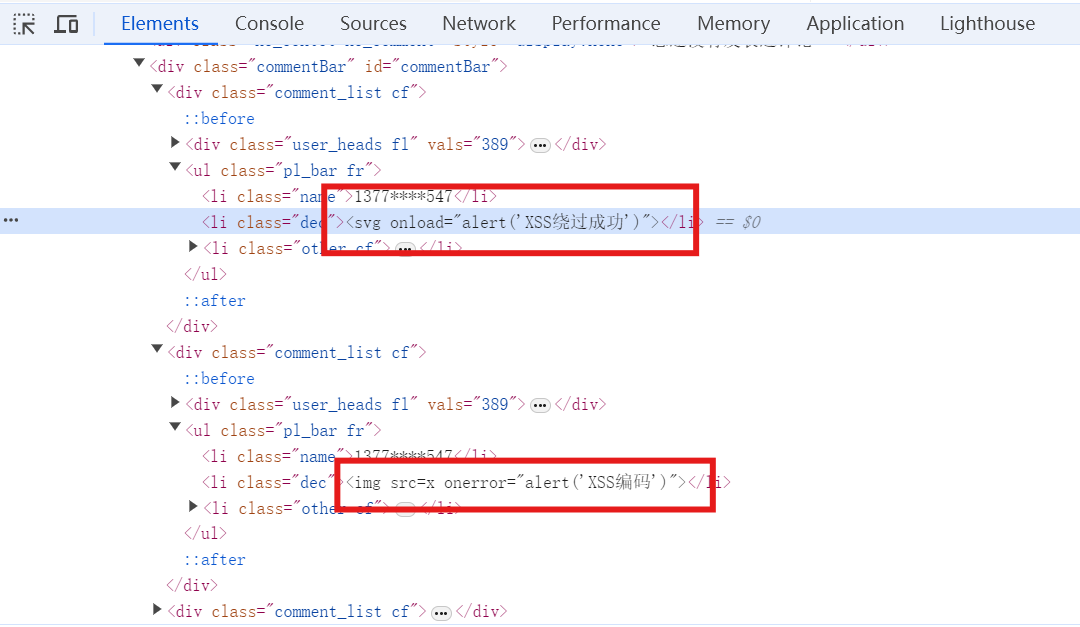
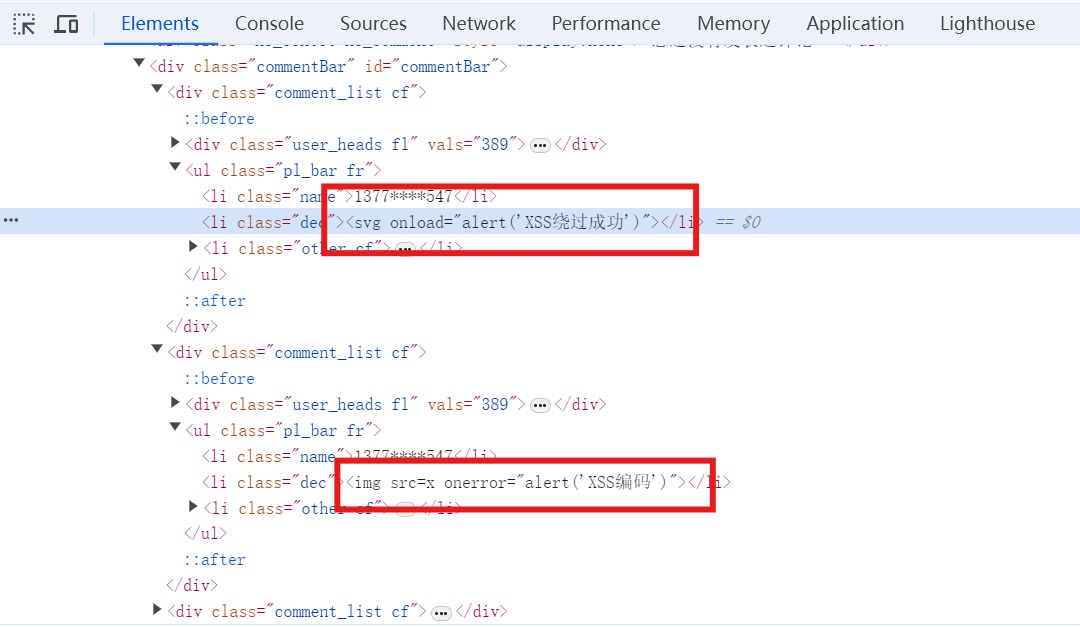
يتم تشغيل الثغرة في وحدة تعليقات الكتب (منطق الأعمال الأساسي): الواجهة الخلفية: يُخزَّن حقل commentContent في كيان/DTO الخاص بـ BookComment في جدول قاعدة البيانات book_comment ويُعاد عبر API قائمة التعليقات (/api/book/comment/list?bookId={bookId}) دون تصفية أكواد HTML/JS الخبيثة. الواجهة الأمامية: تسترجع الصفحة محتوى التعليقات غير المرمّز من API، وتخزّنه في window.localStorage (المفتاح: book_comment_{bookId}، على سبيل المثال book_comment_37 لمعرّف الكتاب 37)، وتعرض البيانات مباشرةً في DOM عبر توجيه v-html الخاص بـ Vue 3 (يُدرَج في وسم <li class="dec">) دون تنقية.

أمثلة على حمولات الهجوم:
يمكن للحمولات التالية التحقق من وجود الثغرة:
1. تخزين كود خبيث في window.localStorage عبر معاملات URL
http://117.72.165.13:8888/book/1935650139770011648/1984484631582167040.html?switch=on&wvstest=<svg onload="alert('DOM-XSS-Test')">

(ستقوم الصفحة بتخزين قيمة معامل wvstest في window.localStorage)

2. حقن بيانات خبيثة مباشرةً في window.localStorage عبر سكربتات الواجهة الأمامية
localStorage.setItem('book_comment_37', '');
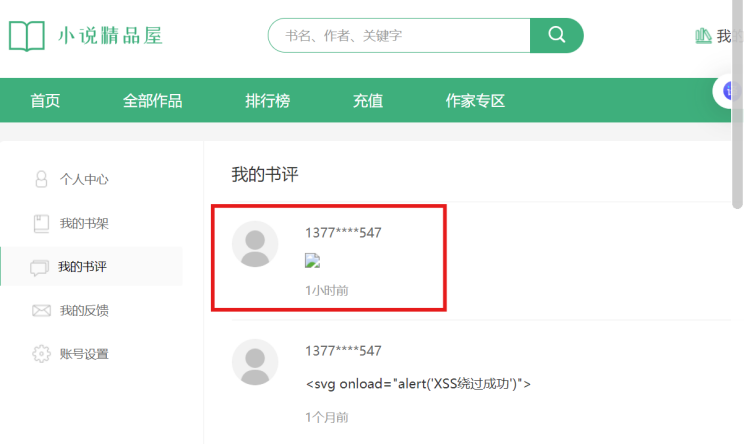
صورة صورة

خطوات إعادة الإنتاج:

1. تسجيل الدخول إلى النظام:

قم بالوصول إلى http://117.72.165.13:8888/user/login.html، وسجّل الدخول بحساب شرعي، ثم انتقل إلى صفحة تفاصيل الرواية.

2. إرسال تعليق خبيث:

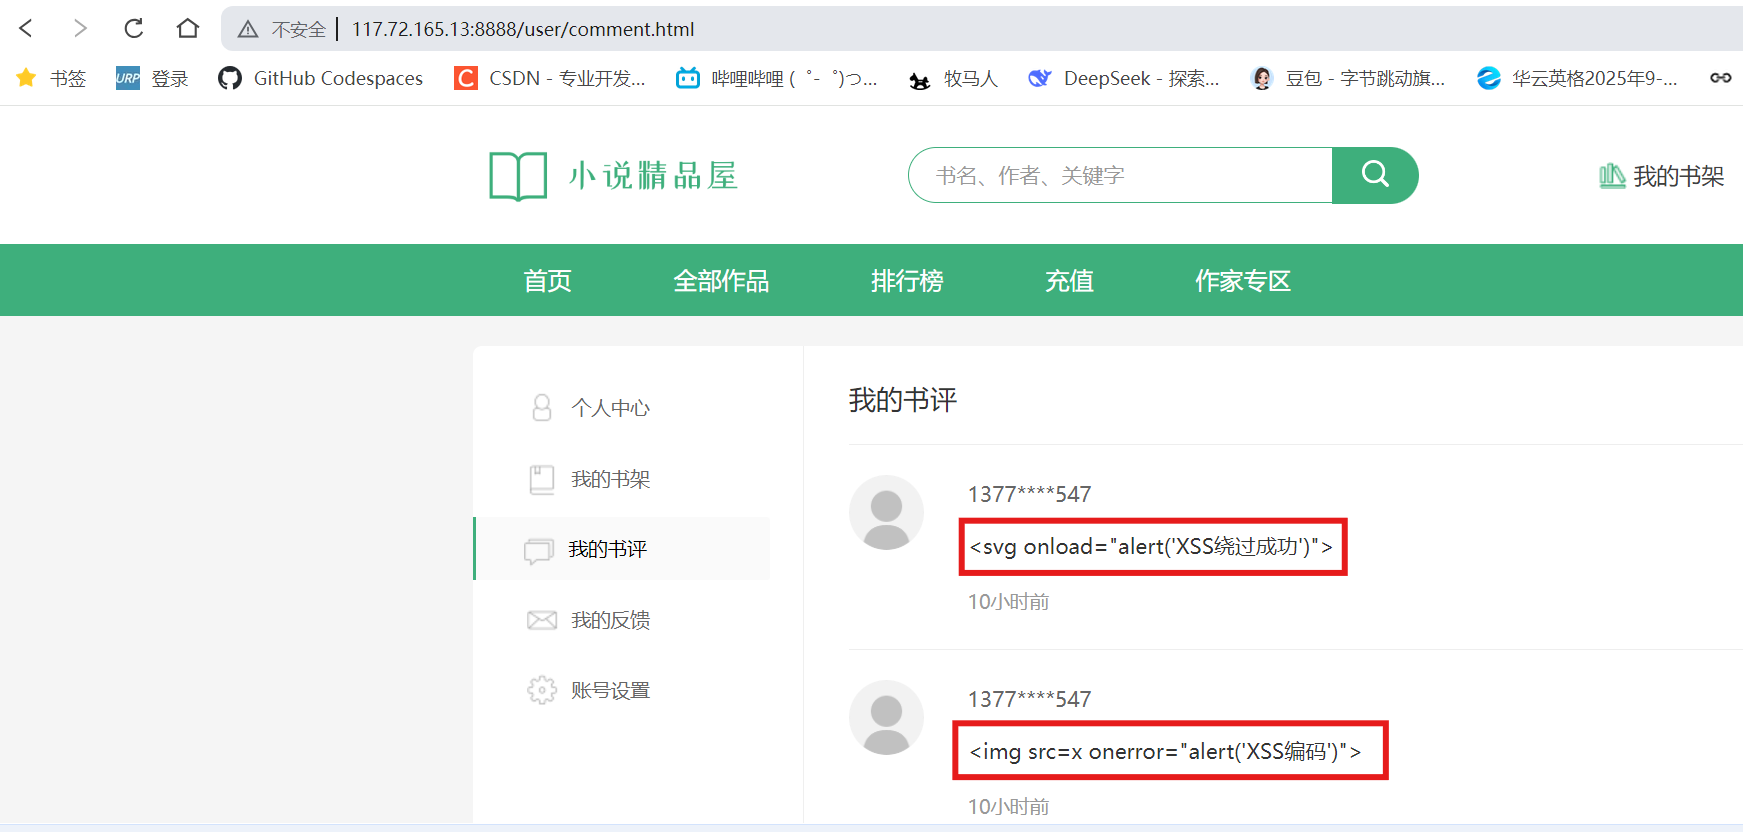
حدد مربع نص التعليق (id="txtComment") في الصفحة، وأدخل الحمولة الخبيثة (). انقر فوق الزر "Submit" لتشغيل طريقة BookDetail.SaveComment(37, 0, payload) (37 هو bookId).

3. تفعيل التخزين في localStorage:

حدّث صفحة تفاصيل الرواية؛ تستدعي الواجهة الأمامية /api/book/comment/list?bookId=37 لاسترجاع التعليق الخبيث، وتخزّنه في window.localStorage (المفتاح: book_comment_37).

4. التحقق من تنفيذ XSS:

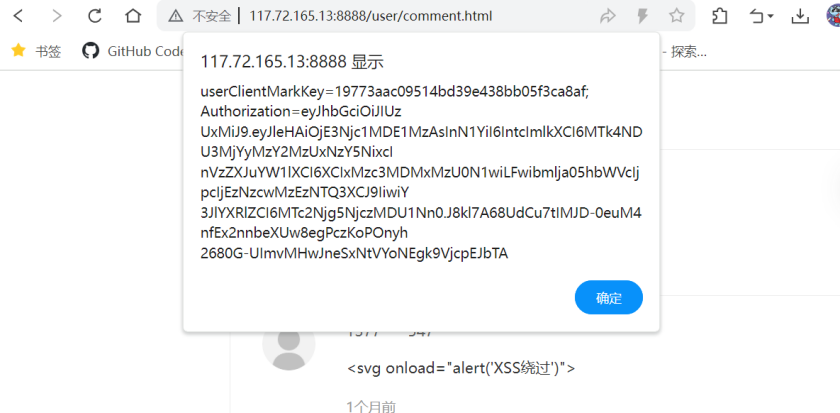
لاحظ ظهور نافذة منبثقة في الصفحة تعرض ملف تعريف الارتباط الخاص بجلسة المستخدم (تأكيد تنفيذ الكود الخبيث). اضغط F12 لفتح أدوات المطوّر، وانتقل إلى لوحة «Elements»، وابحث عن في بنية DOM (تأكيد إدراج الحمولة في وسم <liclass="dec">). 5 6
معلومات المُبلّغ

الاسم/الجهة: shuang li
معلومات الاتصال: [email protected]
تنزيل الأداة