 zebberncve/cve-2026-118776
تنبيه أمني بشأن node-forge ⌯⌲ 53 مليون تنزيل أسبوعي

Forge: تحقق غير مكتمل من حشو PKCS#7 في فك تشفير AES/DES CBC وECB
| الحقل | القيمة |
|---|---|
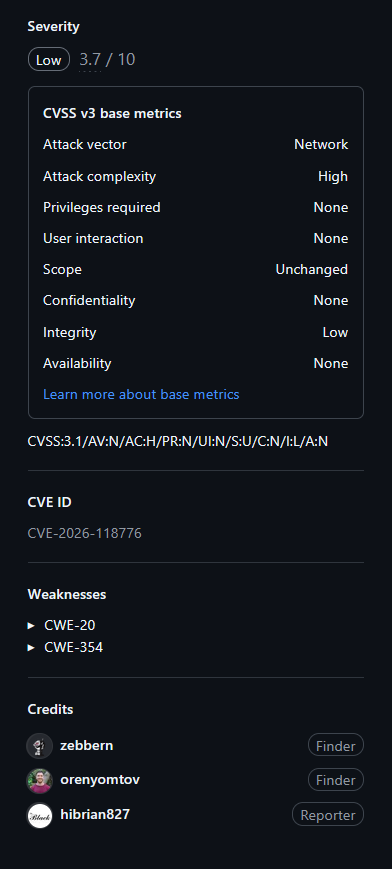
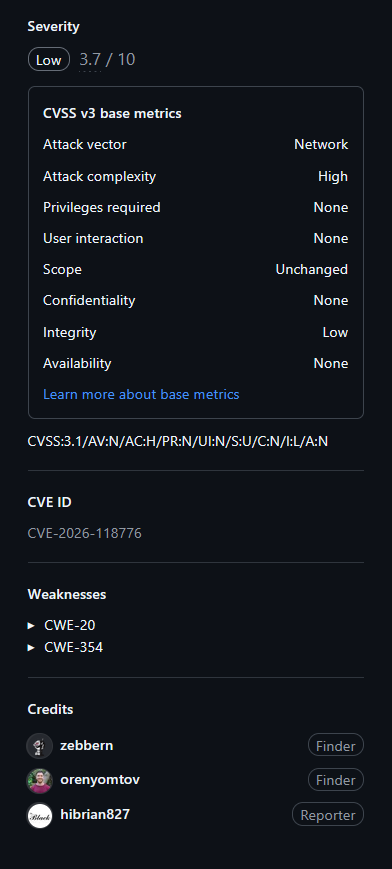
| معرّف CVE | CVE-2026-118776 |
| الحالة | PUBLISHED |
| المُعيِّن | GitHub_M |
| تاريخ الحجز | 2026-10-28T19:20:05.018Z |
| تاريخ النشر | 2026-10-29T18:37:32.362Z |
| تاريخ التحديث | 2026-10-29T18:37:32.362Z |
Forge (المعروف أيضًا باسم node-forge) هو تطبيق أصلي لبروتوكول أمان طبقة النقل (Transport Layer Security) بلغة JavaScript. قبل الإصدار 1.4.1، استخدم التطبيق المتأثر decipher.finish()، وأوضاع CBC وECB، وحشو PKCS#7 لمعالجة المدخلات ذات الصلة أو قرار الأمان. كان node-forge يتحقق فقط من البايت الأخير من حشو PKCS#7 أثناء فك التشفير في وضعي CBC وECB، وكان يقبل بايتات حشو صفرية أو مفرطة الحجم أو غير متطابقة. ونتيجة لذلك، كان من الممكن قبول نص مشفّر مشوّه وحذف ما يصل إلى أربع كتل من النص الصريح بصمت، مما يتسبب في فشل في السلامة لدى التطبيقات التي اعتبرت نجاح فك التشفير دليلًا على صحة الحشو. تم إصلاح هذه المشكلة في الإصدار 1.4.1.
| المورّد | المنتج | الإصدارات |
|---|---|---|
| digitalbazaar | forge | < 1.4.1 |
Oren Yomtov (@orenyomtov, Fireblocks)، و@zebbern، وBrian Lee (@hibrian827, Georgia Tech SSLab, Team Atlanta).
إثبات المفهوم
var forge = require('node-forge');
// Wycheproof aes_cbc_pkcs5_test tcId 26: zero padding instead of PKCS#7
var d = forge.cipher.createDecipher('AES-CBC',
  forge.util.hexToBytes('db4f3e5e3795cc09a073fa6a81e5a6bc'));
d.start({iv: forge.util.hexToBytes('23468aa734f5f0f19827316ff168e94f')});
d.update(forge.util.createBuffer(
  forge.util.hexToBytes('aa62606a287476777b92d8e4c4e53028')));
console.log(d.finish()); // 1.4.0: true; 1.4.1: false
بشكل مباشر، تقبل الدالة unpad() في الإصدار 1.4.0 أيضًا كتلة أخيرة تنتهي بـ 03 02 01 04 (مع حذف 4 بايتات) وعددًا قدره 0x20 على كتل بحجم 16 بايت (مع حذف 32 بايتًا).
توجد اختبارات الانحدار في tests/unit/aes.js ("PKCS#7 padding checks").
التطبيقات التي تفكّ تشفير بيانات AES أو DES في وضعي CBC أو ECB وتستخدم نتيجة decipher.finish() لتحديد ما إذا كانت البيانات صالحة قد تقبل نصًا مشفّرًا مشوّهًا، مع حذف ما يصل إلى أربع كتل من النص الصريح اللاحق. يؤثر هذا أيضًا على فك تشفير PKCS#7 EncryptedData/EnvelopedData، وPKCS#12، والمفاتيح الخاصة المشفّرة. ولأن وضعي CBC وECB بدون MAC قابلان للتلاعب، فإن القدرة الإضافية الممنوحة للمهاجم صغيرة. لا يوجد تأثير على السرية أو التوافر.






